

Web3安全 已审核
区块链网络攻击如何防范?识别链上安全信号 根据Chainalysis安全研究与钱包官方交易说明,解释区块链被用于隐藏或传递攻击信息时的防御性风险信号,给出域名、签名、地址、交易状态和证据留存的核验顺序。
区块链安全研究员
专注智能合约审计、钓鱼攻击与链上安全事件分析,长期整理面向普通用户的防骗指南。
专长领域:链上安全、合约审计、钓鱼防范、漏洞分析
根据Chainalysis安全研究与钱包官方交易说明,解释区块链被用于隐藏或传递攻击信息时的防御性风险信号,给出域名、签名、地址、交易状态和证据留存的核验顺序。

本文依据 Uniswap Permit2 官方文档和 MetaMask 签名说明,解释 AllowanceTransfer、PermitSingle、代币额度与有效期的关系,并给出签名前后核对合约、域名和撤销边界的防御清单。

本文依据安全研究与官方防御资料,解释区块链辅助通信、假招聘和异常链接可能带来的风险,并给出域名、文件、签名请求和证据留存的防御检查清单。

本文依据美国财政部 OFAC 与司法部 DOJ 官方页面,解释制裁行动、刑事指控和最终裁判的边界,并给出普通用户避免高风险交互、仿冒公告和假客服的防御清单。

本文以美国财政部 OFAC 与司法部 DOJ 的公开入口为主,解释制裁、刑事指控和最终裁判的区别,并整理普通用户面对高风险地址、假公告和假客服时的防御检查。

面对网络犯罪市场执法新闻,普通用户最需要的是确认公告、识别高风险服务和保护账户。本文只讨论防御、核验和处置,不提供规避制裁或攻击性操作。

本文围绕Liquid Network 安全事件整理公开资料、核验步骤与风险边界,解释读者最容易混淆的字段、数据口径和操作限制,并标注来源与访问时间。

本文围绕ERC-20 授权撤销整理公开资料、核验步骤与风险边界,解释读者最容易混淆的字段、数据口径和操作限制,并标注来源与访问时间。


Xinbi制裁事件应作为平台风险和链上资金流风险信号来读。本文结合 Chainalysis、OFAC 和 DOJ 入口说明如何核验,不把执法新闻写成投资建议。

Xinbi制裁说明什么风险需要回到官方来源和链上数据核验。本文结合Chainalysis Xinbi analysis、OFAC Sanctions Search,拆解关键字段、操作边界和风险提示,避免把快照、公告或媒体摘要误读成资产承诺。

Liquid攻击复盘看什么需要回到官方来源和链上数据核验。本文结合Chainalysis Liquid Network exploit analysis、Chainalysis Crypto Investigations,拆解关键字段、操作边界和风险提示,避免把快照、公告或媒体摘要误读成资产承诺。

欧盟钱包漏洞报告怎么看需要回到官方来源和链上数据核验。本文结合European Commission Cyber Resilience Act、Cointelegraph EU wallet report,拆解关键字段、操作边界和风险提示,避免把快照、公告或媒体摘要误读成资产承诺。

WalletConnect连接钱包前要看清 pairing、session proposal 和签名请求。本文解释扫码连接的权限边界、断开会话的意义,以及遇到陌生域名和重复签名时如何停下。
本文围绕FinCEN 预警,按官方来源核验关键事实,解释用户最容易误读的规则、风险边界和操作检查顺序,帮助中文读者在转账、授权或跨链前做出更稳妥的判断。

本文围绕MetaMask 授权撤销,按官方来源核验关键事实,解释用户最容易误读的规则、风险边界和操作检查顺序,帮助中文读者在转账、授权或跨链前做出更稳妥的判断。

本文围绕Hamas 加密募资查封,按官方来源核验关键事实,解释用户最容易误读的规则、风险边界和操作检查顺序,帮助中文读者在转账、授权或跨链前做出更稳妥的判断。

Safe多签Owner怎么核验要先核验官方来源、链上对象和账户风险。本文基于Safe Smart Account Concepts、Safe Smart Account Overview等资料,梳理关键事实、操作清单、常见误区和非投资建议边界。

HyperEVM代币监控是什么要先核验官方来源、链上对象和账户风险。本文基于Chainalysis HyperEVM Announcement、Hyperliquid HyperEVM Docs等资料,梳理关键事实、操作清单、常见误区和非投资建议边界。

Hamas加密募资风险在哪要先核验官方来源、链上对象和账户风险。本文基于U.S. Department of Justice Announcement、Chainalysis Hamas Fundraising Analysis等资料,梳理关键事实、操作清单、常见误区和非投资建议边界。
Chainabuse举报要填什么需要先看官方来源、权限边界和风险提示。本文基于Chainabuse report、MetaMask phishing guidance等资料,梳理核验步骤、常见误区和安全检查清单。

密码管理器把几十个账户密码收进一个加密库,钥匙就是主密码本身。本文讲清主密码在机制上保护的是什么、离线解锁与云端同步的关系、改密时哪些内容会被重新加密,以及忘记主密码后真实存在的恢复路径与不存在的路径。

输入框的自动补全来自你自己的历史记录,也来自公共热词库。在借来的手机、家里共用的电脑、别人登录过同一浏览器账号的设备上,这串回显会替你交代你在用什么平台、在找什么产品。本文讲清它的数据来源与暴露边界,并给出可执行的清理与习惯清单。

应用里的发送反馈、上传诊断日志、导出问题记录,往往会把运行环境、内存快照、剪贴板与本地目录一并打包。本文拆解这类日志文件通常包含哪些内容、哪些字段对加密用户敏感,以及在提交前该做的脱敏与最小化提交清单。

手机连上电脑或配件时那句授权提示,会留下一条长期有效的配对关系。本文讲清这类信任记录存在的位置、借线借机与外出场景下的暴露面,以及离手前后各自该做的收回动作。

家里的光猫多数人从没改过密码,却同时管着拨号、无线和远程下发配置。本文讲清这台设备的两类管理入口、远程配置通道能替你做什么和能改你什么,以及普通用户可执行的检查、记录与退役顺序。

家庭副设备往往绑着大人的手机号、支付与应用账号,却没人做设备管理。本文梳理儿童手表、老人平板这类设备的账号绑定关系、丢失与流转风险,以及一套不制造恐慌、可照着做的家庭设备清单与处置顺序。

开箱照片和晒单截图会顺手带走不少字段:机身码、序列号、包装凭证、购买信息与拍摄环境。本文逐项拆解这些信息各自能做什么、真伪核验为什么要用它们,以及加密设备晒单时的打码边界与凭证留存建议。

给 SIM 卡设 PIN 能挡住拿到手机就拔卡的人,但输错次数用尽后会依次触发 PIN 锁死与 PUK 锁死。本文讲清这两道锁各自的机制、次数边界、PUK 码该在哪里找,以及设锁前必须想清楚的三件事。

手机没做任何操作却收到验证码或注册通知,可能是他人误填,也可能是有意的号码探测。本文拆解这一现象的几种成因、注册类通知与验证码的机制差异,以及不看链接、不回传、不忽略三条处置纪律与留证方式。

离开办公桌时打开的那条自动回复,会把「这个地址有人用、这段时间没人看信」同时告诉熟人和陌生来信者。本文讲清外出自动回复的真实工作机制、它容易额外泄的三类信息,以及假期前后逐项可做的收窄与替代办法。

为了在电脑上回短信、拖照片、看通知,多数人装过手机与电脑的互联工具。本文讲清这类通道在授权之后持续搬运什么,通知镜像与剪贴板共享在加密场景下的具体泄露面,以及配对清单、维修出借和资产操作三条纪律。

日历、录音笔、手表应用、专注工具都可能请求读取通知。本文讲清通知使用权的实际范围,哪些应用值得拿到、哪些值得收回,以及涉及验证码与资产提醒时的自查顺序与替代方案。

搜一次「欢迎」「验证」,收件箱就会把自己变成一份你注册过什么的清单。本文讲怎么用邮件反查自己的账号足迹、邮箱失陷时这份名录为什么是攻击地图,以及第三方授权、公开存档与分层邮箱三条防线。

到达某个地点就连上车载、一条短信进来就自动回复、电量低了自动关功能,这类规则让人少按几下,也可能长期替你对外发消息。本文讲清自动化的触发结构、三类与资产相关的暴露面,以及把规则读一遍的可执行方法。

邮箱的自动摘要、智能回复、润色改写这类功能,底层动作都是把邮件正文交给服务器端的模型处理一遍。本文拆解这条处理链路会把哪些内容交出去、哪些内容最不该交出去,以及普通用户能逐项执行的收窄清单。

「扣款未成功、限期更新支付方式、否则服务暂停」是订阅制时代最好用的一套钓鱼话术,因为它借的是真实流程的壳。本文讲清真扣费失败长什么样、假页面要走的表单字段有哪些危险等级,以及从核验到挂失的处置顺序。

「张三-钱包备份」这样的文件名,在云盘列表、文件管理最近记录、分享预览、维修送检这些场景里会主动交代你的资产结构。本文讲清文件名和路径作为明文元数据的暴露机制,以及改名、清目录、发送前检查的可操作纪律。

你打开的网页不只有一个来源,客服挂件、统计工具、广告与字体脚本都跟着页面一起运行。本文讲清第三方脚本在页面里能做什么、卡号与账号在什么环节可能被读走,以及普通用户在输入前后可以执行的收窄动作。

不少邮箱会给不是本机构或本账号体系发来的邮件顶部加一条警告横幅。本文讲清这条横幅的判定依据、它对钓鱼名单上的假域名为什么有效、对真域名冒名与熟人号失守为什么沉默,以及把它当线索而非结论的使用法。
WalletConnect 钓鱼会话怎么识别 要先核验官方资料、链上记录和操作边界。本文用中文拆解判断顺序、常见误区、用户风险和执行前检查清单。

个税汇算季高发钓鱼:官方提示短信不带链接和具体税额,审核不索要身份证、银行卡号和验证码。本文拆解退税话术与办理渠道纪律,给出刹车清单和已泄露后的止损顺序。

邮箱按历史发信频率自动补全收件人,只增不删、不辨重名、不感知地址易主。本文讲错发的三种代价与收件人台账的清点顺序,以及涉及金额信息发送前的核对纪律。

共享日历的暴露分三层:忙闲状态、事件标题、地点与参与人字段。本文给出日历账户盘点、共享分级校核、位置默认关闭与季度复查的收窄顺序,以及家庭共享与第三方订阅日历的两个坑。

域名到期被抢注后,新持有人可改邮件交换记录,把该域名全部地址的入站邮件改道。本文讲到期进程、凭证泄漏与接管入口三类损失,以及把域名当资产做续费与解析台账的方法。

在线表格链接权限分受邀、组织内与知道链接即可访问三层,后者把文档变成事实上的公开页。本文拆掉长链接猜不到与内容不敏感两个假设,给出发布前三问、季度撤销台账与导出副本不可回收的边界。

双击下载件时弹出的来源警告,背后是系统给文件贴上的隐形来源标签。本文讲标签怎么贴、在哪些时刻被读出来、“仍要打开”按钮的真实含义,以及日常下载的四步纪律。

临时邮箱停服、租期到期、免费主邮箱被回收,三种路径都会让注册账号进入没人收信的空窗。本文讲空窗期最坏的接管情形,给出注册前三道判断与存量账号迁移演练顺序。

蓝牙配对时车机常会整本复制手机通讯录,卖车、租车、借车、维修都会让这份副本留在半公共设备上。本文讲配对留下的数据、四类风险场景与五分钟清点顺序,并建议把车机纳入设备台账。

“点击链接即可加入”意味着门禁只剩链接:改名零成本、观众共享可糊全屏、回放链接无人看管。本文给发起人等候室、静音、共享权限、回放处理四个开关,与参会者两条纪律。

改密只抬高下次登录门槛,不自动终止已登录会话。本文讲会话凭据机制,给出改密、清授权、终止全部会话、观察四步收口顺序,并解释为何不必定期改密。

Windows 默认隐藏已知文件类型的扩展名,于是伪装成 PDF 的可执行文件看起来只是一个文档。本文讲清扩展名伪装的三层手法——双扩展名、换图标、特殊字符占位,以及打开文件前的三十秒核对清单:先把扩展名显示出来,再核对最后一段、来源和预期类型是否一致。

系统停更的老设备并不会立刻出事,出事的是它还在替你做新的安全决定。本文讲清软件与系统生命周期公告怎么读、安全补丁停发意味着什么,并给资产设备做一份版本寿命台账:查厂商公告、标注停用日期、按现状重排角色,让不再受支持的旧设备转岗到只做离线读取的位置。

传统 DNS 查询长期以明文在网络上传输,路径上的设备和网络都能看得到、改得了。DoT 与 DoH 把客户端到解析器这一段装进加密通道,Android 的私有 DNS 与主流浏览器的安全 DNS 都是它的落地形态。本文讲清这条加密隧道挡住的三类风险,以及它管不到的解析器信任、内容真实性和查询内容推断三个边界。

家庭路由器默认把所有设备放进同一个内网,智能灯泡和跑钱包的电脑彼此可见。本文讲清家庭网络分段的原理——访客网络、设备隔离、主网与物联网网的分界,给出加密持有者的四段家庭网络规划,以及分段之后仍然挡不住的公网侧风险。

把链接粘进聊天软件或邮件的那一刻,对方站点的服务器日志里可能已经多了一条来自你的记录——这是链接预览抓取器的副作用。本文讲清预览抓取的机制、双向暴露的结构(你发链接暴露自己、别人发链接预告“有人在读”),以及读信像素与预览机器人的边界差异和收链侧的防御纪律。

你删掉的收款地址公告、撤下的页面,可能还活在搜索引擎的快照和缓存里。本文讲清快照与缓存两种留存形态怎么产生、删除原页为什么删不掉副本,以及处理历史泄露页的完整顺序:原页删除、抓取规则、移除工具申请、存档站排除,顺带澄清两个常见误区。

域名、企业邮箱、网站托管、解析服务挤进同一家云厂商的一个账号,账号失陷就等于三份家当一起失陷。本文讲清账号绑定的集中风险结构——一个登录口令加一个邮箱成为咽喉,给出依赖台账、第二通道路道、登录方式加固与拆分散布的四步处置,以及什么情况下不急着拆。

手机没锁屏密码时,拔出 SIM 卡插进另一台设备就能直接收短信、接通话。给 SIM 卡设置 PIN 后,每次重启或重新插卡都要输密码,输错累计次数会锁卡,需用 PUK 码解锁。本文讲清 SIM PIN 挡住的窗口期、它与运营商服务密码的分工,以及设置、防锁死和遗失场景的组合姿势。

助记词钢板不怕摔却怕氧化,硬盘放着不动也会静默出错。本文讲清常见备份介质各自的失效方式——机械盘、固态硬盘、U盘、光盘、纸与金属,解释静默损坏为什么不会自己报警,给出备份介质的年检与轮换节奏:双份不同介质、定期读取校验、到期主动搬家。

很多人把主邮箱的找回通道设成第二个邮箱,却从没检查过第二个邮箱本身还能不能登录。本文讲清恢复邮箱的三种失效路径——长期不活跃被回收、域名到期被抢注、旧服务商停服,以及怎么按稳定性给邮箱分层、怎么给恢复链做年检,让找回流程在你最需要它的那天不空转。

线上会议的自动转写、AI 纪要和云端录制会把口头说出的地址、账号和金额变成可搜索的文本存档。本文讲清这几条自动记录通道各自把内容留在哪里、哪些设置值得逐项检查,以及讨论钱包、提币和密钥话题前该做的脱敏动作。

为了「绝对离线」把助记词或密钥清单打印出来的人不少,但打印这一步本身经过联网队列、打印机内存和店里的公用设备。本文讲清纸质备份在生成环节的三条暴露路径、打印任务在队列与设备端的滞留、纸介质存放与销毁的现实做法,以及哪些内容永远不该进打印机。

默认设备名带着真实姓名、旧机型和企业名称在街上广播,可能被用来认人、画像和搭讪式社工。本文讲清设备名通过哪些通道外发、攻击者拿一个设备名能拼出什么,以及改名、关闭可被发现、热点命名的一页设置清单。

针对加密从业者的精准钓鱼,往往不始于恶意链接,而始于一份流出的内部通讯录:姓名、职位、汇报线齐备后,冒充上级、财务或同事的话术才有抓手。本文讲清通讯录类材料的四种常见外流路径、被拿到后的攻击组装方式,以及个人与团队各自的降险清单。
Chainalysis 估算 2025 年全球潜在应税加密活动超过 4570 亿美元。本文解释 CARF 覆盖范围、链上数据口径和普通用户应保存哪些记录。

开发者选项里的USB调试和无线调试,是给工程师准备的通道:一旦开着,接到陌生电脑上的数据线就可能变成一条通向手机的命令通道。本文讲清这套调试机制的默认状态、授权确认弹窗和已信任电脑列表分别拦什么、漏什么,并给出资产手机上的关闭顺序、事后撤销授权的方法,以及修手机、进维修店之前该做的检查。

网盘分享链接的便利在于不用收件人,风险也在于不用收件人。链接被转进群里、被采集工具收录、被搜索引擎抓到,都可能让一份写给你一个人的文件变成公开材料。本文讲清分享链接的三种可见性档位分别意味着什么,哪些字段决定链接会不会二次扩散,并给出一份从盘点、收窄到换址的排查顺序,以及涉及助记词、身份证明类文件的特别红线。

投屏的便利是把手机画面原样搬到电视上,风险也是原样搬:通知横幅、锁屏余额、钱包弹窗、聊天窗口全部同屏出现,而这条无线通道并不是每一段都替你加密。本文拆解镜像投屏与会话投屏的区别、酒店与会议室场景下这条通道可能经过谁,以及出差期间资产操作的投屏纪律和离场检查清单。

密码不会凭空泄露:硬件键盘记录器藏在接口中间、软件记录器挂在系统里,两条路都能把敲进去的字符原样留档。本文讲清两类记录器各自的安装条件和暴露信号——固件层不写文件、软件层要混进开机启动——以及资产用户真正有效的三层防御:粘贴与扫码替代手输、独立设备签名、改密的地点纪律。

早年生成的比特币纸钱包是很多人最早的「囤币方式」,也是踩坑密度最高的介质:生成环境当时是否联网、地址有没有被看过、私钥是否加密、派生时随机数有没有出问题,每一项都决定激活那一刻是领钱还是被收割。本文给出四条线索的核对顺序和一套安全的激活流程——先小额验证领取路径、大额立即迁移,全程避免原私钥进入联网设备。

退订链接之所以被钓鱼剧本选中,是因为它天然合理、天然要点击。本文讲清这套话术如何借「订单确认」「中奖领奖」的外衣进入收件箱,退订这个动作本身为什么会反向确认你的邮箱有人用,以及安全退订的正规姿势:从原服务入口管理订阅、核验发件身份、区分钓鱼退订与正规退订,并给出误点之后的止损动作。

U盘常被用来搬钱包备份、离线签名文件和交易所提币记录,但它先在别人电脑上插过、在公司电脑上拷过、在打印店机器上过一遍,这些环节都可能把密钥材料或地址簿复制出去。本文讲清文件恢复为什么在删除和格式化之后仍然成立、自动运行与快捷方式类扩散为什么靠介质传播、以及只做单向搬运的介质纪律该怎么落地。

用云服务器、虚拟机或在线运行环境跑监控脚本、批量工具和解算脚本,省掉了装环境的麻烦,也把执行环境的所有权交了出去。本文讲清哪一层能看到你的变量与内存、快照与镜像复用会带走什么、宿主与来宾之间的边界能拦什么,并给出一份把密钥留在自己手里的分层替代方案。

浏览器的整页翻译在界面里看起来只是换个文字,实际过程是把页面文本送到翻译服务端处理。本文讲清这项功能的数据流、它和网页内脚本能读到什么之间的关系,以及在资产相关页面上关闭自动翻译、保持原文阅读的具体理由与替代做法。

家里的路由器如果被改掉域名解析或开启远程管理,钱包和交易所页面可能在没有任何警告的情况下被指向另一个地址。本文讲清家用路由作为解析与出口的单点风险面、哪些配置项最容易被忽略、被改之后能有哪些可核对的信号,以及把管理入口和资产流量分开处理的落地做法。

回复全部、抄送错行、邮件列表的历史记录,都会让你不认识的人拿到你的邮箱地址。本文讲清邮件收件人字段的可见性机制、地址泄露之后为什么会变成看起来很懂你的钓鱼,以及独立邮箱分层、别名使用和核对收件人这些习惯的具体做法。
WalletConnect连接钱包时的域名提示不能随手忽略。本文解释Verify API状态、unknown与scam提示、授权前检查和防钓鱼边界。

退信邮件天生带着系统口吻,最容易绕开警觉:一封伪装成投递失败、附件或链接指向所谓邮件设置页的钓鱼信,收割的正是人对系统消息的信任。本文拆解真退信由邮件系统自动生成的机制与三个天然特征,对照假退信的伪装点,给出打开前、点击前、弹窗出现时的三道核验,以及误点之后按凭证暴露处置的完整顺序。

家庭是加密资产安全里最容易失守的单元:叮嘱式科普防不住临场判断失误。本文给出一套无害演练的设计规则——不碰真实资产、不制造信任创伤、不外传剧本——以及配偶、父母、孩子三条演练剧本的排法与复盘方法,最后落成一张全家共用的家庭应急卡,把防钓鱼从知识变成肌肉记忆。

交易与提币通道出故障的时间窗,是钓鱼与谣言最密集的时段:越查不到状态,越有人趁乱发公告截图、假客服和假补救入口。本文按时间轴拆解故障窗口里的三类噪音来源,说明为什么「等待期间什么都能试」的直觉最危险,并给出宕机半小时内值得做的四件真事与绝不做的三类动作。

电脑送修、清灰、加装配件之后,很多人用重装系统来给自己一个交代,但引导固件、外设固件等层面的持久驻留并不随格式化消失。本文用通俗机制解释为什么恢复出厂不等于归零:固件、TPM 与启动链各自记着什么;离手前后各做哪些现实可执行的防护;回来后如何通过启动链、外设清单与干净环境验证件的方式确认设备是否干净。

越来越多人收到过「细节全对」的钓鱼邮件:正确的称呼、真实过的服务、最近的登录时间,于是默认平台才拥有这些信息。本文梳理这类个性化钓鱼素材的常见来源——历史泄露库、公开链上足迹、设备与网络侧采集——说明为什么个人信息在验证意义上的贬值,以及把防线从内容核对转向渠道核对的具体方法。

伴侣监控软件、远控木马和所谓「查岗神器」都能把验证码、通知栏和屏幕送到别人眼前。本文讲清这类监视类应用的三条安装路径与共同权限面,给出安卓与苹果两端可执行的排查清单——无障碍与设备管理员权限、配置描述文件、电量与流量异常——以及确认中招后的断链顺序:先断资产设备、再换全部凭证、最后才是删软件。

越来越多用户从搜索结果的 AI 摘要里直接拿到「官网地址」「注册入口」这类答案,而生成式回答没有义务正确,也没有广告标注可看。本文讲清 AI 摘要出错的两类来源——素材被投毒与模型幻觉——给出把摘要当线索而非结论的核验流程:永远点来源链接而不是抄网址、入口类答案必须回到交易所公告或项目社交账号二次确认,以及适合固定下来的三条个人纪律。

不少假官方邮件用的是真实官方域名而非仿冒域名,它们靠的是发送域的身份验证配置缺口。本文用非技术语言拆解 SPF、DKIM、DMARC 三道发件验证各自拦什么、缺一环会漏什么,解释为什么「收到官方域名的邮件」不等于「官方发的」,给出普通用户的收件侧判断法(认证结果、退信行为、防钓鱼码三对照)与持有域名者的最低配置动作。

很多人以为开无痕窗口操作钱包就更安全,但隐私模式的作用范围只覆盖本机历史记录与登录态这一层:它不隐藏你的 IP,不清理浏览器扩展已握有的权限,也不影响服务端已有的会话令牌。本文逐层拆无痕模式的有效边界,说明查余额、连钱包、登录交易所三个场景下它各自的真实作用,并给出比无痕模式更实在的替代动作清单。

把退役的硬件钱包挂上二手平台,比转卖手机多一道坎:它替上一任记住的不是文件而是派生能力。本文按顺序写清退役清算的四步——链上与链下授权全部撤销、恢复演练确认新设备已接管、出厂重置与恢复出厂后的复验、以及为什么恢复出厂后的设备仍不该装进任何「新」钱包;并给出买方视角的接手规则:全新初始化、恢复出厂流程、以及收到时任何人已经配好钱包一律退回。

钓鱼剧本正在换皮:不再整串索要助记词,而是让你填某两个位置的单词,美其名曰钱包真实性核验。本文讲清考题式钓鱼为什么比整串索要更难设防、它的三段式流程、以及从输入框到人工跟进的四条不响应纪律,并给出已经填过之后的迁移处置顺序。

SIM 劫持之外还有一条更安静的攻击路线:号码不动,攻击者通过运营商账户的社会工程打开呼叫转移或语音信箱,让验证电话和留言流向别人的收件箱。本文解释补充服务的机制与风险边界,给出查询与关闭的渠道顺序,以及运营商账户本身该做的加固。

早年的纸钱包因为比特币价格上涨被重新翻出,但激活旧钱包比想象中更需要纪律。本文讲清钱记录在链上而纸只是密钥载体这一基本位置,说明私钥与地址配对验证、历史与安全性回顾、以及把余额转移到全新钱包的更稳路径,并列出旧纸独有的三类风险。

有人在黑产渠道买到你的证件信息后,可能用它注册并认证交易平台或支付账户。本文讲清冒名开户的常见信号与成因,说明对个人最直接的三类后果,给出从平台异议到信用排查的处置顺序,并说明证件照片与手持照片的日常最小化纪律。

手机内置或应用内的远程协助功能本身是正规工具,却被假客服剧本系统性地滥用。本文对比屏幕共享与远控接管在权限上的差别,梳理该功能从开场提示到长期驻留的机制细节,并给加密用户一套资产设备不交接纪律与被指导后的处置顺序。

钓鱼不一定从网上来:印在传单上的二维码、夹在快递里的领奖卡、门店柜台的小卡片,都在利用人对实体渠道的天然信任。本文讲清物理介质钓鱼的投放逻辑、从扫码到钱包弹窗的完整链条,以及扫码前、扫码中、扫码后的三层防御与已经扫过之后的处置顺序。

在陌生城市换手机登录、在酒店网络重开网页版,正规平台会按风控规则追加验证,而攻击者也爱冒充这套话术。本文以场景差异为主线,讲清异常登录提醒的正常触发逻辑、假提醒邮件与短信的核验方法,以及验证失败、账户临时锁定时的正确找回路径,避免在「自救」路上把账户交出去。

链上覆盖类产品对被盗、协议被黑提供某种形式的赔付,吸引了一批想给资产加一层的用户。本文不评价任何产品,只讲这类产品的真实结构——互助资金池与成员表决的机制、保障范围与除外责任的写法、等待期与保期的陷阱、以及理赔表决环节用户真正拥有的权利,帮你在购买前后把「保险」两个字拆开看清楚。

主流稳定币合约内置了发行方冻结地址的功能,收到「涉事地址」转来的资金、或与被制裁地址发生过交互,都可能让钱包里的稳定币变成一串动不了的数字。本文讲清冻结与黑名单的技术机制、普通人被牵连的两条常见路径、收到陌生大额转入时的处置纪律,以及被冻结后的申诉与信息核对流程。

勒索剧本正在从「锁住你的文件」转向「曝光你的隐私」:窃取通讯录与相册后,用倒计时邮件和伪造的已发送截图施压,要求以稳定币付款。本文讲清这类攻击的入侵入口、付款为什么既解决不了问题还会招来第二轮、案发后的断链步骤,以及从备份到账户重建的恢复顺序。

回复链上躺着真实的往来历史,新消息却来自被接管的邮箱或停用的旧地址。本文拆解会话劫持类钓鱼的可信外观、三个必看信号、回复前的三分钟纪律,以及已经发出材料后的清理与通报顺序。

以保险、名录、赔付协议为名的骗局把保障话术做成收费入口。本文给出加密资产与传统保障的真实边界、骗局四类零件、收到消息后的核对动作,以及已交钱或已签名后的止损与报案顺序。

镶嵌地址的金属币、封装提货码的礼品卡把链上资产和社交场合绑在一起。本文区分地址形态与托管形态,给出自己扫自己查、小额移动测试、警惕补一步等现场核验法,以及送出与收下之后的补救动作。

名字全称一致、头像原样搬运、简介里写着“唯一官方域名”——仿冒号投放在你从搜索进入账号的路径上。本文拆解仿冒号的三种收割方式,给出站内信号与官网反查的两轨核验,以及关注互动之后的处理顺序。

平台确实大量使用新手任务与活动奖励,仿冒页借的正是这个外壳。本文以“奖励发放是账户记账”为分界,给出入口、域名、签名、资金动作的逐项核验清单,覆盖充值激活、钱包验证等四个高危变体与事后处置。

你几天没关的旧标签页,可能被脚本在背后换成一张仿真的登录页,页面地址栏还是原来的域名样子。本文讲清标签页劫持借用了哪两个浏览器机制、受害者为什么会毫无察觉、四类高危场景,以及日常浏览器卫生与签名前的强制核对动作。

“我把方案放进文档了,点这个链接申请权限就行”——协作文档的共享与权限申请流程正在被钓鱼话术借用。本文拆解这类钓鱼依赖的四层可信感、五种高频剧本、打开前的核验动作,以及已经点了申请或填了信息之后该做的清理。

转账记录里出现没发过的同款小额转账,是地址投毒的典型信号。本文以这一场景为轴,讲清提币白名单模式、免验证有效期与新地址提币锁三档设置各自拦什么、App 与网页两端的入口差异,以及从“发现中毒”到“恢复手动提币”的操作顺序。

公开待交易队列让“先买后卖包夹一笔”成为可能:你看到的是滑点保护生效、成交价却比预期差。本文讲清这类攻击为什么与你的操作者身份无关、哪三类设置会被推到聚光灯下,以及减少被夹概率与复核成交结果的可执行清单。

运行验证节点或质押客户端的人第一次遇到“密钥放在服务器上”这个问题。本文讲运营密钥与普通服务器凭据的区别、部署时的最小暴露面清单、多操作者场景的权限切分,以及密钥疑似泄露后的止损与轮换顺序。

2018年9月DNS根区KSK第二次轮换,让一批认真做校验的解析器集中现形:信任锚没跟上、带签名应答被截断、路径被阻断,三类故障叠在同一个窗口。本文复盘机制与普通用户的排障决策树。

无痕模式和清Cookie挡不住浏览器指纹:画布渲染、字体、时区、语言等配置组合足以让浏览器变得独特。本文讲指纹的采集入口、它在定向钓鱼链里的角色,以及分层的收窄办法与边界。

离线签名流程里那份PSBT半成品交易文件常被视为无害,但BIP-174定义的它携带完整输入信息与派生细节:能画出持仓画像,也可能在中转时被改动。本文讲字段、纪律与签前核对方法。

公告里出现「路由劫持」时,你的流量可能在不知情的情况下多绕了一段路。本文讲自治系统间路由的信任问题、BGP劫持的机制、RPKI带来的收紧,以及普通用户在此期间值得做的核验与暂停动作。

「交易广播后不可逆」之外,协议层还有时间锁这半个例外:CSV与CLTV让输出只能在设定条件满足后才能被花费,为争议退款与继承结构提供原语。本文讲它的机制、适用与局限,以及钱包场景里哪些可撤回宣传值得警惕。

转账凭证真实、到账短信真实、对方展示的截图也真实,但钱、货和聊天分属三条没有交集的线。本文拆解三角诈骗中骗子、受害人、交易者三方如何被拼进同一笔交易,给出释放前的三要素核验、涉诉后的取证与正式报案处置顺序。

文件包分发、翻新机预装、家人代下,是高仿 App 进入手机的三条常见路径。本文讲如何用安装来源、平台身份字段和权限清单三层信息识别高仿钱包,以及验证盖不住的三类场景和家庭场景的固定动作。

钓鱼材料的终点都是让你主动操作。本文以来电、带链接邮件、群发网址、钓鱼短信四个场景为轴,说明如何退出当前页面、用 OKX App 内的官方渠道验证与防钓鱼码做唯一口径核验,以及哪些核验方式其实不可靠。

交易类软件被二次打包是窃密木马进入钱包环境的高频通道:破解指标、激活工具、绿色版客户端,装进去的那一刻,钱包环境就多了个常驻读者。本文讲植入的常见形态、风险信号分级和处置顺序。

域名是钓鱼剧本里最先露馅的一环。注册记录公开可查,注册日期、持有邮箱、DNS 记录变化都是免费信号。本文讲怎么把公开注册信息读成风险判断,包括新注册域名、批量同邮箱与近期变更等信号的正确用法与边界。

抽屉里的助记词管住了,恢复码、验证器种子、加密备份钥匙却散落各设备。BIP-85 尝试从同一个主种子确定性派生这些辅助密钥。本文讲清它的推导机制、适用边界与迁移前的核对演练清单。本文为防御科普,不构成投资建议。

把第二因素升级成硬件安全密钥后,最大的新增风险变成了钥匙本身。本文给出双密钥冗余、恢复码保管与备用通道取舍三套预案,以及钥匙丢失当天按顺序执行的处置清单。不构成投资建议。

换绑安全邮箱是账号接管剧本里最常见的中转站。本文拆解“改密码—改邮箱—提币”的时序链条,给出换绑前的自查、换绑中的双端通知核验、换绑后的冷却观察与设备清点清单。不构成投资建议。

同样是通行密钥,有的锁在单台设备里,有的跟着云账号跨设备同步。本文讲清两种存放形态的机制差异、各自的失陷路径,以及登记、换机、家庭共用场景下的配置清单。不构成投资建议。

把恶意载荷装进加密压缩包、再把密码顺手写进正文,是钓鱼邮件最稳定的伪装之一。本文解释为什么安全软件对加密附件失效、正规场景为何极少用这种组合,并给出收到后的唯一正确处置顺序。不构成投资建议。

被盗复盘里反复出现同一句话:动账那天没有任何提醒。本文给出平台侧与链上侧该开的安全通知清单、渠道优先级设计,以及核验通知真假、防止通知被反用的通用方法。不构成投资建议。

把老手的旧习惯原样复制到新手的手机上,等于送一套没有防线的配置。本文按设备、注册、交付三段给出九项检查,含家庭验证协议与代持边界,只谈防御,不构成投资建议。

助记词被导入联网设备的那一刻,产生的不是一个临时访问,而是一个完整的在线钱包。删除不是撤销。本文讲失效半径、离线签名替代路径和已导入后的迁移处置,只谈防御,不构成投资建议。

自建域名邮箱省了广告过滤,却把找回链路绑在一条年费上:域名到期、被抢注的那天,验证码和通知流向新主人。本文讲域名到期的失明机制、双活迁移与年检清单,只谈防御,不构成投资建议。

脚本搬上云服务器,等于密钥住进别人家机房:公网暴露、快照留存、面板入口一个不少。本文讲 API 权限最小化、密钥卫生、运行纪律与泄露后的处置顺序,只谈防御,不构成投资建议。

只收验证码的号码可以当门铃,别当保险柜的钥匙串。本文对比实体副卡、电子副号与接码平台三条通道的失效剧本,给出验证方式分层与归属稳定性的选择原则,只谈防御,不构成投资建议。

出门在外打开手机钱包输密码、扫收款码、点确认,这几秒钟是物理世界攻击面最集中的时刻。本文拆解肩窥、远距离摄像头、伪造键盘与就近搭话四种手法,给出移动场景下的输入纪律和遮挡习惯。不构成投资建议。

越来越多钱包会在你签名前弹出“该合约存在风险”“该地址疑似钓鱼”的提示。本文拆解这类内置安全检测的数据来源、判定逻辑和三个天然盲区,告诉你提示出现时该停在哪一步,没有提示时又该补做哪些手动核对。不构成投资建议。

标题前挂着 Re:、内容接着你们上个月的对话,这封回复邮件看起来毫无破绽——但它可能来自一个从未参与过对话的地址。本文拆解邮件串劫持的两条实现路径,给出看穿收发地址差异、核对上下文细节和切换通道确认的三个动作。不构成投资建议。

社群置顶、群公告和共享文档里的教程链接,被很多人当作比搜索更可信的入口——但在线文档的编辑权、转让权和旧链接跳转,都可以悄悄易主。本文拆解协作文档被篡改的三条路径,给出教程类链接的四步核验与引用习惯改造。不构成投资建议。

手机平放在桌面上,一条“提币成功”的通知就把平台、币种和金额念给了全屋的人。本文梳理通知内容泄露的三个层次——平台信息、资产信息、行为规律,给出通知预览分级、按App收窄和敏感场景的替代方案,不牺牲用通知盯盘的习惯。不构成投资建议。

冒充警察、检察官或交易所风控的实时来电,靠精准信息、权威身份、时间压力和隔离四个要素击穿判断。本文拆解语音钓鱼电话的剧本结构与识别信号,给出可执行的挂断与核验顺序。不构成投资建议。

攻击者拿到泄露密码后疯狂触发验证推送,赌的是你不耐烦时误点批准。本文拆解推送轰炸的前提、套路与号码匹配的防护原理,给出收到陌生验证推送当下的处置纪律。不构成投资建议。

接管者进入邮箱后的第一件事往往不是改密码,而是悄悄开一条转发或过滤器,让验证码和回执在神不知鬼不觉中多一个收件人。本文给出邮箱设置逐项清查、登录日志判读与会话清扫的完整清单。不构成投资建议。

把 API 密钥、云凭证写进代码再推到仓库,是开发者最常见的失手。本文讲清公开仓库的镜像爬取为何让撤销成为唯一解,给出处置顺序:先撤销、再清历史、后轮换,以及提交前防护的三层做法。不构成投资建议。

屏幕共享是实时泄露面最集中的会议工具功能:通知横幅、密码管理器自动填充、切错的标签页都可能入镜。本文拆解共享类骗局的剧本结构与共享前中后的最小暴露操作。不构成投资建议。

带私钥或接口密钥的提交被推上公开仓库时,第一反应不该是删文件重推。按 GitHub 官方文档梳理处置顺序:先吊销、再排查暴露窗口、然后才决定要不要改写历史,以及改写为什么不能算处置本身。

仿冒交易所邮件是加密钓鱼的重灾区。按 OKX 帮助文档梳理三层核验:防钓鱼码的正确理解、发件地址与 EML 认证字段判读、以及点与没点之后完全不同的处置顺序。

无种子不是没有钥匙,而是托管模式改变。本文拆三种实现:多方计算的分片与阈值、智能账户的签名者与模块、社交恢复的守护人集合,并给出恢复演练与迁出路径的三项自查。

审计徽标是项目最常用的信任素材,但审计不盖章、不背书。本文讲审计与形式化验证的差别、时效与范围边界,并给普通用户四项链上自查:代码版本、升级权限、特权函数与报告可回溯性。

以招聘方身份向开发者投递带毒测试任务,是加密行业反复出现的定向攻击。本文拆解攻击链,给出隔离环境、先读后跑、凭据隔离与拒绝安装四条纪律,以及装过之后的取证顺序。

手机几分钟内涌进几十条验证码,很多人第一反应是账号被盗,第二反应是慌忙寻找收费解除服务。本文拆解验证码轰炸的真实机制:它通常不动你的密码,只制造恐慌,收割点在后面的私聊与转账。

二手平台上的手机便宜三成,但钱包用户的验机清单和普通人不一样:账号锁状态、残留登录态、设备指纹和来源凭证,每一项都比电池健康度更影响你。本文给一份买家视角的安全检查顺序。

二手平台上有人出售「注册多年的社交老号」,声称安全、有信誉。加密语境下这类账号几乎每个方向都指向坑:找回权在原主手里、账号可能是赃物、转手本身违反平台规则。本文拆解买卖双方的风险结构。

把邮箱粘进泄露查询站,命中了,然后呢?不同标注——明文密码、哈希、登录日志、社工库拼合——对应完全不同的处置紧迫度。本文给一张从读标注到排处置顺序的对照表。

社群库、聊天记录类泄露素材在灰产里是现成的话术剧本:你的昵称、群关系、历史交易都在里面。本文讲这类泄露的流入路径、它能把钓鱼精准到什么程度,以及普通用户的隔离与处置办法。

冷钱包迁移是交易所内部运维,机制上不产生要求用户提币的动作。本文拆解恐吓型钓鱼的公告构造、四步核验法,以及误点后按失陷处理的止损顺序。

蜜罐币在合约层面限制卖出。本文解释黑名单、税率惩罚、状态开关与伪流动性四类实现面,给出源码、权限、流动性池、持有人与历史行为的买前检查顺序。

地址订阅、交易所只读 API 与连接钱包的展示页,是三种不同的信任决策。本文按机制拆暴露面,给出连接前自查、撤销顺序和异常信号识别。

以核实为名的部分助记词索取,既压缩搜索空间又建立交出片段的先例。本文给出机制层面的定性、常见变体识别,以及已经给过任何词之后的失陷处置顺序。

证书签发只证明域名控制权,不审查站点意图,钓鱼站同样有绿锁。本文讲域名的逐字读法、证书透明度日志与颁发者线索,并划出三条行为越界信号。

智能体代管钱包与交易所 API 正在流行,它改变的不是便利而是信任模型。本文按 API 密钥与链上委托两条接入通路,给出授权范围四问、最小权限配置与一分钟可完成的急停撤销顺序。

安卓的读取短信权限和 iOS/安卓的验证码自动填充,可能在你没念出之前就带走登录验证码。本文拆解两条通道的机制与暴露面,给出十分钟可完成的权限、备份与替代通道检查清单。

EIP-5792 类批量签名消灭了半截失败的授权残留,也把多次审查压缩成一次点击。本文讲批量与原子性的机制边界,给出逐条核对的拒签清单,以及部分生效时的取证与撤销顺序。

有些泄露查询会把邮箱标注为出现在窃密软件日志中:那不是某家网站丢了数据,而是你的电脑可能被倒空过。本文解释两类数据的来源差异,给出先登出、再换锁、后重装设备的处置顺序与供应链预防清单。

储备证明把“平台有没有拿你的钱”变成可验算的题:默克尔树包含证明、总量与非负约束、地址所有权签名。本文以 OKX 官方页面与开源工具为例讲流程,并讲清快照时点、覆盖范围与表外负债三条边界。

苹果从 iOS 17.3 起提供“被盗设备保护”,在不熟悉地点用 Face ID 加一小时延迟来卡住敏感操作。本文讲它覆盖哪些操作类别、需要满足什么前提、对哪几种夺取方式基本无效,以及开通后仍要补的三处缺口。

会场、机场、咖啡馆里,隔空投送和蓝牙文件传输能把陌生文件直接递到锁屏上。本文讲这两条近场通道的机制、发送方名字与图标可以伪装到什么程度,以及个人设备的接收开关该怎么设。

桌面端即时通讯允许安装自定义表情包、贴纸包甚至插件主题,这给恶意文件披上了娱乐外衣。本文讲这类自定义资源为什么是有效攻击面、哪些信号表明包有问题,以及安装与善后的正确姿势。

对着智能音箱念出验证码、让语音助手朗读通知,这些顺手动作会在云端留下可检索的音频和转写。本文讲语音链路的数据去向、三类高危口播场景,以及把语音设备挡在资产操作之外的设置方法。

电子签名看着只是手机验证码加一次点击,背后的链条却决定这份文件在法律和技术上到底是什么。本文解释电子签名的大致机制,并给出在签署页上核主体、核内容、核验证码用途、核留存的四个检查点。

有人把 DNSSEC 当成钓鱼终结者,有人干脆关掉它图省事。两者都偏了:它用密码学签名解决“解析结果有没有被篡改”,但不加密、不验内容、不防仿冒域名。本文讲清它和加密 DNS 的分工与真实边界。

“已到账”的截图正在被明码标价地出租给诈骗团伙。本文拆解发票式转账、回单生成器和通知页仿冒这三条产业链的共同原料,给出收款确认不该依赖截图的理由,以及企业财务场景的核验流程。

应用商店版本、官网分发与地区可用性三者互相纠缠,逼出了“扫码下载”的灰色习惯。本文分 iPhone 与安卓两条线讲 OKX App 的官方下载核验方法,以及换机、地区差异场景下的处置差异。

GoPlus Security是什么?它是提供链上安全情报 API 的 Web3 安全工具,可做代币、恶意地址、NFT、授权与 dApp 安全检查。本文解释其机制、使用场景与局限。

加密货币app官方下载入口怎么核验?本文给出官网域名、应用商店开发者名称、搜索引擎广告位、安装包与权限检查四步防御清单,帮助你识别假下载页与仿冒应用并安全使用。

冒用知名交易所名义的仿冒App怎么识别?本文从官方渠道核验、应用商店开发者核对、风险信号识别与受害处置四个层面给出防御清单,帮助用户在下单入金前识别仿冒应用,降低被仿冒应用窃取资金与信息的风险。

冒充 DocuSign、Adobe Sign 等电子签名服务的钓鱼邮件已经成体系地进入加密行业。本文讲清这类钓鱼的技术构造、识别信号、点错之后的处置顺序,以及团队与个人的签署纪律。

账户抽象把多笔操作合成一个 UserOperation 提交,还能让第三方代付 Gas。便利的另一面是签名界面更难读。本文解释核心字段、批量调用里的风险与签名前的核对方法。

桥服务暂停维护的公告里,入口关闭时间、在途交易截止、恢复验证窗口这些字段决定了你该动还是该等。本文讲解读维护公告的框架、在途资产的核对方法与恢复初期的防钓鱼纪律。

加密资产充值迟迟不到账时,正确的排查顺序是先确认链上状态,再核对平台公告与网络维护信息,最后走官方工单。本文给出手机 App 与网页两端的操作差异和材料准备清单。

「开源等于安全」是一个被过度简化的说法。本文把开源的安全价值拆成可验证性本身与验证流水线两半,说明普通用户能自查的四件事、依赖第三方审计的部分,以及选钱包的现实判断框架。

手机带着钱包和一堆登录会话一起失踪,才是真正的风险。本文给出丢失当小时、数小时窗口和之后一周的处置顺序:先夺回账号,再锁设备,最后才处理手机本身。

怀疑泄露、算法升级、想合并管理,都会触发钱包迁移。本文把迁移拆成准备、小额试转、全量迁移、退役旧钱包四段,标出每个环节最容易出错的瞬间和对应的检查动作。

新设备登录触发的确认推送是防线,也被冒充成新的攻击面。本文以 OKX 网页端与手机 App 端为例,讲清平台确认机制的边界、假确认弹窗的构造,以及批准或拒绝之前该看的信号。

以产品召回、固件升级、安全补偿为名的钓鱼正盯上硬件钱包用户。本文讲真实换修流程的特征、仿版话术的结构,以及收到这类通知后的核验与处置顺序。

钱包安全体检、资产安全分、漏洞自测这类 H5 在社群里病毒式传播。本文讲这类页面的数据收集面、伪装成"检测"的授权请求,以及想自测时更安全的替代做法。


收到强制改密或密码过期通知怎么办?讲清平台密码策略与钓鱼邮件的差别,给出从官方入口自查、改密顺序与改密后敏感操作限制的核验清单。

智能手表、车机、电视端陆续出现钱包与行情功能。本文按设备讲清哪些操作适合大屏和穿戴设备、哪些永远留在主力设备,给出配对、同步与家庭账号的风险排查清单。

工资表、对账单、结算清单是投递恶意文档的常见外壳。讲清宏与外部数据连接的真实作用,给出收到表格后的核验顺序、安全阅读替代方案与中招后的处置要点。

机器人和脚本报错不一定是被盗信号。按「白名单—密钥权限—有效期」的顺序排查 API 故障,区分运营商换 IP、机房网络与真实泄露三种情形,给出对应的处置动作。

接受加密货币付款的商户和自媒体收款人,常同时被链上确认延迟与第三方回调通知误导。本文讲清收据、回调与链上终局的区别,给出订单号、金额、确认数三对齐的核验清单与纠纷处置顺序。

仿真行情、能提现、老师带单——假交易软件用这三件套把「试用」变成「追投」。拆解其技术外壳与心理结构,给出下载前、小额提现时、催你加仓时的三道刹车。

在线压缩、格式转换、语音转文字等免费工具使用方便,但文件必须离开你的设备。本文讲清这类工具的存储与留存风险面,给出敏感文档的判断标准和替代方案。

提现触发人工审核、要求补充资金来源材料,是真实存在的平台合规流程,也是钓鱼喜欢借用的话术。本文分清两种场景的特征,给出走官方通道的提交顺序、材料最小化和脱敏方法,以及假版本的四个破绽。

参与协议测试是开发者与新用户的常见动作,但测试币不值钱这件事本身就会被骗子利用。本文讲清测试网与主网的真实边界、测试币的获取常识,以及「测试币回收换真币」「内部测试通道」两类骗局的识别要点。

DAO 治理进入大众视野后,「帮我投票领空投」「一键委托奖励翻倍」成了新的钓鱼外衣。本文讲清治理投票在链上改变了什么、委托和代理的授权含义,并给出投票季签名前的四问与事后收回清单。

不少钱包和交易所App内嵌了第三方客服系统,聊天窗本身就是可被投毒的入口。本文讲清嵌入式客服的技术构成、冒用窗口的三类信号,以及不依赖聊天窗的验真替代路径。

区块浏览器为地址标注交易所、基金、黑地址等标签,但这些标签依赖运营商的人工标注,可能滞后、错标或被抢先注册。本文讲标签数据的来源、三类失效情形与引用纪律。

钱包签名弹窗是最容易被点掉的安全关卡。本文逐项解释金额上限、到期时间、nonce、调用函数这些字段在说什么,给出「哪些字段异常直接拒签」的判读标准。

假冒 NFT 空投常配一份「伪造的追责声明」冒充品牌方撇清,诱导你在慌乱中签名。本文拆解领取类骗局的道具链,给出合约、元数据、域名三点冷核对流程。

桥被攻击会暂停提现,在途用户的资产变成一串跨链凭证。本文讲解桥的工作模型、暂停公告的正确读法,以及资产在途与凭证受损两条路径的核对与止损。


从游戏皮肤、链上道具交易切入,讲清假交易平台与假交易确认链接的收割路径,给出小额二次确认、合约地址核对与授权回收的防御清单。

讲清跟单、信号类服务的技术结构:延迟、滑点与跟单异常从哪来,交易所 API 权限为什么绝不能带提币权限,以及退坑时的轮换与回收顺序。

拆解电报假官方机器人的构造方式与常见话术,给出从用户名、命令到授权页面的三重核验,以及误入后的撤销顺序。

Bitcoin Core的disconnectnode可按当前连接地址或getpeerinfo返回的nodeid断开Peer,但两个参数必须严格二选一。本文给出连接快照、精确定位、断开验收与防止意外重连的处置流程,并区分一次断连与永久封禁。

setnetworkactive会关闭或恢复Bitcoin Core的全部P2P网络活动,但不会停止bitcoind进程、删除链数据或自动禁用本地RPC。本文以维护窗口为线索,说明关闭前基线、离线期间可做与不可证明的事项、恢复联网后的同步验收。

对加密用户来说,Apple ID 或 Google 账号不只是一个登录名:它挂着设备查找、激活锁和部分账户找回链路。本文讲清厂商账号失陷的三条伤害路径、被盗后的处置顺序,以及平时就该划好的备份边界。

点了授权、扣了手续费,去授权查询页一看额度却没变——这种钱花了事没办的场面有四种常见成因:交易回滚、排队未上链、代币写法特殊、查询通道滞后。本文给出按成本排序的排查顺序和安全边界。

正规交易所的安全提醒常走站内消息中心、邮件和短信多条通道,攻击者也据此仿冒这三条通道。本文以欧易 OKX 为例,讲清三通道核验顺序、手机端与电脑端各自的核验差异,以及收到异常提醒后的处置。

设备故障要返修、快过保想换新,是硬件钱包用户绕不开的场景,也是假冒售后最活跃的场景。本文讲清返修链路上的三类攻击手法、发起返修前的处置顺序,和收到新设备后的验收清单。

以小团队为例,讲交易所主账户与子账户、只读与交易与提币三类 API 权限的切法,以及成员入职、换岗、离职三个节点的权限交接与撤销清单,给出一套最小权限的落地顺序。

在行情与数据聚合站浏览代币时,旁边的连接钱包入口、排行榜按钮并不都有真实逻辑。本文讲清聚合页连接入口的三层风险:跳假前端、养连接蜜罐、做链上画像,并给出只想看数据时的操作纪律与误连后的补救。

AI 搜索和问答工具给出的官网链接不是从官网目录里查出来的,而是按概率生成的,这让它可能给出过期、拼错甚至不存在的域名。本文讲清幻觉式链接与传统仿冒站的差别、AI 答案里哪类信息可信度更低,以及从 AI 答案回到真实官网的核验动作。

新注册账户的防护不该等出事再补。本文按欧易 OKX 官方帮助文档所述功能,给出注册后一周内建议完成的安全设置顺序——密码与登录验证、验证器、手机验证、防钓鱼码、API 与设备管理,并说明手机端与网页端设置路径的差异。

仿冒官网可以抄走全部设计,抄不走「注册很多年」这一事实。本文讲清 WHOIS 与 RDAP 能告诉你什么、证书透明日志如何补充时间线,以及哪些域名年龄信号该亮红灯,附一套从查询到判断的完整流程。

邮件说你持有的代币即将下架、限期前必须换仓——这类通知借用了交易所确实会清退代币的真实背景。本文拆解清退类钓鱼的时间压力构造、三层核验顺序,以及窗口期内高发的二次收割防线。

礼品卡与卡密一旦把码发出去就等同现金交付,几乎没有追回可能。本文讲清骗局为什么偏爱卡密、被要求购卡时的核验动作,以及码已经发出去之后还能做的补救三步。

安卓的「显示在其他应用上层」和无障碍权限既能覆盖一个和真钱包一模一样的弹窗,也能读屏并替你点下按钮。本文讲清这条攻击链依赖哪两项系统权限、钱包用户的排查清单,以及失陷后的处置顺序。

社群管理员是钓鱼者眼中的高价值跳板:你的身份可以骗到整群成员,你转发的链接会被整群信任。本文从群资金托管、仿冒防范与管理员自身账号三块,给出一份当群主后的责任自查清单。

仿冒账号加实时换脸加控评,让一场假的官方发币直播在推荐流里跑了几万人。本文拆解这条构造链为什么有效,给出观众端的四步核验与一套固定的刹车规则。

部分以太坊钱包的新功能会用 EIP-7702 把外部拥有账户临时委托给合约逻辑。本文讲清委托绑定签名的机制、它和普通授权的区别、哪些话术要你交委托签名,以及如何在链上查看和解除绑定。

以太坊地址校验和只是提示信号,全改大写也能照常到账。本文解释为什么骗子会利用这一点制造假官方地址,并给出首尾比对、黑白名单和小额试转的组合核对纪律。

冒充退款通道、企业证书或安全加固工具的 mobileconfig 描述文件,可让陌生服务器长期接管 iPhone。本文讲配置文件的真实权限、安装路径里的红信号,以及检查与删除的安全做法。

批量语音外呼结合合成语音与实时变声,正让冒充平台客服的电话越来越难以分辨。本文给出识别信号、接听纪律与挂断后的处置清单,以及语音钓鱼与其他手法组合时的优先级判断。

越来越多钱包在签名前提供交易模拟,显示资产变动与合约调用。本文解释模拟的工作原理、它能识别的恶意授权类型,以及余额没变、模拟读不到与签名类钓鱼这三类漏网场景。

挖矿劫持不会向你索要赎金,它只是借用你的电费和设备。本文讲清浏览器脚本挖矿与驻留进程挖矿的机制、家用设备被占用的典型信号、逐项排查与清退的顺序,以及普通用户的预防边界。

自定义域名邮箱一旦过期被抢注,收信权就换了主人,所有把邮箱当找回通道的账号都会跟着暴露。本文讲清域名生命周期、账号迁移顺序、转发过渡与预防设计,给出可执行的重启核对清单。

保险和保障承诺是加密平台宣传里最容易被误读的表述。本文把一份保障拆成承保主体、覆盖范围、理赔条件三层,讲清保单核验通道、储备证明与保险的区别,以及保障话术里的常见红线。

加密支付链接把地址、金额和链信息打包进一次点击,方便两端也放大了错付风险。本文讲清支付请求链接的机制与可携带的危险字段,给出付款方、收款方与多付退款三个场景的核对顺序。

全屏假病毒警告不是检测结果,而是一场表演,终点往往是远程协助和假杀毒软件。本文拆解假警告的浏览器机制、为什么它盯上加密用户,以及强制退出、环境清理与不付费原则。


转账后打开浏览器查哈希是多数人的第一反应,而假资源站正是利用这一步:它改不了链,却能改你看到的东西。本文给出假资源站的识别信号与多源交叉核验步骤。

项目改名、分区运营或被封锁都会促成官网换域名,而公告发布到旧域名关闭之间的空窗期,正是仿冒域名最活跃的时段。本文给出新域名的多通道核验方法与窗口期操作纪律。

最有效的钓鱼链接往往来自朋友的账号。账号被接管后,攻击者借用的是你多年攒下的信用。本文梳理被接管的信号、从另一台设备开始的清理顺序,以及不造成二次伤害的告知方式。

可升级合约在升级窗口内可能改变资金规则。本文教普通用户看懂时间锁等待期、管理员地址与升级公告里的关键信息,并给出升级窗口的三档应对动作。

白名单登记、空投申请表、开发者问卷,这些表单要求同时提交链上地址与个人信息,等于把匿名地址与实名绑定。本文讲这种绑定的长期后果,以及提交前的四问清单。

提币白名单、新地址提币锁和防钓鱼码是欧易OKX 安全设置里互相独立的三道闸门。本文按日常提币、账户异常应急、新设备登录三种场景,说明各开哪个、怎么核、哪些动作要停。

所谓“安全检测页”“找回工具”让你填助记词,无论页面多真、话术多专业,本质都是让攻击者当场重新生成你的全部私钥。本文给出识别信号与已输入后的止损顺序。

只读盯盘只需要你的地址或 API 令牌,而不少“查看资产”页面实际弹出的却是签名请求。本文划清追踪类工具的权限边界,并给出连接前的四步核验。


邮箱被接管往往不是密码当场输错,而是攻击者先埋下自动转发、挂上第三方授权、留好应用专用密码这三处暗门。本文给出逐项排查清单与搬家式改绑的正确顺序。

网络拥堵期间,假加速服务、假客服和“付费插队”话术集中出现。本文讲拥堵的真实机制、动手前三步检查,以及拥堵期的防骗处置顺序。

从改名抢注到压缩包夹带,供应链投毒离普通用户并不远。本文给出包名核对、锁定文件检查、更新分批灰度的双层防御清单,以及公告后的处置顺序。

恢复邮箱停了、旧验证器没迁移、备用手机号被回收,出事当天才发现备用路线早已失效。本文给出恢复路线年检清单与每年一次的找回演练方法。


订阅制扣款、代付gas、会员自动续费都在用链上授权额度机制。本文讲清额度授权的条款字段、签署前的四盏灯检查,以及月度审计与撤销的正确方法。

提不了现的原因可能在交易所账户侧,也可能在稳定币发行方的链上冻结名单里。本文给出两轨道的判别方法、证据留存清单,以及对“付费解冻”骗局的免疫点。

交易哈希、合约地址、钱包地址长得一样,含义完全不同。本文讲清三类字符的分工、区块浏览器五步读单法,以及查单时最容易踩的假浏览器坑。

卖 NFT 不需要你先转币,正规报价锁在交易市场的担保流程里。凡是要求你付款、授权或输入助记词来"确认收购"的,基本都是骗局。本文拆解假报价、仿冒市场合约与托单话术的识别方法和核验纪律。


越是有时间压力的筹款场景,越容易被地址替换和仿冒页面钻空子。本文梳理慈善与众筹捐款在网页、长图和短视频里的常见篡改手法,给出多通道核验、小额试转与记录留存的完整捐款纪律。

以"证明你是真人"为卖点的空投活动,会把人脸、虹膜这类不可重置的生物特征收进设备。本文解释这类项目的一般机制,给出五个必问问题和一套适合家庭场景的拒绝与处置清单。

共享闲置带宽、存储或算力的设备与脚本,宣传里常见"躺赚"两个字。本文拆解这类安排的真实成本结构:流量转售、权限索取与仿冒设备三条风险线,以及签约前的排查清单。

合约经过审计是安全信号,但徽章只是图片、报告是 PDF,两者都能伪造、过期或张冠李戴。本文给出四步核验法:核机构名录、核对像、看覆盖范围、比对部署版本。

Geth 1.17.0修复多个关键漏洞,并建议升级后重新生成P2P nodekey。本文给出静态peer、节点ID白名单、监控与滚动轮换的完整迁移、验收及回滚边界清单。

钱包签名弹窗不需要逐字通读,真正决定风险的是发起方、合约地址、资产流向和权限有效期四个字段。本文给出一套按风险分级的快速核对法,以及硬件钱包交叉核对的正确姿势。

同一组钱包地址可以在多条链上存在,资产却各归各链。本文讲清地址格式与校验和能拦什么、拦不住什么,跨EVM链选错网络会发生什么,以及“选人—选链—核串”的三道核对顺序。

攻破邮箱越来越不需要偷密码了:一条转发规则、一次伪装成办公软件的授权点击、一个滥用的应用专用密码,都能让攻击者长期旁听你的验证码。本文给出四个检查位和一套处置顺序。

离线签名的安全点在于“签名设备不联网”,传输通道只是摆渡。本文拆解未签名交易的摆渡流程,逐项比较二维码、专用存储介质、数据线等通道的风险面,并给出两侧核对交易一致性的方法。

同时管理多个钱包App或同一钱包的多个账户,最容易出的事故不是被黑,而是自己选错身份:余额落在A账户、签名发生在B账户。本文给出钱包身份的四层辨别方法和防选错的固定流程。

浏览器插件默认自动更新,方便的另一面是:你信任过的版本和你正在使用的版本可能已经不是同一份代码。本文讲插件更新机制的攻击面,以及加密用户能落地的五层防线。

授权撤销失败的常见原因各有机制:额度与资产不匹配、代币不在标准列表、nonce 拥堵、网络选错、工具覆盖不全。本文逐项解释撤销失败的成因、验证方法与替代路径。

先给你看一张逼真的到账截图,再配一个及时出现的假客服,是 P2P 交易场景最成熟的收割剧本。本文讲转账确认的正确证据链,以及「对方催促+客服救场」场景的标准处置。

重大网络变更前后,仿冒新链空投、假创世领取、旧链回放钓鱼集中出现。本文讲快照与回放攻击的机制边界、领新币动作的安全纪律,以及三条防钓鱼铁律。

Penlink与Chainalysis的集成把钱包归因、链上风险、OSINT、通信与地理线索放进同一调查流程。本文说明新增能力、证据链保存和厂商评分不能越过的证明边界。

系统级剪贴板同步和剪贴板历史让复制过的钱包地址留在云端与其他设备上,账号一旦泄露,历史里的地址和敏感文本一并暴露。本文讲清剪贴板同步的机制、暴露面与关闭自查顺序。

NAS 远程访问、路由器固件、摄像头云服务构成钱包用户家庭网络里最易被忽视的攻击面。本文讲家庭设备的暴露路径、默认配置的隐患与逐项收敛清单,不涉及任何攻击操作。

浏览器桌面通知曾被大规模滥用于推送假中奖、假安全警告。本文讲通知权限的授权模型、滥用的历史与清理授权列表、识别假警报的防御清单,不涉及任何攻击手法。

删除与格式化不等于数据消失,第三方维修与回收环节的数据可恢复性常被低估。本文讲存储介质处置的真实风险边界、加密的兜底作用与维修送检前的正确顺序。


Kubo repo verify默认可只读检查本地块,并按CID发现损坏;--drop和--heal则具有删除风险。本文给出备份、只读取证、远端可恢复性验证和修复后的复核流程。

Bitcoin Core 31的listbanned列出手工封禁IP或子网,并给出创建、持续、到期和剩余时间。本文说明相对与绝对时间、单项解除、批量清除及误封复核。

情感类投资诈骗通常按固定剧本推进:建立关系、人设养熟、小额得利、加大入金、出金受阻。本文按剧本逐幕拆解识别信号,并给出已经入金后的止损与取证顺序。

品牌词竞价广告是钓鱼官网的重要流量来源。本文拆解从广告点击到钱包授权弹窗的攻击链条,给出到达官网的替代路径和已经连接后的补救动作。

勒索软件以加密文件勒索虚拟货币赎金,虚拟货币只是它的收款通道。本文给出中招后的处置顺序、为什么不鼓励支付赎金的理由,以及个人能做的恢复与预防边界。

场外交易的纠纷多发生在平台规则之外:假担保群、私人代收、来源不明资金。本文梳理 OTC 场景的风险结构、冻卡后的核实路径,以及交易前应当固定的证据清单。

恢复出厂设置不会删除云端备份和账号会话,退役设备处理不当会把钱包状态和登录态留在账号体系里。本文给出退役设备与转给家人前的处置顺序。

胁迫场景下的资产处置预案:胁迫PIN类功能的真实边界、结构性的低调安排、现场先脱身原则和事后轮换顺序。人身安全永远优先于资产。

一张转账截图携带的信息远超画面:EXIF 定位、通知横幅、持仓画像与二维码参数。本文讲截图与照片的差异、三层脱敏和取证例外的处理纪律。


Bitcoin Core getblockheader可返回十六进制序列化区块头或带确认数、链工作量和相邻哈希的JSON对象。本文比较两种契约,并给出重组和缓存的正确处理方式。

Beacon attestation rewards端点按epoch返回ideal_rewards与验证者total_rewards,并拆分source、target、head和inactivity。本文给出Gwei单位、最终性和多职责收益边界。

桌面钱包从下载站、加速器和便携式版本入手,是私钥被搬运工截走的常见起点。本文讲安装器被改包的几种方式,以及校验哈希、核对签名、判断渠道的完整核验流程。

换新机时的处置顺序错了,既可能丢资产也可能留下泄露面。本文讲出厂设置真实边界、云备份里的钱包数据、卸载与助记词的关系,以及一份按序执行的旧设备退役清单。

从假客服到真转账,中间往往只隔一个远程桌面工具。本文讲远控类软件在骗局里的角色、正常售后与诈骗话术的分界、屏幕共享的隐性泄露面,以及已经装了之后的排查步骤。

越来越多站点提供“连接钱包即登录”。本文解释这类签名登录的一般机制——签的是什么、为什么理论上不动资产,以及它带来的地址暴露、钓鱼签名与账号找回难题,并给出三个现场判断问题。

主力邮箱一旦进泄露库,所有用它注册的账号一并暴露。本文讲邮箱别名与转发方案、按风险分层的注册策略、找回密码链路的优先级设计,以及日常维护清单。

冒充客服的来电会显示真实机构名、报出你的部分信息。本文解释语音钓鱼如何利用回显号码与信息拼接建立信任,给出挂断、回拨与核验的防御纪律和已接听后的处置顺序。

应用内弹窗、搜索引擎广告和侧载安装包都可能把更新引向假安装包。本文解释软件更新的常见分发路径与核验顺序:应用商店、官方变更日志与官方下载入口如何交叉确认。

要求一账号一密码却靠人脑记,注定失败。本文解释密码管理器的加密同步模型、通行密钥依赖的设备生态与找回路径,并划清它与钱包备份之间的禁区。

卸载只删图标,账号授权、订阅与数据收集仍在运行。本文区分退出登录、撤销授权与注销账号三种动作,给出停用服务的清理顺序、回执确认与日志留存方法。

Bitcoin Core getblock提供0到3四档verbosity:从原始十六进制区块到带prevout的完整交易。本文按字段、体量、裁剪限制和31.0新增coinbase_tx给出选择矩阵。

公开报告显示,加密资产相关暴力胁迫会利用身份暴露、数据泄露和家庭关系。本文不渲染案件细节,而是提供信息最小化、设备分层、合法求助与应急演练框架,并明确公开事件统计的适用边界。

把官网安装成桌面应用听起来像正规操作,但钓鱼站同样能被安装成图标,独立窗口模式还可能弱化地址栏。本文拆解这条新入口的原理、伪装手法与图标核查、入口资产审计的纪律。

钱包看到的余额、历史与预估都来自 RPC 节点的应答。恶意或宕改的节点可以展示假余额、伪造确认状态。本文讲清请求应答模型、说谎位置、钱包能自动核对的边界,以及日常自保习惯。

邀请与返佣链接本身正常,但当 KOL 账号被盗、社群机器人被替换、假客服发出"专属通道"时,链接就被动了手脚。本文给出参数核对、最终域名确认与固定官方入口三条纪律。

多签把攻击目标从合约搬到了签名人身上。急迫叙事、冒名同事、凑一笔话术与假治理页,都在利用规则之外的信任。本文给出带外验证、冷静期、角色地址簿与疑似失守处置顺序。

经典换页术把旧标签页悄悄换成登录过期页,如今经典通道多被浏览器堵上,但会话过期的静默跳转面仍在。本文拆解换页剧本、新变体与签名前关闭旧标签的纪律。

快捷指令和自动化工具能读取剪贴板、打开链接、调用网络,一旦装上别人分享的"效率脚本",等于交出半台手机。本文讲清自动化能碰哪些敏感面、"运行前询问"开关的真实含义,并给出脚本审查与权限收束清单。

自挖矿的收益来自结算与链上可查记录,而假矿池后台的曲线只是像素。本文拆解假面板、算力挪作他用与"优化固件"话术,给出双端对账、无效份额核对与钱包隔离纪律。

一条顺手复制的安装命令,可能把钱包签名库装成仿冒版本。本文讲清仿冒拼写与依赖混淆两种投毒路径、恶意包拿到安装后钩子后能做什么,以及锁文件、私有命名空间与安装审查的实操防线。

把助记词或私钥提交进公开仓库,从推送成功那一刻起就要按已泄露处理。本文讲清"删除提交"为什么救不回来、监控机器人意味着什么,并给出从生成新密钥到加固工作流的标准处置顺序。

什么都没点,钱包连接弹窗却自己弹出来——深链能替一个页面完成"打开钱包"这一步。本文讲清自定义协议链接与配对请求的机制差异,给出弹窗到达时的五步检查动作与日常系统设置。

二维码把"核对一长串地址"折叠成"扫一下",也把核对责任从系统交还给人。本文从商户与普通用户双视角拆解收款码替换、仿冒收款页与账单跳转的识别信号,给出可执行的换码流程与扫码纪律。
getaddressinfo里的solvable只表示钱包知道脚本的花费路径,并不保证私钥就在当前钱包。本文把ismine、desc、parent_desc与外部签名器放进能力矩阵,帮助排查watch-only和描述符钱包。

找不到官网时,第三方导航站和链接合集看起来方便,但那些“直达官网”的按钮由别人维护。本文讲清这类页面的三条风险路径、为什么比假邮件更难防,以及只信书签的四步做法。

跑分、租卡、帮人注册账号这些话术租的是你的实名身份。本文依据中国大陆《反电信网络诈骗法》第三十一条说明哪些行为越线、对个人的现实后果,以及已经出借后的处置顺序。

空投登记用大厂文档站的表单发起,域名是真的,钓鱼的是字段。本文讲清收集型与越界型表单的区别、四步核验顺序,以及已经填过之后该怎么补救。

攻击者拿到口令后反复触发登录确认推送,等的就是你不耐烦点下“批准”的那一下。本文讲清推送轰炸的机制、三个错误动作、正确的处置顺序和更稳的验证结构。

假钱包和假交易所 App 常常不来自商店,而来自企业描述文件、外部测试链接或 APK 直装。本文讲清三条分发通道绕过了哪一层,以及从安装到权限的核验与卸载处置。

挂 NFT 时钱包弹出的 setApprovalForAll,作用范围不是你那一件藏品,而是该合约下你持有的整个系列。本文讲清单件授权与整套授权的差别、签名前三问与查撤方法。

开头六位、结尾四位的核对习惯,可以被专门定制首尾字符的地址绕过。本文讲清靓号仿冒与地址投毒的分工,给出同源、整段、双人念三条核对纪律。


Circle地址筛查返回DENIED时,规则命中、建议动作、钱包限制与链上冻结是不同层级。本文逐字段解释riskScore与alertId,并给出误报复核、证据留存和安全申诉流程。

从链游打金、答题领奖到签到返佣,任务型骗局用一份看起来有产出的活儿筛掉不愿动脑的人。本文拆解这类诱饵的共同结构、收益数字的读法,以及入场前该做的四步核验。

一次性授权花完就失效,定期划扣式授权却像给合约办了包月:对方可以在约定额度内按期从你的钱包扣款。本文讲清这类持续授权的机制、订阅型产品的设计边界,以及排查和撤销的操作顺序。

下载钱包或工具时官方页面常附一串哈希校验和,很多用户照着教程对了一遍就放心了。本文讲清校验和到底证明什么、证明不了什么,以及哈希核验在什么链条下才会失效。

勒索软件弹出的付款页面几乎都要加密货币,但加密用户被勒索时最该关心的不是钱,是文件、凭据和泄露面。本文给出一份按分钟计算的处置顺序:隔离、定性、恢复、决策,以及为什么付款解决不了问题。

每次让钱包查余额,都是一次向节点服务商发出的查询:你的地址和 IP 一起出现在对方日志里。本文梳理自托管钱包查询链路上藏着哪些身份线索,以及普通用户能落地的轻量隔离办法。

“官方宣布几小时后暂停提币”“系统漏洞速撤资金”——这类制造时间压力的消息,很多正是钓鱼链的第一步。本文拆解恐慌型钓鱼的消息源、假公告页的构造特征,以及不依赖临场反应的三层防御纪律。

“你的 U 收到了黑钱被冻结,交保证金才能解冻”——出金障碍类骗局正在借用真实的冻结机制吓唬人。本文区分发行方冻结、平台风控与链上“标记”三种真实情况,并给出申诉路径与付费解冻骗局的识别。

不碰你的电脑、不碰你的手机,只改路由器里的一行设置,就能把所有设备看到的“官网”换掉。本文讲家庭网络入口的攻击面:DNS 改写、固件后门与端口暴露,以及普通用户的四步加固清单。

写代码的人丢币的方式常常不是点了钓鱼链接,而是一次 git push:助记词、私钥、API Key 混在项目里进了公开仓库。本文讲清 Git 历史为什么会记住一切、泄露后的正确处置顺序,以及提交前的防线怎么搭。

以泄露隐私相要挟、要求用加密货币支付的勒索邮件和消息近年明显增多。本文拆解这类攻击的三种素材来源——历史泄露库、虚张声势与真实入侵,给出按素材来源分级的处置顺序与预防清单。

硬件钱包出现安全公告时,直接升级、换设备或迁移种子并不是同一件事。本文按型号、固件、种子生成时点与补丁状态建立防御决策树,避免假固件、恐慌转账和旧种子继承风险。

硬件钱包的安全建立在「固件可验证」之上。本文解释厂商签名、FIDO 类设备认证(attestation)分别证明什么、用户在收货、恢复和升级三个环节该怎么核对,以及这套机制证明不了哪些风险。

「量子计算机将破解比特币钱包」是流传很广的焦虑。本文用当前可核实的共识拆解:真正的暴露面是已公开的公钥而不是所有地址,现有地址类型在花费前后暴露差异如何影响迁移决策,以及为什么现在最不该做的是把资产换进量子概念币。

链上数据不可篡改,但写数据的人不一定善意——这句话是本文的轴。交易输入里的任意文本、合约事件里的展示字段、ENS 反解记录里的地址别名,都会被区块浏览器忠实展示,也都会被社工剧本利用。

「钱已发出、截图为证」是场外交易和代付场景里最常见的施压话术。本文讲清确认数与区块重组的基本原理、0 确认为什么不能作为收款依据,以及买家、卖家和中间人各自该执行的核对顺序。

搜索引擎顶部结果可以购买,仿冒官网不必黑进你的钱包,只需买下一个关键词等你自己走进来。本文拆解搜索钓鱼的投放方式、广告位与仿冒域名的识别点,以及书签访问、逐字符核对域名和误入后的处置顺序。

浏览器控制台可以在当前网页里以你的身份执行任意脚本,让不懂技术的人照做粘贴是钓鱼链条中成本极低的一环。本文讲清控制台能碰到什么、这类话术长什么样,以及一句红线:任何人让你粘贴代码都要先停下。

铸造、领取、交易报价常用结构化签名票据完成免gas操作,票据里的 deadline、nonce、目标合约和链标识共同决定它能被谁用多久。本文解释这些字段的含义、弹窗里怎么读,以及过期与长期票据各自的隐藏风险。

新闻分发平台让任何人都能以正规媒体格式发布公告,假上线、假合作、假融资的通告配合社交转发可以制造全网官宣的假象。本文拆解假通稿的制造链条、识别它和真公告的差别,以及投资级信息的最小核验闭环。

明尼苏达州自2026年8月1日起禁止运营虚拟货币自助机,并为设备移除和客户余额处理设置12月31日期限。本文按正式法律拆解适用范围、运营商义务、消费者选择与诈骗应对,避免误读为全面禁止加密货币。

被骗后的头一个小时决定损失是否扩大与证据是否留存。本文给出停止操作、隔离资产、固定证据和走正规渠道的处置顺序,并拆穿“技术追回”类二次收割话术。

交友投资类骗局靠关系铺垫、小额验证与专用平台逐步收割。本文按建立关系、共同投资、收网与二次收割三个阶段拆解话术,并给出与骗局无关的机械检查点和劝退亲友的三步验证。

“每日到账、稳定回本”的云挖矿宣传与挖矿的真实成本结构相悖。本文给出主体、硬件、合同、结算与回本周期五道事前核验,并说明已入金后的独立核验与止损顺序。

同名仿冒、蹭热点山寨与假平台喊单都靠符号与画面骗人。本文以合约为锚点给出逐字符核验、权限检查与链上验证步骤,并列出与币种无关的话术红旗和已入金止损法。

代币置换与解锁是真实机制,也因此被仿冒成过期作废式钓鱼。本文按官方入口、合约地址、签名内容与链上验证四步核验,并给出误签后的撤销与迁移顺序。

长期不活跃的加密账户是钓鱼团伙的优先目标。本文拆解“账户清理”“合规复核”“补领截止”三类专打老账户的骗局话术,给出先断入口、再核身份、后查残留授权的处置顺序。

伪造“您的账户在异地登录”的提醒邮件,是钓鱼者抢在用户自查之前递上的假钥匙。本文讲清假安全告警与真实告警的区别,以及从官方入口核对登录记录的正确处置路径。

当你熟悉的安全链接被解析到假网站时,问题可能出在路由器或域名解析这一层。本文解释 DNS 劫持发生的环节,给出多网络交叉核验、检查路由器设置与启用加密解析的防御清单。

冒充税务局、经侦或反洗钱机构要求配合调查并转账到“安全账户”,是加密场景高发的恐吓式骗局。本文讲清这类骗局的剧本结构,以及遇到真实合规核查时的正确通道。

一次捐款署名、一条晒收益截图,都可能把你的链上地址和真实身份连起来。本文讲地址关联如何形成,并给出从余额展示、社交入口到家庭成员的日常隐私隔离做法。

Ethereum Remote Signing API把验证者签名、密钥和斜罚保护移到远端,但官方明确警告不得直接暴露公网。本文给出数据面、管理面和斜罚状态的信任边界、最小访问矩阵,以及超时、迁移和双实例故障演练。

Chainalysis发布2026世界杯相关链上资金流分析。本文区分转移额、预测市场成交、FIFA Collect数字收藏品与真实门票,说明RTB、RTT的权利边界与官方渠道核验方法。
用钱包登录网站时弹出的签名请求不产生链上交易,也不直接转走资产,但消息内容可能被伪装。本文讲清 ERC-4361 登录签名的机制、危险变体和每条签名前的核对清单。
以会议和屏幕共享为载体的钓鱼正从企业场景外溢到加密用户。本文讲清会议邀请的伪装路径、共享屏幕时哪些内容最危险,以及参会前后的核对与止损动作。
AI 检索与总结正在成为投前调研的第一站,但幻觉、被污染的语料和诱导提问会把风险判断整体颠倒。本文给出把 AI 结论重新锚定回一手来源的方法。
邮箱常常同时承担找回密码、接收通知和登录验证三种角色。本文讲清这种共用为什么让一次钓鱼演变成全账户连锁失守,以及如何把邮箱从验证链路降级为通知渠道。

隐私区块链不是单一黑箱。本文按子交易隐私、屏蔽池、加密扩展与私有智能合约四种模型,比较默认可见性、授权披露和调查证据,给出交易平台的资产接入、监控验证与升级处置框架。
攻击者不用碰你的手机,只要骗过运营商就能接管号码和短信验证码。本文讲清 SIM 劫持原理、运营商锁设置、号码分工与几分钟内的应急处置顺序。


美国财政部2026年7月23日公布针对哈马斯融资网络的新制裁。本文区分官方名单、别名与链上标签,给出名单同步、命中复核、历史回溯和升级处置流程。同时说明误报管理和升级时限。
盗币脚本、仿冒前端模板与流量分发的租赁链条,让小项目和小用户也能成为攻击目标。本文拆解攻击供应链的三层结构,并给出个人与小团队的低成本防御清单。
在 DEX 兑换时,你的资产实际经过前端、路由合约与代币授权三层。本文拆解这三层各自的风险点,给出签名前的合约地址与额度核验清单。
“直接转 U、微信到账,省手续费”的私下换汇,本质是把风险全押在转账顺序上。本文拆解收币不付、伪造回执、黑钱倒灌三种结构,并给出担保通道与处置顺序。
选错网络不等于币被销毁,多数情况下资产落在交易所控制的地址上。本文讲清找回的技术逻辑、应提交的工单材料,以及必须避开的第三方找回陷阱。
Pending 久久不动、钱“悬在半空”,多数是 nonce 队列被低价交易堵住。本文讲清队列机制、替代交易原理,以及绝对不能做的三个动作。

EIP-7702账户委托撤销不能只看钱包弹窗。本文给出官方钱包入口、目标地址、链上code与交易结果的防御性复核流程,并解释跨链、既有授权和已发生交易的处置边界。

「你不用攒 ETH,我们帮你代付 Gas,只需点一下确认」——这类话术正被包装进 EIP-7702 的正当叙事里收割钱包。本文讲清代付交易的真实结构、哪一次签名才是危险信号,以及参与批量操作前的核验清单。
越来越多平台用通行密钥替代短信验证码。本文讲清 Passkey 的密码学原理、它消灭了哪几类攻击、又留下了哪些新盲区,以及启用前后的配置清单。

撤销授权前得先查授权,可查询工具本身也有信任边界:它连的是你的地址,也可能顺手要你的签名。本文讲清正规体检工具与钓鱼式扫描器的区别,以及用前、用中、用后的三步核验。


Bitcoin Core getmemoryinfo 的 stats 主要描述锁页内存管理器,并非进程全部内存。本文拆解六个字段、锁页失败、mallocinfo限制及多层告警方案。
listdescriptors 能盘点钱包全部描述符及活动、范围和派生状态。本文说明 private 参数风险、找零识别、next_index复核和最小暴露审计格式。
社交恢复钱包宣称不需要助记词,由你指定的守护人帮你找回账户。本文讲清这套结构的真实工作方式、守护人配置的信任前提、常见的失效场景,以及配置与年度维护的可执行清单。
在链上按下的每一笔兑换,广播之后都会先在公共等候区停留——你的价格可能在这段空档被改写。本文讲清公开内存池、滑点容差与三明治式夹带的机制,并给出不增加暴露面也不依赖信任的防御设置清单。
新代币买入秒成交、卖出却一直报错,余额显示正常而资产实际无法移动——这是单边合约陷阱的典型症状。本文以通用结构讲清这类合约的表现特征、入金前可做的验证顺序,以及已被困住时的止损边界与二次骗局防范。
云手机、云手机农场任务、出租云服务器跑脚本——便利的另一面是你把整套环境交到了别人手里。本文讲清运行环境信任、镜像、日志采集与同宿主风险的真实含义,以及任务型使用与钱包隔离的正确姿势。
多方计算、门限签名、账户抽象——这些技术让钱包在不完全自托管的前提下宣称非托管。本文讲清这类结构的真实信任假设:你的币究竟由谁在什么条件下能动,以及选择前必须读透的四组问题。
老练转账人和新手的核心差别只有一个字:稳。本文给出一套可执行的测试转账流程,覆盖新地址收款、跨链桥首次使用、与未验证过的合约交互三种场景,把一次性大错变成几十块钱买到的验证。
被盗或平台出事之后的几周,是受害者警惕心最低、骗子火力最密的窗口。本文梳理事件后常见的二次收割形态——赔付通知、回款群、监管清退话术——并给出受害者在这个阶段的自查动作顺序。
链上治理让普通持币人也能参与协议决策,但投票这件事同样有签名、授权与钓鱼面。本文讲清一票三签的真实结构、投票委托的权限实质、治理钓鱼的高发形态与安全参与清单。

跨链转账「扣了款没到账」的绝大多数情况不是被盗,而是卡在桥的某个环节。本文给出从交易哈希、桥的状态页到官方补登通道的完整排查顺序,以及识别假桥、避免在等待期被二次收割的边界。
把币「放进合约赚利息」同样是一种资产状态,只是很多用户把它误当成银行定存。本文从合约权限、代币来源、流动性、数据透明度与退出机制五个维度,给出评估收益类合约风险的通用自查框架,不构成任何收益评估。

多签不是「多几个人签字」这么简单:签名人拓扑、扩展模块、fallback 处理与治理参数共同决定它的安全高度。本文给出面向使用者的多签配置审计清单:从钥匙分布到模块清单,从阈值变更权限到应急通道,把多签真正当成一套系统来体检。
家庭不是安全边界,是攻击最方便借用的通道。本文给出家庭场景的钱包纪律:帮家人操作的风险形态、孩子与设备共享的暴露面、以及用分层地址与独立账户把「家庭信任」和「资产权限」分开的具体做法。
防骗知识讲了十遍,不如一次被设计过的小型演练让人记住。本文给出一套不制造损失、不制造恐慌的钓鱼演习方法:范围设定、无害诱饵、观察指标、复盘原则,让家庭与团队的防骗能力从记忆层升级到行为层。

ERC-5267让应用读取EIP-712域字段并监听域变化。文章用字段位图、chainId、verifyingContract和DomainChanged事件建立签名前检查,说明接口可读为何仍不能替代用户意图核验。

ERC-2771让接收合约从可信转发器附加的calldata中恢复原始发送者。本文说明isTrustedForwarder、msg.data尾部解析、升级权限和伪造调用者风险。
IBC Callbacks让合约或模块响应跨链发送、接收、回执和超时事件。本文说明参与者认证、最大Gas、中间件顺序与失败隔离,防止回调拖垮数据包流程。并提供IBC Callbacks场景下可复查的操作记录与安全边界。

把长地址替换成域名或社交化账号确实降低了出错率,但解析这最后一步同样有被投毒的空间。本文讲清域名收款的伪造形态——仿冒注册、同名不同证、解析记录被篡改——以及让转账安全落地的配对核对法。
假平台最强的证据不是收益宣传,而是那笔成功的提现。本文拆解养杀型骗局的四阶段结构——引流、喂甜头、加码、收割——以及在每一阶段普通用户可以做的识别动作和止损边界。

把交易交给程序,本质是把一部分钱包与账户控制权交给代码和环境。本文拆解自动化工具的真实攻击面——API 权限配置、密钥存放、策略文件与第三方服务器——和一份从开通到退役的权限纪律清单。
提币通道突然关闭,用户的每一个本能反应几乎都错。本文以通用场景讲清暂停提币的不同成因与可核验信号、该避免的恐慌动作与二次骗局,以及无论事件走向如何都值得立刻完成的取证与合规应对顺序。

钱包里莫名出现的陌生代币和 NFT,多数不是礼物,而是标记、投毒或钓鱼入口的布设。本文给出粉尘类现象的分类处置表:该不该动、能不能撤销、哪些操作本身就是攻击者的目标。

很多助记词泄露与钓鱼无关,而是它从一开始就被拍进相册、传进云盘、存进了聊天工具。本文梳理备份进入云端环境的三条常见路径、云端账号被接管后的连锁后果,以及一条清晰的备份卫生清单。
攻击者盯上你的 Telegram,往往不是为这个账号本身,而是借它的高信任身份向你和好友下手。本文讲清 TG 被盗的常见入口、双重验证与设备会话的正确设置,以及账号被劫持后按小时计算的处置顺序。

钱包点下确认到交易上链之间,请求先要经过一个 RPC 节点。本文解释这条通道上真实的隐私暴露与信任假设,哪些操作值得配置自己的节点,以及为什么余额异常先别当成被盗。
换过设备、弃用过钱包、留下过旧抄本——这些「考古层」里的助记词依然在派生地址,依然在可以被扫描。本文给出一份钱包考古清单:找回旧备份、核验派生树全貌、清理遗忘资产与销毁旧备份的完整流程。

不联网的备份才是真备份,但物理介质有它自己的灾难清单:受潮、锈蚀、褪色、火灾、偷窃与易主。本文按介质与威胁逐项核对:金属板怎么刻、几份怎么放、保险柜怎么选、销毁怎么做、演练怎么做。

GenuineCheck是设备与官方软件之间的加密验真,不是“包装完好”或“卖家可信”的同义词。它能发现设备无法提供有效证明的情况,却不能保证电脑无恶意、恢复词未泄露或以后每笔签名都安全。能依据一手来源判断LedgerGenuineCheck验真的真实状态,并按证据链处

2026年7月14日的OFAC行动更新了伊朗央行条目中的多条TRX地址。生产筛查不能只复制新闻里的地址:要从官方清单做版本化差异,绑定网络与实体,并把直接命中和链上关联风险分开。能依据一手来源判断OFAC伊朗央行加密地址更新的真实状态,并按证据链处理异常。
二维码把一段网址折叠成黑白方块,扫码前几乎看不出它会把你带去哪里。本文讲清二维码钓鱼的常见场景——假领奖台、假充值口、被调换的收款码——以及扫码前、中、后的三步核验方法。
同一组助记词加上一个口令,可以派生出一套完全不同的钱包。本文解释 passphrase(第 25 词)的安全逻辑、它能在哪种泄露场景下保护资产、使用时必须配合的备份纪律,以及它不能防什么。
硬件钱包的价值建立在「设备从出厂到你手里没被打开过」这一前提上。本文讲清转售与二手渠道可能引入的设备侧供应链风险:预置密钥、篡改固件、外观伪造,以及购买前后的验真清单。
报警、向交易所报停、向平台举报,三条路径用的是同一份材料。本文给出链上失窃后的证据整理方法:交易哈希怎么取、时间线怎么写、哪些截图与导出是必须留的,避免处置过程中的二次损耗。
会话密钥、委托签名、策略引擎让钱包越来越顺手,代价是把签名权部分让渡给了程序。本文解释这类授权的工作方式、需要核对的权限维度,以及用完即撤与到期管理的自查方法。

Snap运行在MetaMask的隔离环境中,但隔离不等于无需审查。安装时真正需要看的,是它请求哪些受限能力、会连接哪些域名,以及这些能力是否与功能相称。本文结合权限请求清单、敏感能力分级和安装后复核,给出核验步骤、失败分支与操作边界。

Safe的FallbackHandler会接收Safe本身未实现的方法调用,因此它可提供签名验证或兼容接口,也可能扩大外部调用面。安全判断不能停在地址非零,还要确认handler由谁设置、代码是什么、当前阈值能否更改。

OFAC名单里的加密地址筛查不是复制新闻中的几个地址做字符串搜索。可靠流程要保存官方清单版本、标识地址所属链和实体、规范化待查数据,并把直接命中与风险邻近分开处理。
助记词一旦被看到、被复制或粘贴进可疑页面,就该按「钱包完全失陷」处理。本文给出从确认失陷、建立干净环境、分层转移到撤销授权的完整迁移顺序,帮你在恐慌中按步骤行动。
刚被盗的人最容易被「专业追损团队」「黑客回收服务」盯上。本文拆解追回骗局的报价话术与收费结构,说明真实的链上追踪能做什么、不能做什么,并给出被盗后唯一可靠的求助顺序。
很多钱包被盗的起点不在链上,而在一个被接管的邮箱或一张「补办」的 SIM 卡。本文解释账户接管的攻击链条,并给出把钱包安全从通信账号上解耦的防护清单。
跑路不是一瞬间的意外,而是权限、流动性与代币分配埋好的结构。本文教你在投入前阅读项目最关键的三份「体检报告」:流动性锁、合约可变更权限与持币地址分布,并给出风险信号的排查顺序。
同一组助记词,在不同电脑上输入,安全性天差地别。本文教你对自己的设备做一次可动手的月度体检:清理远程控制通道、检查常驻软件、收紧剪贴板与权限,把资产操作的「地面」扫干净。

本文依据两项一手资料,解释EIP-155跨链重放保护的九字段签名哈希与旧式与类型化交易,并提供专属字段表、数值或请求示例、操作清单和网络核验清单。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。

本文依据两项一手资料,解释ERC-6551代币绑定账户的确定性地址输入与转移前后状态,并提供专属字段表、数值或请求示例、操作清单和市场交割风险。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。

本文依据两项一手资料,解释BIP-174 PSBT字段的三类映射与未知字段保留,并提供专属字段表、数值或请求示例、操作清单和v0与v2边界。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。

本文依据两项一手资料,解释debug_traceTransaction的追踪输入与历史状态重放,并提供专属字段表、数值或请求示例、操作清单和节点安全边界。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。

本文依据两项一手资料,解释Solana getTokenSupply的TokenAmount字段与快照记录,并提供专属字段表、数值或请求示例、操作清单和供应与流通边界。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。

解释最大有效余额提高、0x02复利凭证、验证者合并和余额下限。能依据一手来源识别EIP-7251最大有效余额的真实状态,避免只凭界面标签或二手摘要操作。本文依据两项一手资料,拆解EIP-7251最大有效余额的核心字段、执行步骤、常见误判

解释无以太坊地址公钥的验证器接口、signer编码和错误返回语义。能依据一手来源识别ERC-7913无地址公钥签名的真实状态,避免只凭界面标签或二手摘要操作。本文依据两项一手资料,拆解ERC-7913无地址公钥签名的核心字段、执行步骤、

解释人类可读支付标识、DNSTXT查询、DNSSEC要求和钱包回退行为。能依据一手来源识别BIP-353DNS收款信息的真实状态,避免只凭界面标签或二手摘要操作。本文依据两项一手资料,拆解BIP-353 DNS收款信息的核心字段、执行步

说明GroupPointer、TokenGroup、MemberPointer与初始化前后顺序。能依据一手来源识别Token-2022代币组与成员的真实状态,避免只凭界面标签或二手摘要操作。本文依据两项一手资料,拆解Token-2022

说明最大代币账户返回值、精度换算和集中度分析的局限性。能依据一手来源识别SolanagetTokenLargestAccounts的真实状态,避免只凭界面标签或二手摘要操作。本文依据两项一手资料,拆解Solana getTokenLar

解释Diamond将函数选择器映射到多个Facet的方式、diamondCut升级流程与Loupe查询接口,覆盖共享存储和权限风险。能依据一手来源识别ERC-2535Diamond的真实状态,避免只凭界面标签或二手摘要操作。

解释虚拟交易、to_spend与to_sign结构,比较简单签名和完整证明,说明地址所有权证明为何不应继续依赖旧式signmessage。能依据一手来源识别BIP-322通用消息签名的真实状态,避免只凭界面标签或二手摘要操作。

解释chain_id与account_address组合格式、大小写和规范化约束,说明同一字符串地址为何必须连同链标识一起保存。能依据一手来源识别CAIP-10多链账户ID的真实状态,避免只凭界面标签或二手摘要操作。

给出目标函数角色映射、执行延迟、schedule与execute调用流程,说明管理员延迟、guardian取消和目标合约接入方式。能依据一手来源识别OpenZeppelinAccessManager延迟操作的真实状态,避免只凭界面标签或

解释跨链消息进入FAILED状态后的手动执行条件、Gaslimit调整与重试流程,区分源链确认、目的链接收和执行结果。能依据一手来源识别ChainlinkCCIP手动执行的真实状态,避免只凭界面标签或二手摘要操作。

解释预部署合约钱包签名包装、factoryCalldata与magicbytes,给出先检测包装、再部署或模拟、最后按ERC-1271验证的顺序。能依据一手来源识别ERC-6492反事实签名的真实状态,避免只凭界面标签或二手

解释父信标区块根、系统合约与时间戳环形缓冲区,说明质押证明和信标状态验证能获得什么、不能获得什么。能依据一手来源识别EIP-4788信标区块根的真实状态,避免只凭界面标签或二手摘要操作。

解释bitcoinURI的地址、amount单位、label与message参数,说明req-必需参数、不支持字段和二维码付款前的核对方法。能依据一手来源识别BIP-21支付URI的真实状态,避免只凭界面标签或二手摘要操作。

说明Stake账户授权、DeactivateStake、冷却期和Withdraw流程,区分已停用、正在冷却与可提取状态。能依据一手来源识别Solana质押停用与提取的真实状态,避免只凭界面标签或二手摘要操作。

解释SafeTransaction参数、nonce、EIP-712哈希、阈值确认与按所有者地址排序签名,区分链下提议和链上执行。能依据一手来源识别Safe交易哈希与nonce的真实状态,避免只凭界面标签或二手摘要操作。

沿着一笔UserOperation的路径,解释智能账户、Bundler、EntryPoint和Paymaster的职责,并给出验证Gas、nonce及失败阶段的排查方法。

用128位熵的计算例子说明BIP-39为何产生12、15、18、21或24个词,并解释校验和、passphrase和恢复路径的边界。同时列出ENT、CS与词数公式,以及NFKD、HMAC-SHA512、2048次PBKDF2派生参数,防止恢复误解。

Solana账户owner是运行时修改权,authority是程序内部业务权限。本文用系统账户、Token账户和PDA说明两层权限如何核验。并给出可执行代码、数据写权限、PDA签名与Token委托四种常见误判的分层核验方法。

用攻击者抢跑、用户成交、攻击者尾随三笔交易解释三明治攻击,说明滑点、价格影响、拆单和受保护提交如何组合防护。同时区分正常价格影响与MEV损失,给出链上复盘证据、动态最小到账和私有提交失败回退的检查方法。

CREATE2用部署者地址、salt和init code哈希计算确定性合约地址,让代码部署前就能得到收款入口。本文拆解EIP-1014公式,区分创建代码与运行时代码,并说明预计算地址、碰撞和工厂合约的核验边界。

EIP-1153加入TLOAD与TSTORE,让合约在一笔交易内共享临时状态并在交易结束后自动清空。本文比较瞬态存储与永久存储的生命周期、Gas、代理调用和重入锁边界。

eth_getProof返回accountProof、storageProof、余额、nonce、codeHash和storageHash,可把RPC读数验证到指定区块stateRoot。本文拆解两级证明链,并提示固定区块、latest漂移与客户端编码差异。

OpenZeppelin Ownable适合单一管理员,Ownable2Step降低误转所有权风险,AccessControl则用角色拆分铸币、暂停和升级权限。本文比较模型、DEFAULT_ADMIN_ROLE和最小权限实践。

Solidity custom error的revert data由4字节错误选择器和ABI参数组成,通常比Error(string)节省Gas。本文比较Error、Panic与自定义错误,给出十六进制解码步骤和伪造边界。

代理合约会把调用委托给实现合约,升级管理员又可能改变实际执行代码。本文解释代理、实现地址、ProxyAdmin、UUPS与Beacon的关系,并给出链上核验升级风险的清单。
公开地址可能被任何人发送 NFT,陌生资产到账不等于私钥已经泄露,却可能用图片、名称或网址诱导你签名。本文给出不交互、隐藏、核查账户活动和异常升级处置的安全步骤。
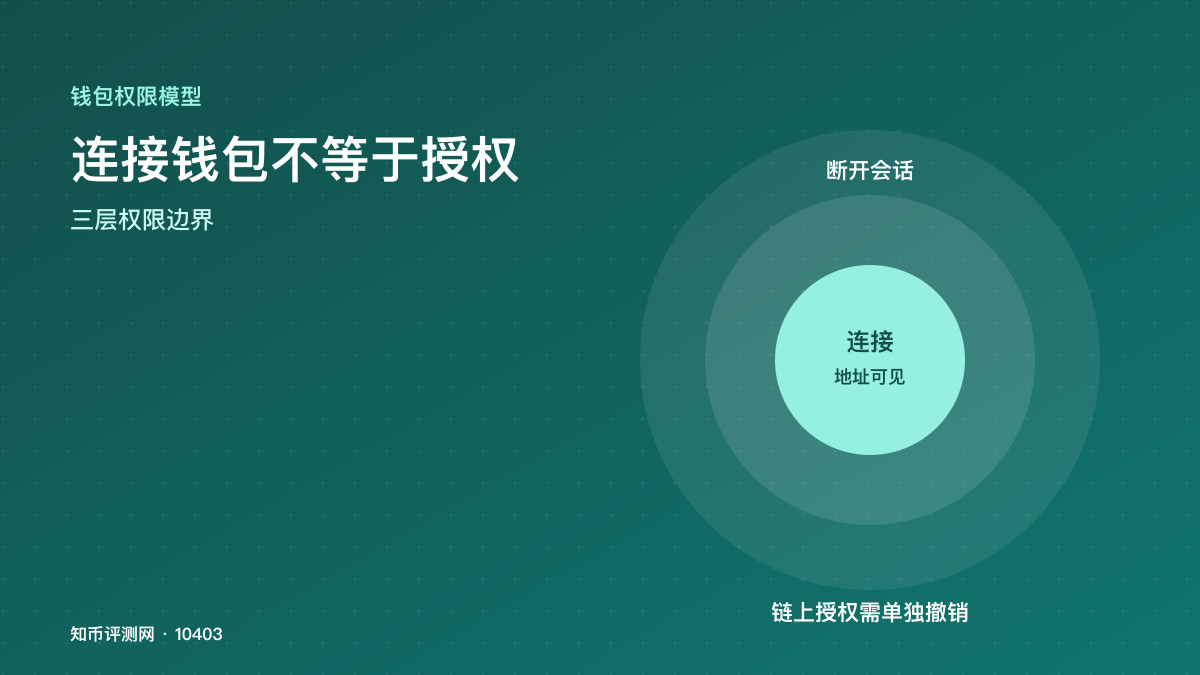
连接钱包、断开 DApp 与撤销代币授权作用在不同权限层。本文解释公开地址访问、交易请求和链上 Allowance 的差异,并给出使用后清理权限及怀疑风险时的处置顺序。
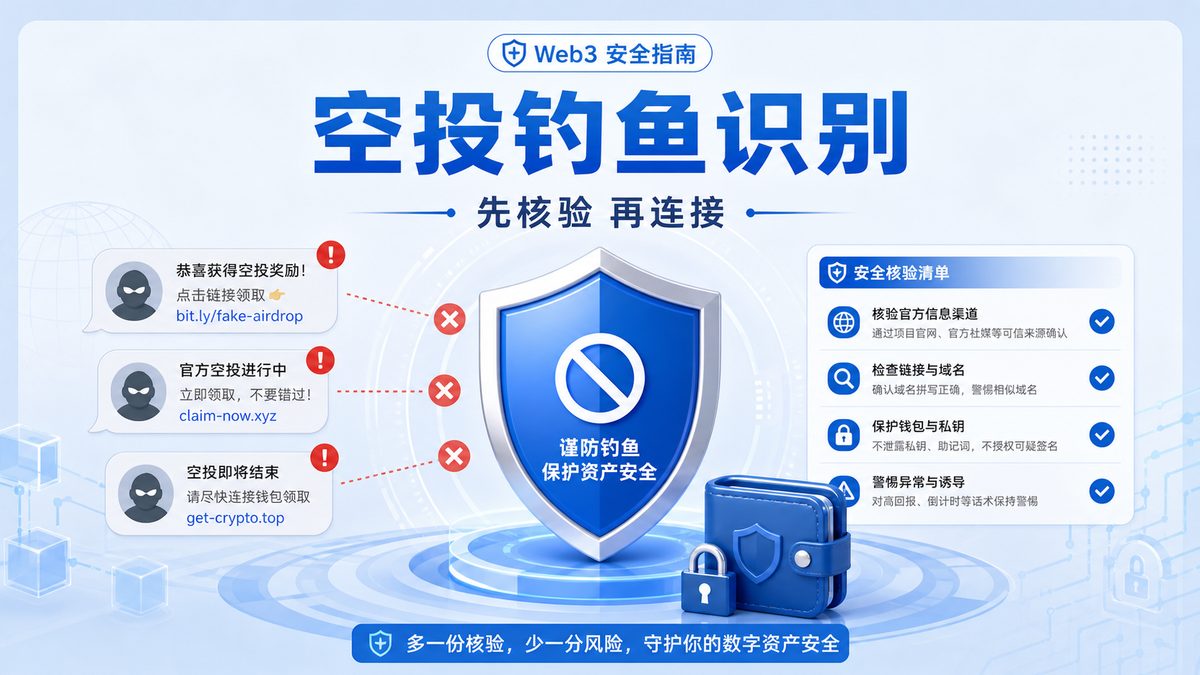
EIP-7702让外部账户可通过set-code交易设置委托代码,改善钱包体验,也放大签名可读性与授权管理要求。本文从域名、授权对象、权限边界和撤销习惯拆解防护要点。
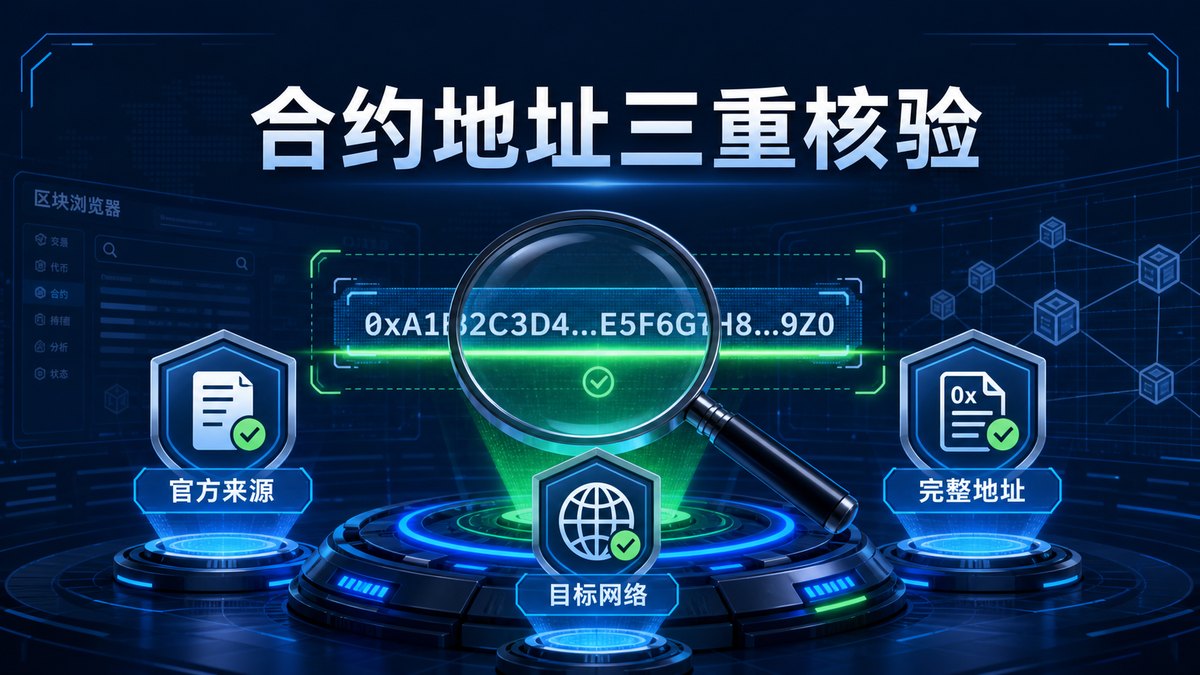
代币同名不等于同一资产,复制错误合约地址可能导入假币甚至连接恶意合约。本文用“官方来源、目标网络、区块浏览器”三重核验法,说明导入前应核对什么,并解释代码已验证为什么仍不等于安全。
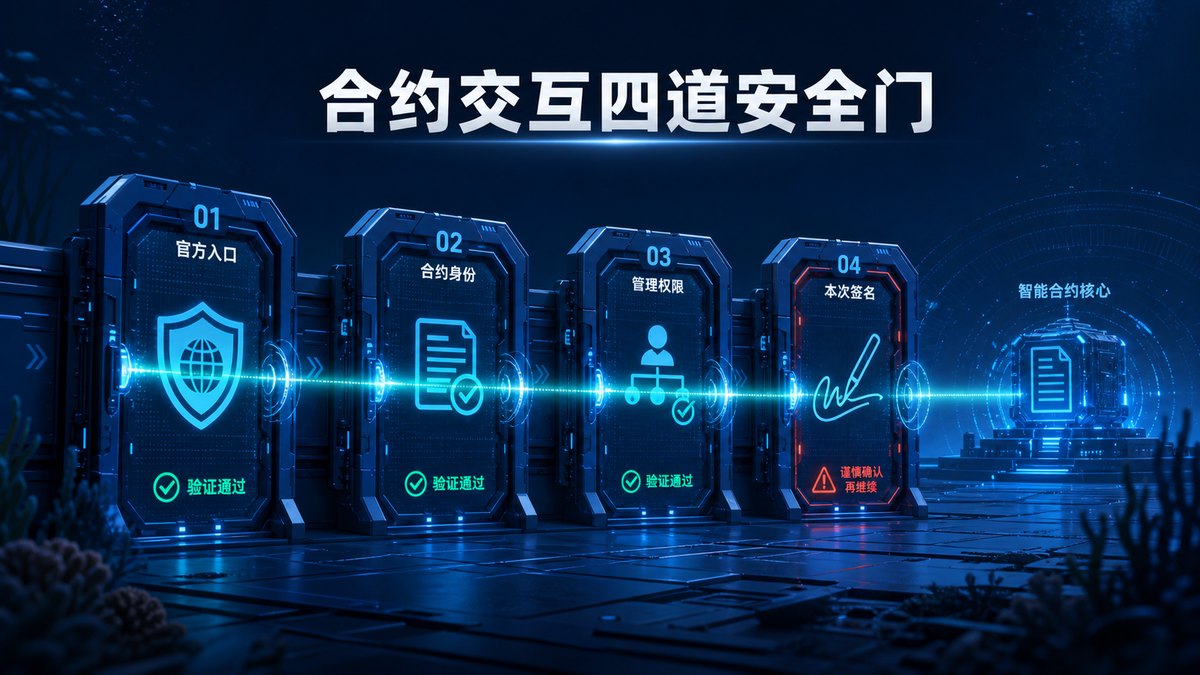
智能合约地址、代码验证和钱包警告都只能提供部分线索,不能证明绝对安全。本文整理交互前的四层防御检查:官方入口、合约身份、权限能力与本次签名内容,并说明发现异常后如何停止操作。
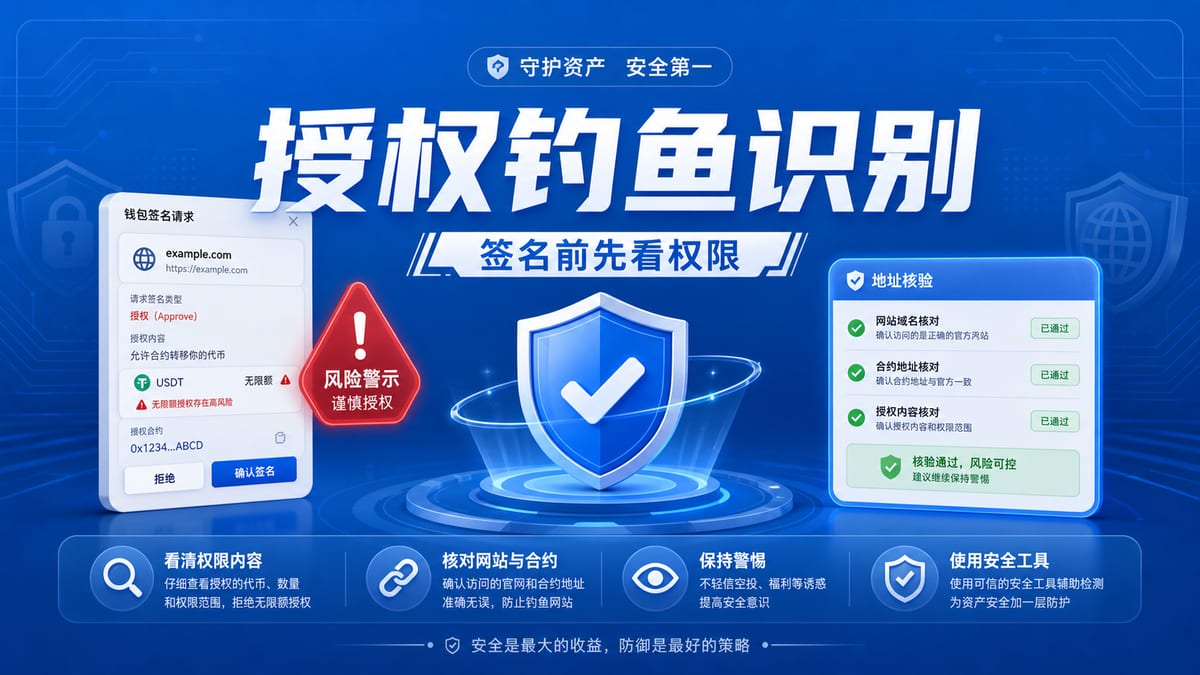
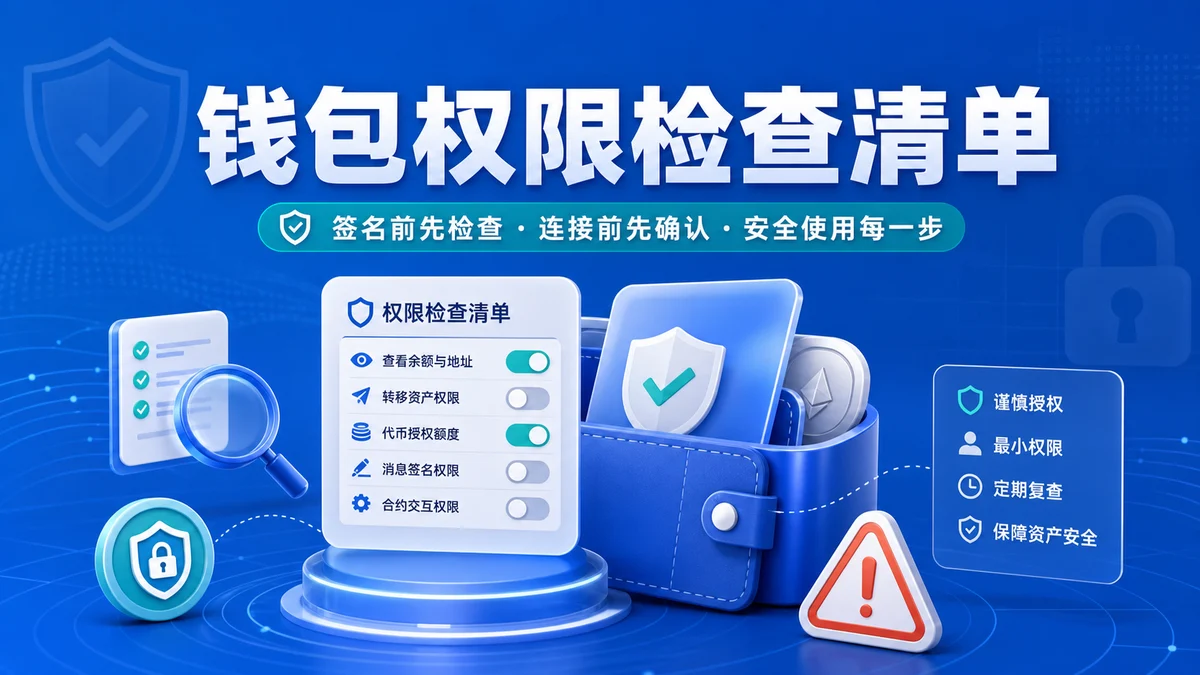
钱包权限检查清单应覆盖域名、授权额度、签名内容和定期撤销。本文结合 MetaMask、Ethereum 与 Ledger 安全资料,说明普通用户如何降低授权与盲签风险。


盲签是什么,为什么硬件钱包或浏览器钱包会提示未知合约调用?本文从交易确认页、Token授权、撤销权限和常见风险入手,说明新手如何在不依赖收益承诺的前提下保护钱包安全。

假冒客服是加密货币领域最常见的社交工程骗局之一,骗子冒充钱包或交易所官方人员在社交媒体上私信用户,诱导安装远程控制软件或登录钓鱼网站。本文详细拆解骗局实施链条、关键识别信号和被骗后的应急处理步骤,帮助用户在操作前中止风险。

蜜罐代币是一种利用智能合约代码阻止持有人卖出或转移的代币骗局,买入容易卖出难。本文从合约机制、链上检测工具和链下验证三个角度,帮助用户在交易前识别蜜罐代币的特征,并提供遇到蜜罐后的处理方法。

授权钓鱼常伪装成空投、质押、NFT 领取或安全验证,引导用户签署高权限 approval。本文结合公开案例,说明签名前如何核对合约、授权额度、撤销路径和交易模拟结果。

地址投毒是利用相似地址和交易记录误导用户转错账的常见链上骗局。本文解释它的识别逻辑、转账前核验步骤、地址簿和区块浏览器检查方法,帮助普通用户降低误转风险。

Permit授权让用户用签名批准代币花费,体验更轻便,但也可能隐藏额度、期限和合约风险。本文讲清签名前要核对的项目、撤销授权方法和日常防护习惯,帮助减少误签风险。

跨链桥能连接不同区块链,但也带来智能合约、托管、私钥和操作失误风险。本文结合以太坊与Chainlink公开资料,整理跨链前四步检查方法,帮助用户降低转错链、误签名和桥接失败风险。


跨链桥能连接不同区块链,但也放大了合约、验证机制、钓鱼入口和到账核验风险。本文用官方文档与安全研究梳理跨链前检查清单,帮助新手识别桥接风险、做小额测试并避免盲目授权。

交易模拟能在钱包签名前预览资产变化、合约调用、Gas 估算和潜在风险。本文说明普通用户该看哪些字段、哪些提示要暂停,以及为什么模拟结果不能替代官方入口、区块浏览器和独立核验。

钱包安全检查要同时覆盖助记词备份、代币授权、签名确认和官方下载入口。本文结合官方资料梳理一套日常可复用清单,帮助用户在连接钱包、签名和下载应用前降低钓鱼、误授权和假钱包风险。

剪贴板劫持会在用户复制钱包地址后悄悄替换收款地址,导致加密资产转错账户。本文结合 Microsoft、ESET 与 Ledger 等安全资料,说明钱包地址核对、可信来源复制和小额测试等转账安全检查方法。

代币授权撤销是钱包安全的重要动作。本文解释 token approval、spending cap、无限授权和撤销边界,并给出日常复查流程,帮助中文用户降低钱包授权风险。

假钱包App和恶意浏览器插件常伪装成官方钱包,诱导用户输入助记词或签署高风险请求。本文整理下载前核验官方入口、开发者名称、权限、助记词提示和小额测试的防御清单。

Permit2授权能减少重复Approve,但也会把签名、额度、到期时间和授权对象集中到一次确认里。本文解释Permit2与普通Token授权的区别,并给出签名前检查和撤销清单。

地址投毒会利用相似地址和历史记录误导用户转账。本文说明常见场景、核对完整地址、小额测试、白名单、钱包提醒和异常小额转账处理方法,并提醒不要只看地址缩写或陌生记录,帮助降低钱包转账风险。

盲签名是钱包在无法清晰展示交易含义时让用户确认的高风险操作。本文解释盲签名、清晰签名、ERC-7730 与 EIP-712 的关系,并给出签名前核对清单,帮助降低授权和钓鱼风险。

EIP-7702让普通以太坊账户可设置智能账户委托能力,也带来新的授权理解成本。本文用钱包用户视角解释EIP-7702授权是什么、该看哪些权限、如何降低误签和长期授权风险。

短信与电话是钓鱼的高频入口,因为「打电话来的人」天然显得可信。本文还原钓鱼电话的完整话术链条,标出每个环节的可疑信号,给出接到来路不明「客服电话」时的应对脚本。

短链把「你去哪」变成黑箱,是钓鱼与诈骗信息的主要载体。本文讲清短链的滥用方式,给出遇到短链时的展开与核验方法,以及「重要操作不走短链」的纪律。

「零 Gas」「平台补贴手续费」是吸引新用户与存量用户的诱饵,背后常是授权钓鱼或地址替换。本文拆解 Gas 补贴类话术的两种收割结构,给出「先收到、再操作」与「反向付费」的识别要点。

跨链桥是资金链路上的「信任集中点」,也是仿冒的重灾区。本文梳理假桥与假 L2 入口的识别要点,给出跨链操作前核对官方入口与费用的清单,帮你在跨链时守住资产。

社群与论坛是信息聚合地,也是钓鱼链接的集散地。本文讲清社区环境里钓鱼链接的传播形态,给出「群内链接默认高危」的分级处理规则,以及如何在保持参与的同时守住入口。

假空投钓鱼常用免费领取、资格验证和限时奖励诱导用户连接钱包、签名或授权。本文说明如何核对官方域名、识别授权风险、使用隔离钱包和小额测试,并在事后撤销可疑授权,降低钱包资产损失面。

跨链转账前应先核对官方入口、桥接机制、合约地址、钱包授权、到账时间与交易哈希。本文用跨链桥安全为主线,整理新手可执行的风险清单,帮助识别仿冒页面、错误网络、过度授权和到账延迟等常见问题。

Permit 签名授权让用户可通过离线签名授予代币使用权限,提升 DeFi 交互效率,也可能被钓鱼页面滥用。本文说明 Permit、Permit2、授权额度、截止时间和撤销复查的核查方法。

热钱包方便但暴露面大,冷钱包安全但使用成本高。本文讲清两者的差异本质,给出按资产规模分层的钱包结构方案,帮助你用最小成本把最大风险锁死在小钱包里。

签名弹窗是用户与合约唯一的直接对话界面,却被大多数人三秒点过。本文拆解弹窗里真正该看的合约地址、代币与额度,并给出十秒核对法,让每次签名都有依据。

助记词不只是「一串单词」,它背后是标准化的密钥派生体系。理解 BIP-39 与派生路径,能帮你解释很多「奇怪」现象:同一助记词为何在不同钱包地址不同、为何顺序错一个就全变。

浏览器扩展拥有远超普通网页的权限,装得越多,暴露面越大。本文讲清扩展的权限模型,给出精简插件、隔离 profile 的实操方法,把浏览器变成可控的环境。


本文解释地址投毒骗局的原理和防范方法,提醒用户不要只看地址首尾字符,应使用地址簿、小额测试、区块浏览器复查和硬件钱包确认流程,降低误转资产、复制错误地址和链上操作不可逆的风险。

本文讲解跨链桥的锁定铸造、流动性池和消息验证思路,梳理合约、验证者、流动性、目标链、钓鱼入口与到账延迟风险,并给出普通用户使用前的核查清单和异常处理原则,适合跨链前自查。

假空投是Web3最常见的钓鱼手法之一。本文拆解假空投的常见套路,给出核对空投真实性、识别钓鱼合约和及时止损的可执行清单,帮助你在领取任何「白送」资产前先做好安全判断。
一次不经意的 Approve 可能让合约长期持有转走你资产的权限。本文解释无限授权与有限授权的区别,说明如何看清一笔授权到底授给了谁、多少额度,并给出撤销过期授权、管理授权暴露面的实操建议。
你以为复制的是对方地址,粘贴的却可能是攻击者地址。本文解释剪贴板替换和地址投毒的原理,给出复制后核对地址、避免自动粘贴和降低误转风险的具体做法,帮你守住转账前最后一关。
安全不只取决于你自己的操作,还取决于你使用的钱包、浏览器插件、开源库是否被污染。本文解释供应链攻击的基本原理,给出选择与更新工具的核对要点,以及发现异常后的处置顺序。
真假难辨的项目名、仿冒团队、伪造白皮书,是不少用户亏钱的根源。本文给出识别官方身份、核验项目真实性、避免被仿冒实体收割的核查方法,帮助你把「看起来是真的」变成「确认真的真」。

本文讲清 ERC-20 授权、Permit、NFT Set Approval For All、无限额度和钓鱼网站的风险,帮助用户在签名前核对域名、合约、额度和撤销授权路径。
