
加密货币百科
女巫攻击 Sybil 是什么?共识为什么怕它 女巫攻击指一个攻击者伪造出成百上千个“独立”身份,伪装成多个节点来操纵投票、算力或权重。本文解释它的原理、在 PoW/PoS 下为何难实施,以及在轻节点、DHT、社交类应用里为什么依然危险。
汇总与「公链」相关的文章,帮助你系统了解该主题。
女巫攻击指一个攻击者伪造出成百上千个“独立”身份,伪装成多个节点来操纵投票、算力或权重。本文解释它的原理、在 PoW/PoS 下为何难实施,以及在轻节点、DHT、社交类应用里为什么依然危险。
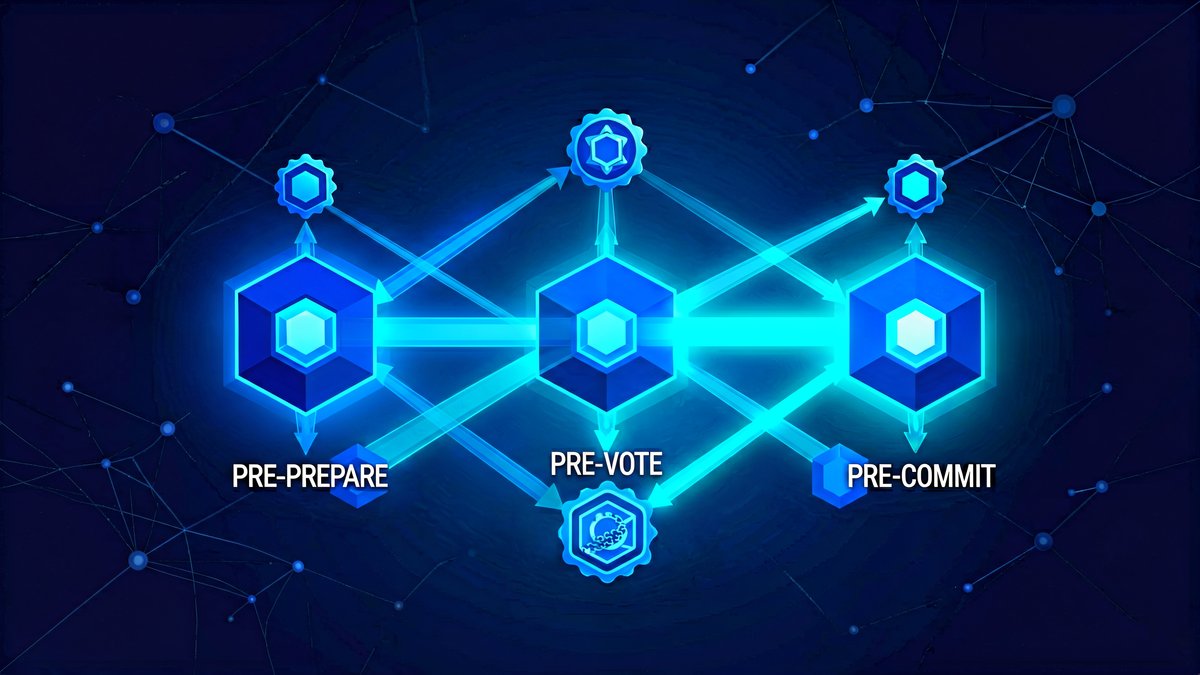
PBFT(实用拜占庭容错)是面向“节点身份已知、数量有限”场景的经典共识算法,能在 1/3 节点作恶下达成一致。本文讲清它的三轮投票流程、为什么适合联盟链,以及和 PoW/PoS 的本质区别。
Tendermint 是 BFT 共识的代表实现,用“提议-预投票-投票”两轮投票在 2f+1 多数下达成确定性最终性。本文拆解它的投票结构、为什么 1/3 作恶是临界点,以及它被哪些公链采用。
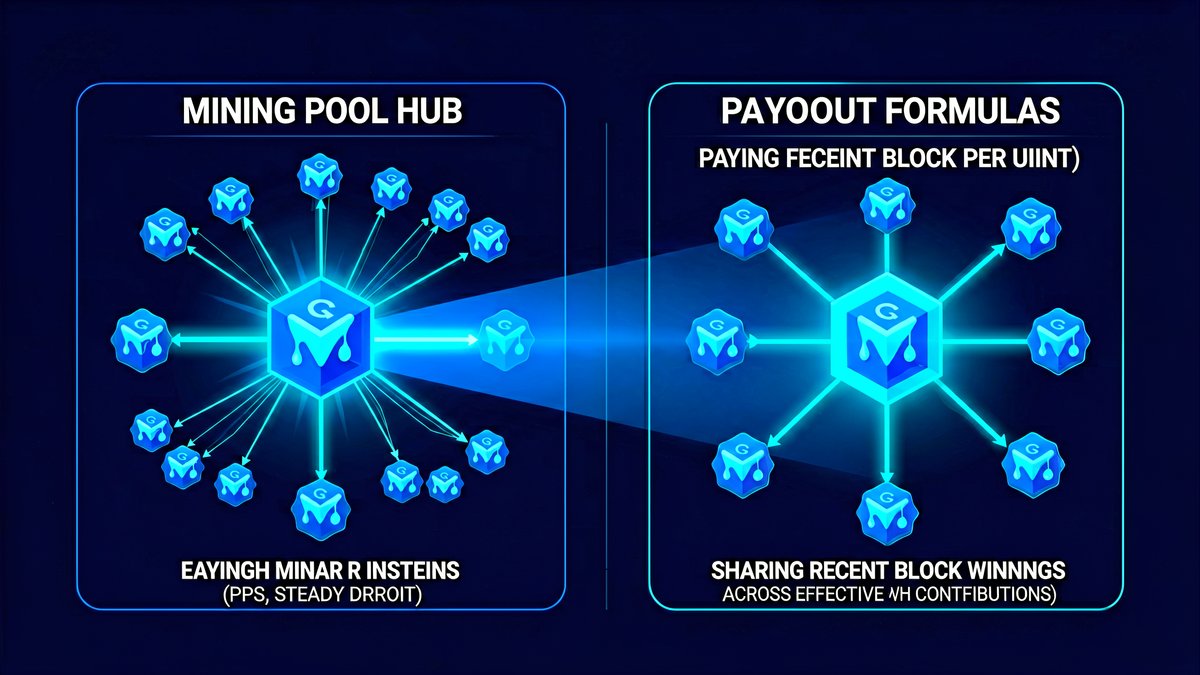
矿池把算力汇总后,需要一种规则把区块奖励分给矿工:PPS(按算力即时付)与 PPLNS(按有效算力分摊近期收益)是两大主流。本文讲清两者的计算差异、风险归属,以及矿工该怎么选。
本文解释拜占庭容错(BFT)的起源与核心思想:为什么“三分之一容错”是理论上限、消息传递如何达成一致、以及 BFT 思想如何演化成公链共识的骨架,并说明延迟与通信代价的权衡。

本文介绍 Base 作为以太坊 Layer2 的定位、OP Stack 关系、排序器、跨链桥和退出路径风险,帮助用户在使用 Base 网络前理解手续费、资产桥接、安全边界和小额测试要点。
哈希函数是加密货币安全体系的底层支撑。本文用通俗语言讲清 SHA-256 与 Keccak 的工作原理,说明它如何保护私钥、交易签名与区块结构,并列出常见误区,帮助新手建立对区块链安全的直觉认知。
共识机制是全网对同一账本达成一致的核心规则。本文用通俗语言讲清工作量证明与权益证明的运作方式、安全假设与攻击成本,帮新手判断公链的安全性与参与门槛,并掌握评估验证者集中度的要点。
各条公链是彼此独立的账本,资产无法直接互通。本文解释跨链桥的两大实现方式:锁仓铸造与销毁发行,说明跨链为何成为攻击高发区,以及转账前应检查的桥安全模型、退出期、Gas 与币种类型四个要点。
质押是把资产锁进协议换取奖励,但收益来源完全不同:增发、手续费、借贷利息、代币激励对应四种风险结构。本文拆解 ETH 原生质押、流动性质押与 DeFi 质押的差异,给出评估 APY 的实用框架。