
加密货币百科
重组是什么?孤儿块与陈旧块怎么形成 区块链并不总是“只有一条”:节点之间会短暂出现分叉。本文解释重组(reorg)的触发条件、孤儿块与陈旧块的区别,以及为什么确认数越深、被重组掉的概率越低。
汇总与「比特币」相关的文章,帮助你系统了解该主题。
区块链并不总是“只有一条”:节点之间会短暂出现分叉。本文解释重组(reorg)的触发条件、孤儿块与陈旧块的区别,以及为什么确认数越深、被重组掉的概率越低。
日蚀攻击指攻击者把某个目标节点“隔离”在由它控制的邻居网络里,让目标只看到被篡改/筛选过的区块与交易。本文讲清它的实现方式、为什么多节点多运营商能防御,以及轻节点用户该怎么做。
HTLC(带哈希锁的合约锁定支付)是闪电网络跨多跳转账的核心原语:付款方把“哈希 + 超时”锁在通道里,收款方用“预像”解锁。本文讲清它如何保证中间节点无法冒领、超时如何回滚。
传统上给闪电通道加钱或抽钱需要“关通道→链上交易→重开”,慢且锁资金。splicing 允许在不关闭通道的情况下,用一笔链上交易把新资金“拼”进现有通道、或把部分流动性“抽”出来。本文讲清它的原理、收益与风险。
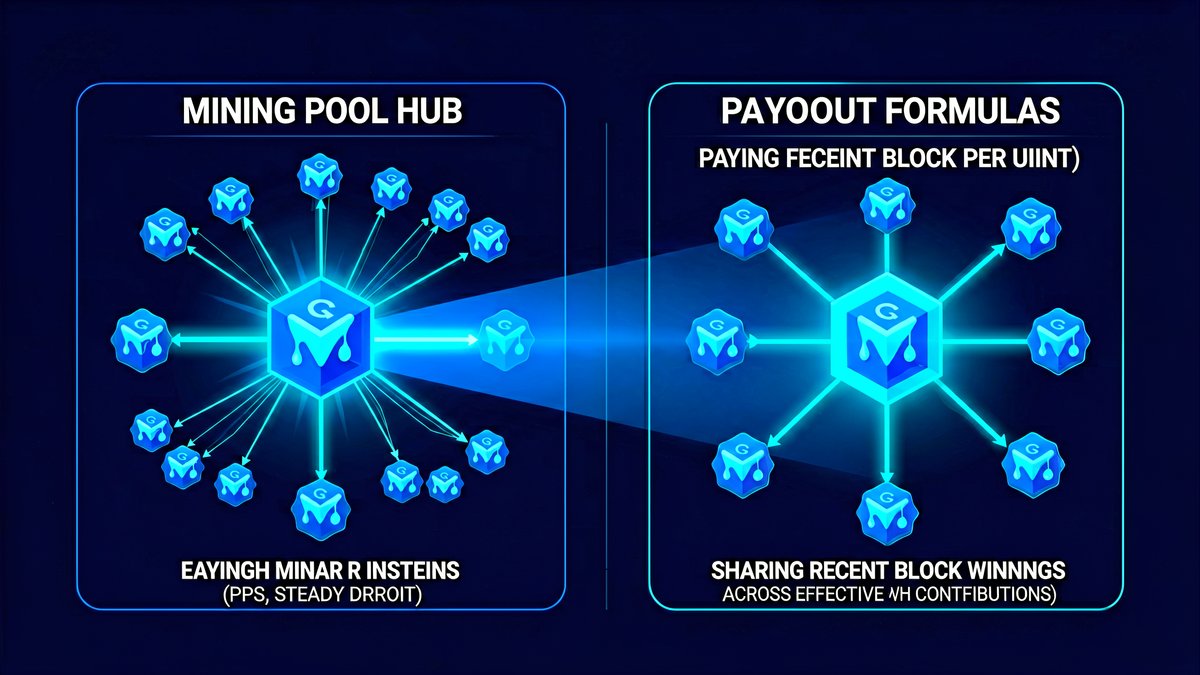
矿池把算力汇总后,需要一种规则把区块奖励分给矿工:PPS(按算力即时付)与 PPLNS(按有效算力分摊近期收益)是两大主流。本文讲清两者的计算差异、风险归属,以及矿工该怎么选。

本文用比特币 UTXO 模型解释未花费输出、输入输出、找零地址、coin selection、粉尘和手续费关系,并对比以太坊账户模型,帮助新手看懂区块链浏览器和钱包转账记录。

本文解释比特币交易广播、内存池、矿工打包、确认数、低手续费延迟、RBF/CPFP 基本概念和平台入账规则,帮助用户理解为什么不同钱包或交易所要求的到账确认数不一样。
哈希函数是加密货币安全体系的底层支撑。本文用通俗语言讲清 SHA-256 与 Keccak 的工作原理,说明它如何保护私钥、交易签名与区块结构,并列出常见误区,帮助新手建立对区块链安全的直觉认知。
共识机制是全网对同一账本达成一致的核心规则。本文用通俗语言讲清工作量证明与权益证明的运作方式、安全假设与攻击成本,帮新手判断公链的安全性与参与门槛,并掌握评估验证者集中度的要点。
双花是“同一枚币花两次”的经典难题。本文解释为什么分布式账本会出现双花,比特币如何用 UTXO、最长链规则和时间成本防住它,以及零确认窗口和 DEX 内部双花的实际场景。