

汇总与「钱包」相关的文章,帮助你系统了解该主题。

手机级云备份可能把钱包应用数据、助记词照片与剪贴板文本一并带上云端,而云端的每一环都是额外攻击面。本文拆解三类最危险的同步行为,给出助记词与云备份相互隔离的正确分工、换机临时通道的关闭终点,以及触网后的泄露处置提醒。
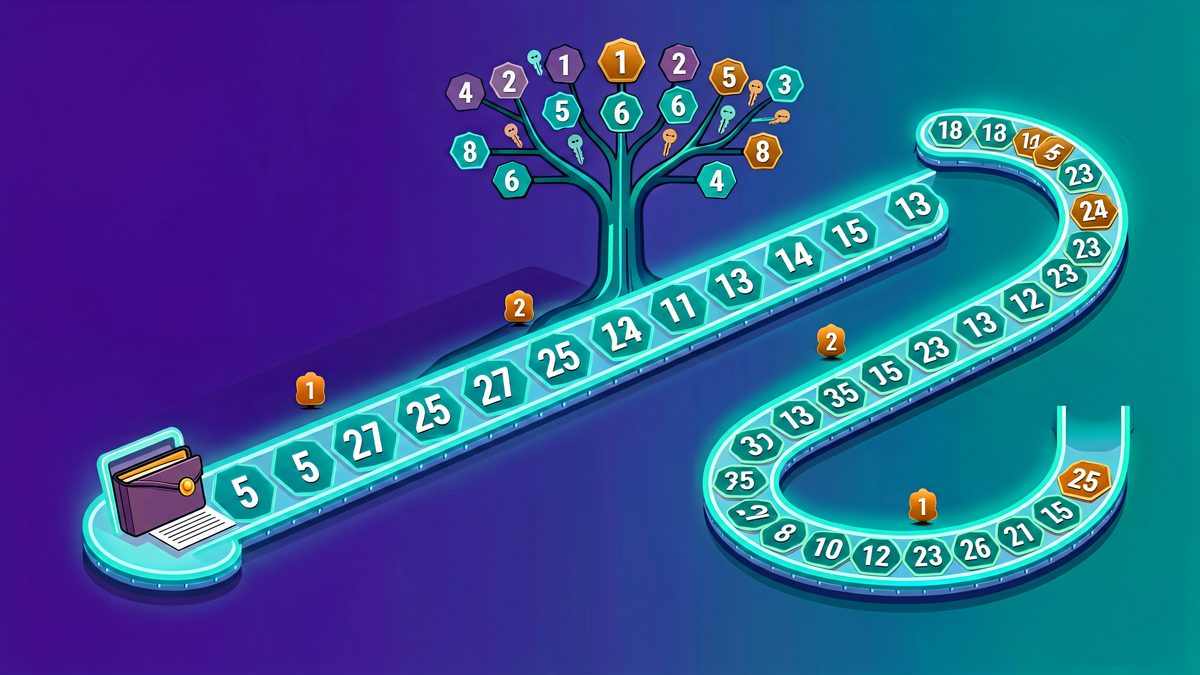
钱包是一串编号地址的序列,收款换新地址与恢复后旧地址未出现都源于同一机制。本文解释外部链与内部链的派生规则、BIP-44 扫描间隔导致的地址发现盲区,给出找回未显示地址的确定性路径与接收地址三条使用纪律。
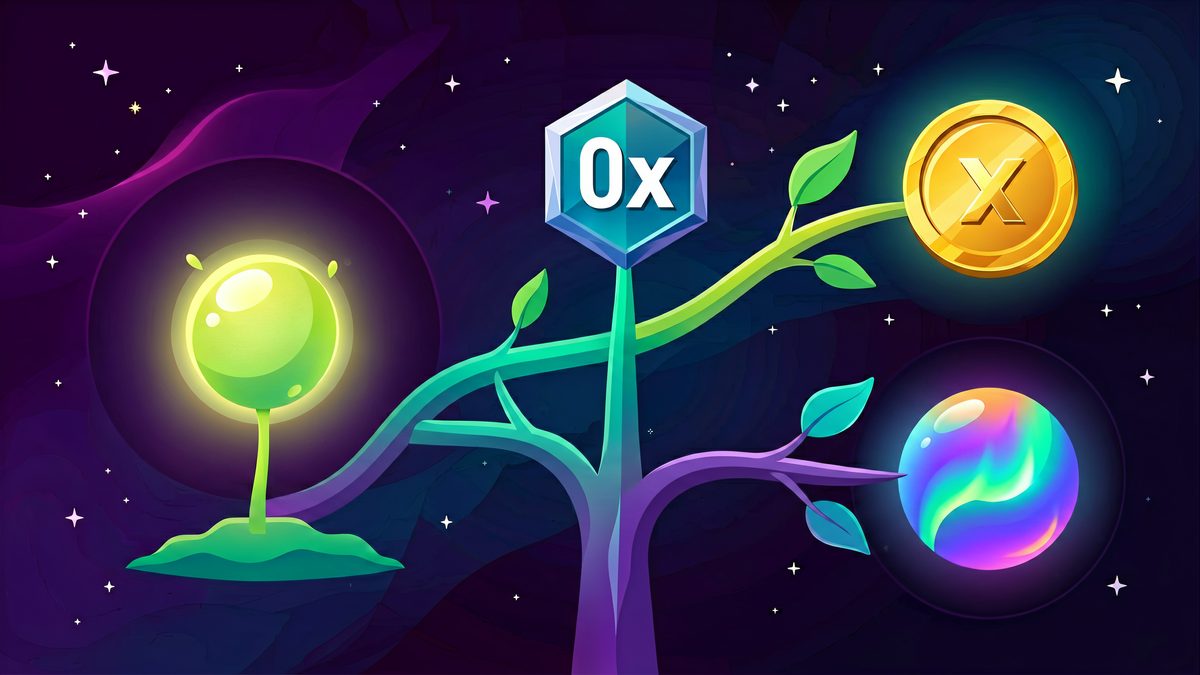
同一份种子经币种编号分叉为互不相交的密钥支线,EVM、比特币与 Solana 再把公钥包装成各自格式。本文拆解币种段(SLIP-0044)的安全边界作用,解释地址格式差异背后的两套世界,并给出多链钱包的三份保管纪律。

公共网络的真实风险不在空中截获助记词,而在假节点篡改显示数据、DNS 劫持导向仿冒站与盲签组合。本文给出威胁模型的正确分工:签名环节有密码学兜底,防线必须设在内容核对;并附系统时间细节与轻操作、重操作分场景网络纪律。

比特币核心客户端把私钥与元数据存在钱包文件里,它是快照不是活账本,旧副本恢复会丢新地址。本文讲清密钥池机制、加密口令与定期重备份的正确流程、恢复与迁移到助记词钱包的换锁做法,以及两类备份同构的保管纪律。

新链的两道门都挤满仿冒入口,第一条纪律是从官方文档获取浏览器与 RPC 域名。本文给出网络配置五项参数自证法、钱包与浏览器交叉印证的查错信号,以及入金、使用、退出三步小额演练路径,并提示新链工具不成熟的补功课清单。

资产还在链上、钱包里却看不到——九成是展示层问题。本文给出按层定位的排障法:先证资产安全,再查余额、标准兼容、发现配置,附跨链与多链钱包的特有坑。

HD 钱包始终预派生一批未用密钥(Core 默认一千把)随取随补。本文解释密钥池与 BIP44 二十地址间隙限制的关系、为什么旧备份恢复可能漏掉新地址,以及 keypoololdest 与重新扫描的正确补救。

BIP352 让收款方公开一个固定标签即可,每笔付款都落在一次一密的临时地址上。本文解释密钥协商机制、与逐次换地址方案的差异,以及当前钱包支持与试用建议。