

一封写着”账户需要核验”的邮件躺在企业邮箱里,你把鼠标移到那个”立即处理”按钮上,状态栏滚出一串长得夸张的地址,中间夹着一个没见过的域名后缀。多数人的第一反应是安心:链接被系统改写过了,说明有安全系统在管。少数人的第一反应是警觉:我刚才假设了什么?
那串长链接是怎么出现的
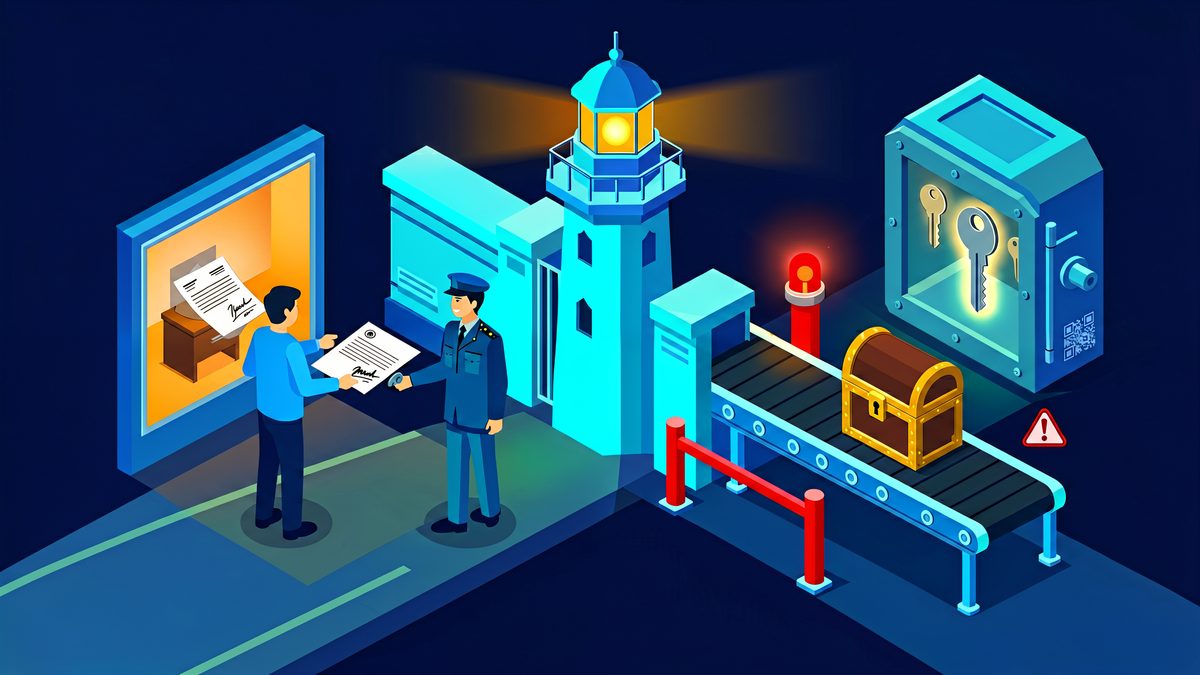
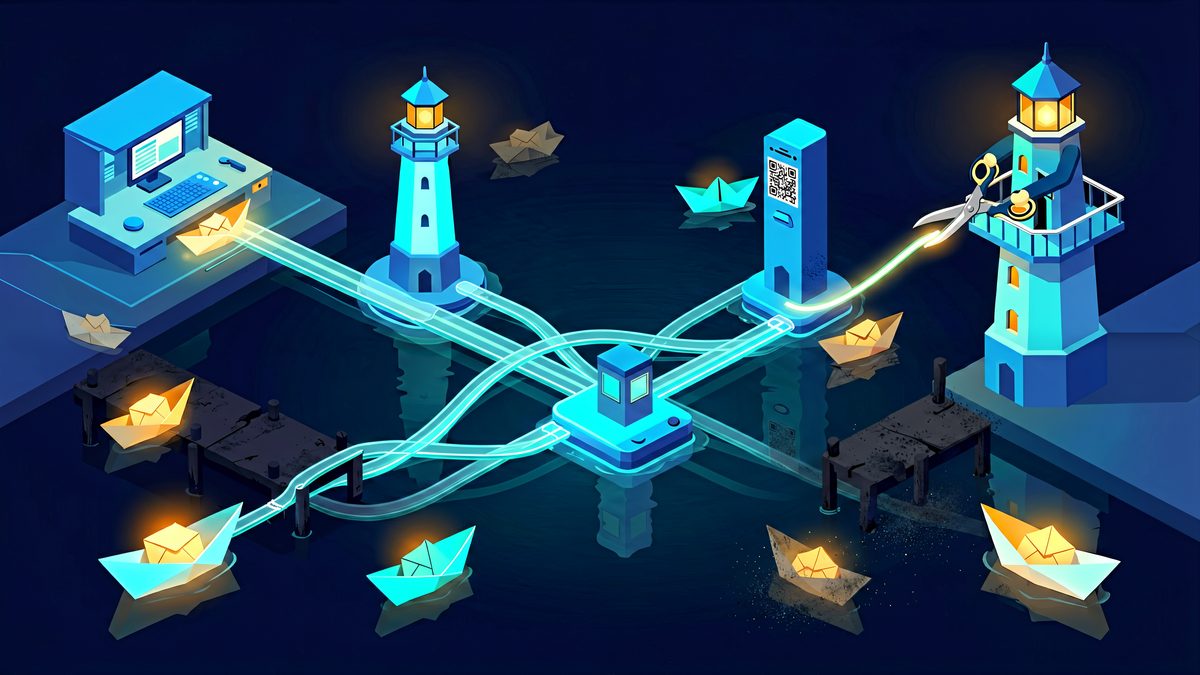
企业邮件网关里有一类常见机制,以微软的 Safe Links 为例,官方文档描述的工作方式分两段:第一段在邮件投递过程中,网关扫描消息里的超链接,把地址改写或包裹进安全检查域名(例如带 safelinks.protection.outlook.com 的链接);第二段在用户点击的瞬间,请求先经过检查站,比对已知恶意链接列表并做实时判断,可疑地址还会被送去后台沙箱分析,通过后才把人放到目标页面。换句话说,改写本身只是”这条路被登记过”,真正的安全检查发生在点击那一刻。
理解了这个两段式,就能理解下面三个误判从哪里来。

误判一:改写过就等于安全
点击时的判断依赖两样东西:已知的坏地址名单,和针对目标域名的实时信誉。两者都有时间差——钓鱼产业惯用的策略是批量注册新域名、打一枪换一个,新域名在被大量举报之前,完全可能在点击检查时是”干净”的。官方文档同时提到,部分策略允许用户在遇到警告时选择继续访问,管理员也可以配置不重写的地址名单。所以”被改写过”的正确翻译不是”盖章通过”,而是”这道门有一道会走神的保安”:它拦下大多数明显的坏链接,不拦下所有伪装好的。
误判二:手机和个人邮箱也有同一层保护
网关策略跟着邮箱域走,不跟人走。公司租户开了 Safe Links,你从公司邮箱收到的邮件会被改写;同一个发件人再给你私人邮箱发一封,那条链接就是原样。同一封邮件在你手机自带邮件应用、网页邮箱、电脑客户端里显示的样子也可能不同——改写发生在服务端投递时,客户端只是显示结果。把”我看到的链接是长串”当成”这个邮箱有防护”,再把”这个邮箱有防护”当成”我正在用的这台设备有防护”,是两层没有依据的接力。
误判三:长链接看起来安全,就没法伪造
改写链接的末尾参数里,常常原样保留着最终目标地址——这是设计的一部分,方便用户与审计核对。钓鱼者同样知道这一点:他们可以让原始地址栏显示成一段”像官方”的文本,就像发件人显示名一样,那只是给人眼看的装饰。判断任何链接,永远看点击之后浏览器地址栏里的最终域名主体,不看链接的出身和长度。
核对落地域名的三步
- 点开邮件里的链接后,等重定向停稳,读地址栏最终域名:从最后一个点往前数,注册主体是哪一段,拼写有没有多出来的连字符与子域前缀;
- 手机上点链接,先在浏览器顶部或页面信息里确认域名再操作,输入凭据前这个动作值回全部时间;
- 涉及资金的动作——提币、授权、改绑——不借邮件链接完成,一律从自己的应用官方入口进入;邮件和短信负责提醒,应用负责操作。
网关管不到的那些门
这套机制覆盖的是”从邮件流进来的链接”。它覆盖不到:打印在纸上的二维码(扫码不经过你的邮件网关)、短信与社交软件里的链接、电话里”你打开官网我念给你听”的人肉话术、以及你自己记错书签的第一跳。资产账户的入口核验要按通道各查一遍,而不是按”哪一封邮件被改写过”来分配信任。把网关当成减速带,不是当成收费站:它降低事故烈度,但方向盘在你手里。
风险提示
本文只讨论识别、预防与处置顺序,不构成投资建议,也不承诺任何设备、协议或流程能杜绝损失。文中涉及的产品功能、厂商策略与规范换代时间会随版本和地区变化,办理或配置前以对应官方渠道当期说明为准。涉及资产操作时,任何一次改绑、迁移或授权变更都可能触发平台的安全冷却或人工复核,请预留时间,不要在被催促的状态下完成关键步骤。


发表评论
还没有评论,来说两句吧。
评论区为展示样式,提交不会被处理。