

钱包与链上工具 已审核
Phantom钱包授权怎么查看? Phantom钱包授权和已连接应用不是一回事。本文按官方帮助页说明如何查看 connected apps,区分断开连接、链上授权和已完成交易,并给出 Solana 钱包日常清理清单。
钱包安全与密码学编辑
关注私钥管理、助记词安全与硬件钱包实践,致力于把安全知识写成普通用户也能照做的步骤。
专长领域:钱包安全、密码学、私钥、硬件钱包
Phantom钱包授权和已连接应用不是一回事。本文按官方帮助页说明如何查看 connected apps,区分断开连接、链上授权和已完成交易,并给出 Solana 钱包日常清理清单。

Coinbase Wallet恢复短语丢失后,平台不能替用户移动自托管资金。本文区分恢复短语、云备份密码和设备密码,说明还能尝试什么、什么不要再做。

MetaMask 13.47.0 release notes 提到信任信号扫描、连接账户管理搜索等变化。本文解释这些更新对普通用户意味着什么,以及为什么安全提示不能替代自己核验。

本文围绕Etherscan 授权,按官方来源核验关键事实,解释用户最容易误读的规则、风险边界和操作检查顺序,帮助中文读者在转账、授权或跨链前做出更稳妥的判断。

本文围绕Ledger 助记词,按官方来源核验关键事实,解释用户最容易误读的规则、风险边界和操作检查顺序,帮助中文读者在转账、授权或跨链前做出更稳妥的判断。

MetaMask代币不显示怎么办要先核验官方来源、链上对象和账户风险。本文基于MetaMask Support、MetaMask Download等资料,梳理关键事实、操作清单、常见误区和非投资建议边界。

MetaMask 13.47要查什么要先核验官方来源、链上对象和账户风险。本文基于MetaMask Extension v13.47.0 Release、MetaMask Download等资料,梳理关键事实、操作清单、常见误区和非投资建议边界。
WalletConnect会话怎么关需要先看官方来源、权限边界和风险提示。本文基于WalletConnect Wallet SDK usage、MetaMask revoke allowances等资料,梳理核验步骤、常见误区和安全检查清单。
代理合约会把用户交互地址和实际实现逻辑分开。本文说明如何用 Etherscan 核验源码、implementation、管理员权限和升级风险。
WalletConnect 连接请求需要核验域名、会话、链、权限和签名内容。本文说明 Verify 类域名提示能覆盖什么,哪些风险仍要人工判断。
ERC-4337 Paymaster 怎么理解 要先核验官方资料、链上记录和操作边界。本文用中文拆解判断顺序、常见误区、用户风险和执行前检查清单。

SafePal是什么?它是提供硬件钱包与软件钱包的产品系列,硬件端有 S1、S1 Pro、X1 与 Cypher,软件端有 App、浏览器扩展和 Telegram Mini App。本文梳理产品线、SFP 代币与自托管钱包的安全要点。


ipfs dag export从单个根递归输出CARv1,但local-only会跳过本地缺失或不可读区块及其子树。本文从标准输出分流、缺块定位、在线与离线模式选择、导出后复导入验证四方面说明怎样避免得到看似成功却不完整的备份。

MetaMask Extension 13.44.0于2026年8月14日发布,带来受功能开关控制的Discover搜索,并修复Ledger卡住、重复的交易已确认通知和地址安全筛查问题。本文按升级前、灰度验证与异常回退整理可执行检查项。

Bitcoin Core的rescanblockchain可从指定高度扫描到链顶或指定终点。本文给出修剪节点预检、维护窗口、进度观察、中止与结果验收步骤,并解释扫描完成不等于私钥或全部历史已经恢复。

Bitcoin Core只允许放弃未确认且不在mempool的本地钱包交易,并会连同后代标记。本文说明余额恢复、网络重现和重发前检查,同时区分本地标记、RBF替换与全网撤销。

2013 年 Eyal 与 Sirer 指出,比特币选链规则下,藏起刚挖到的区块再视对手动向决定公开,可以让少数派矿工在长期收益上占便宜。本文拆解自私挖矿的博弈结构、领先-追平的策略树,以及它对诚实矿工收益的实际影响边界。

以 3 开头或 bc1q 长串的多签与脚本地址,锁定的不是公钥而是一段脚本的哈希:花的时候才把脚本原文亮出来,现场验证哈希对得上。本文讲清 P2SH 的锁定与花费结构、redeem script 序列化、它给多签和智能脚本带来的地址兼容红利。

ERC-7555 用一次带参数的网页跳转帮你找回非默认签名密钥创建的智能账户:auth 路由与 redirect_uri、chain_id 参数、CAIP-10 返回格式,以及找不到账户时的三种原因和跳转域名核对纪律。

ERC-7638 把多笔调用按 to、value、data 定长拼接压进一次确认:原子回滚为什么防住遗留授权、与 ERC-4337 代付并行的手续费玩法,以及批量签名弹窗的逐笔核对清单。

ERC-7738 在各链同址部署一个无许可脚本注册表:setScriptURI 任何人都能写、scriptURI 建议把 owner 条目排前、ScriptUpdate 事件可反查登记史,以及防抢注的四步信任检查。

ERC-7876 用统一 JSON 给 dApp 发布网络配置单:version 与 timestamp 顶层字段、networks 按链号组织、relations 表达测试网与 L2 关系、explorers 相对路径拼接,以及配置与 eth_chainId 现场核对的分工。

ERC-7856 用 cspr:// 链接一次说清链、收款方、金额与代币:CAIP-10 账户标识表达链归属、base64 代币地址或 native 保留字、on-success 回调的隐私面,以及钱包解析后逐项核对的四件事。

ERC-7965 给 ERC-7786 跨链消息加三个证明属性:route 多跳验证路径、inclusionProof 存储或事件证明、targetBlock 区块承诺,并用地址字段留白表达按链广播;看懂它就能区分证明型跨线与 multisig 型跨线的信任模型。


Bitcoin Core的avoid_reuse会跟踪地址重用相关的clean与dirty coins,并让getbalances和listunspent出现used、reused字段。本文给出开启前后验收方法。

getaddressesbylabel返回以地址为键、purpose为值的JSON对象,而不是简单数组。本文说明正确遍历、send与receive语义、抽样核验和迁移输出格式。

区块浏览器的地址标签、代币名和交易备注都可能被攻击者自行填写或伪造。本文解释这些展示信息的真实来源,给出把展示信息与链上原始数据分开核验的方法,以及收到验证转账时的处理纪律。

仿冒钱包和交易所安卓安装包依靠假下载站、改图标同名应用与第三方分发流传。本文从应用签名、Google Play Protect 与安装来源设置讲普通用户怎么验、怎么装、装错了怎么处置。

用谷歌账号一键登录省事,但一次授权可能留下长期有效的访问通道。本文解释 OAuth 授权与密码泄露的区别、授权记录藏在哪、怎么查怎么撤,以及邮箱被盯上后的止损顺序。

广告渠道是钓鱼入口里最沉默的一条:预算、关键词和落地页全由投放方填写。本文给出从广告标识、跳转链到落地域名的三段核验法,以及看到假客服广告后的举报路径。

寄到家里的快递、活动纪念品、随箱刮刮卡,都可能把钓鱼入口送进你最有戒心最低的场景。本文解释实体钓鱼如何利用信息泄露地址和线下心理盲区,给出扫码前核对、活动核实与处置的完整清单。

第三方量化与AI交易工具靠交易所API密钥干活,密钥权限怎么划决定了出事时的损失上限。本文讲清API密钥的权限分层、绑定IP与子账号的作用、话术红线,以及疑似泄露后的轮换顺序。

礼品卡本质是预付费加兑换链接,价格折扣越大越值得警惕。本文拆解礼品卡交易的三条收割路径——码已消耗、假兑换页、来源涉案,给出付款前核验与出事后的处置顺序。

链上托管合约被用来给场外交易和私下调换加上一层技术包装。本文讲清托管合约的真实结构与伪托管的四类控制后门——管理员提取权、可升级代理、假审计徽章与假站换皮,给出验证顺序与话术红线。

装了 Tor 的比特币节点默认会自动创建一个 onion 服务,不需要公网 IP 和端口映射。本文拆解 -listenonion 的默认行为、它和 -listen 开关的冲突规则,以及 bind 地址加 onion 标记这条手工路线的差别。

离线签名、手动补播场景最后一步常是 sendrawtransaction。官方文档写明了两个要点:它会把交易无条件发给所有对端、重发会泄露交易起源;同时带默认 0.10 BTC/kvB 的费率上限。本文拆解这两个属性的成因与规避流程。

想让比特币节点只连指定的机器,有 -connect 配置项和 addnode 命令两套机制。本文按节点帮助文本与源码注释逐项对比:谁关闭自动发现、谁有独立限额、排障时怎么用,以及长期只连少数对端在隐私和日蚀风险上的代价。

比特币核心的旧式钱包正在退出历史舞台,migratewallet 会把一个钱包文件拆成描述符主钱包与 watchonly 钱包。本文讲清迁移前后文件结构的变化、watchonly 拆分的由来、迁移后的验收清单,以及哪些旧钱包不该硬迁。

scantxoutset 直接在未花费输出集合上按脚本扫描,不依赖交易历史,因此找得到钱包看不见的裸 multisig 收款。本文讲解 scan、solvable、expand 三种模式的分工与校验和报错的含义,并指出未确认输出与已花费输出两个结果盲区。

同步卡住、重组回滚、验证孤块时,比特币核心的 getblockfrompeer 可以直接向指定对端点名单个区块。本文讲清它从哪个版本进入核心、返回成功只代表请求发出、修剪节点下单块也会被落盘的特性,以及配合 getblockchaininfo 与 getpeerinfo 的定位顺序。

比特币核心新钱包的存储引擎已是 SQLite,旧式 Berkeley DB 钱包靠 migratewallet 搬家。本文讲 getwalletinfo 里 format 与 descriptors 字段怎么读、两种引擎的备份语义差异、迁移验收单与回退姿势,以及老硬件钱包用户的不硬迁路线。

walletpassphrase 的第二个参数不是倒计时装饰,它决定钱包在多少秒后自动重新上锁。本文讲清加密钱包的锁定、解锁与超时回锁机制,解释为什么把窗口设得越长风险越大,以及多签与批量操作场景下的正确做法。

dumpwallet会把钱包里全部密钥以可读形式写进服务器端文件,dumpprivkey则把单枚私钥以WIF格式打印出来。本文讲清这两条命令各自会把密钥暴露到哪些位置、官方文档的说明原文是什么,以及为什么清理现场比导出本身更重要。

比特币核心的钱包文件有自己的版本号,upgradewallet 升级的是文件格式与内部特性,不是助记词也不是地址。本文讲清钱包版本与描述符钱包的关系,它与migratewallet的分工,以及升级前备份、升级后验收的完整清单。

全新或二手硬件钱包到手后该做哪些核验:设备认证与真伪核对、初始化时的助记词边界、小额试运行与恢复演练的固定顺序,以及验不过时的处置路径。

换设备后用助记词恢复钱包却发现余额为0的排查顺序:先查网络与地址、再查同步与扫描窗口,理解HD钱包地址发现间隙,避免反复导入助记词的二次风险。

用旧手机自制冷钱包的适用条件与风险清单:历史云备份排除、系统加密擦除能力、版本升级的双向取舍、锂电池维护节奏,以及何时不如买硬件钱包。

用同nonce重发顶替卡住交易的安全边界:同内容重签、取消交易与改字段替换三种做法的区别,多端同发的重复陷阱,以及每次签名前的核对纪律。

MetaMask 13.43.0新增代币Security and Trust信号,并修复硬件钱包卡死、安全中间页和费用估算问题。本文说明升级后的核验边界。

批量调用接口里通常是钱包替你签一整包操作。ERC-7836 反过来:应用先向钱包要一个待摘要,自己签好,再让钱包照着执行。本文按草案原文讲清 wallet_prepareCalls 与 wallet_sendPreparedCalls 的往返、密钥类型参数、钱包端必须做的核验,以及用户在这种新模式下应重点盯什么。

EIP-5792 的批量调用给人“要么全成要么全败”的印象,但提案 EIP-7867 提出 flowControl 能力,允许应用主动把批次从严格原子降级为宽松模式,并逐条设置失败后继续还是停止。本文按原文讲清 strict 与 loose 的差别、rollback、halt、continue 三个动作,以及降级后用户要多防什么。

草案 ERC-7946 提出 UWULink:应用把一批合约调用编进一个二维码或 NFC 标签,钱包扫开就原子执行,全程不建立连接、不暴露地址。本文按原文讲清单向通道的机制、静态与可编程两种模式、原子批处理要求,以及扫码发起交易时的核对纪律。

交易里的 calldata 只是一串十六进制,钱包要把它显示成你看得懂的操作,靠的是合约 ABI。EIP-7896 提议让应用在批量调用请求里直接附上 ABI,钱包不必到处找接口。本文解释这条解码链路、接口附件的信任边界,以及看到模糊弹窗时该做什么。

跨链操作过去每条链都要签一次名。草案 ERC-7964 的做法是从 EIP-712 域名中省略链标识字段,让同一枚签名在多链可验证,链相关内容改为按链分发的结构化数组。本文讲清这个省略带来的效率、展示变化和重放边界,以及用户在跨链签名弹窗前该核对什么。

ERC-8019 提议让钱包在本机维护一份自动登录策略:域名、地址前缀、链列表、资源清单全部精确匹配且未过期时,以太坊登录消息可自动签名。本文按草案原文拆五条匹配规则、只有钱包能管策略的设计,以及关掉这个开关前该检查什么。

第三方客户端用应用专用密码登录邮箱后,不再受两步验证约束,也很少出现在常规登录记录里。本文解释这条通道为什么特殊,并给出排查与回收的具体路径。

把助记词切成几份分别存放,能避免单点失守,也能造成永远拼不齐的资产。本文对比 Shamir 门限分片与 passphrase 隐藏钱包两种机制的失效点,并给出演练清单。

家里那台常年开着的 NAS 可能同时接收手机照片、跑外网穿透、装第三方 Docker 镜像,是加密用户最容易被忽略的攻击面。本文给出从外网映射到备份内容的应用层排查清单。

把 API 密钥交给机器人、表格或记账工具之后,很多人忘了它还活着。本文讲清三种权限类型的差别、最小权限的绑定纪律,以及泄露或遗忘之后按优先级关闭资金通道的顺序。

网站只要拿到“允许通知”权限,就能把钓鱼链接伪装成系统提醒推到你的桌面和锁屏上。本文讲清网页通知的机制、识别方法和批量退订路径。

在别人或公司的电脑上登录钱包与交易账户,风险不来自“看起来干不干净”,而来自键盘记录、会话缓存和同步通道三个你无法目视检查的暴露面。

恶意扩展和诱导式安装会改写你的书签、主页与新标签页,让假官网成为你“自己存过”的老朋友。本文拆解污染路径,给出定期审计和重置信标的方法。

XRP 等链的交易所充值地址是多人共用的,靠 Memo/Tag 区分你的那一笔。漏填或填错时资金并非流向陌生人,但找回要依赖平台流程。本文讲机制、补救顺序与事前防线。

“输入助记词即可找回”是混淆钱包密码与助记词的骗局话术。本文把 App 密码、助记词、私钥三样东西的找回逻辑一次讲清,并给出被“找回服务”诈骗后的处置。

扫码登录把“输密码”换成了“在你信任的设备上确认一次”,确认即授权。本文讲清会话令牌的机制、二维码转发式攻击的形态,以及出事后的会话吊销顺序。

扩展公钥前缀只是编码约定而非共识规则。本文解释 xpub/ypub/zpub 与路径的关系,以及恢复钱包、搭观察钱包时因前缀错配导致余额为空的成因与解法。

恢复钱包只显示部分余额,常因发现间隙限制。本文讲 BIP44 扫描窗口与 Core 地址预留池、导致地址排在窗口外的操作习惯,以及安全找回全部序号余额的方法。

钱包文件坏损不等于币丢了。本文按 Core 版本分界梳理抢救路线:备份验证优先、bitcoin-wallet salvage 只对副本下手、描述符钱包改以种子与描述符为锚,并列出修复场景的防骗红线。

闪电规范新增的对端通道存储让节点替对手方保管加密状态备份,上限 65531 字节,重连可校验。本文把它与本地数据库、静态通道备份摆在一起,讲清三层备份各防什么。

部分消耗一个地址下的 UTXO 会向全网暴露该地址的关联结构。本文讲清 avoidpartialspends 的默认策略与 maxapsfee 预算参数,以及何时值得为隐私多付手续费。

Clear Signing通过ERC-7730描述符把合约调用转成人类可读确认信息,但显示正确仍依赖上下文绑定、schema版本、注册表审核和钱包信任源。本文逐层拆解。

Kubo内置ipfs update可下载并校验官方二进制、保留旧版本用于回退,但命令仍属实验性且安装前必须停daemon。本文给出升级前后验收清单与失败回滚方法。

部分钱包会在交易状态里显示 conflicted 或与当前历史冲突:同一笔输入被两笔交易竞争,只有一笔能活下来。本文讲清冲突交易的机制来源、区块重组与双花尝试的区别、以及收款方该按什么顺序核实。

区块浏览器的合约页允许直接调用函数:Read 查询不花钱,Write 会让你连钱包并广播一笔真实交易。本文按官方文档讲清读写两条通道的差别、代理合约入口怎么选、以及点发送之前必须核对的四件事。

比特币钱包的选币窗口能让你指定这笔交易花哪几枚 UTXO。本文按 Bitcoin Core 与 Electrum 的界面字段,讲清勾选、锁定、找零与费用的联动关系,以及哪些场景值得手动选、哪些场景反而多花钱。

钱包的修改密码按钮常被误解为给资产换一把钥匙。本文以 Bitcoin Core 的加密与改密命令为锚,讲清改密只重包本地加密锁、密钥与派生地址全程不变,以及改完必须重做备份、旧备份仍可解密这两条边界。

以太坊有一项仍是草案阶段的提案 EIP-7999:用单一 max_fee 覆盖 gas、calldata 等多种资源,协议按各维度实际用量计价,上限内跨资源互通。本文按提案原文拆解它改什么、calldata 为什么打头阵、草案阶段该用什么心态读。

想知道某个日期收盘时地址里有多少钱,可以用流水累加还原。本文给出标准流程与字段口径,并逐项列出还原值与节点查询值对不上的常见原因:失败交易的手续费、内部转账、多腿交易、精度与分页边界。

网页连接钱包过去要拆成好几步:先要地址,再可能要登录签名,再单独协商附加功能。ERC-7846 提出 wallet_connect 与 wallet_disconnect,把连接、登出和可选能力装进一次协商。本文按 ERC 原文讲清它连接口换法、返回什么、用户要多核对什么,并明确它仍是草案。

有些钱包能动用的资金不止链上可查的那份:法币入金、多账户调度都可能补齐缺口。ERC-7682 定义 auxiliaryFunds 能力,让钱包在能力查询里声明这种额外资金来源。本文按原文拆解声明格式、requiredAssets 参数与对余额判断的实际影响。

无 Gas 体验背后是 paymaster 代付服务,过去每个服务商的接入口径各自为政。ERC-7677 为这类 web 服务定义了两个 JSON-RPC 方法与能力声明,还规定代付方名称展示的渲染安全。本文按原文拆解 stub 与 final 两步流程、isFinal 捷径与用户该核对什么。

个人消息签名、结构化数据签名、带验证者的签名,过去各走各的 RPC 方法。ERC-7871 提出 wallet_sign,用 EIP-191 的版本字节区分三类请求,并接入能力协商。本文按 ERC 原文拆解参数结构、地址约束与现状边界,并说明用户侧核对方式不变。

网页与钱包之间的请求可能被注入脚本或恶意扩展中途篡改。ERC-7754 提出 TWIST:应用用域名绑定的私钥给请求签名,钱包经 DNS 清单取公钥验签后再处理。本文按原文拆解信任链、两小时缓存窗口与它挡不住什么。

加自定义网络时的 chainId 来自 GitHub 上的社区清单,名单被改或撞号都有现实风险。ERC-7785 提出把链标识改为由链名与部署参数哈希推导的 32 字节值,并用 ENS 做名字到标识的解析。本文按原文拆解推导公式、可复核性与对现网的影响边界。

聊天工具内嵌钱包和迷你应用把签名入口做进了对话框,方便的同时也模糊了权限边界。本文讲清这类钱包的结构差异、五个高危信号、隔离与授权收回清单,以及失陷后的处置顺序。

质押、杠杆和封装协议会把原资产换成一种凭证代币,而代币的名称和符号都可以由任何人随便填写。本文讲清包装代币的合约原理、仿冒凭证的三种出现渠道,以及"地址才是身份证"的核验顺序。

和新协议、陌生合约打交道时,用一个隔离地址而不是主钱包,是最便宜的一层保险。本文讲清隔离钱包为什么必须独立生成、资金怎么注入、授权怎么收回,以及"用完即弃"之前的善后顺序。

批量撿空投的群聊里,"托管脚本""一键多号"看着省时省力。本文讲清这类工具的三条风险线:私钥集中、权限让渡与平台风控,并给出识别话术和"绝不交出私钥"的底线纪律。

ERC-20 转账有 Transfer 事件可扫,ETH 转账却常年没有日志,合约钱包入金容易被索引工具漏掉。EIP-7708 提议让每笔带值的调用都自动生成一条与 ERC-20 同形的日志。本文按提案文本讲清它补什么洞、目前处于什么阶段,以及现在查 ETH 流水该靠什么。

现在广播交易后,钱包或后端得反复轮询回执接口,链路慢且错误信息含糊。EIP-7966 提议一个同步发送方法:一个请求内等回执,超时报错还带回交易哈希或期望的 nonce。本文按草案文本拆解它的参数、错误码设计,以及为什么目前不能当现成功能用。

重组发生的那一刻,同一个区块高度可能对应两条链上的两个区块。EIP-1898 给六个常用查询方法加上了按区块哈希指定查询位置的写法,还能要求只认规范链。本文讲清对象参数怎么写、requireCanonical 的差别、哪些查询受益,以及历史区块的读取边界。

同一句助记词导入比特币、以太坊、Solana 钱包会派生出一批完全不同的私钥,这不是随机而是规范。SLIP-0010 用曲线名做哈希盐,让每种曲线各自长出独立的密钥树,还把 ed25519 系曲线限定为仅硬化派生。本文讲清机制与它带来的三个实际后果。

免 Gas 交互常要求你连签多份 EIP-712 消息,每签一次都是一次核对与风险敞口。ERC-7920 提议把多条消息的哈希编进默克尔树,只签树根一条签名,同时保留每条消息独立可验证性。本文按草案说明机制与签批量消息前必须展开逐条看的纪律。

以太坊签名通常是 65 字节(r、s、v 三段),ERC-2098 把恢复标识折进 s 的最高位,压成 r 加 yParityAndS 两段共 64 字节。格式为 Final 且已用在类型 2 回执里。本文讲清两种表示怎么互相转换、哪里会遇到它,以及为什么安全强度没变。

Kubo pin/verify能核验递归Pin完整性,并通过BadNodes指出异常CID与错误。本文区分verbose、quiet与修复动作,给出从只读取证到备份验证的安全处置顺序。

Bitcoin Core 31可用importmempool加载mempool.dat,但官方明确警告不可信文件及其元数据风险。本文提供隔离验证、参数选择、导入后抽样和回滚清单。

只存不演的助记词备份等于单腿走路。本文说明恢复演练的正确流程——隔离环境、临时钱包、只比地址不碰大额,以及演练频率、记录方式和常见翻车点。

蓝牙硬件钱包的常见焦虑是“无线是不是多了一道后门”。本文解释蓝牙在签名架构中的传输层定位、配对确认码的防中间人原理、配对关系的收回方法,以及关闭蓝牙改走有线的方式,并提醒以厂商官方文档核实自己机型的细节。

锁屏 PIN、指纹和面容挡的是顺手牵羊的机会型捡拾者,不替代钱包自身的加密层。本文分清设备锁与资产锁的层级,说明锁定与擦除策略、恢复/工程模式的边界,以及演示机与展示场景的隐藏泄露面。

整机备份、相册同步、剪贴板历史、浏览器同步会把密钥截图和钱包文件悄悄搬上云端。本文列出应主动排除的内容、无法验证“未同步”时的保守评估原则,以及换机与处置的顺序。

硬件钱包的 PIN 校验发生在设备本地,连错会触发递增惩罚直至自我重置;本文解释这一分层模型,给出日常 PIN 卫生、设备丢失时不慌的判断顺序,以及重新初始化的正确前置检查。

把比特币核心的 walletbroadcast 设为 0,钱包会完成选币、构造、签名,却不把交易广播出去。本文讲清这个开关适用哪些离线签名与多签流程、签名未广播造成的余额错觉怎么处置,以及为什么它不是隐私工具。

按流量计费的服务器跑比特币节点,上行最先爆表。maxuploadtarget 以每 24 小时为窗口限制出站流量,逼近目标时先停供一周外的历史区块再停过滤区块。本文拆解削减顺序、144 区块推荐下限、白名单流量计入但不断线的细节,以及和修剪模式的搭配。

网站随手递来的 RPC 节点,钱包照单就连,是 EIP 文档里点名过的风险场景。ERC-5139 提出可校验、可版本化的服务商清单:链标识必填、无效清单禁止连接、多服务商交叉比对。本文按标准原文拆清单结构、校验闸门与普通人还能用上的纪律。

一串 64 位十六进制的交易哈希,不带链号、不带解码信息,接收方只能连蒙带猜。ERC-2400 给已提交交易的回执定义了带链标识与函数事件签名的 URI 格式,并规定了打开链接前必须做的比对。本文拆语法、校验语义与使用纪律。

区块头的布隆过滤器只会回答“肯定没有”和“可能有”,长区间查日志时几乎帮不上忙。EIP-7745 提议用一棵全局序号的索引树取而代之:假阳性恒定低、命中给出精确位置、还能带默克尔证明。本文按草案原文讲结构、对用户意味着什么、以及它还离落地多远。

比特币核心的 listaddressgroupings 把因共同输入和找零而公开过共同所有权的地址归组列出。本文按官方命令描述拆输出格式、分组依赖的两条链上线索、值得跑一遍的三个场景,以及启发法与隐私的三条边界。

ERC-7796 给私有发送通道加了一个方法:提交交易时同时声明存储状态、区块区间、时间区间与给打包者的最低支付这四类前提,条件不满足的进不了块,也就没有进块回滚那笔白烧的手续费。本文按标准文本拆参数、错误码与它省不掉的风险。

想让第三方确认两个地址属于同一方,靠截图和口头承诺都不可验证。ERC-8092 草案定义了一份双方共签的关联记录:跨链地址、生效窗口、密钥类型与撤销标记各有字段。本文拆记录本体、信封层与验证者的四步核验。

家庭平板、店铺收银机、工作室公用电脑属于「半公共设备」。本文说明在这类设备上处理加密账户的正确姿势:什么能做、什么不能做,以及一次被迫登录之后要收回哪些痕迹。

教程类内容是加密用户最信任的信息形态,也因此成为投放恶意脚本、假工具与钓鱼入口的高发载体。本文拆解假教程的典型结构与自查方法,给出照做之前核完即用的清单。

从 Layer 2 提回主链的等待机制常被骗子包装成「卡单—加急费—解冻」话术。本文讲清楚主流方案为什么要等、等待期资金在哪、以及所有「付费加速」话术的共同破绽。

误删钱包、删错转账、清空回收站之后,人在焦虑里最容易下载任何带「恢复」字样的软件。本文讲数字资产场景下恢复的真实边界,以及恢复类工具为何成为精准钓鱼入口。

网页没弹连接框却显示你的地址,多半是钱包按 EIP-1193 与 EIP-2255 的权限记录放行了静默查询。本文讲清静默读取的通道、权限清单存放处和逐项清理的自查顺序。

签名消息不上链、不扣费,却可能藏着 permit 授权这类真实资产风险。本文按 EIP-712 与 ERC-2612 拆解链下签名的成本结构、弹窗四查和事后撤销路径。

查一个地址的 first-seen 时间、第一笔入账来源和资金链条起点,是识别新造地址与沉睡苏醒地址的基本功。本文给出浏览器三步查法与溯源的三个边界。

网页请求钱包创建或跟踪一个子账户时该同意吗?本文按草案原文讲 ERC-7895 三种请求形态、与派生账户的区别,以及标准仍处 Draft 阶段的事实。

ERC-6860 定义了把 URL 翻译成 EVM 调用的规则:域名解析、resolveMode 模式与参数拼接。本文讲机制、与 ERC-6821 的分工、草案现状和交互底线。

用平均出块时间换算区块区间会漏块。本文讲 12 秒与十分钟背后的概率本质、反查/脚本/公共源三种做法,和过滤区间双余量、时区切日的实操要点。

Bitcoin Core getrawchangeaddress生成的是供原始交易使用的新找零地址,不是普通长期收款入口。本文比较自动找零和手工找零,说明地址类型、changepos回读与复用风险。

Kubo swarm addrs、listen、local与autonat分别描述已知peer地址、监听接口、对外公告和AutoNAT V2探测。本文用四集合模型定位NAT、公告与拨号问题。

交易哈希粘贴进搜索框之外,还有按固定路径拼网址直达详情页的用法。本文按 EIP-3091 提案原文讲清 tx、address、block、token 四条路径的形状、实测某家浏览器认不认的三步方法,以及域名必须自己敲的三条安全纪律。

页面协议是明文 HTTP 或功能区藏在内嵌框架里时,钱包注入的接口可能被设计为直接缺席。本文依据 EIP-5593 提案文本讲清安全上下文的门槛、第三方框架默认阻断的规则,并给出看地址栏、看框架层级、再常规排查的连接故障顺序。

同一个应用在不同钱包里弹窗字段不同,源头常是签名之前的一次能力问答。本文按 ERC-7902 草案文本讲清账户抽象场景下五项能力标识的含义、有效时间与代付参数在弹窗里的可见痕迹,并标明草案状态与实测边界。

手动抬高 Gas Limit 越过协议红线时交易连广播都进不去。本文按 EIP-7825 与 EIP-8123 提案原文讲清单笔交易gas协议上限、eth_txGasLimitCap 查询方法的返回语义,以及今天被拒时按估算基准、链规格、拆单三步处置的方法。

Safe 合约存储里只有一个递增计数器,全体签名人共享同一条序列。本文从合约源码出发解释交易为何严格排队、一笔搁置为何堵死后续、用相同序号替换旧交易的机制实质,并给出把序号变成协调纪律的清单。

personal_sign 类签名没说过自己给谁用,才会被挪去别的合约重放。本文按 EIP-7749 草案文本讲清 wallet_signIntendedValidatorData 的三个参数与零号信封的字节骨架、它补上的钓鱼面,以及验证者绑定管不住重放的边界。

邮箱被盗后攻击者常常不立刻动手,而是先建自动转发和过滤规则,把交易所与钱包的安全邮件复制给自己或藏进隐蔽文件夹。本文讲怎么用几分钟排查规则、撤掉后门并重置信任链。

项目方续费失败后域名进入过期流转,被抢注方接手后挂上仿冒页面,用户书签里的老网址一夜变钓鱼入口。本文讲域名过期的流转机制、钓鱼利用方式和用户侧的多通道核验纪律。

长期不登录的老账号撞库后无人察觉,找回邮箱失效还会让账号被回收或永久旁落。本文给出僵尸账号的定义、风险信号、普查方法与归档或注销的决策顺序。

屏幕共享会同时暴露钱包弹窗、通知栏、地址栏和管理器窗口,会议场景的泄露往往只发生在无人留意的几十秒里。本文给出共享前的准备清单、会中纪律与事后检查顺序。

仿冒官方语音留言结合 AI 合成音色,让受害者按留言里的号码回拨或在语音菜单里读出验证码。本文讲语音信箱的默认可达面、AI 配音留言的识别信号与锁定与处置顺序。


Electrum 不下载整条区块链,而是连一组服务器查账。本文按官方文档拆它的信任模型:默克尔证明验了什么、未确认交易为何只能信服务器、批量订阅地址带来的隐私代价,以及自建服务器这条路。

Electrum 客户端可以连自己家的节点后端。本文讲 Electrs、Esplora 这类索引器如何在全节点之上建账本索引、自建能消掉哪些信任缺口、要付出什么同步与磁盘成本,以及验收清单。

同样是把币放钱包里,三种持有方式的信任分配完全不同。本文给出一张对照表:哪部分账本由你亲自验证、谁替你看住私钥、出问题时你手里还剩什么筹码。

家庭节点最怕的不是被攻击,而是停电。本文给出一份断电、断网、磁盘写满后的重启自查:同步进度、链尖、内存池恢复、钱包重新扫描的顺序,以及轻易重扫描全链这类禁忌。

WIF 是比特币对单个私钥的 Base58 编码格式,开头字母直接暴露它对应的网络和公钥形态。本文拆解它的编码规则、与助记词和扩展密钥的区别,以及导入与销毁时最容易犯的错。

Safe 类多签钱包的 execTransaction 带 safeTxGas、baseGas、gasPrice、gasToken、refundReceiver 五个费用字段,默认全零表示不报销,垫付方自担gas;本文按合约源码解释报销口径、失败也付费规则与执行前核对点。

ERC-1191 在 EIP-55 校验和里掺入链标识,让同一地址在不同链呈现不同大小写,但只有选择加入的链才启用,规范仍处于最后征集意见阶段。本文解释算法改动、可选性质与跨链地址事故的真实防线。

扩展公钥前缀由 SLIP-0132 注册的版本字节编码而来,分别声明 P2PKH/P2SH、嵌套 SegWit 与原生 SegWit 的派生意图,但前缀不锁死软件能力。本文解释前缀来源、导入兼容故障与只读密钥的隐私边界。

OP Stack 类 Rollup 的费用由二层基础费与优先费、覆盖数据发布到以太坊的 L1 数据费构成,Isthmus 升级后再加操作者费。本文用官方口径解释为什么主网拥堵会推高 L2 费用及三个常见困惑。

BIP-44 路径第三层 account 序号用硬化派生切分互不相干的身份,规范要求账户编号连续、软件在上一个账户无历史时阻止新建。本文解释新建账户与下一个地址的分工、跳号导致恢复漏账及备份序号地图。

按指定区块高度查询历史代币余额是怎么工作的,哪些查询需要归档节点支持,为什么会报旧数据或空结果,快照资格与争议取证时的正确姿势

合约浏览器页上的 Contract Creator 和创建交易是什么,怎么顺创建交易看部署者与构造函数,代理合约与工厂部署的差异,以及部署者不等于当前管理员的边界

交易回执里的 gasUsed 乘 effectiveGasPrice 才是真实手续费,EIP-1559 下基础费销毁、优先费归验证者、maxFee 只是上限三个数字怎么各归各位,失败交易为何照扣费

热门代币几十万条转账里怎么快速找到自己那笔:筛选参数的方向、区间、分页组合逻辑,网页版与API版口径差异,以及漏单错单三个常见坑


区块标签 latest、safe、finalized 各对应链上什么状态,钱包和浏览器默认用哪一条,历史查询参数换成不同标签时结果为何不一样

Kubo block/stat只描述一个原始IPFS块的CID与字节数。本文用四层大小口径图区分原始块、UnixFS文件、DAG逻辑量和节点仓库占用,并说明本地可见性的边界。

Kubo stats/dht返回节点DHT实例的统计,但WAN、LAN、客户端模式与单节点路由表不能混算。本文给出版本化采样、局部快照解释和内容可达性交叉验证。

把助记词或私钥截图存进手机相册看似省事,云同步、换机迁移和相册共享会把它复制到许多你看不见的位置。本文梳理密钥截图的扩散路径、排查顺序与清理纪律。

以代收代付、代购代提为外壳的兼职,实质是借用普通人账户清洗诈骗资金。本文拆解这类剧本的结构特征、涉诈资金带来的冻卡与法律风险,以及自查与处置顺序。


协议或项目发布被攻击公告后,用户最容易被谣言和二次钓鱼带走。本文给出多通道验证公告真伪的方法、持续观察的信号清单,以及事件后常见的收割套路。

域名没改、解析没错,页面依旧可信的长相,第三方组件却可能被替换。本文解释前端供应链投毒的机制、普通用户可感知的信号,以及以最小授权为核心的防线设计。

录制钱包教程、分享操作截图时,桌面通知、书签栏、剪辑草稿和封面图都可能把地址与余额一并带出去。本文梳理内容创作场景的泄露面与录前脱敏纪律。

常开的监控脚本和交易机器人是攻击者眼中的第一目标。本文讲清监控机与签名机分离的架构、密钥在服务器上的暴露路径,以及被入侵后的吊销顺序。


清算事故多数输在通知链路而非行情本身。本文解释抵押率、清算阈值与健康度的正确读法,盘点五种通知失效方式,并拆解“清算救援”类二次收割。

社区门控的合法签名只是一段证明持有的一次性消息,不产生交易。本文区分消息签名与交易确认,拆解假频道、私聊伪装与验证后跳转三类剧本。

给比特币核心钱包设过密码之后想换口令,应该用哪个命令、会不会影响已有地址和备份。本文拆解 walletpassphrasechange 与 encryptwallet、walletpassphrase 的分工,说清改密码改的是哪一层、哪些东西不会变、什么时候必须重新备份。

比特币核心的 sendmany 用一笔交易覆盖多个收款人。本文从字节的账本出发,比较它与逐笔发送在输入选择、找零、隐私和费率上的真实差异,并说明 0.19 版本移除 minconf 参数之后调用方式发生了什么变化。

比特币核心的 createmultisig 不建钱包也能算出 N-of-M 多签地址与兑现脚本,适合先把地址放进审批流程、再决定谁来保管密钥的场景。本文拆解它生成什么、redeemScript 为什么要立刻归档,以及和 addmultisigaddress 的分工。

隔离见证为什么要求签名改算新哈希?本文按BIP-143规范逐项走一遍十段签名消息,说清hashPrevouts等预哈希如何把验证成本从平方降回线性,以及与可延展性修复的分工。

MuSig2(BIP-327)把多个公钥聚合成一个、多个签名拼成一个Schnorr签名,链上与单人花费无法区分;FROST则支持t-of-n门限。本文对比两者信任模型、密钥扰动细节与适用边界。

同一颗助记词为何能长出1、3、bc1q、bc1p四种地址?答案在派生路径m/后的purpose段。本文按年表梳理四个目的号对应的脚本模板、恢复扫树顺序与备份记录要点。

芬尼攻击要求攻击者预挖秘密链再双花,商家零确认交付是其成立前提。本文从2010年的原始讨论出发,划清它与抢双花、51%攻击的边界,并给出闪电惩罚窗口下的等价防御清单。

把哈希粘进浏览器搜索框,为什么有时直达详情页、有时报找不到?本文讲搜索框的类型识别规则,拆解签名成功却查无此笔等五种查不到的原因,并给出域名核验加双源交叉的固定动作。

兑换与限时授权里常见的 deadline 字段比的是区块时间戳而非区块高度。本文用路由器与 ERC-2612 的实际判定式讲清填错单位、排队过期两类回滚的成因,并说明带到期语义的授权真实存在形式与三档替代做法。

从备份恢复后找不到记忆中的地址,或导入私钥后冒出一串陌生地址,多半是派生路径与扫描窗口的显示问题而非丢币。本文讲清地址序列、gap limit 与内外链找零的分工,给出把坐标对上的三步核对法。

不联网的设备不等于安全的助记词。本文讲清账户必须从冷设备内部全新生成的原因,拆解能过校验却可被穷举的人话词组与第三方来源熵两类隐患,给出设备内生成、恢复演练、编码纪律三个检查点。

标准词表前四个字母唯一锁定一词,是设计时留下的拼写保险。本文说明这层保险为什么护得住抄写的错法,而换序漏词、近形词与同音默写大多能顺利通过校验,并给出双向核对与首地址闭环的备份纪律。

同一笔交易的手续费为什么有估算值、上限值和回执值三个数字?本文按事前上限、事后回执、显示换算三段拆解各自口径与差因,给出固定对账顺序,并说明省费杠杆在优先费与时机而非调低 Gas 上限。

钱包解锁密码和网页账号不是一回事:它只在你这台设备上给数据加锁,官方也帮不了你找回。本文讲清密码、助记词、私钥三者分工,给出重置前必须完成的四步排查,以及重装导入时最容易踩的坑。

装了两个以上钱包扩展后,"点了没反应"或"弹窗是别家钱包"很常见。本文讲注入式入口为什么会打架、EIP-6963 的声明机制与 rdns 可仿冒的局限,并给出五步排查与移动端边界。

用蓝牙把硬件钱包接到手机上时,两边会各显示一串比对码。本文讲这串数字防的是哪种攻击、为什么无线链路搬不走私钥,以及配对失败、降级提示和日常使用里的正确停止点。

恢复钱包时怎么输,比备份存在哪更容易被忽略。本文对比三种输入面的风险差异、键盘记录与剪贴板路径、乱序输入的用意,以及公共设备上必须换路的判断与恢复后的验证动作。

自动锁定是钱包里最便宜的一道防线,也最容易被误当成万能锁。本文讲这个设置在哪里、共用与个人设备怎么取值、锁定与断开连接和撤销授权的分工,以及必须配合的系统层措施。

Bitcoin Core裁剪模式释放区块文件空间,却不会让所有历史查询同时失效。本文围绕getblockchaininfo的pruned、pruneheight与磁盘口径,建立可查询、可能缺失和必须外部归档的边界表。

Kubo dag/stat用NumBlocks、Size、UniqueBlocks、SharedSize、TotalSize与Ratio描述DAG遍历中的块量和共享关系。本文解释逻辑总量、去重体量与本地可用性的区别。

开通两步验证时,平台常会发一组备份或恢复码,它们的有效期和泄露面常被低估。本文解释恢复码的机制、与验证器验证码的区别、集中自查的方法和轮换时机。

酒店电脑、朋友笔记本、公司工位上登过一次交易所或邮箱,留下的不只是退出按钮能清掉的东西。本文列出会话令牌、浏览器保存的密码、钱包连接授权等同步残留,给出可执行的回收清单。

账号被撞开,多数不是因为密码被破解,而是别的网站泄露库里躺着同款密码。本文讲凭据填充攻击的来路、普通人可用的泄露监测方式、分级换码节奏与注册邮箱分层的防御组合。

合买会员、家庭群组、代充服务——共享账号的便利背后是登录态、支付绑定与设备授权流向他人的过程。本文分析共享账号的泄露路径、平台条款边界与安全使用原则。

手机号停用后运营商会把号码收回并重新投放市场,还绑着它的账号就成了隐患。本文解释二次放号的风险机制、注销号码前的解绑顺序,以及已经注销后如何补救。

生成式工具已能实时换脸、合成语音,仅凭视频画面确认身份正在失效。本文解释深度伪造来电的风险信号,给出家庭内部可落地的事前验证协议与转账冷却安排。

仿冒包名、维护者账号被劫持、安装钩子脚本是开源依赖最常见的三类信任断裂。本文面向钱包与交易工具开发者,给出锁定文件、版本固定、发布方核验与安装脚本审查的防御清单。

自托管资产最怕的不是黑客,而是保管人本人无法操作。本文讨论普通家庭如何设计应急访问:备份介质分工、恢复演练、说明书式文档与法律衔接的通用原则。

当家庭成员被高收益话术带回家庭,硬碰硬的劝阻往往适得其反。本文给出识别介入信号的清单、降低支付通道风险的实际动作,以及留证与报案的正确姿势。

BTCPay Server 把商家收款做成了自托管的开源方案:钱直接进自己的钱包,没有平台抽佣也没有托管方。本文拆解它的账单监听机制、全节点依赖、闪电接入方式,并说清“免费”换来的是哪些运维与安全风险。

校验和拦得住手滑,拦不住语法完美的错地址。广播之后钱只有三种去处:有主地址不可撤回、无主地址永久滞留、平台地址或有协商通道。本文给出留证据、查归属、走工单的事后流程,并解释为何“付费找回”承诺基本等同诈骗。

除了协议自动拉黑异常对端,比特币核心还允许运维手动封禁 IP 或网段:setban 加时长、listbanned 查现状、clearbanned 一键清空,规则持久化在数据目录的 banlist.dat。本文讲清手动封禁与自动封禁的分野与滥用风险。

网站请求添加网络时,确认页上的链名、RPC、货币符号都是网站方填写的声明。本文按 EIP-3085 与 EIP-155 拆解各字段的真实约束、十进制与十六进制链标识的分工,以及拒绝与事后补救。

余额变化不等于转账金额。本文拆解一笔交易对余额的多项影响、代币小数位与包装资产造成的口径差,并给出从权威节点取数、分资产建表、求和比对的完整对账步骤。

浏览器给每个扩展单设一档网站访问权限,决定扩展代码能在哪些页面运行。本文解释点击时(activeTab)、特定网站与所有网站三档的授权时机差异,给出 Chrome、Edge、Firefox 的收档路径与更新后的复查方法。

网页钱包没反应不一定是链或节点坏了。本文解释同源策略与 CORS 预检、HTTPS 页面调用明文接口被拦截、扩展与证书告警三类本地故障的机制,给出换参照物、看网络面板、对症下药的分诊顺序。

eth_signTypedData 弹窗里的 name、version、chainId、verifyingContract 不是装饰。本文按 EIP-712 拆解域分隔符如何把签名绑死在指定链和指定合约上,哪些行只是网站自称,签名前该核对哪三项。

往合约地址转账不是“换个长地址”那么简单:合约必须实现接收函数才收得到 ETH,转发路径还带固定 gas 上限。本文讲清楚转错进合约的 ETH 什么情况下能追回、为什么永远不要拿合约地址做小额测试。

导入助记词后余额全空,不一定是词错了,很可能只是词序错了。本文讲 BIP-39 校验和能抓住多少错误、抓不住哪些,以及从备份核对到离线试恢复的排查纪律。

钱包添加自定义代币时,弹窗三行元数据可能来自任何人维护的列表文件。本文按 TokenList 规范讲清图标与名称的可信边界,教你用合约地址、链上查询与已验证源码把三项逐条对上。

钱包余额来自链上状态查询,交易历史依赖索引与扫描,两者出处不同、故障也不同。本文解释为什么会出现“钱对得上、流水空白”,以及用哈希、内部交易和浏览器多源勾稽的排查顺序。

Shamir 秘密共享让助记词以多张分片卡片的形式分开存放,凑够门限数才能还原。本文按 SLIP-39 规范讲清分组与门限的计算、卡片怎么配对、少收一张会怎样,以及和纸质备份相比的取舍。

Bitcoin Core的listsinceblock同时返回增量交易、因重组离开主链的removed记录和下一轮lastblock游标。本文用可回滚账本说明游标提交、幂等更新、剪枝节点限制与异常恢复。

硬件钱包失踪不等于资产失踪。真正的分叉点是那句助记词(以及可能的 passphrase)是否也可能在别人手里。本文给出丢失后的判定路径、立即转移的三个信号、passphrase 的正确边界与转移后的收尾清单。

离线签名设备不通网,但文件要靠介质进出,攻击面就藏在进出环节。本文讲清存储介质的三类带入风险、一类伪装成输入设备的外设威胁,给出介质分工、系统设置与退役时机。

助记词是可复制的知识,交给任何第三方加工、保管或代办,等同于给他人留下一把可复刻的钥匙。本文分析三类外包服务的风险结构,给出只外包位置与流程的替代方案与年度验证机制。

丢手机后的慌乱操作常常把好走的退路堵死。本文把一台手机拆成支付 App、两步验证器和钱包相关软件三层,给出补卡挂失的优先顺序、每一层的判定标准与处置动作,以及事后必须补上的日常配置。

不用点链接也能中的招:日历邀请常直接弹出并同步到手机。本文讲清日历类邀请为什么比邮件更有效、会议链接钓鱼的标准剧本,以及邮箱自动转发规则这条常被忽视的持久化后门怎么查。

合约"带后门"不是玄学,而是几类写在明面上的特权:可改逻辑的升级权、凭空增发的铸造权、随时冻结的暂停权。本文给出普通用户入金前的最小核验清单,包括读合约、查权限归属与理解多签的可信边界。

即时通讯被盗常是加密账户失守的前一站:验证码即登录凭据。本文讲清"发个码给你"为什么等于发家门钥匙、云端聊天备份与两步验证的关系,并给出已登录设备巡检与被盗处置清单。

碎 UTXO 让交易更贵也更难选币,Bitcoin Core 的实验性 sendall 能把已确认余额与未确认找零一次花干净。本文说明 fee_rate、send_max 与地址复用标志的作用,分析归集的隐私代价,并给出一条小额试跑到低费窗口执行的稳妥流程。

Base58Check 的四字节摘要与 bech32 的编码校验能当场拦下手抄与截断粘贴类错误,但剪贴板劫持、相似前缀碰撞和调包二维码都不在防线的射程内。本文分三层讲拦截机制、三种事故形态和首尾核对、小额试转等真正能落地的防线。

比特币核心 v31 新增私有广播,让交易只经 Tor 或 I2P 送出以隐藏来源 IP;31.1 公告披露的 v2 握手回退却可能泄露对端真实地址。本文拆解机制收益、适用边界与稳健启用清单。

确认数不是协议承诺而是成本叠加:链尖会短暂重组,最终性机制各链不同。本文解释确认数的来源与金额、对手方规则、多源核对三个定线输入,并澄清三个常见误判。

扫码或点开一条 ethereum 开头的支付链接,钱包就把转账表单预填好了。本文按 EIP-681 规范拆解地址、链标识、函数与金额参数各自写什么、缺省时听谁的,以及签名前的核对方法。

公共 RPC 网关按账户限额,超出吞吐返回 429,用满当日额度则返回 402。本文按官方文档解释两种限额的区别、指数退避加随机抖动的重试节奏,以及普通用户与开发者各自的正确处置。

插上硬件钱包却没反应,故障多半在通信链路上。本文按设备屏幕状态、数据线、WebUSB 与 Bridge 通道、浏览器授权四层给出排查顺序,并提醒驱动钓鱼与多程序抢占设备的边界。

钱包出问题求助时,一张截图往往不够。本文给出工单证据五件套的组织方法、绝不能外传的凭证边界,以及提单前该先完成的三项链上自查。

EVM 链的手续费只收该链原生币,钱包里原生币为零时稳定币再多也发不出去。本文给出交易所提币、跨链转入、零售购入三条补 gas 路线,以及先演练后转真实金额的标准动作。

Safe 类多签的持有人列表和阈值写在合约存储里,本地配置文件丢了钱不会丢。本文讲重建所需的最低材料、如何用链上真值核对配置,以及模块与 Guard 等容易漏掉的状态清单。

轻钱包开机秒见余额,靠的是背后的公共服务器网络。本文拆解同时连接的十几台服务器各管什么、SPV 能验证到哪一步、未确认交易和漏报的盲区,以及隐私与证书机制的自查方法。

钱包给出的费用档位不是官方牌价,而是基于近期链上数据的估算。本文拆解 EVM 链基础费与小费的预估来源、比特币按目标块数的费率逻辑,以及快档仍可能卡单的几种原因。

连接钱包的授权会留存,代币授权更是不删不解。本文说明在哪里查看已连接站点清单、断开按钮实际停住什么、为什么断开后代币仍可能被转走,以及周期清账的顺序。

一句助记词导入多条 EVM 链会得到同一地址,但每条链的账本完全独立。本文解释地址为何相同、余额与 nonce 为何互不相通,以及 chainId 如何把签名钉在一条链上防重放。

输入数据记录着这笔交易要求合约执行哪个函数、参数是什么。本文按 ABI 结构拆选择器和参数槽,讲已验证源码如何支撑解码显示,以及签名前对不可解码交易的风险判断方法。

活动页让你往钱包里添加一个新网络时,弹窗本身不动资产,却决定你之后交易经过谁的节点、余额由谁解释。本文拆解链标识、RPC 与区块浏览器三个字段的核验顺序和假网络的真实风险。

公共充电桩的数据线路可能被篡改,但现代系统通常要求解锁后才建立数据连接。本文按机制讲清 Juice Jacking 能做什么、不能做什么,以及资产手机的充电防御清单。

端口映射、UPnP 和长期开启的远程桌面,会让互联网直连到你家的设备。本文给出家用网络暴露面的三本账审计法、资产操作的网络纪律和被入侵后的处置流程。

收款人的显示名称可以由对方自己填写,攻击者用同名账号配上相似地址,就能让转账页处处“眼熟”。本文讲清显示文字与地址的验证边界、三关纪律和被投毒后的处置。

自己编一句英文当助记词,绕过的恰恰是助记词标准设计的目的。本文按 BIP-39 的通用机制讲清熵、校验和的分工,以及翻译、换词表带来的种子偏移。

无痕窗口只清理这台设备的本地记录,挡不住网络侧、站点侧与扩展行为。本文讲清它适用的场景、与钱包扩展的组合风险,以及资产操作该用的隔离方式。

资产看板读你的数据,要么走只读地址、要么走只读 API、要么让你签名登录。本文比较三条通路的暴露面,给出绑定前检查清单与标签地址做法。

对端节点发来无效数据时,比特币核心如何记账、断连与冷却。本文梳理从早期积分封禁制到新版本一经违规即断开规则的演变,以及普通运维者该如何看待日志里的Misbehaving记录。

2014年OpenSSL心脏出血漏洞爆发时,比特币核心0.9.0及更早版本的内置加密库同样带病。本文按官方公告复盘影响面、处置动作,以及第三方依赖为何是钱包软件最容易被忽视的攻击面。

隔离见证文档披露过一个容易被忽略的攻击面:由多方共建的P2SH地址只受160位哈希保护,签名者之一可通过找碰撞私吞全部资金。本文解释攻击原理、成本量级,以及P2WSH与地址共建顺序带来的防御。

私钥、签名随机数、助记词,比特币安全的每一层都由随机性托底。本文复盘 2013 年 Android 随机数缺陷与 2026 年 Coldcard 固件熵缺陷两起真实事件,讲清弱熵如何被穷举、哪些细节决定钱包是否受累,以及个人可执行的防线清单。

2024 年 4 月,执法机构关闭了 Samourai Wallet 的协调服务,此后 Wasabi 官方协调者也主动停摆,比特币混币生态整体转向去中心化协调。本文复盘案件与后续格局,解释 xpub 泄露为何让部分链上混合失去保护,并给普通用户一份防御视角的清单。

街边的比特币提款机在部分地区仍可使用,但它把链上转账的全部风险压缩进几分钟的线下交互。本文讲清这类终端的存提币工作原理、明显偏高的费率与限额结构,拆解地址替换、假客服加急、设备侧录三类现场骗局,给出一张事前事后核对清单。

签名后广播被节点拒绝时,nonce too low、already known、replacement transaction underpriced 各指一条不同的路。本文按入池规则解释三句报错的成因、状态核对方法与不重复扣款的原因。

钱包显示的余额不等于可动用余额。本文把影响可转数量的四类机制逐层拆开:合约层锁定、所在链的手续费储备、比特币粉尘门槛与 Solana 账户存放押金,并给出核对顺序。

工资表、空投与批量发放背后是一笔同时面向许多地址的交易。本文讲清批量转账在各链上的形态、approve 与直转的风险差异、小额演练与工具信任边界的防御清单。

按 ENS 官方支持文档梳理 .eth 名字到期后的三段生命周期:宽限期内解析照常但操作受限、续费时间从原始到期日起算的陷阱、宽限期后任何人可参与的递减溢价注册窗口。

同一份持仓在不同界面换算出不同的法币数字。本文拆解钱包估值的四个偏差来源:价格服务不同、展示缓存滞后、合约地址与小数位换算错位、浅池即时成交价的瞬时偏移,并给出核对顺序。

零散 UTXO 推高每一笔转账的体积和手续费,但合并本身要付一笔不便宜的交易,还会暴露地址关联。本文按成本核算、依赖风险与隐私代价给出一份可执行的合并顺序。

交易入池后会被容量挤出或到期清理,掉队不等于丢币。本文按 go-ethereum 与 Bitcoin Core 的默认规则解释内存池淘汰机制、资金状态与重发核对步骤。

转账前查收款地址的链上历史是免费风控:出生时间、资金来源链条、标签交叉验证各说明什么,哪些现象只是正常现象。本文给出可执行的核查动作。

公共 RPC 超时、限流或同步落后都会伪装成钱包故障。本文讲换备用节点前后的三项核验、添加网络与换接口的区别,以及公共端点的限速脾气。

钱包、DApp或交易平台功能关停时,最后一天集中提现最容易出错。本文用真实官方关停公告建立T-7到T+1迁移时间表,覆盖余额盘点、网络核验、小额测试、TxID留存和异常处理。

加密直播和语音房里的满屏感谢、中奖公告与到账截图,多数出自同一批小号之手。本文拆解直播间气氛组的运作方式、抽奖套路的几种变体,以及观众端的核验与处置动作。

在网吧、打印店、朋友电脑或租借设备上打开过一次钱包,威胁不一定发生在你操作的当下,而是留在设备里的尾巴。本文讲清公共设备操作的暴露面、当场能做的止血动作,和事后必须完成的恢复清单。

跨境出行时的手机和钱包是一类特殊行李:设备可能被要求配合检查,法律与操作规范因国家、口岸和情形差异极大。本文不涉及具体法条解读,只提供出行前的架构安排和口岸现场的自处原则。

“使用某账号登录”把身份验证外包给了第三方,密码泄露的风险换成了授权链条的风险。本文讲清第三方登录到底交出了什么、绑定时机与解绑路径,以及加密用户选择登录方式的判断顺序。

大多数人把注意力放在保管助记词上,却忽略了生成那一刻:如果随机数来源不合格,12 个单词可能是能被推算出来的。本文讲清助记词背后的随机性要求、哪些生成方式踩红线,以及一条安全的生成流程。

绕过你的私信防线之后,骗局改走“邀请”路线:官方治理群、内测白名单群、空投资格群。本文拆解入群链接、二维码与机器人验证这三层入口里的钓鱼点,以及判断社群真伪的核验动作。

换电脑、重装系统、把旧设备卖给同事——文件删了不等于密钥痕迹没了。本文盘点设备退役前散落在配置目录、浏览器、剪贴板历史与备份卷里的钱包残影,以及可执行的清扫与验证清单。

从交易所 App、钱包内置浏览器到社交软件打开的网页,内置浏览器省事的代价是看不见域名、装不了防护。本文讲清内置 WebView 相对独立浏览器的安全差异、高发事故场景,以及把敏感操作搬回明面的纪律。

2018 年 9 月,比特币核心披露了一个由重复输入引发的漏洞:轻则节点崩溃,重则让矿工凭空多算一份钱。本文按官方公告时间线复盘 CVE-2018-17144 的成因、受影响的 0.14 至 0.16.2 版本区间,以及它对今天运行节点者的三条现实教训。

闪电通道安全依赖你在惩罚窗口内保持在线。看门塔把惩罚交易加密托管给第三方代盯链。本文拆解加密预约机制为什么塔看不见你的余额、BOLT13 的草案状态、利他塔的现实形态,以及它不能替你解决的那几类风险。

v30 起 BDB 传统钱包不能再创建或加载,只能 migratewallet 迁移为描述符钱包。本文给出识别、备份、迁移与验证的完整顺序和三条红线。

讲清 Safe 类多签钱包变更 Owner 名单的四条合约路径为什么必须走 Safe 自身交易、先算阈值再动名单,并用 AddedOwner、RemovedOwner、ChangedThreshold 事件核验变更是否真的生效。

解释硬件钱包等隔离签名设备用连续滚动的多帧二维码(Blockchain Commons 的 UR 统一资源格式与喷泉编码)向手机传大数据的原理:为什么不能扫一帧就收工、丢几帧为什么没关系、扫码过程中该防什么。

从 ERC-2645 派生路径讲清部分 ZK 类 Layer2 为何不直接用主网密钥交互:链上签名要用曲线不同的专用密钥,路径设计让同一助记词派生的密钥彼此域分离;并给出换机恢复后 L2 账户对不上的自查顺序。

解释USDT合约禁止授权额度从非零直接改为非零的机制、由此产生的竞态防御逻辑,以及查询额度、先归零、再设新值的正确顺序。

介绍EIP-747添加代币请求的工作方式,说明返回值含义、合约地址校验和与相似名称警告,并给出添加前核对地址、链与场景的方法。

以MetaMask支持文档为准,说明清除账户活动只影响本网络的本地历史与Nonce对齐,不删除密钥、不改变余额、不撤销授权、不取消链上待处理交易的边界。

解释桌面注入接口与移动深链、WalletConnect配对两条连接通道,说明应用内嵌环境缺少其一导致按钮无反应的原因,并给出切换到系统浏览器或扫码配对的安全做法。

walletdisplayaddress可把Bitcoin Core钱包地址显示到外部签名器。本文给出电脑与硬件设备双屏核对流程,解释描述符、主指纹和xpub不匹配时为何应失败,并列出RPC成功仍不能覆盖的安全边界。

浏览器推送通知一旦授权,网站无需打开标签页就能把消息弹到桌面,钓鱼团伙正是利用这一点绕过你的域名检查。本文讲清通知权限的申请机制、加密场景常见话术、权限审计路径和被点后进的正确处置顺序。

SLIP-39 用 Shamir 秘密共享把钱包种子拆成多份助记词拼图,达到门限才能恢复、差一份就什么都不知道。本文讲清它与 BIP-39 的差别、门限怎么选、拼图怎么存,以及哪些钱包和硬件支持这套方案。

登录浏览器账号换设备时,扩展、密码和会话会跟着你走,资产操作面也在无形中复制到每台登录设备。本文梳理浏览器同步的实际范围、共享与二手设备的风险,以及如何审计同步内容与在线设备清单。

资产专用手机防的不只是钓鱼网站,还有自动连接的网络、记忆中的配对设备和会镜像画面的投屏。本文把 Wi-Fi 自动加入、蓝牙配对、投屏镜像和文件共享四类无线入口逐条列出核对方法,并给出旅行与公共空间场景的操作纪律。

会话令牌是一种有时效的钥匙,信息窃取恶意软件和注入脚本能偷走它,绕过密码和验证码进入账户。本文给出异常登录信号清单、发现被登后的处置顺序,以及用设备绑定会话和通行密钥降低令界面值的预防做法。

锁图标只说明这条连接加了密,不说明对面是谁。证书体系可以为仿冒域名签发有效证书,加密交易的信任必须建立在域名核对和渠道溯源上。本文解释加密与认证的区别、混用警告的含义和可用的身份核验手段。

资产放在冷钱包或硬件钱包里不代表出了事你会第一时间知道。用只读地址、浏览器订阅和监控服务搭一层动账提醒,能在异常转出、陌生授权出现的最早窗口里开始处置。本文讲监控的搭建顺序、警报渠道的防伪和常见误区。

手机系统分身、双开框架和第三方分身商店能复制应用,也能替换应用。本文解释副本的真实来源、重打包钱包的常见做法,以及资产用户该守住的安装纪律和手机丢失时的处置。

日常浏览、注册杂站和资产操作共用一个浏览器配置时,杂站带来的扩展、Cookie和会话会共享同一个信任池。本文讲用户配置的隔离边界在哪里、扩展登录态为什么会跨设备复制,以及怎么搭一个只做资产操作的浏览器画像。

开源意味着代码可以被审计,不等于被审计过,更不等于你手机上跑的就是那份代码。本文把开源这个词拆成代码可读、构建可复现、审计与赏金、更新路径四件事,给出普通用户能实际执行的核验清单。

只凭扩展公钥就能派生全部收款地址、查看余额,却转不走一分钱。本文解释 BIP32 账户层导出、xpub 与 ypub zpub 前缀差异,以及泄露后的隐私代价与处置办法。

同一段助记词,抄在纸上、刻在金属上、加密成 BIP38 还是记在脑子里,失效模式完全不同。本文逐项给出故障方式、防护纪律与恢复验收方法。

自托管没有身后接口。本文梳理说明书加备份分置、绝对时间锁合约、多重签名与 SLIP-0039 分片四类机制的适用前提、日常代价与运维风险。

解释波场TRON网络上TRC-20转账的费用模型:带宽和能量两块资源表如何产生、按什么顺序被消耗、不足时为什么按固定速率燃烧TRX,以及普通用户转账USDT前该检查什么、在哪里核对当前参数。

解释为什么同一套以太坊密钥在BSC、Polygon、Arbitrum等多条兼容链上得到一模一样的地址字符串,而各链余额却完全独立;给出跨链管理资产前必须核对的链ID、合约地址、原生币与nonce四项清单。

针对钱包显示的稳定币余额充足但转账反复失败的情况,给出五层排查顺序:原生币Gas不足、波场资源燃烧兜底、合约黑名单与冻结权限、卡住的待处理交易、假代币与小数位错配,并说明每层看什么证据。

拆解加密货币收款二维码的真实内容:纯地址文本、带金额与标签的支付URI、闪电网络发票各不相同;给出扫码后先解码核对全串地址、链别与金额的核对顺序,以及贴纸覆盖、屏幕替换等篡改手法的识别方法。

解释把同一句助记词导入两台设备的真实效果:两个钱包是同一把钥匙的两个入口,地址与余额必然完全相同;说明同时签名时的交易序号冲突、比特币找零混乱与隐私聚类风险,并给出一主一备、单端签名的使用纪律。

辨析助记词、私钥、keystore三种载体的关系:助记词是可读编码的种子,派生出整棵密钥树;单个私钥只是一根分支。说明不同载体泄露时的损失边界、迁移时的正确动作,以及导入地址对不上时的排查方向。

讲清钱包App解锁码、设备密钥与助记词三层各自的权限边界:解锁码只锁本机、助记词才是资产的根、忘了密码没有官方找回通道,并给出设备丢失时的正确处置顺序。

解释资产在链上、密钥副本在设备的基本模型,区分卸载App、App内重置钱包、删除导入账户三个动作在有无备份前提下的不同后果,并给出删除前的核验顺序。

从系统层面审查与钱包关系最紧的三类权限:剪贴板读取关联地址投毒风险、通知读取暴露验证信息、安卓无障碍服务可被用于操控转账界面;给出最小授权检查动作与专用设备隔离建议。

MetaMask 13.42.0修复Trezor连接卡住、资产深链接安全提示、旧Gas偏好和跨链状态过早确认等问题。本文按使用场景划分升级优先级,并给出版本、硬件签名、交易预览和目标链到账的升级后复核步骤。

Bitcoin Core 31的abortprivatebroadcast可以停止本节点继续私密广播并移出队列,但不能撤回已传播或已确认交易。本文说明txid与wtxid匹配、返回字段、执行前后核验,以及不同传播状态下的后续处置边界。

链上转账不可撤回,但转错地址分三种情形,处置完全不同。本文讲清错链、休眠地址与对手方地址的区分方法、平台误转协助路径,以及防转错的三条纪律。

假贷款中介以资产证明为名诱导授权、签名或转币。本文拆开连接钱包验资、转币冻结与伪造流水三种手法,给出只读核验优先的判断逻辑和已签授权后的补救顺序。

助记词附加口令会推导出另一批地址,防泄露也怕弄丢。本文按 BIP-39 推导机制讲清口令与钱包密码的差别,给出两件套备份、恢复演练与继承交接的可执行清单。

以“安全认证、合规升级”为名的钓鱼索取登录凭据、验证码和证件影像。本文讲清正规实名认证的完成位置,给出入口、域名、流程与话术四层核验,以及分泄露程度的补救动作。

助记词和私钥在哪些场景下永远不需要输入?本文列出九个常见骗局面孔——从客服验证到空投认领——并给出“任何要求键入完整密钥的流程默认是诈骗”的单一判断规则。

退出登录不等于清除,恢复出厂也可能留下可恢复的痕迹。本文按资产解绑、云端清理、系统抹除、凭证留存四个阶段,给出出售或转赠旧设备前的完整退出清单。

Keystore 文件把私钥加密存在文件里,靠一个密码守护,但它怕的不只是文件泄露。本文讲清离线暴力破解、密码与文件同处一地、备份云同步三类风险,以及与助记词备份的搭配方式。

充币时地址抄对了、Memo 漏填,资金可能进了平台却认不出是谁的。本文解释 Memo/Tag 在交易所归集体系中的作用、误填的后果梯度,以及充币前的三查与出事后的正确姿势。

第三方在不掌握私钥的情况下改写未确认交易的TXID,曾是比特币早期最别扭的技术问题。本文拆解签名脚本可改造的来源、2014年交易所停提事件中的角色,以及隔离见证与WTXID如何把它关进笼子,并给出收款方的防御清单。

LNURL把每次生成交换式的收款流程搬到了HTTP上:商家只需贴一张不变的二维码。本文按协议消息顺序拆解payRequest的三步流程、bech32编码的真相,以及使用时该核对的域名、金额区间与描述哈希细节。

闪电通道余额只存在于双方的本地数据库里,链上没有余额表。本文解释承诺交易与撤销密钥如何让备份变成生死线,静默掉线、惩罚窗口错过的后果,以及静态通道备份能救回什么、救不回什么。
Bitcoin Core getbalances会分开trusted、untrusted_pending、immature、used和watchonly余额。本文从lastprocessedblock与扫描状态开始,说明如何下钻到listunspent明细,避免把总额当成可立即花费金额。
说明新硬件钱包到手后的核验顺序:核对购买来源、检查包装与附件是否为空白初始状态、拒绝任何预置助记词或 PIN,并在官方应用中完成设备真伪校验后再导入资产,覆盖翻新机与山寨设备的主要风险点。
拆解代币授权弹窗背后的合约调用:spender 地址是谁、allowance 额度怎么换算真实数量、无限授权的长期风险与撤销路径,帮助你在点击签名前用三四个字段判断这笔授权该不该批。

按 BIP-174 规范解释 PSBT 半成品交易的设计:创建、更新、签名、合并、终结、提取六个角色的分工,为什么离线签名方不需要联网就能安全签名,以及操作中最容易出错的变更地址与广播环节。
把钱包弹窗分成只读连接、消息签名、授权或转账三类,逐项说明各类操作是否上链、是否花 Gas、暴露什么信息、能否撤销,帮用户在面对站点弹窗时按操作类型而不是按钮样式做安全判断。
Bitcoin Core fundrawtransaction会为未签名交易补输入、找零和费用。本文按构造、注资、解码、签名四阶段说明fee_rate、changePosition、lockUnspents和减费输出的安全边界。

Bitcoin Core 31扩展gettxspendingprevout,可选择只查内存池或借助txospenderindex查询已确认花费,并返回花费交易。本文建立命中、未命中与未知三态判断。
扫码连接钱包依赖配对与中继消息通道。本文按协议文档讲清配对的生命周期、会话能替你做什么、长期挂着的连接为何是风险,以及一份可执行的撤销与巡检清单。
DAO、工作室和家庭的共同资金常栽在单人权限与交接混乱上。本文讲多签与角色分离的取舍、密钥持有人名单管理,以及成员退出时的撤销顺序。
访问权限不会随合同结束自动失效。本文按“先盘点、再断供、后验证”的顺序,给出交易所账户、链上密钥、服务器与文档层的离职撤销清单。
代理模式让合约逻辑可以在部署后更换,这对开发修复是便利,对用户则是需要量化的信任项。本文讲清可升级结构的原理、普通用户的排查路径和限额纪律。
解释大额链上转账前小额测试的适用边界与正确做法:先核对地址与网络,再发送可承受的测试金额,用交易哈希在区块浏览器验证最终到账,最后在同一操作日内复用核对结果完成正式转账。
把钱包授权拆成 ERC-20 花费额度、NFT 批量授权 setApprovalForAll 与 Permit 类离线签名三类,分别给出查询入口、核对字段与清理方式,说明为什么只看授权管理页会漏掉后两类。

解释自托管钱包保管的是密钥而资产记在链上账本这一机制,用它解释换机不丢币、同句助记词派生多地址、离线显示余额与转账本质四个常见现象,并给出对应的安全动作。
Bitcoin Core 31的scantxoutset可用输出描述符扫描当前UTXO集。本文说明描述符与派生范围准备、start/status/abort生命周期、结果核对及它与钱包历史的边界。

bech32 地址的 HRP 前缀、老 base58 地址的首字符,是钱包判断网络的第一眼依据。本文讲清三个测试网共用 tb 前缀的含义、地址字符串与输出脚本的关系、跨网转账的几种结局,以及测试币不可买卖的协议精神与自查清单。
解释Gas Limit的含义:它是你愿意为一次执行消耗的计算步数上限,不是单价。说明估低导致out of gas失败仍扣费、估高不会多扣钱的机制,给出钱包默认估算、合约交互加余量、用区块浏览器核对gas used的核对方法。
拆解EIP-1559定价模型中maxFeePerGas与maxPriorityFeePerGas两个字段:基础费被烧毁、优先费归验证者、实际成交价与最高费用的关系,说明默认值为什么通常够用,以及填错上限导致交易长期不打包的排查方法。

按BIP-39标准解释助记词词数与随机源强度的对应关系,给出穷举难度量级与备份泄露、钓鱼才是现实主要威胁的判断,说明为什么不建议为词数迁移已有钱包,以及12词钱包值得做的备份改进。
解释多签钱包的基本机制:资产存放在按阈值规则运行的小合约里,一笔支出要经历发起提议、收集签名、达到阈值后上链执行三个阶段。给出阈值与备份设计、成员变动流程、以及没执行与执行失败的区分排查方法。
Bitcoin Core 31 的 getdescriptoractivity 可按描述符和指定区块核对收款、花费及可选内存池事件。本文给出区块预筛、范围描述符和事件验收的完整流程。
“抵押不足、几分钟内强制清算,点击补仓”——清算提醒正被伪装成催命链接。本文讲清链上清算的自动执行机制、误判点,以及收到预警后的正确处置顺序。

以远程 Web3 岗位为幌子的任务式钓鱼,正利用求职焦虑收割普通用户。本文拆解 JD 包装、任务诱导与工具投毒的路径,给出求职场景的签名字与设备隔离清单。
用你的钱包、账户或银行卡“过一下账”的高佣金兼职,是洗钱链条的过桥材料,可能带来冻卡乃至刑事责任。本文解释链条结构、风险边界与已经参与后的处置。
闪电网络没有内存池,风险换了形态:对手持有的旧版承诺交易能否上链,取决于撤销密钥交换与惩罚交易的时序博弈。本文拆解状态翻篇机制与锚定输出加急,区分失联、恶意广播旧状态与关闭纠纷三类情形,并给出普通用户的监控与处置顺序。

点击 bitcoin: 链接就能唤起钱包,现行规范是 BIP321。本文拆解其语法、amount/label/message 的边界、req- 前缀不能静默忽略的硬规则,以及客户端不得未经用户授权付款这条总则对应的防钓鱼要点。
共同输入、脚本类型、整数金额——三条启发式让普通转账暴露钱包轮廓。BIP78 Payjoin 让收款方在同一笔交易里掺入自己的输入输出。本文讲清端点参数、PSBT 协商流程、不得降低绝对手续费与必须认证加密的红线,以及它隐藏与不隐藏什么。
从私钥存储位置、签名方式、被盗与丢失风险三个角度对比硬件钱包和热钱包,按资金规模与使用频率给出选择思路,并列出买回硬件钱包后容易漏掉的备份与小额试转步骤。
解释助记词、种子、派生路径和地址四层关系,说明为什么同一助记词在不同钱包里地址会不同、找回钱包时为什么要同时填对派生路径,并给出备份与逐项核对地址清单的方法。
逐项拆解区块浏览器里的状态、哈希、确认数、Gas 消耗和失败信息,说明 pending、failed 分别意味着什么、如何判断交易真正完成,以及浏览器数据为什么不等于盈亏结论。
说明授权为什么存在、无限授权的风险边界,以及取消授权本身为什么要花手续费且仍需链上生效。给出定期排查授权清单、优先撤销旧授权、警惕授权钓鱼页的防御流程。
区分个人地址、合约地址和交易所充值地址的用途,讲解地址格式校验的原理和常见陷阱:跨链混淆、相似字符、剪贴板劫持和测试网地址,给出转账前的三步核对流程。
拆解跨链转账最容易翻车的四个点:选错网络、用错最小单位、漏填 Memo 或备注、混淆原生币和代币版本。给出小额先行、双端核对、留存凭证的安全转账流程。

getTokenAccountsByOwner 用于按所有者查找 SPL Token 账户。本文从 mint 与 programId 过滤、编码选择、原始整数余额到上下文 slot 给出可靠资产盘点方法。

Bitcoin Core migratewallet 会把传统钱包迁移为描述符钱包,并生成恢复备份。本文给出迁移前冻结、长请求保护、返回对象核对和恢复演练清单。

协议升级往往伴随新的签名类型和新按钮文案。本文讲清升级期钓鱼的运作方式:如何对照升级清单区分正常的新签名请求与「借升级之名」的收割,以及迁移前后该做的三步检查。

主流法币型稳定币的智能合约内置了冻结与黑名单功能,交易所与执法机构可以触发它。本文讲清这套机制的运作方式、普通用户被「殃及」的真实路径,以及大额收付款前后的自查纪律。

桥方一句「例行维护」可能只是暂停的开始。本文给出按信号分级的处置框架:哪些公告可以观察、哪些迹象值得提前减仓过桥、转移时的操作纪律,避免恐慌与麻木两端。

白名单 Mint 的签名请求往往不是转账而是消息,消息同样能授权划走 NFT。本文讲清 Mint 签名的三种形态、EIP-712 消息里的隐形授权,以及铸造前十五分钟的核验清单。

不想公开地址、又想让别人反复给我打款?BIP47 用一个可公开的付款码生成一枚枚一次性地址,代价是付款前要多发一笔链上通知交易。本文拆解付款码结构、通知交易流程和与 BIP352 静默支付的差别。
把私钥加密成 58 个字符的 Base58 串、再用口令解锁,是纸质比特币时代留下的方案 BIP38。本文拆解它的 scrypt 派生、两种加密模式,以及明文地址校验位和“一致不鼓励实现”的状态带来的现实风险。

gethdkeys 能列出钱包中的 BIP32 扩展公钥、私钥持有状态及关联描述符。本文给出最小权限审计流程,说明 active_only、private、xpub 与 xprv 的安全边界。

descriptorprocesspsbt 可用输出描述符为 PSBT 补充 UTXO、派生信息并尝试签名。本文按参数、补全过程、complete 判断和协作签名边界给出可复现操作清单。

卸载 App 不会转移链上资产,只会销毁一份密钥副本。本文给出旧钱包退役的完整顺序:新建钱包、小额演练、全量迁移隐藏仓位,再到设备抹除与备份介质销毁的时间线安排。
极小额的尘埃入账像一枚带编号的染料,等你把它和大额输入同笔合并花费时,多个地址就被串成一张画像。本文讲清尘埃机制、选币花费纪律,以及代币世界空投尘埃的处置边界。
打开钱包历史记录挑一个「最近用过」的地址转账,却发现那笔交易根本不是自己做的——这就是地址投毒留下的钩子。本文讲清投毒攻击如何利用首尾相似的炫富地址污染你的转账历史,以及从复制到确认的完整防御纪律。
明明用正确的助记词恢复了钱包,余额却对不上、地址似曾相识又完全不同——多数时候不是被盗,而是派生路径设置错位。本文讲清一串助记词为什么能派生多个地址族、错位的常见原因、安全的排查顺序与恢复过程中的防伪要点。
手机验证器生成的六位数字,是你密码体系里第二把完整的钥匙,却几乎从不被纳入备份管理。本文讲清认证器在账号安全里的真实位置、备份恢复码的正确管理、换机迁移的纪律,以及实时转发式钓鱼的识别。
把行情分析、自动交易、一键交互交给 AI 助手越来越流行,而风险恰恰藏在「它能替你做哪一步」的模糊地带。本文用读、写、签三层权限模型,给出智能助手接入钱包生态的安全边界、防诱导设计与审计习惯。
手机失窃或遗失后的一小时是移动钱包的窗口期:每条时间线拖到事后都会多一道防线失守。本文给出丢失前的加固清单、丢失后按分钟计的处置顺序,以及找回设备与确认失窃两种结局的收尾动作。

以 Bitcoin Core v28.0 验证源码为范围,区分检查点的历史分支约束、assumevalid 的条件性脚本验证优化与数据下载缓存,说明同步成本、信任边界和运维核对方法。

比特币出块是独立随机事件,平均每十分一个与你等了很久没出块可以同时为真。本文用泊松分布算清等待焦虑的数字账,顺带拆解难度调整与体感偏差。

Bitcoin Core 的 simulaterawtransaction 只计算原始交易集合对当前钱包的合计余额变化。本文通过对照实验说明它与签名、策略接受、广播和确认之间的边界。

deriveaddresses 能从输出描述符批量派生地址,但 range、多路径返回结构、xpub隐私与钱包监控状态容易混淆。本文用验收单串起派生前后的安全检查。

手机级云备份可能把钱包应用数据、助记词照片与剪贴板文本一并带上云端,而云端的每一环都是额外攻击面。本文拆解三类最危险的同步行为,给出助记词与云备份相互隔离的正确分工、换机临时通道的关闭终点,以及触网后的泄露处置提醒。
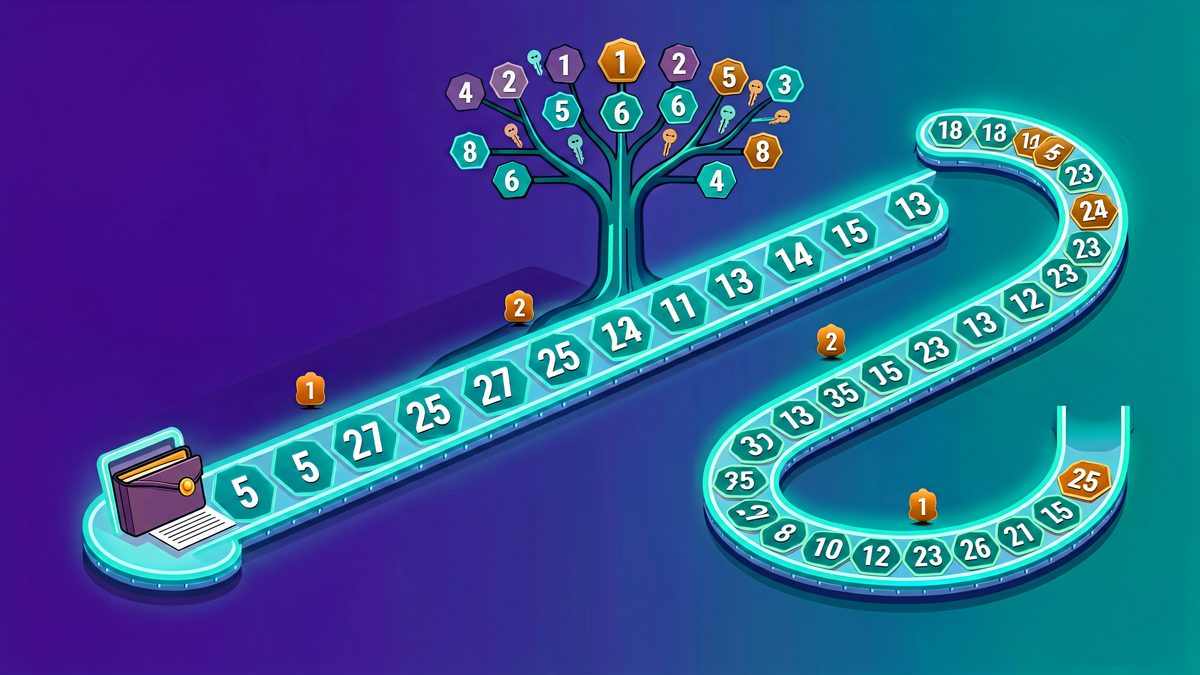
钱包是一串编号地址的序列,收款换新地址与恢复后旧地址未出现都源于同一机制。本文解释外部链与内部链的派生规则、BIP-44 扫描间隔导致的地址发现盲区,给出找回未显示地址的确定性路径与接收地址三条使用纪律。
同一份种子经币种编号分叉为互不相交的密钥支线,EVM、比特币与 Solana 再把公钥包装成各自格式。本文拆解币种段(SLIP-0044)的安全边界作用,解释地址格式差异背后的两套世界,并给出多链钱包的三份保管纪律。

比特币核心客户端把私钥与元数据存在钱包文件里,它是快照不是活账本,旧副本恢复会丢新地址。本文讲清密钥池机制、加密口令与定期重备份的正确流程、恢复与迁移到助记词钱包的换锁做法,以及两类备份同构的保管纪律。
地址被替换的路径不止剪贴板管理器一条。本文梳理输入法云端候选、截图文字识别、扫码解析与跨设备同步这些容易被忽略的地址中转站,给出一条以设备端最终确认为核心的统一防御线。
很多人把「连接钱包」和「授权资产」混为一谈,于是该警惕的地方松懈、不必紧张的地方恐慌。本文把钱包与网站之间的权限拆成三层,讲清每一层签了什么、风险多大、如何查询与回收。
教程和脚本是加密社区的公共血脉,也是恶意代码最顺路的载体。本文讲清共享工具常见的藏险形态——从复制即运行的命令到带配置文件的机器人,以及普通用户能执行的最小核验清单。
设备送修、点了可疑链接、装了来路不明的软件之后,多数人卡在两个极端之间:要么彻夜睡不着乱阵脚,要么侥幸拖着不处理。本文给出确认泄露、疑似暴露、仅担忧三态的判断标准与各自的动作清单。
白名单是交易所和钱包抵御误转与 SIM 换卡攻击的有效手段,但它防不住所有攻击。本文讲清白名单真实的防护边界、配置与复核的卫生纪律,以及它被绕过的三种常见路径。
prune 只删老区块正文,不删 UTXO 与区块头,验证能力不打折。本文讲清修剪后磁盘上剩什么、哪些查询会失效、以及用 assumeutxo 和按块找回补齐历史数据的组合方案。

区块被抛弃不等于交易作废:孤块里的交易回到内存池重新排队,只有与胜者分支冲突的双花才会真正消失。本文给出确认数语义、依赖链搁置与重启对账的完整排查。

ERC-6492为尚未部署的合约账户包装工厂调用与原始签名。本文拆解魔术后缀、部署模拟、ERC-1271验证顺序、副作用隔离与审计证据,避免验证器执行不可信初始化。

ERC-5564通过元地址、临时公钥、view tag和Announcement事件帮助接收方扫描隐身收款。文章同时说明Gas来源、资金归集和链上关联仍可能暴露隐私。
Bitcoin Core listunspent可按确认数、地址和查询选项列出钱包UTXO。本文逐项解释safe、spendable、solvable、watch-only与选币锁定,避免把“可见”误当“可安全花费”。

Bitcoin Core的bumpfee直接生成替代交易,psbtbumpfee则保留离线签名流程。文章比较RBF条件、增量中继费、输出变化和广播验收。并提供bumpfee场景下可复查的操作记录与安全边界。

验证地址所有权靠的是消息签名与公开验证,全程不应出现私钥、助记词或转账动作。本文拆解发起文本、钱包签名、工具验证三步流程与 EVM、比特币、Solana 体系差异,给出验证工具选择清单,并列出登录签名被话术滥用的识别边界。

合约交易的输入数据是一串结构化字节:前四字节方法选择器决定做什么,后面的 32 字节段落依次是参数。本文讲解浏览器解码视图与 4byte 反查的用法,给出 approve、批量调用、异名合约三类高频核对场景,并演示解码失败时的手工拆分方法。
只读函数查询是浏览器最被低估的功能:点按钮即向合约提问,不上链不花钱。本文给出进入查询前的三步准备、五个最值得练的函数查询(balanceOf、allowance、owner 等),说明原始整数与地址参数报错的处理,并指出通往脚本轮询的进阶路线。
Telegram Mini App 把钱包交互压缩到一次点击,方便的另一面是授权入口完全绕过了你的浏览习惯。本文讲清这类应用的安全模型差异、常见的授权与广告剧本,以及用隔离地址与授权体检来使用它们的正确姿势。
硬件钱包的安全周期不止于购买那一刻:固件不更新与被诱导更新的两侧都有风险,而从未演练过的恢复流程是更大的暗雷。本文给出设备生命周期的维护纪律:官方渠道更新、恢复演练节奏、以及设备退役的正确姿势。

区块链「不可篡改」常被误解为「什么都删不掉」,真实图景要分层:链上事实、前端展示与第三方索引各有各的寿命。本文讲清哪些痕迹删得掉、哪些删不掉、哪些能抹掉入口,以及管理链上个人隐私的现实边界。
通过 ATM 或线下面对面把现金换成数字资产,会把所有线上防线换成一套装不进机器的风险。本文给出使用前、交易中、交易后的完整风险清单:费率结构、地址核验、胁迫场景与不可逆性的现实管理。

把十几个零散 UTXO 并成一大笔,是长期持有者最便宜的运维优化,也是最容易做错隐私取舍的一步。本文讲合并的收益账、低费率窗口选择、同源性范围与一次性合并的失败模式。
2025 年,Bitcoin Core 第三十版把沿用的默认 OP_RETURN 上限大幅放宽。本文按时间线复盘:83 字节的来历、它如何被见证时代绕开、开发者公开声明的立场,与争议双方的论据。

逐项解释getdescriptorinfo返回的规范化描述符、checksum、isrange和hasprivatekeys,并给出私钥泄露停止线与导入前地址抽查流程。

用getSignaturesForAddress的before游标稳定翻页,处理空页、限流、历史裁剪与链头变化,再通过getTransaction补齐指令和余额证据。

说明Lightning Watchtower如何在节点离线时侦测旧承诺交易并广播惩罚交易,同时划清CSV窗口、备份、在线率与灾难恢复边界,附LND部署监控、费用设置和测试环境演练清单。

盯目标地址的出入账、等待到账或防旧授权异动,都可以用只读监控解决。本文对比浏览器提醒、监控平台与自建监听三类方案的边界,指出只盯入账、阈值过敏感、公开监控反被利用等常见误配,并明确正规监控绝不触碰密钥的只读底线。

仿冒浏览器用编造的查询结果给骗局背书,或在正常查询页面里埋授权陷阱。本文拆解展示欺诈与签名陷阱两种玩法,给出书签优先、逐字符域名核对、独立双源交叉的核验动作,以及浏览器连接钱包功能的三条正当特征。
地址由私钥本地推导,链上无需注册,因此生成零费用;链上首次出现只是第一笔收支的结果。本文解释地址的三种状态与合约地址的推算规则,对比波场账户激活模型的费用逻辑,并说明地址免费生成的真实代价在隐私暴露与地址管理。

AI 换脸与合成语音已能支撑一段几分钟的视频通话,「看起来是本人」不再是充分证据。本文讲清深度伪造在加密诈骗中的实际形态、为什么熟人身份正在失效,以及一套不依赖感官的转账核验流程。

从税务保证金到风控解冻费,出金障碍骗局的核心是一套「先交钱再放钱」的倒置逻辑。本文拆解此类骗局的话术结构与正规平台的真实流程差异,给出从官方渠道到链上证据的核验与处置顺序。
审计报告是防御工具,不是保险单。本文从普通用户视角讲清审计报告能回答什么、不能回答什么——发现分级、审计范围与版本、修复核验、以及「已审计」三个字背后的真实信息,帮你把它放回恰当的位置。
旅途不是钱包的高危时刻,旅途叠加的设备、网络与紧迫感才是。本文给出出门前、路途中、异常时的三段式纪律清单:哪些操作值得推迟,哪些设备规则不变,哪些安检与网络环境需要把钱包降级为只读。

仪表盘说“最近一小时平均 7.4 分钟一块”,协议设计明明是十分钟——中间差的是什么?本文拆解区块时间戳的自由度、十一块中位数规则与 2016 块窗口的平滑统计,教你读懂出块速度数字的正确姿势。

硬件钱包收款的安全价值,不是电脑生成了一个地址,而是设备能在隔离屏幕上独立显示自己控制的地址。只复制桌面端地址会留下剪贴板替换和恶意界面风险;只看设备地址又可能忽略选错网络。能依据一手来源判断Ledger设备端收款地址核对的真实状态,并按证据链处理异常。

多份备份解决的是单点丢失问题,但也引入阈值、位置和恢复顺序管理。恢复时最重要的不是“把所有份都找齐”,而是确认份属于同一备份、达到正确阈值,并始终只在受信设备上输入。能依据一手来源判断Trezor多份备份恢复的真实状态,并按证据链处理异常。

ERC-5792把多个walletcall放进一个请求,但“批量”不自动等于“原子”。应用要先读取钱包capabilities,再提交calls,最后用批次ID查询状态;任何一步都不能用单笔交易的假设代替。能依据一手来源判断ERC-5792批量钱包调用的真实状态,并按证

美国司法部2026年7月21日公告称,五项调查已扣押超过2500万美元加密资产并提交民事没收诉状。读者真正能带走的不是案件金额,而是骗局怎样建立信任、假投资页面怎样阻止提现,以及二次追损骗局如何再次收钱。能依据一手来源判断美国司法部加密骗局没收案的真实状态,并按证据链处

交易显示 Failed 却照样扣手续费,是链上执行与回滚机制的正常结果。本文给出在区块浏览器读取失败信息的入口、Out of Gas 与 Revert 等常见原因的对照表,以及重试前必须执行的两项确认,避免连续失败重复烧钱。

钱包迁移的本质是资产访问路径的变更:备份是否有效、派生地址是否一致、旧设备是否仍有可用副本,每一步都可能留风险尾巴。本文按备份确认、新机导入、窗口期纪律、旧设备擦除四步给出完整清单,并说明移除账户与重置擦除的区别。

setApprovalForAll 允许合约处置你某系列的全部 NFT,包括将来才获得的藏品,是批量盗转的常见入口。本文对比它与单件 approve 的权限边界,给出签名前识别线索、链上查询方法与撤销操作步骤,以及资产分址存放的防护习惯。

主流硬件钱包在 PIN 连续错误达到上限后会重置设备,密钥离开设备但资产仍在链上,恢复只依赖你的离线备份。本文解释锁定机制的设计逻辑、被锁后的标准恢复流程、PIN 遗忘与备份缺失两种情形的天壤之别,以及防解锁诈骗提醒。

公司电脑的监控代理、网吧的键盘记录、家人共用的浏览器插件,都可能让一次普通登录变成资产暴露的起点。本文讲清不可控设备上会发生什么,以及在必须使用时如何把暴露降到最低,用完之后又该做什么。
交易所账户被盗多始于别处的旧密码被拿来试,成于被接管的邮箱。本文给出账户安全的检查清单——独立密码、双重验证、防钓鱼码、提币白名单——以及发现异常登录后按分钟计的标准处置流程。

做任务攒积分、测试网体验拿奖励,是新手的第一堂链上实践课,也是最容易被习惯反噬的场景。本文给出任务型参与的安全边界:专用地址、网络确认、不授权任何带真实价值的合约,以及发现异常时的处置。

最坏的一类钓鱼,不是假网站,而是真域名的真网站上出现了恶意内容。本文讲清正规渠道被污染的发生方式、普通用户用什么信号识别「这次不对」,以及发现异常后的暂停、核验与止损顺序。

清晰签名不是一个绿色安全标章,而是让硬件设备把待签内容翻译成人能读懂字段的展示能力。判断能否继续,关键在设备屏幕实际显示了什么,而不是桌面端是否出现漂亮的协议名称。

Trezor的passphrase更接近生成另一个钱包的附加输入,不能理解成可找回的登录密码。任何字符、空格或大小写不同,设备都会导出另一组有效地址,而且不会提示输入错误。

MetaMask连接Ledger或Trezor时,私钥不会导入浏览器;扩展只读取硬件钱包导出的账户,并把待签数据交给设备。安全前提是账户路径、地址和设备屏幕三者一致。

Trezor的CheckWalletBackup是在设备上完成的恢复词演练:它验证现有备份能否重建当前钱包,但不会把词语发送给网站,也不需要先清空设备。正确入口来自TrezorSuite,所有单词只在设备上输入。

SafeSpendingLimit让获授权账户在固定额度和周期内执行有限支出,不必每笔都收集完整阈值签名。它提高日常效率,也把风险集中到token、beneficiary、额度、重置周期和模块权限五个配置项。
钱包余额与对方显示不一致、转账数量差出10的幂,多半是代币 Decimals 元数据与显示换算的问题。本文解释链上整数余额与小数位换算机制,给出区块浏览器、钱包详情和 RPC 三种核对 decimals 的方法,以及大额转账前的核验习惯。
消息签名不上链、不扣费,却同样能被公开验证,风险常被低估。本文区分登录认证、EIP-712 结构化签名与原始数据签名三类请求,给出签名前五项核对清单、登录签名重放风险与签错之后的处置路径。
撤销授权的本质是把代币合约里的可代取额度改写为零,确认生效前旧授权依然存在。本文拆解批量撤销工具的两种实现、gas 成本与撤销优先级,并给出确认撤销真正上链的三重核验方法。
助记词接触联网设备的那一刻起风险就永久存在。本文对比纸质与钢板备份的正确做法,给出年度恢复演练清单、校验和无法补词的关键事实,以及备份损坏或缺词情形下安全补救的边界与防骗提醒。
复制地址后粘贴前,中间那几秒是剪贴板劫持唯一的作案窗口。本文给出可直接执行的地址核对方法:和源对、对首尾、对全串,以及哪些软件和设备行为会让你的粘贴通道变得不干净。
假客服的剧本永远围绕一个认知差:真正的官方不会先私信你,也不会在私聊里处理账户问题。本文整理 Discord 徽章与工单系统的验真方法、Telegram 的身份核验要点,以及客服类骗局的标准话术。
授权在「取消全部」成为默认习惯之前不会过期。本文解释为什么停摆项目的合约授权仍可能被执行,给出排查沉睡授权、清理僵尸代币和降低历史遗留风险的完整顺序。
不是所有钓鱼都造成即时损失,但一个被钓鱼站「验证过」的地址,未来可能持续被针对。本文讲清地址暴露的判定信号、该不该弃用、如何安全迁移,以及新地址起步期的降噪习惯。
矿机与矿池之间跑了十几年的 Stratum V1 协议正在被 V2 替换。本文拆解 V1 的三个结构性问题——明文 JSON、矿池控制出块模板、带宽浪费——以及 V2 用加密传输、作业声明和模板分发协议给出的答案。

本文依据两项一手资料,解释ERC-191签名消息前缀的版本字节表与签名验证流程,并提供专属字段表、数值或请求示例、操作清单和业务授权边界。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。

本文依据两项一手资料,解释ERC-2309连续转移事件的连续区间字段与索引器展开流程,并提供专属字段表、数值或请求示例、操作清单和创建期限制。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。

本文依据两项一手资料,解释BIP-84原生SegWit派生的五层路径与zpub版本,并提供专属字段表、数值或请求示例、操作清单和恢复扫描。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。

本文依据两项一手资料,解释txpool_content的pending与queued与同nonce替换,并提供专属字段表、数值或请求示例、操作清单和本地视图边界。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。

本文依据两项一手资料,解释Solana getTokenAccountBalance的余额响应字段与账户与钱包区别,并提供专属字段表、数值或请求示例、操作清单和状态边界。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。
本文解释交易为什么长期停留在 Pending:Nonce 顺序、Gas 出价过低、内存池拥堵与节点未广播四大原因,教你先在区块浏览器和钱包里定位卡点,再选择加速、替换或取消,并说明每种操作的成本与限制。
本文拆解钱包加速与取消功能的共同机制——同 Nonce 替换:为什么只有最早未确认的 Nonce 能被替换、为什么替换交易必须覆盖原交易的出价、以及替换为什么可能反噬(原交易与替换单双双生效以外的边角情形),帮你从原理层面用对这两个按钮。
本文解释钱包导出的 keystore(V3 keystore JSON)文件的结构:scrypt 参数、加密后的私钥密文和地址校验字段各自的作用,说明为什么它比裸私钥更适合日常备份、密码在这个体系里承担了唯一防线,以及导入时的常见故障。
本文对比 L1 与 Rollup 浏览器在数据构成上的差别:L2 浏览器查不到什么、充值为什么常出现「链上已扣、L2 还没到」、存款交易和 L2 内部交易该分别去哪张链查,并给出 Arbitrum、Optimism、Base 类网络的通用核对路径。
很多人以为只有交易签名才动资产,但 Permit 类消息签名和各类授权签名同样可以授予转账能力。本文解释签名弹窗里的字段该怎么读,以及「免 Gas 领空投」话术为什么总在诱导你签消息。
下载环节是供应链攻击最安静的一环:搜索广告、假官网、捆绑安装包,都能让你的「官方钱包」变成窃取工具。本文给出核对安装包完整性的方法与一条不可妥协的下载纪律。
被盗后的头三天决定了很多事:交易证据会不会丢、涉案资金会不会流入可冻结的渠道、你的陈述会不会前后矛盾。本文给出一份按小时计的处置清单,只讲能实际执行的动作,不承诺任何追回结果。
单私钥结构下,一个人的失误、失联或胁迫就是全部资产的风险。本文用中立视角解释多签与时间锁各自解决什么问题、日常使用成本在哪,并给出一份不含具体产品推荐的数字资产继承自查框架。

闪电付款平时不上链,但关闭通道时要回到比特币主网,这笔链上手续费谁出、卡住了怎么办?本文讲清 Commitment 交易的费率预算、Anchor Outputs 锚定输出为什么只有几百聪却能救活一笔关闭交易,以及双方配合的前提。

解释验证者存款从旧投票机制迁移到执行层请求的原因、字段与处理边界。能依据一手来源识别EIP-6110验证者存款的真实状态,避免只凭界面标签或二手摘要操作。本文依据两项一手资料,拆解EIP-6110验证者存款的核心字段、执行步骤、常见误判

解释ERC-1271嵌套签名、防御性重哈希、域分离与应用回退边界。能依据一手来源识别ERC-7739可读类型签名的真实状态,避免只凭界面标签或二手摘要操作。本文依据两项一手资料,拆解ERC-7739可读类型签名的核心字段、执行步骤、常见

说明Payjoin协商、原始PSBT、接收方提案和发送方安全检查清单。能依据一手来源识别BIP-78Payjoin的真实状态,避免只凭界面标签或二手摘要操作。本文依据两项一手资料,拆解BIP-78 Payjoin的核心字段、执行步骤、常

从初始化器、父合约调用、实现锁定和不安全操作建立升级前检查流程。能依据一手来源识别OpenZeppelin可升级合约初始化的真实状态,避免只凭界面标签或二手摘要操作。本文依据两项一手资料,拆解OpenZeppelin可升级合约初始化的核

说明奖励epoch、有效slot、奖励金额、佣金和奖励后余额的核对方法。能依据一手来源识别SolanagetInflationReward的真实状态,避免只凭界面标签或二手摘要操作。本文依据两项一手资料,拆解Solana getInfl

解释历史区块哈希系统合约、环形缓冲区和按区块号读取方式,说明它与BLOCKHASH操作码的查询窗口及信任边界差异。能依据一手来源识别EIP-2935历史区块哈希的真实状态,避免只凭界面标签或二手摘要操作。

解释delegate、delegates、getVotes和getPastVotes接口,说明检查点、时间点与ERC-6372时钟对治理提案快照的作用。能依据一手来源识别ERC-5805投票检查点的真实状态,避免只凭界面标签或二手摘要操

解释WalletPolicy的描述符模板、keyinformationvector与占位符,说明硬件钱包如何用受限策略减少复杂描述符的确认负担。能依据一手来源识别BIP-388钱包策略的真实状态,避免只凭界面标签或二手摘要操作。

给出按程序查询账户时组合dataSize与memcmp过滤器、限制返回数据片段和选择commitment的步骤,并说明结果量与RPC成本。能依据一手来源识别SolanagetProgramAccounts过滤的真实状态,避免只凭界面标签

拆解current与delinquent验证者、activatedStake、commission、lastVote与epochCredits字段,说明RPC快照不等于收益承诺。能依据一手来源识别SolanagetVoteAccount

解释namespacedstoragelayout、NatSpec标注和根槽计算规则,说明代理、模块化合约与库在升级时如何隔离存储区域。能依据一手来源识别ERC-7201命名空间存储的真实状态,避免只凭界面标签或二手摘要操作

比较最小多代币接口与ERC-1155,解释按tokenid的allowance、全局operator、取消强制回调和批处理后的取舍。能依据一手来源识别ERC-6909与ERC-1155的真实状态,避免只凭界面标签或二手摘要操

解释机会式加密、ElligatorSwift握手、ChaCha20Poly1305数据包与降级兼容,强调传输加密不等于默认身份认证。能依据一手来源识别BIP-324P2Pv2的真实状态,避免只凭界面标签或二手摘要操作。

说明在Token账户启用CPIGuard的步骤、被限制的转账与授权操作,以及它为何不能替代签名和程序权限检查。能依据一手来源识别Token-2022CPIGuard的真实状态,避免只凭界面标签或二手摘要操作。

解释secondsAgos、tickCumulatives和时间窗口平均tick,说明观察容量、取整、代币方向与现货操纵风险。能依据一手来源识别Uniswapv3observe与TWAP的真实状态,避免只凭界面标签或二手摘要

从EIP-712签名JSON入手,拆解domain separator、类型哈希和消息哈希,说明chainId、verifyingContract、nonce与deadline分别限制哪类重放。

拆解eth_estimateGas的本地模拟和上限搜索,解释状态变化、余额、区块Gas上限及条件分支为何让估算值偏差或发送后仍失败。同时给出发送前安全余量、pending状态依赖和revert data复现方法,避免用盲目提高gas limit掩盖业务错误。

Solana总费用由基础费与可选优先费组成。本文给出CU limit与micro-lamports价格公式、模拟定额方法及过高或过低的后果。同时区分CU上限与单价,说明模拟值、安全余量、近期账户竞争和blockhash过期对最终确认的影响。

Chainlink价格应从官方代理读取。本文逐项解释decimals、latestRoundData、updatedAt和answeredInRound,并给出陈旧值与升级检查。

ERC-2981的royaltyInfo返回版税接收方与建议金额,但不强制市场付款。本文解释salePrice单位、接口检测和动态版税边界。并说明ERC-165探测、动态接收方、订单计价单位、治理时间锁和市场执行策略之间的边界。

Solana普通交易会因recent blockhash过期,Durable Nonce则用链上Nonce Account为离线签名和多签协调延长提交窗口。本文解释账户、权限、首条推进指令以及nonce复用与延迟广播风险。

智能合约钱包没有普通私钥,不能只用ecrecover验签。ERC-1271定义isValidSignature与magic value,让Safe、多签和账户抽象钱包按链上规则确认签名,并允许有效性随状态变化。

Token-2022 Transfer Fee扩展按basis points和maximum fee扣费,接收方拿到净额,费用先暂存在接收Token账户,再汇集到Mint并由专门authority提取。本文解释计算、余额与权限。

比特币输出描述符把脚本类型、公钥来源、派生路径、地址范围和找零策略写成可校验表达式。本文说明描述符和助记词、私钥、地址列表的区别,如何判断它是否包含敏感密钥,以及导出、保管和恢复时最容易漏掉哪些信息。

恢复助记词后账户找不到,不一定是资产消失。本文从派生路径、账户序号、额外密码、单独导入私钥和硬件钱包五类来源拆解原因,说明哪些账户属于当前恢复短语、哪些必须回到原设备或独立密钥,并给出不泄露恢复短语的安全找回顺序。

Safe Module可以增加替代执行能力,Guard则在交易前后施加检查。本文比较两者如何改变标准多签路径、可能造成的资产或停摆风险,以及启用第三方扩展前后的复核方法。

多签钱包的 2/3、3/5 或全员签名并非数字越大越安全。本文从最小合谋人数、失联容错、成员独立性和紧急响应出发,给出 Safe Owner 与 Threshold 的设置和复核清单。
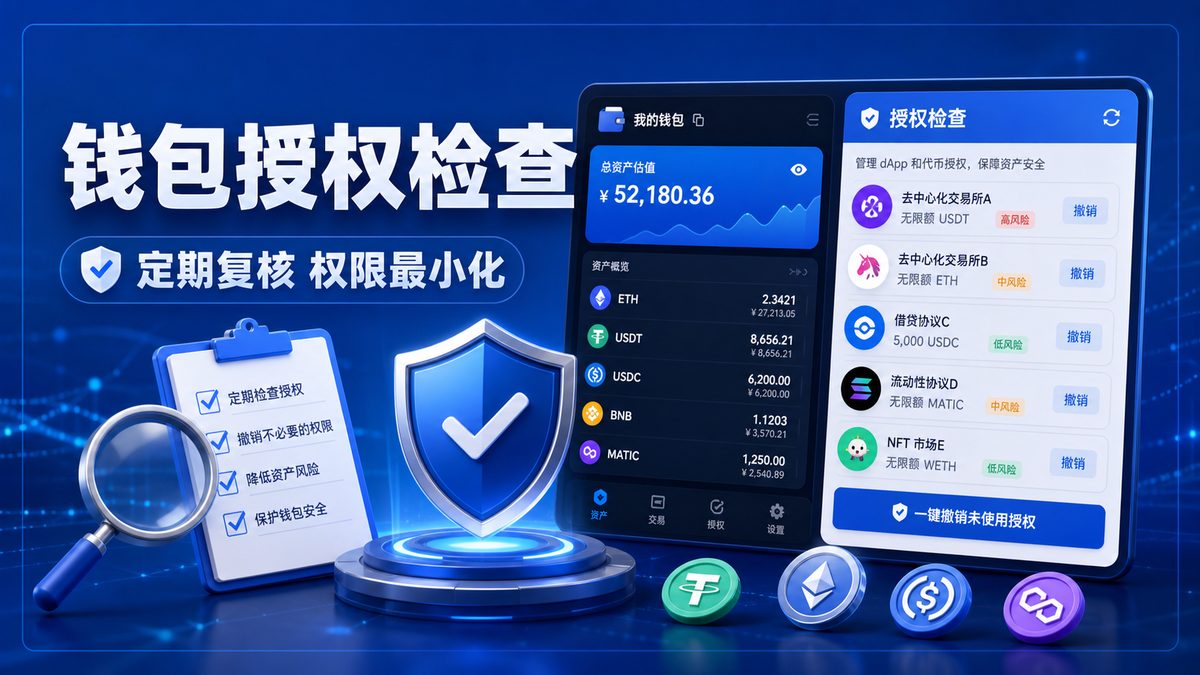
钱包授权检查不是只有被盗后才需要处理。本文解释 Token Approval 的含义、常见风险、撤销授权的核验路径,以及新手如何把连接、签名和小额测试做成固定习惯。
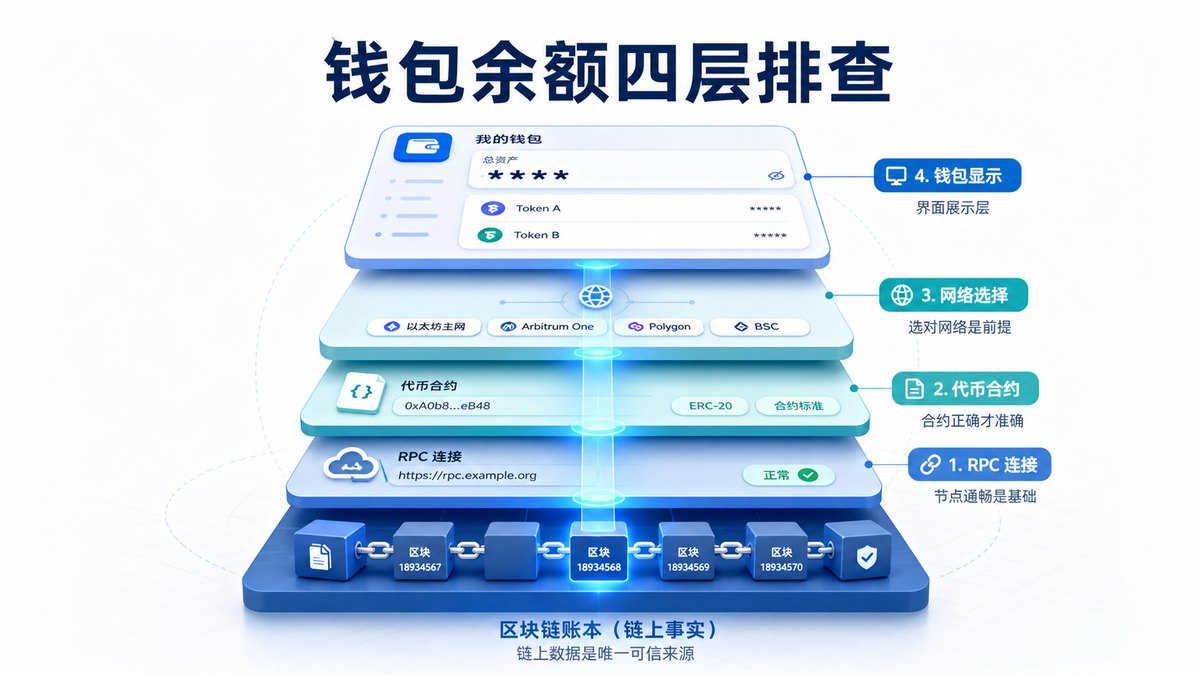
钱包余额不显示不一定代表资产丢失。本文从交易确认、网络选择、代币识别与 RPC 显示四层拆解,帮助你用区块浏览器判断链上真实余额,再决定是否重加代币或更换连接。
助记词备份是硬件钱包安全的核心环节。本文结合 Ledger、Trezor 与 Bitcoin.org 的公开资料,说明离线抄写、受控复核、分地保管和定期检查的实用方法。

钱包地址格式能帮助识别网络差异,但不能替代链名、币种标准和小额测试。本文用 0x、bc1、TRON、Solana 等地址线索说明转账前如何核对网络、代币标准与收款规则。

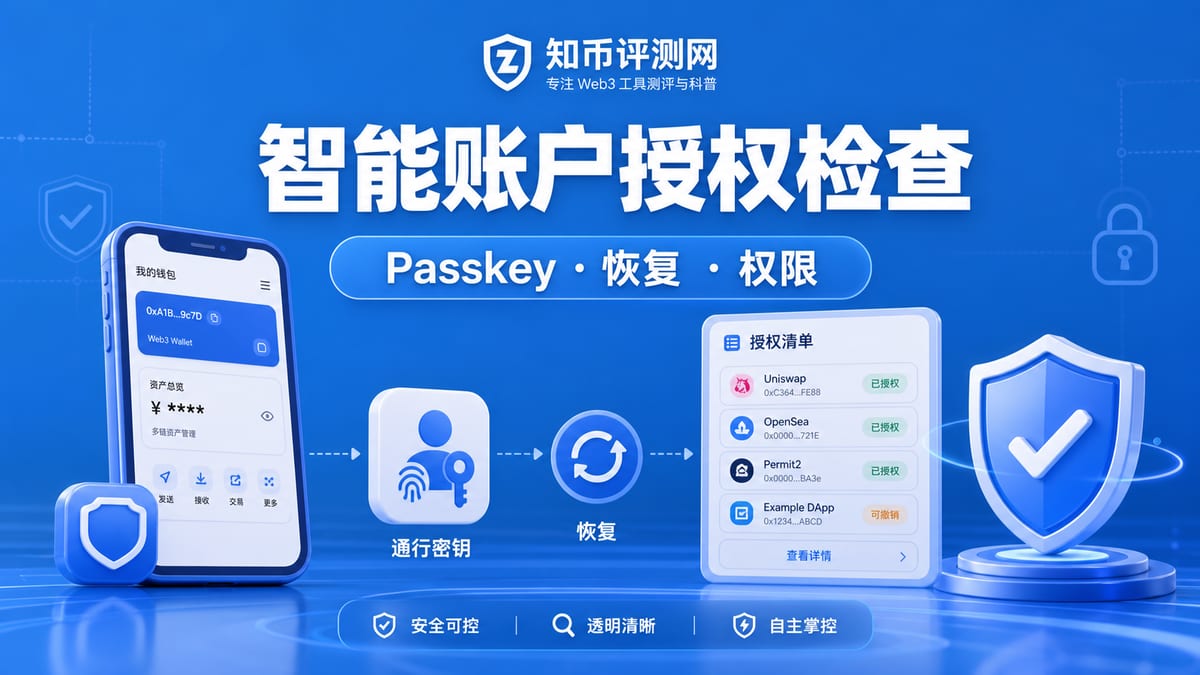
Passkey钱包把设备验证、公钥签名和智能账户组合起来,降低助记词管理门槛。本文说明它的工作方式、恢复边界、授权核验和合约权限风险,提醒用户不要把免助记词误解为零风险。
硬件钱包初始设置不能只看电量充足、界面漂亮就跳过核验步骤。本文从开箱防伪检查、初始化流程、助记词离线抄写、固件更新、地址验证到第一笔转账,给出普通用户可以照做的安全操作流程。
多签钱包指需要多把私钥共同签名才能执行交易的智能合约账户,常见配置如 2/3 或 3/5。本文用 Safe 等公开资料说明多签钱包的适用场景、操作流程、授权边界和常见风险,帮助用户判断是否真正需要以及如何正确使用。

多签钱包通过多个签名人和确认阈值共同控制链上资产,适合团队金库、项目合约权限和长期资金管理。本文说明多签钱包的工作方式、适用场景、设置要点和常见风险。

盲签风险来自用户无法清楚读懂钱包签名内容,可能误批转账、授权或合约交互。本文用四步说明签名前如何核对地址、金额、权限和来源,并提醒用户优先使用清晰签名、定期撤销旧授权。

智能账户是把钱包规则写进智能合约的账户形态。本文从账户抽象、社交恢复、Gas代付和权限控制解释它能解决什么问题,也提醒用户核对实现差异、恢复规则、合约升级权限和服务风险。

硬件钱包固件更新能修复问题并支持新功能,但也需要核验官方入口、版本说明和助记词备份。本文用三步说明固件更新前后的安全检查,帮助用户避免把私钥暴露给假页面、假应用或钓鱼客服。

助记词离线备份是保护钱包资产的基础步骤。本文结合 Ledger、MetaMask、Bitcoin.org 与 Ethereum.org 的官方资料,说明手写记录、顺序核对、分开存放和恢复演练的安全边界。

硬件钱包地址验证不能只看电脑或手机页面,还要核对设备屏幕、链名、地址字符和小额测试结果。本文梳理转账前检查清单,帮助降低地址被篡改、选错网络和假钱包风险,适合新手转账前复查。

ERC-4337账户抽象让智能账户在不改以太坊共识层的前提下支持批量操作、社交恢复、Paymaster代付Gas等体验。本文拆解UserOperation、Bundler、EntryPoint与智能账户的关系,并提示普通用户的钱包安全边界。

硬件钱包能保护私钥,但不能替用户看懂每一次签名。本文围绕盲签名、清晰签名、代币授权和撤销检查,结合 Ledger、Ethereum.org 与 MetaMask 资料,给出签名前的屏幕核对、隔离钱包和定期撤销清单。

EIP-7702让普通以太坊钱包可临时具备智能账户能力,但授权对象、委托合约和撤销路径都要核验。本文说明签名前如何识别委托、检查合约、确认撤销方式,并用三步清单控制账户授权风险。

Passkey钱包用通行密钥降低助记词暴露风险,但设备丢失、云同步、智能账户规则和恢复流程仍需核查。本文说明它和助记词钱包的区别、适合场景、安全检查要点,以及高价值资产不应忽视的恢复风险。

RPC节点是钱包连接区块链网络的查询与提交入口。本文解释自定义RPC、Chain ID、区块浏览器核对和小额测试,帮助用户识别错误网络与钓鱼配置风险。

MPC钱包通过多方计算和阈值签名把私钥控制拆成多个份额,降低单点泄露风险。本文解释MPC钱包是什么、与助记词和多签的区别,以及备份、权限和服务端依赖的核查要点。

冷钱包通过离线保管私钥降低联网被盗风险,但并不等于绝对安全。本文解释硬件钱包、助记词备份、地址核对、小额测试与防钓鱼要点,帮助新手理解冷钱包适用场景和主要风险。

智能账户和ERC-4337让钱包能支持批量操作、代付Gas、社交恢复和自定义签名规则,但也带来合约权限、Paymaster、Bundler和恢复设置风险。本文用普通用户视角解释检查清单。

Token授权额度决定合约可动用你钱包中多少代币。本文用EIP-20、MetaMask与Revoke.cash资料解释授权、无限授权、额度限制和撤销复查方法,帮助用户降低钱包交互风险。

Passkey钱包用设备验证和公钥认证降低密码泄露风险,但不等于资产无风险。本文结合WebAuthn、passkeys.dev、Google与OKX资料,说明登录、恢复、设备丢失和授权复查。

账户抽象让钱包从单一私钥签名扩展到智能账户、UserOperation、Paymaster等机制。本文结合ERC-4337、OpenZeppelin与Safe资料说明工作流程、使用场景和风险核查方法。


EIP-712签名能让钱包把待签名数据结构化展示,但它不等于绝对安全。本文结合登录、Permit与订单确认场景,解释域名、合约、链ID、权限和有效期的核对方法,帮助用户降低误签与过度授权风险。
智能账户钱包利用账户抽象把批量交易、Gas 代付、权限策略和恢复机制放进合约账户。本文解释 ERC-4337、EIP-7702 与使用风险,帮助新手安全理解智能账户。
硬件钱包能把私钥签名放在离线设备内完成,但不等于绝对安全。本文解释冷钱包、助记词、连接 MetaMask、授权和小额测试的核查方法,帮助新手理解硬件钱包安全边界。

邮箱是钓鱼的稳定渠道,因为邮件看起来正式、可存档、可转发。本文讲清发件人仿冒、链接跳转与假附件的识别方法,并给出一份「邮件里的 Web3 操作请求」的处置规则。

仿冒域名靠的不是「像」,而是「在几秒扫视内像」。本文拆解六种高频的域名变体构造手法,并给出一套「五秒域名核对法」,让你在任何场景下都能快速识破仿冒入口。

「免费 Mint、0 Gas、限量空投」是 NFT 场景的高频诱饵。本文拆解免费铸造页的授权收割结构,给出 Mint 前的合约检查清单,以及区分真空投铸造与假铸造的操作要点。

私信是「一对一、带称呼、可追问」的强信任渠道,钓鱼效率极高。本文还原私信钓鱼的典型路径,给出「任何 DM 里的链接与授权请求都默认高危」的应对规则与核实方法。

把一次典型的钓鱼攻击拆成时间线,能看清每个环节你本可以刹车的点。本文以通用场景还原钓鱼的完整链条,标注每步的可识别信号与可执行的刹车动作,形成一份可自查的「攻击时间线」。
本文介绍 Passkey 钱包、助记词钱包和硬件钱包的安全边界,说明登录、恢复、签名和授权检查的关键问题,帮助用户避免把免助记词误解为无风险,并建立分层使用思路。
本文解释 Token 授权、Allowance 与撤销授权的基本逻辑,介绍如何用钱包、区块浏览器和授权检查工具识别高风险权限,帮助用户降低误授权和长期无限授权风险。
很多「转错链」的事故,根源是没确认自己在哪条链。本文讲清 chainId 是什么、如何通过 RPC 与钱包界面核对当前链,以及为什么转账、部署合约前要强制做一次 chainId 校验,避免把资产打进错误网络。
当你拿到一个区块哈希(比如来自某笔交易的「所在块」),需要确认这个块的内容与状态时,就用到 eth_getBlockByHash。本文讲清它的用法、返回字段、是否附带交易列表的差异,以及如何用它核对区块是否真实存在于链上、是否被重组。
Nonce 决定了一笔交易能否被正确打包,nonce 错乱是「交易卡住、不更新」的常见原因。本文讲清 eth_getTransactionCount 的作用、latest 与 pending 两种取法的差异、如何用它诊断 nonce 卡住的问题,以及钱包里如何直观看到当前 nonce。
很多「地址对不对、数据有没有被改」的核对,本质上是对一段数据做 keccak256(SHA3)哈希再比对。本文讲清 web3_sha3 的用途、输入输出格式、如何用它核对数据完整性,以及它和普通 SHA-256 的区别,避免拿错算法导致「算得出不一样」。
拿到一个交易哈希后,如何在区块浏览器里快速找到它、读懂状态与金额、并判断它属于哪条链?本文带你走一遍「粘贴哈希 → 选对链 → 读状态/双方/金额/代币转账/费用/确认数」的完整流程,并说明查不到时最常见的三个原因。

很多人以为硬件钱包买了就一劳永逸,但误操作、假设备、错误使用都会让保护失效。本文澄清硬件钱包能防什么、不能防什么,给出从购买到日常使用的完整核对要点。

链上没有客服、没有重置、没有找回。理解地址与账号的本质区别,是所有安全习惯的认知基础。本文讲清「无主资产」的含义,并给出由此推导出的三条日常原则。

把同一套助记词用于多个钱包、多个项目甚至多个账户,看似方便,实则在放大每一次暴露的后果。本文讲清密钥复用的风险结构,并给出「一资产一钥匙」的替代方案。

「充 Gas 才能提币」是高频诈骗话术。本文讲清 Gas 的真实机制,帮你区分正常费用与钓鱼收费,并给出遇到「转不出」时的正确排查顺序。


本文解释硬件钱包、热钱包、助记词和私钥的关系,比较离线签名与联网钱包的安全边界,并给出设备来源、恢复词备份、固件更新、恢复演练和小额测试等实践,适合准备自托管资产的新手。
在往一个陌生代币地址打款前,本文给出四步排查法:核对官方渠道与合约地址、查看流通量与持仓分布、检查合约代码与权限风险、小额试投,帮助读者降低遇到假币、貔貅盘和无退出路径代币的概率。
把币打错地址、选错网络或漏填备注,是新手最常踩的坑。本文按「先确认交易状态、再判断属于哪种错、最后决定能做什么」的顺序,说明链上转账为何不可回滚、哪些情况还有补救空间,以及如何避免再犯和被假客服二次收割。
想在真金白银之前先试一遍流程?本文解释测试网与测试币是什么、和普通资产的区别,说明如何获取测试钱包与测试币、适合用来做什么,并提醒测试网里也要妥善保管密钥、不要把正式环境的助记词带进测试环境。
同样是 0x 开头的地址,有的是普通钱包(EOA),有的是智能合约。本文解释两者的区别,教你在 EVM 链上通过「是否有代码」与浏览器标注来分辨,说明把原生币打到合约地址会发生什么,并指出比特币地址在链上无法直接区分类型这一差异。
私钥一旦丢失,资产就没了,任何客服都重置不了。本文解释私钥与助记词的关系,给出「离线、物理、多地、不上传」的保管原则与具体做法,列出最常见的错误存放方式,并说明口令与硬件钱包在保管中的角色。
钓鱼网站靠伪造域名、模仿官方页面来骗取私钥或诱导授权。本文总结了识别假官网、假交易界面、假合约地址的实用方法,并给出一个输入地址前的检查顺序,帮你把风险挡在连接钱包之前。
私钥和助记词一旦泄露,资产很难挽回。本文梳理私钥泄露的常见途径,给出从生成、记录、隔离到备份的保管清单,并说明发现泄露迹象后应如何快速止损与迁移资产。
假客服利用用户求助心理,用「帮你找回」「加白名单」等话术诱导交出私钥或转账。本文拆解社会工程的常见剧本,给出核实官方客服渠道、拒绝交密钥、及时止损的应对清单。
当某个协议或合约爆出漏洞、出现异常赎回或资金异常时,慌乱操作往往放大损失。本文给出事件发生后的判断顺序、资产保护动作和证据留存方法,帮助你在不确定中把风险降到最低。
把散落的安全习惯收敛成一份可执行的清单:从钱包结构、密钥保管、授权管理到事件后的止损与迁移。本文给出一套按顺序执行的动作,帮助你在日常和突发情况下都能把风险控制在可接受范围内。
跑一个比特币全节点后,很多人盯着进度条却不知道同步完成的标准。本文讲清全节点初始同步的机制、如何判断同步完成,以及链高度、区块哈希、检查点等验证区块链完整性的方法。
闪电通道的余额是双向的:本地余额决定你能发多少,对端余额决定你能收多少。本文讲清通道双向余额的机制,以及为什么会“发不出或收不到”,还有几种常见的流动性管理手段。
同一个比特币,放在交易所和放在自己的硬件钱包里,风险结构完全不同。本文对比托管与自托管在私钥位置、资产控制权、恢复机制上的差别,给出判断“我的私钥到底在哪”的清单。
