
Web3 安全
交易记录里的陌生同款:地址投毒的识别与转账纪律 打开钱包历史记录挑一个「最近用过」的地址转账,却发现那笔交易根本不是自己做的——这就是地址投毒留下的钩子。本文讲清投毒攻击如何利用首尾相似的炫富地址污染你的转账历史,以及从复制到确认的完整防御纪律。
打开钱包历史记录挑一个「最近用过」的地址转账,却发现那笔交易根本不是自己做的——这就是地址投毒留下的钩子。本文讲清投毒攻击如何利用首尾相似的炫富地址污染你的转账历史,以及从复制到确认的完整防御纪律。
社交恢复钱包宣称不需要助记词,由你指定的守护人帮你找回账户。本文讲清这套结构的真实工作方式、守护人配置的信任前提、常见的失效场景,以及配置与年度维护的可执行清单。
明明用正确的助记词恢复了钱包,余额却对不上、地址似曾相识又完全不同——多数时候不是被盗,而是派生路径设置错位。本文讲清一串助记词为什么能派生多个地址族、错位的常见原因、安全的排查顺序与恢复过程中的防伪要点。
在链上按下的每一笔兑换,广播之后都会先在公共等候区停留——你的价格可能在这段空档被改写。本文讲清公开内存池、滑点容差与三明治式夹带的机制,并给出不增加暴露面也不依赖信任的防御设置清单。
手机验证器生成的六位数字,是你密码体系里第二把完整的钥匙,却几乎从不被纳入备份管理。本文讲清认证器在账号安全里的真实位置、备份恢复码的正确管理、换机迁移的纪律,以及实时转发式钓鱼的识别。
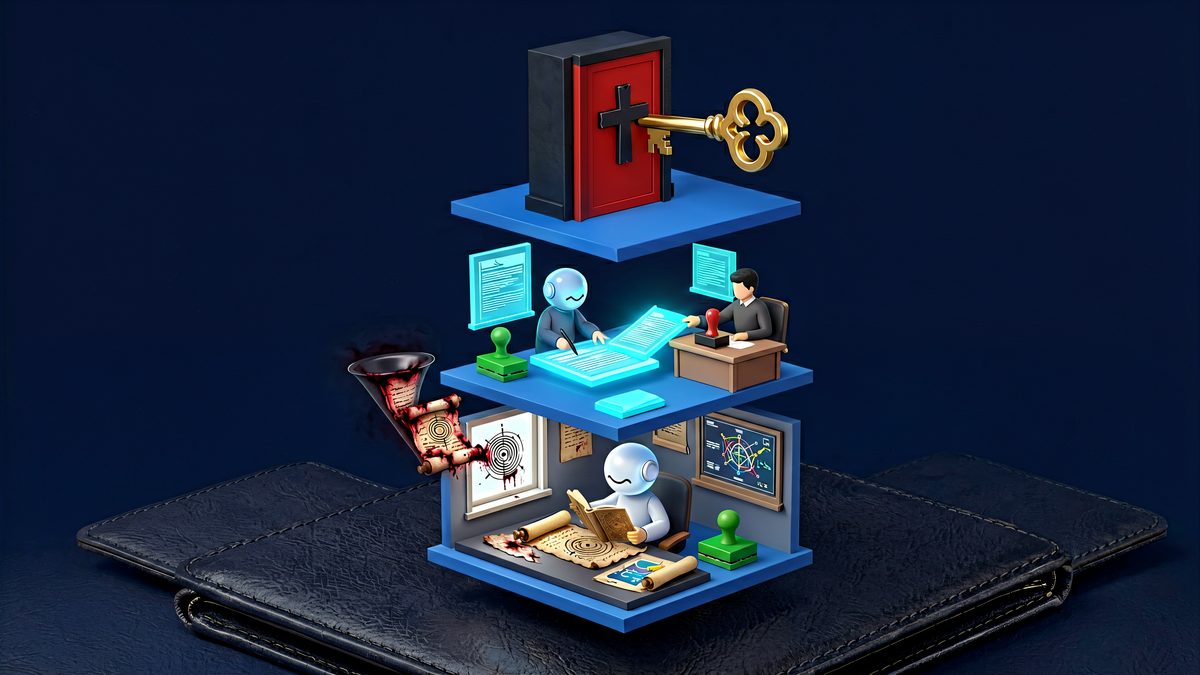
把行情分析、自动交易、一键交互交给 AI 助手越来越流行,而风险恰恰藏在「它能替你做哪一步」的模糊地带。本文用读、写、签三层权限模型,给出智能助手接入钱包生态的安全边界、防诱导设计与审计习惯。
新代币买入秒成交、卖出却一直报错,余额显示正常而资产实际无法移动——这是单边合约陷阱的典型症状。本文以通用结构讲清这类合约的表现特征、入金前可做的验证顺序,以及已被困住时的止损边界与二次骗局防范。
云手机、云手机农场任务、出租云服务器跑脚本——便利的另一面是你把整套环境交到了别人手里。本文讲清运行环境信任、镜像、日志采集与同宿主风险的真实含义,以及任务型使用与钱包隔离的正确姿势。
手机失窃或遗失后的一小时是移动钱包的窗口期:每条时间线拖到事后都会多一道防线失守。本文给出丢失前的加固清单、丢失后按分钟计的处置顺序,以及找回设备与确认失窃两种结局的收尾动作。
地址被替换的路径不止剪贴板管理器一条。本文梳理输入法云端候选、截图文字识别、扫码解析与跨设备同步这些容易被忽略的地址中转站,给出一条以设备端最终确认为核心的统一防御线。