Web3 安全 已审核
L2停机如何避免错误清算? L2排序器停机时普通用户难以及时交易,恢复后立即清算会造成访问不公平。Chainlink Sequencer Uptime Feed用answer与startedAt暴露状态,协议应检查停机并设置grace period。
L2排序器停机时普通用户难以及时交易,恢复后立即清算会造成访问不公平。Chainlink Sequencer Uptime Feed用answer与startedAt暴露状态,协议应检查停机并设置grace period。

代理合约会把调用委托给实现合约,升级管理员又可能改变实际执行代码。本文解释代理、实现地址、ProxyAdmin、UUPS与Beacon的关系,并给出链上核验升级风险的清单。
公开地址可能被任何人发送 NFT,陌生资产到账不等于私钥已经泄露,却可能用图片、名称或网址诱导你签名。本文给出不交互、隐藏、核查账户活动和异常升级处置的安全步骤。
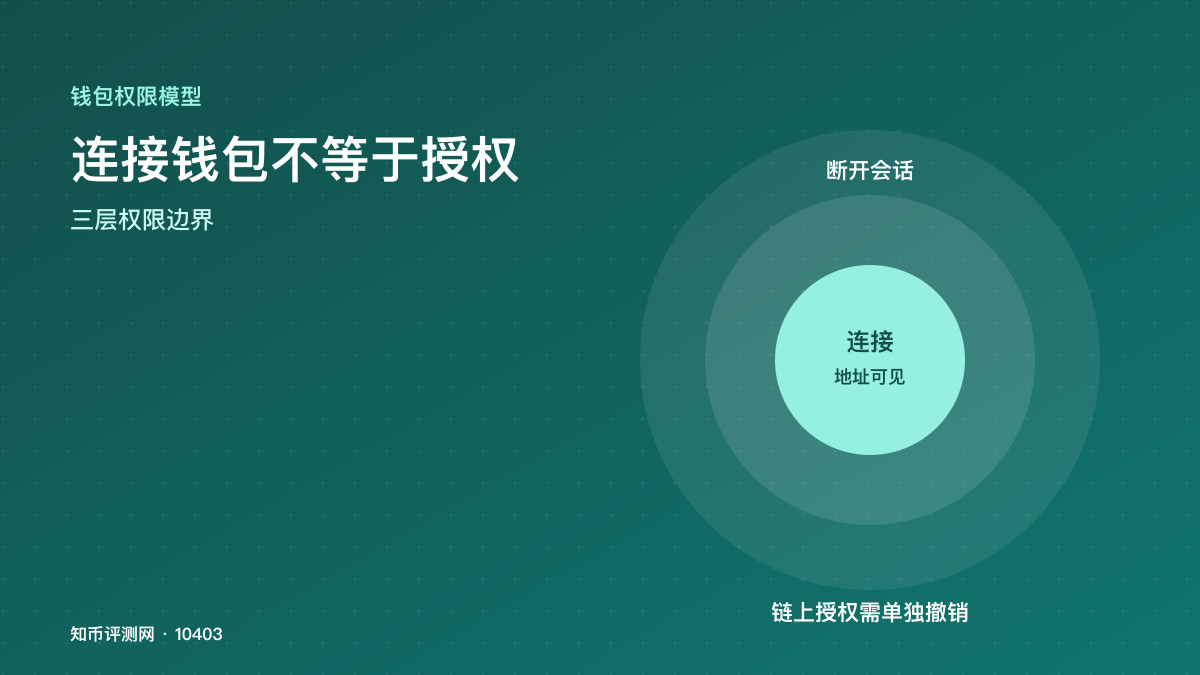
连接钱包、断开 DApp 与撤销代币授权作用在不同权限层。本文解释公开地址访问、交易请求和链上 Allowance 的差异,并给出使用后清理权限及怀疑风险时的处置顺序。
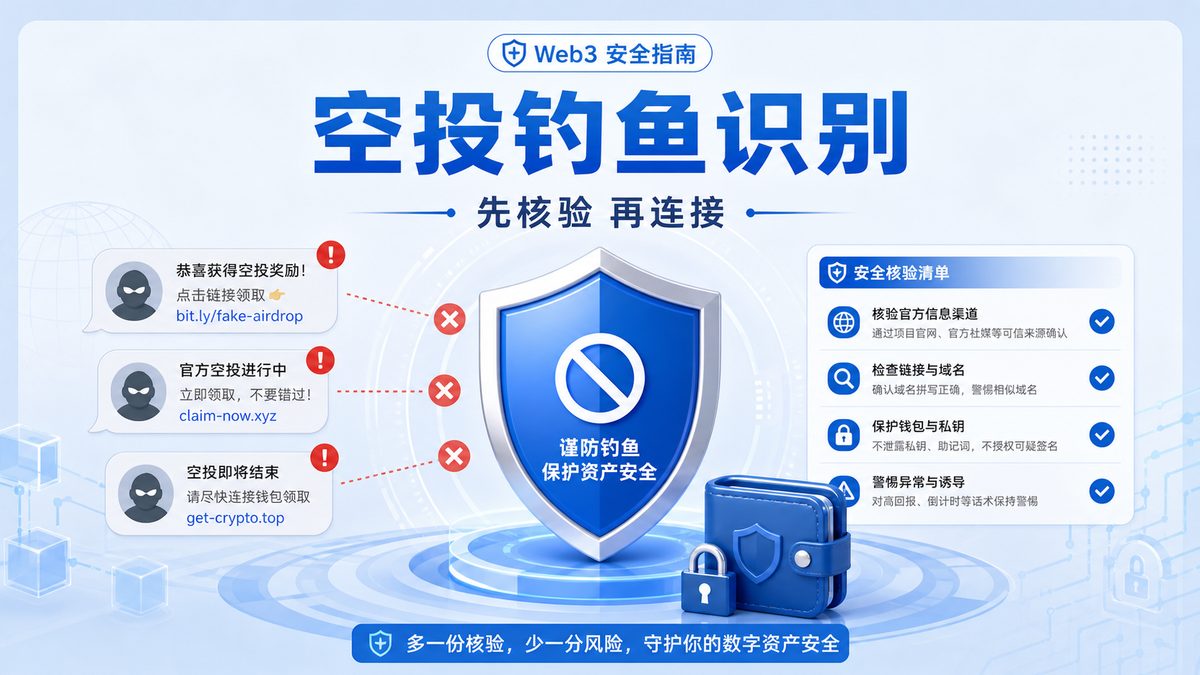
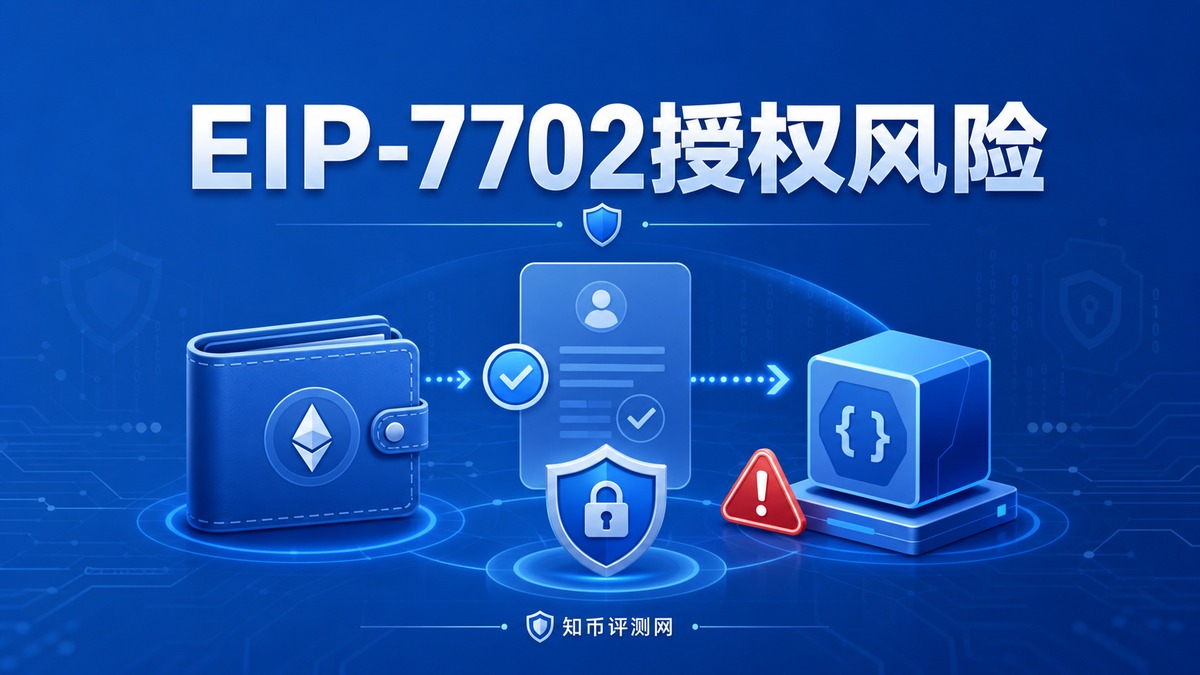
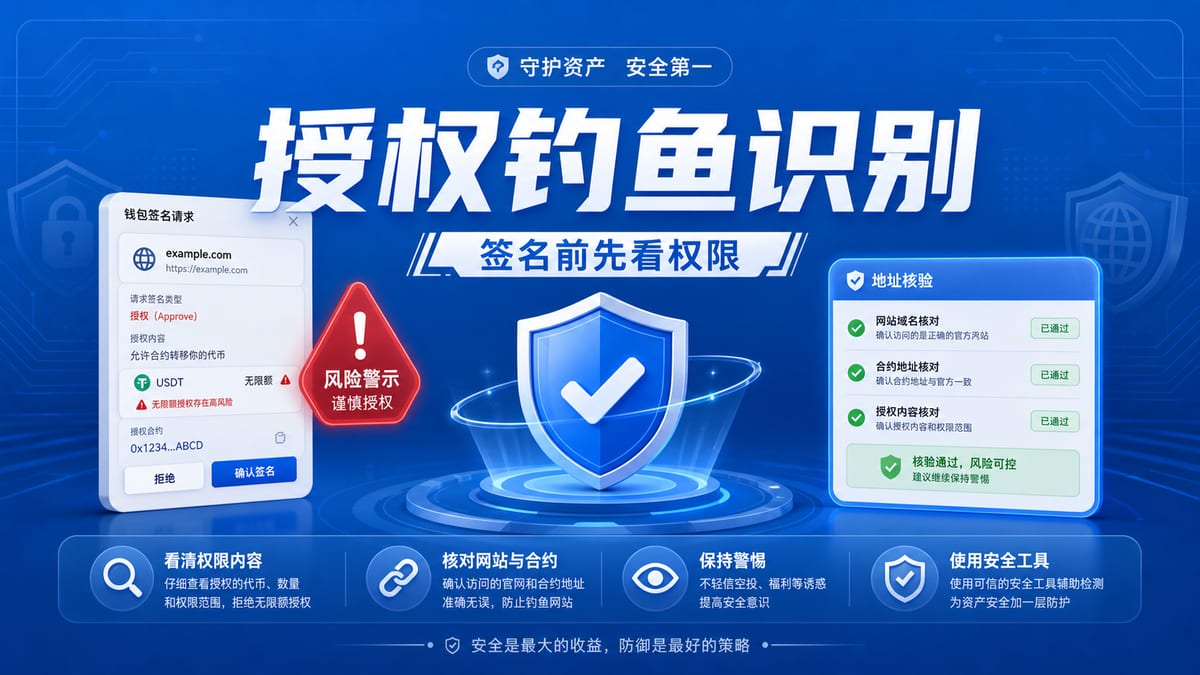
EIP-7702让外部账户可通过set-code交易设置委托代码,改善钱包体验,也放大签名可读性与授权管理要求。本文从域名、授权对象、权限边界和撤销习惯拆解防护要点。
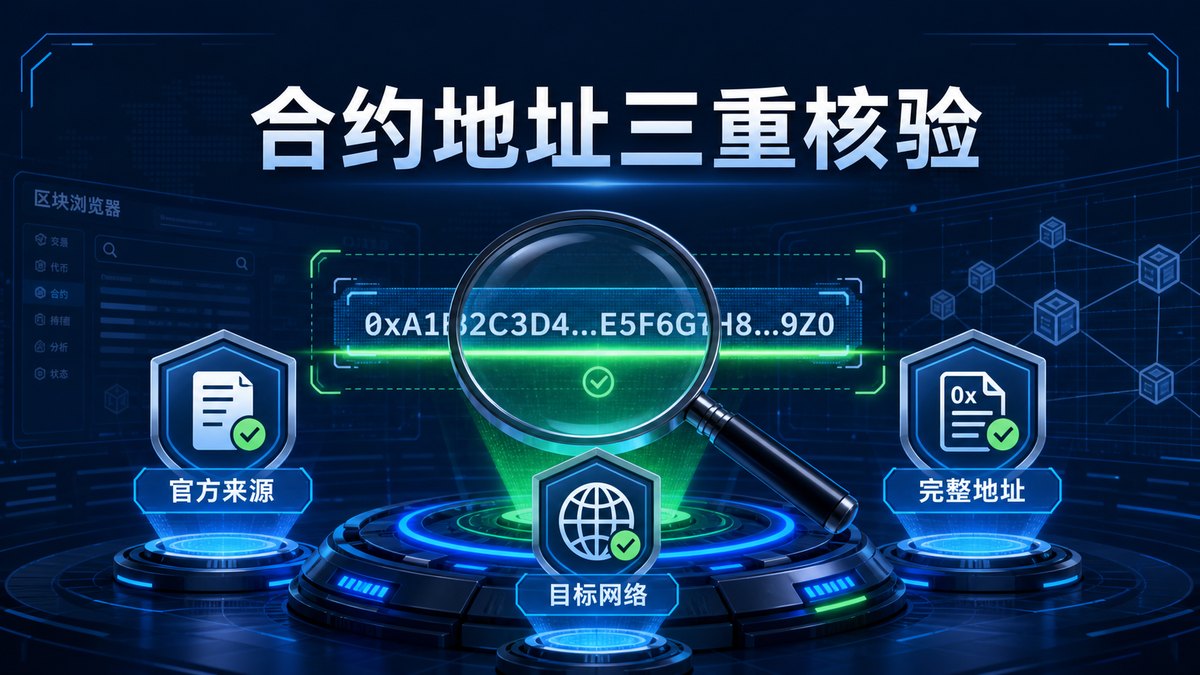
代币同名不等于同一资产,复制错误合约地址可能导入假币甚至连接恶意合约。本文用“官方来源、目标网络、区块浏览器”三重核验法,说明导入前应核对什么,并解释代码已验证为什么仍不等于安全。
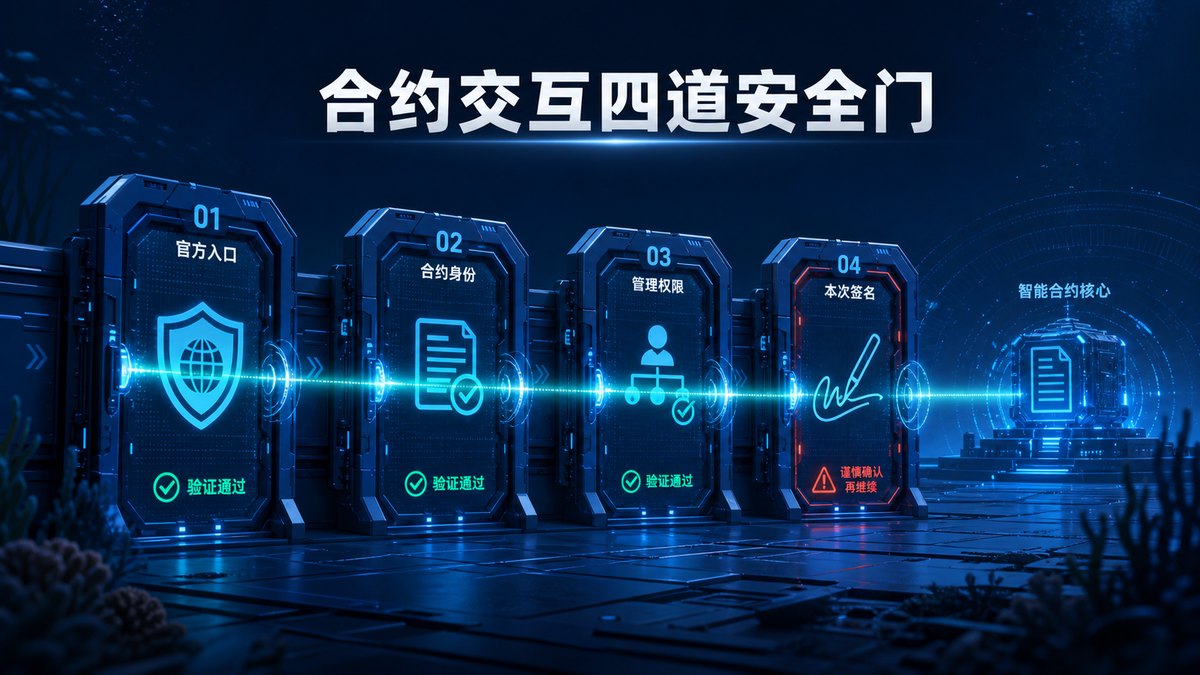
智能合约地址、代码验证和钱包警告都只能提供部分线索,不能证明绝对安全。本文整理交互前的四层防御检查:官方入口、合约身份、权限能力与本次签名内容,并说明发现异常后如何停止操作。