

钱包与链上工具 已审核
MetaMask交易一直待处理?先看网络、Gas和Nonce 根据MetaMask官方帮助文档,系统解释交易待处理的常见原因、区块浏览器核验、加速与取消的适用边界,帮助用户按安全顺序排查,而不是盲目重复发送交易。
钱包安全与密码学编辑
关注私钥管理、助记词安全与硬件钱包实践,致力于把安全知识写成普通用户也能照做的步骤。
专长领域:钱包安全、密码学、私钥、硬件钱包
根据MetaMask官方帮助文档,系统解释交易待处理的常见原因、区块浏览器核验、加速与取消的适用边界,帮助用户按安全顺序排查,而不是盲目重复发送交易。

本文依据 MetaMask 官方支持资料和 Ethereum 交易文档,拆解钱包交易 pending、未广播、失败与成功状态的区别,给出不泄露私钥、不重复发送的安全排查顺序。

本文依据 MetaMask 官方支持资料,区分消息签名、交易请求与 Token approval,整理来源、合约和额度核验步骤,帮助用户只做防御性判断,不被假空投和假客服诱导。

本文围绕MetaMask 添加网络整理公开资料、核验步骤与风险边界,解释读者最容易混淆的字段、数据口径和操作限制,并标注来源与访问时间。


Safe多签阈值不是越高越安全,也不是越低越方便。本文按 Safe 官方文档解释 owner、threshold、失联、离职和交易确认风险,给出多签日常复核清单。

转错网络后怎么查资产需要回到官方来源和链上数据核验。本文结合MetaMask: funds sent on wrong network、MetaMask Secret Recovery Phrase safety,拆解关键字段、操作边界和风险提示,避免把快照、公告或媒体摘要误读成资产承诺。

MetaMask余额不准怎么查需要回到官方来源和链上数据核验。本文结合MetaMask incorrect token balance、MetaMask display tokens,拆解关键字段、操作边界和风险提示,避免把快照、公告或媒体摘要误读成资产承诺。

Coinbase Wallet恢复短语丢失后,平台不能替用户移动自托管资金。本文区分恢复短语、云备份密码和设备密码,说明还能尝试什么、什么不要再做。

Phantom钱包授权和已连接应用不是一回事。本文按官方帮助页说明如何查看 connected apps,区分断开连接、链上授权和已完成交易,并给出 Solana 钱包日常清理清单。

MetaMask 13.47.0 release notes 提到信任信号扫描、连接账户管理搜索等变化。本文解释这些更新对普通用户意味着什么,以及为什么安全提示不能替代自己核验。

本文围绕Etherscan 授权,按官方来源核验关键事实,解释用户最容易误读的规则、风险边界和操作检查顺序,帮助中文读者在转账、授权或跨链前做出更稳妥的判断。

本文围绕Ledger 助记词,按官方来源核验关键事实,解释用户最容易误读的规则、风险边界和操作检查顺序,帮助中文读者在转账、授权或跨链前做出更稳妥的判断。

MetaMask代币不显示怎么办要先核验官方来源、链上对象和账户风险。本文基于MetaMask Support、MetaMask Download等资料,梳理关键事实、操作清单、常见误区和非投资建议边界。

MetaMask 13.47要查什么要先核验官方来源、链上对象和账户风险。本文基于MetaMask Extension v13.47.0 Release、MetaMask Download等资料,梳理关键事实、操作清单、常见误区和非投资建议边界。
WalletConnect会话怎么关需要先看官方来源、权限边界和风险提示。本文基于WalletConnect Wallet SDK usage、MetaMask revoke allowances等资料,梳理核验步骤、常见误区和安全检查清单。
代理合约会把用户交互地址和实际实现逻辑分开。本文说明如何用 Etherscan 核验源码、implementation、管理员权限和升级风险。
WalletConnect 连接请求需要核验域名、会话、链、权限和签名内容。本文说明 Verify 类域名提示能覆盖什么,哪些风险仍要人工判断。
ERC-4337 Paymaster 怎么理解 要先核验官方资料、链上记录和操作边界。本文用中文拆解判断顺序、常见误区、用户风险和执行前检查清单。

BIP-20 是 bitcoin: URI 的首个正式提案,2011 年立项,已被 BIP-21 接替而关闭。分号版本字段、X8 乘数与 TBC 单位、send 私钥直付,哪些活了下来、哪些被剪掉。

BIP-71 给 BIP70 支付协议的三种消息定下媒体类型:application/bitcoin-paymentrequest、payment、paymentack,声明二进制负载。协议退役后,这份命名约定仍处已部署状态。

BIP-73 让收款二维码只装短链接,钱包用 Accept 头声明能收 bitcoin URI 还是支付请求,服务器按能力回话,都没声明就回网页兜底。扫码结果不同的根因就在这层协商。

CAIP-7 为 EOSIO 命名空间定义链标识:Chain ID 是创世状态的 SHA256 全称 64 位十六进制,CAIP-2 参考值取前 32 位;定义本体外包给官方手册与实现 PR,状态 Draft。

EIP-4758 提议把 SELFDESTRUCT 改名 SENDALL:只转走账户以太、不删代码存储、不动 nonce、删光相关退款,为 Verkle 树与无状态铺路。它停摆了,但路线约束写进了正文。

EIP-3300 主张 Gas 退款线性融化:每 100 区块减 1,避免一步废除砸掉退款持有者;矿工弹性与代币化退款是动机。它与 3298、3403 构成缓退到急停的光谱,最终落选。

CAIP-30 为 Solana 命名空间定链标识:取创世块哈希(Base58)前 32 个字符,主网 solana:4sGjMW 开头,核验方法是向节点请求 getGenesisHash。文档已迁往 namespaces 仓库治理。

CAIP-26 把 Tezos 链标识定义为创世块哈希经 blake2b 后截前 4 字节、以 Net 前缀 Base58Check 重编,主网 tezos:NetXdQprcVkpaWU。32 位空间防不住蓄意碰撞是它的安全边界。

CAIP-23 给 Filecoin 命名空间的链标识只有两个合法值:主网 fil:f、测试网 fil:t,直接复用地址前缀的网络位。极简登记的代价是无法区分具体测试网,文档已迁入 namespaces 仓库。

CAIP-104 规定命名空间参考的搬家规则:一个生态一个目录、每条 CAIP 单独建档、七档状态机与 front matter 字段清单。Filecoin、Tezos、Solana 的旧链标识规范都按它迁往 namespaces 仓库。

EIP-1418 主张按"字节乘以时间"为链上存储定价:每块从账户扣租,RENTBALANCE 与 SENDRENT 两个操作码配套,租金耗尽记驱逐区块号、惰性判定无需执行。现为 Stagnant 状态。

EIP-3102 提议把 MPT 换成二叉树:证明小约四倍、弃用 RLP 与小于 32 字节的内嵌特例、账户树与存储树合并成单树一份见证,哈希选 blake2b。未上线,为无状态路线探路后停滞。

系统大版本升级与回滚,会连带影响生物识别录入、系统密钥库和已安装的签名工具。本文按升级前、升级中、升级后三段列出加密用户在用机上的检查顺序,重点是把恢复前提在动手之前确认住。

定期强制改密、必须含符号、改过不能重复,这三条老规矩在近年的官方指引里已经被弱化甚至否定。本文说明现行主流口令建议的方向、为什么轮换频率不等于安全性,以及在账户被泄露证据驱动时才该改密的实际逻辑。

现代相册靠文字识别与图像模型建索引,让你能按画面里的字搜照片。功能便利的另一面是:截图里的地址、金额、账户名变成了可检索的文本,而这一步通常发生在云端。本文讲清索引机制、哪些内容最不该进相册,以及收窄的具体做法。

发件人一栏先渲染的是可读名称,域名小字要靠点开才看得见。这个渲染顺序让冒名成本极低:攻击者不需要相似域名,只要把显示名写成官方名字。本文拆解显示名的来源与渲染规则、它如何与通讯录、线程回复互相加固,以及核验顺序该改在哪一步。

邮箱的自动分类会把营销特征明显的通知归进推广或垃圾箱,而登录提醒、提币确认这类关键邮件恰好具备那些特征。本文说明误判是怎么发生的、漏看一封通知的真实代价,以及建立「专用收信通道 + 定期巡检」的具体做法。

摄像头、门锁、扫地机配网时发生的三件事很少被用户看到:凭据被写进设备、账号绑到厂商云、管理入口顺带开放。本文按配网、使用、换号、退役四个阶段拆解家用智能设备的暴露面与可执行防御清单。

电话卡被冒名办理、手机号悄悄绑着一批不认识的应用账号,是号码类风险的起点。本文讲清工信部「一证通查」服务的查询机制、结果口径与查完之后的解绑顺序,以及它对加密账户恢复流程意味着什么。

路由器、交换机这类网络设备在转手时留下的不是照片和联系人,而是配置:历史无线名与密码、管理员凭据、远程管理和厂商云绑定。本文讲清配置为什么能跟着设备走,接手方与转出方各自该做的检查与重置顺序。

语音验证码、自动外呼提醒和冒充客服的来电共用同一条通道,用户只能靠行为模式区分。本文讲清语音验证码在验证体系里的位置、它与短信验证码的机制差异,以及来电型钓鱼的可辨别信号与不做什么的纪律。

轻钱包递交的布隆过滤器受三条硬线约束:位图不超 36000 字节、哈希函数不超 50 个、filteradd 单根针不超 520 字节。对照 Bitcoin Core v31.0 源码拆超限后的记账断连路径、服务位检查与老钱包连不上节点的排障线索。

LND v0.19.0-beta 里 sendpayment、payinvoice、sendtoroute 共用一个默认关的 cancelable 旗标:开了才允许在 60 秒默认超时前手动取消付款循环,且取消只拦后续尝试、在途分片照常结算。对照源码拆这条付款语义的适用命令、对账姿势与场景取舍。

比特币隔离见证之前最主流的三种输出脚本——P2PK、P2PKH 与 P2SH,都能被 BIP-381 定义的 pk()、pkh()、sh() 描述符写成一行的文本。本文拆解这三种表达式的产出脚本、sh() 只能放在顶层的位置约束、redeemScript 的角色,以及从旧钱包迁移到描述符时该核对哪些地方。

多签的标准做法是把公钥压进脚本、用一条 OP_CHECKMULTISIG 数够签名,但这条指令在区块限额里按 20 次签名操作计费。BIP-19 提出用 OP_CHECKSIG 加 OP_ADD 逐个累加的低签名操作数写法,试图让多签能扩到更多把钥匙。本文拆解它的脚本模板、n 不超过 3 的适用边界、500 字节解锁脚本的由来,以及它最终停留在已关闭状态的原因。

BIP-80 为一种叫投票池的多签保管场景定义了确定性派生路径:m 下依次是目的号、币种号、批次号和地址序号,其中批次号这一层专门用来实现先进先出的冷存储——把存入拆进多个批次,让绝大多数私钥能一直待在离线状态。本文拆解这四层各自的含义、目的号 0x80000050 的由来,以及这份 2014 年提案停留在已关闭状态的原因。

比特币地址是一长串没有规律的字符,很难记、很难念给别人。2011 年的 BIP-15 系统性地比较了四种把「好名字」映射到地址的方案:从已有地址里取唯一前缀的 FirstBits、查 DNS 的 TXT 记录、连一个约定端口的服务、以及用 Namecoin 区块链存映射。本文逐项拆解这四种方案的取数方式与各自的软肋,以及这份早已关闭的提案留下的遗产。

比特币的隔离见证地址以 bc 开头、莱特币以 ltc 开头、Cosmos 以 cosmos 开头,这一串人类可读前缀由 SLIP-0173 统一登记维护。本文拆解这份注册表为什么存在、比特币的 bc/tb/bcrt 三套前缀如何对应主网测试网回归测试、它如何顺带收纳了 codex32 的主密钥前缀,以及查一个新链地址前缀的正确姿势。

BIP-81 给彩色币投票池多签钱包定的派生路径,比 BIP-80 多出一整套巧思:因为 BIP-32 每层只有 4 字节索引、装不下能唯一区分颜色定义又不碰撞的信息,它把颜色定义先哈希成 20 字节、再拆成五段小端整数占用五个派生层。本文拆解这条 m 下八层的结构、五层颜色定义段的由来,以及这些层为何破例用公开派生。

CAIP-154 要求钱包接口只在安全上下文注入:三方 iframe 默认拿不到 window.ethereum,allow 属性与沙箱如何决定放行,测试向量怎么对照排障。

CAIP-5 用 Tendermint 创世文件里的 chain_id 作链标识:合规则直抄,超长或含特殊字符才转成哈希前缀,cosmoshub 换代在规范里算不同链。

CAIP-13 把波卡系链的标识钉在零号块哈希前 32 位十六进制上,用 chain_getBlockHash 可核对;与比特币系的 CAIP-4 同一种截法、两种身份。

CAIP-28 把 Stellar 链标识收窄成 pubnet 与 testnet 两个取值,真正防串网的是网络口令;Horizon 与 Core 两个端点都能核对眼前网络。

CAIP-76 为点号分隔的 realm.shard.account 地址放宽了账户格式,链段、地址段与可选校验码各挡各的错,带不带尾缀都是合法地址。

CAIP-21、22、29 在 CAIP-19 骨架下规定 EVM 资产标识:链段加命名空间段加合约地址,NFT 与半同质资产再挂 Token ID,符号名不在体系之内。

往上翻手机短信,能翻出你在哪些平台开过户、参加过什么活动、验证码常从哪来。本文讲清这份台账是怎么被备份到新机的、为什么删收件箱删不掉云端副本,以及把短信当作一次账号普查素材的可执行做法。

浏览器、输入法和表单控件会替你记住填过的内容,下次一点就补全。本文讲清这份「建议清单」存在哪、为什么删掉网站账号也删不掉它,以及在共享电脑与旧设备处理时逐项清点的可执行顺序。

为了备忘而打开的自动录音,之后会跟着云备份、转写纪要和维修交接走很远。本文讲清通话录音通常被复制到哪几处、为什么它比截图更难取舍,以及涉及地址、验证码与身份核验话题时的替代记录法。

系统通讯录之外,SIM 卡还能独立存下姓名与号码,并且不会被常规的备份与恢复流程自动带走。本文讲清这份副本从哪来、换机换号时为什么容易掉、旧卡随手留下会带来什么,以及一份逐项迁移与处置的顺序。

为了换机过渡、旧机代收、手表收码而装上的短信转发工具,会把验证码正文复制进邮箱、云端或另一台设备。本文讲清转发机制制造的几份额外副本、怎么界定这层暴露,以及从盘点到断链的处置顺序。

手机上那个「总是用此应用打开」的勾选,会把某类文件永久固定交给一个应用处理,而处理可能包括云同步、存草稿、建相册。本文讲清系统交接文件的机制、几类常见的暗副本路径,以及盘点默认处理程序的可执行清单。

把伪造的登录页打包成一个HTML文件当附件发给你,链接审查就全部失效:它没有域名,不经过浏览器地址栏的常规审视,却照样能摆出以假乱真的表单。本文拆解这类附件的运作方式、它绕开了哪些防线,以及读信端的处置纪律。

用主邮箱代收其他邮箱、给邮箱客户端配好全部账号图省事,等于把几串钥匙挂在同一个钩子上。本文讲清邮箱代收与账号集中托管的工作机制、主邮箱失守的连锁后果,以及分环、验环、断环的操作顺序。

LND 的 wallet-unlock-password-file 用文件里的密码自动解锁钱包:设置后 RPC 解锁关闭、钱包不存在即退出、需 allow-create 例外建钱包,与 noseedbackup 互斥。管道用法与安全位移逐项拆解,按 v0.19.0-beta 源码。

LND 用一分钟采样探测活动通道的对端存活,发现不活跃后还要等二十分钟禁用宽限才向全网广播 disable,对端稳定十九分钟即可取消——三个时间参数构成防抖判定链。调整场景与验证方法,按 v0.19.0-beta 源码。

固定层数的派生路径只能用一次结构。BIP-83 提出在每一层预留 0 号子节点专做“继续往下长”的入口,让钱包层级可以无限嵌套。本文拆解它的规则、与 BIP-44 固定五层结构的取舍,以及今天为什么几乎没有钱包在用这套约定。

比特币区块头版本字段里有 24 个位被 BIP-323 提案划为矿机专用随机数空间,并从软分叉信号解析中剔除。本文讲版本字段的位分配、只挖区块头的矿机为什么缺随机数、0xe000001f 掩码怎么读,以及不升级节点会怎么看待这些位。

BIP-450 提案 Formosa 把 BIP-39 的逐词编码改写成按主题造句:每 33 位随机数编成一句有语法的情节句,声称更易记且与 BIP-39 双向兼容。本文拆解它的主题词表结构、句子与词的换算表、恢复时仍要过一遍标准词表的兼容机制,以及草案阶段的风险边界。

多方共用的 P2SH 多签钱包要解决一个尴尬:谁都不肯把主公钥交给对方,但生成收款地址又必须各自动手。BIP-45 用 m/45 开头的四层路径解决:按公钥字典序定座次、只交换硬化层公钥、任何一户都能独立算出同一批地址。本文拆解路径每一层的含义、地址独立生成的流程与恢复时的注意项。

Bitcoin Core 的 combo() 描述符把一把钥匙同时展开成 P2PK、P2PKH、P2SH-P2WPKH、P2WPKH 四种脚本,是新旧钱包格式之间的一座桥。本文拆解 combo 的产出规则、什么时候它只出两种脚本、它如何终结"换地址类型要不要重扫"的困扰,以及使用时的三个核对点。

不是所有脚本都来自自己派生的密钥。BIP-385 的 raw() 与 addr() 描述符把任意已有输出脚本或任意地址包装成描述符,喂给扫描与工具链。本文讲两者的分工与失效边界:raw 只收十六进制、addr 只收合法地址、二者禁止嵌套,以及包装别人的地址时"扫描可得、签名不可得"的含义。

Taproot 的 P2TR 输出可以携带一棵脚本树,BIP-386 定义的 tr() 描述符把内部密钥与脚本树写进同一行表达式。本文拆解单密钥与带树两种形态的计算规则、x-only 密钥限制、两种非法嵌套,以及恢复备份时应核对的要点。

粉尘攻击留下的零钱输出锁着占账、花着中计。2026 年挂出的草案 BIP-451 规定了一种标准化处置交易:全部输入金额充当手续费,只留一条内容为 ash 的 OP_RETURN 输出,并用 ANYONECANPAY 签名支持第三方批量合并。本文拆解其格式、防指纹设计与隐私代价。

BIP-391 想把钱包描述符连同出生区块高度、钱包名等元数据压进一个 PSBT 风格的二进制容器,2026 年 1 月立项、4 月即因 BIP-393 的文本注释方案而撤回。本文拆解 BOD 容器的结构、它放弃 CBOR 的理由,以及这场格式竞争给备份实践的两课。

BIP-176 把 100 聪正式命名为一个 bit,等于百万分之一比特币,目的是减少小额金额的读数错误。本文讲清这份 Complete 状态提案的动机与换算规则、它与聪(BIP-172)和整数化提案(BIP-177)的关系,以及今天在钱包里使用 bits 单位的核对方法。

BIP-79 Bustapay 让付款人先提交一笔完全签名的模板交易,商家加入自己的输入后回传、付款人再签再广播,用一次收款同时打破输入归属假设并清理商家 UTXO。本文逐步拆解这套协议、它的攻防细节,以及它为何在 Payjoin 之后关闭。

BIP-87 为确定性多签钱包规定与 BIP-44 同形的五层派生路径 m/87',脚本格式不再占用派生层级,改由描述符模板声明。本文对比 BIP-45 与 BIP-48 两代方案,拆解 87 路径的分层职责、备份纪律与恢复时的现实边界。

企业邮件网关会把正文链接重写成安全代理域名加长参数,并在点击时刻做实时检查。本文讲清重写机制,以及包装域名被仿冒、真网关跳板落地页失守、提示语被伪造三个缺口的核对顺序。

验证码没到可能卡在发送限频、地址拼写、收信规则、箱内折叠或真实延迟五段路的任一段。本文给出先查后发的处置顺序、换通道策略,以及交易类发件域名被屏蔽后的恢复方法。

安卓允许应用在其他应用上层绘制界面,透明浮层可以接走本该落在转账按钮上的触摸。本文讲该权限的名称与盘点入口、遮挡如何利用模式化确认,以及转账确认前的三件套动作。

孩子指尖经过的不止商店:小额免密、家庭组织者审批与全程登录态把钱包和交易所会话一并暴露。本文讲平台支付设计、隐性登录态风险,以及交出手机前的三分钟隔离与归还后两分钟复盘。

云端删除是一个流程而不是瞬间:回收站、版本历史、服务端备份构成三层延迟。本文讲清删除在云盘里实际发生的三件事,并给出敏感文件的删除体检与逐层确认顺序。

路由器管理页是一个有口令的账户:能改解析服务、开关远程管理、查看在线设备。本文讲默认口令与远程管理暴露的风险逻辑,给出十分钟四项自查与把管理口令纳入密码体系的三步做法。

假客服与搭讪剧本的第一步都是加上你。本文拆解手机号、群聊、用户名、二维码四条添加通道的风险浓度,讲清消息请求箱的隔离价值,给出入口档位组合与通过后的换道核验纪律。

锁屏不等于整体封闭:感应支付、通知正文、快捷回复在设计上供未解锁者使用。本文逐项摊开锁屏可达功能面,给出借出前一分钟配置与归还后一分钟复查清单。

lncli profile 的六个子命令把 RPC 地址、TLS 证书与 macaroon 路径固化为命名档案,profiles.json 落在用户目录。默认档案会改变所有命令的落点,优先级链条、addmacaroon 登记与多节点运维纪律逐项说明。

-port 定服务号、-bind 定门牌,重复绑定与方括号写法的解析差异,=onion 后缀如何把入站连接标记为 Tor 来源、洋葱端口自动加一的对应关系,以及监听与公告分家导致的可达性排障顺序。

LND 看门塔客户端的 add、deactivate、remove、towers、tower、stats、policy 七个子命令按 v0.19.0-beta 源码逐项核对:add 兼改地址、停用与摘除语义不同、会话旗标不开就看不见、policy 读的是生效值。

LND 的 neutrino 命令组由 neutrinorpc 构建标签控制,status、addpeer、disconnectpeer、isbanned、getblockheader、getcfilter 各管一段;banduration 与 banthreshold 在样例配置里标注当前未使用,后端切换不受支持。

比特币核心有两个都带 dns 字样的启动参数:-dns 决定用 -addnode、-seednode、-connect 按域名拨号时允不允许做域名解析(默认开启),-dnsseed 决定地址储备不足时要不要去查询内置 DNS 种子域名列表(默认开启,用了 -connect 或 -maxconnections=0 则默认关闭)。v31.0 源码显示种子线程解析域名时不受 -dns 影响。本文按源码拆开两条路径与关闭后果。

LND 默认构建不含 peers 服务,开 peersrpc 构建标签后才有 lncli peers updatenodeannouncement:address_add 与 address_remove 增删可连地址、alias 与 color 改显示名、feature_bit_add 与 feature_bit_remove 增减特性位声明,改完立即向对端广播新版本节点公告,无需重启。本文按 v0.19.0-beta 的命令源码核对参数与生效边界。

CAIP-19 定义了通用的资产标识结构,而链生原生币那一类由 CAIP-20 落地:资产引用写成 slip44 加一个十进制序号。本文拆解这串标识的读法、与派生路径里 coin_type 数字的关系与区别,以及读它时必须做的三项核验。

区块浏览器网址能自己拼,但每家的规则并不一样。CAIP-200 只保留 tx 与 address 两条跨链最小路径,并要求按各链原生语法拼接。本文讲它的规定、与 EIP-3091 的覆盖关系、跨链拼接时的三种差异场景,以及拼链接必须守住的域名纪律。

以太坊系链用整数链号区分彼此,比特币系的链身份却是一段创世块哈希的前 32 位十六进制。本文拆解 bip122 命名空间规定的标识格式、用 getblockhash 0 自行核验的方法、分叉链与相似链如何获得不同标识,以及这份参考文件已被命名空间仓库接管的现状。

付款截图既易伪造也无一次性保障。BIP-120 提出过一套付款证明:用与那笔交易完全相同的输入、带一次性随机数重新签出一份证据。本文拆解它的结构、服务端八步验签、配套的 btcpop 链接格式,以及它为何停留在关闭状态。

手机键盘上的麦克风图标背后,可能连着云端语音识别、搜索记录与语音助手留存。本文讲清语音输入的三种工作形态、哪些内容在听写时会被完整留存,以及涉及地址、词组和验证码时为什么必须回到手输,并给出麦克风权限与语音历史的清理清单。

把带地址、助记词截图或内部信息的邮件发错人之后,很多人第一反应是点撤回。本文讲清邮件撤回的真实边界:它依赖什么条件、为什么对发往外部邮箱的邮件基本无效、草稿箱里的残留从哪找回,以及发错敏感内容后比撤回更有效的处置顺序。

邮件签名档和被层层转发的邮件线程会把手机号、组织架构、历史地址交出去。本文讲清签名档的三类过度信息、转发链为什么每转一次就多留一层旧数据,以及个人与团队邮件落款的瘦身清单和清理历史线程的习惯。

手机的安全文件夹、隐藏相册和私密空间常被用来存放证件与账户截图。本文讲清这类功能的保护到底建立在什么之上——是加密隔离还是仅仅改索引、恢复出厂与换机迁移时它们去哪、以及为什么助记词截图放进任何相册类空间都不改变「密钥仍在联网设备上」这个事实。

tr与下划线宏如何标记字符串,bitcoin_en.ts为何是机器生成的母本,Transifex同步的时滞如何解释半中半英的界面。依据v31.0仓库文档与源码。

硬件钱包给数据做对称加密时,密钥从不离开设备,要不要按确认键也不是软件说了算。SLIP-0011 定义的 CipherKeyValue 原语把派生路径、提示词和两个方向的确认选项一起搅进密钥推导,换输入绕确认在数学上走不通。本文拆解它的输入清单、E1/E0 与 D1/D0 确认位、AES 加密细节,以及 SLIP-0015、SLIP-0016 如何站在它肩膀上。

同一句助记词导入两款 Cardano 钱包,地址可能完全不同,问题常出在种子到主节点这一步。SLIP-0023 用 universal 与 Icarus 两套方案规范了这条路:曲线名当盐的 HMAC 派生与 PBKDF2 四千零九十六轮的老兼容路径,各自配了位操作和链码取法。本文拆解两套算法、什么时候用哪套,以及恢复后地址对不上时的排查顺序。

机密交易的链上记录金额是一团 commitments,钱包却能一键显示你收了多少。靠的是盲化密钥:SLIP-0077 规定主盲化密钥用 SLIP-0021 的对称密钥树从助记词派生,每个收款脚本再拧出一把一次性盲化私钥。本文拆解派生链、双重 SHA-256 共享 nonce 与可交给审计的边界,并说明这份草案的适用范围。

把收款地址换成攻击者地址,是硬件钱包也防不住的链下攻击。SLIP-0024 让受信任签名方把商家名、地址和金额打包签名,硬件钱包验签后屏幕上显示商家名字而不是那串十六进制。本文拆解 nonce 防重放、退款与购币备忘的地址归属校验、BIP-0021 链接里的 slip24sig 字段,以及受信方信任从哪来的边界。

网页找钱包,除了往 window 上挂接口、往 iframe 里发消息,还有第三条路:CAIP-294 让扩展钱包与区块链库各自广播事件,一个 announce 自报家门、一个 prompt 点名询问,靠 UUID 路由、靠 JSON-RPC 装载荷。本文拆解这条事件总线路线的分工、时序与防指纹设计,并讲清它与 EIP-6963、CAIP-295 的关系。

把文件哈希写进区块链只是一半,另一半是怎么验证别人递来的存证。CAIP-168 用 IPLD 的 CID 做自描述摘要、用 DAG-CBOR 二元默克尔树装一揽子文件、再用四个字段把树根钉回某条链的某笔交易。本文拆解 BlockchainAnchor 的读法、验证顺序与这份 Review 级规范的边界。

轮询 listchannels 会漏掉两帧之间的状态跳变。LND 提供 SubscribeChannelEvents 单向流,把开通、关闭、激活、失活、在途与结清六类事件实时推给客户端。本文按 LND v0.19.0-beta 的接口定义拆解事件语义、断线补账与集成姿势。

AbandonChannel 把通道本地状态整体删除,只留关闭摘要,注释里给了两条合法场景与两道确认位。本文按 LND v0.19.0-beta 的接口定义拆解它的护栏、删除后链上资金的事实,以及执行前的核对清单。

用自己的域名邮箱收验证码的人,丢域名就等于丢邮箱。域名归注册商体系管:转移密码、转移锁、注册人邮箱验证,这套机制各自拦什么、漏什么,知道的人不多。本文讲清域名从注册到转移的机制链条,给出一份把域名当资产管理的配置清单——锁、双重验证、备用联系邮箱、到期日历——以及收到「转移申请」告警邮件时的正确处置顺序。

账号找回体系里最古老的密保问题,早已是公开信息的重灾区:社交平台、家谱网站和问卷数据把答案摆在了陌生人面前。本文讲清密保问题为什么失效——它的本质是一道可以公开检索的题——哪些问题等于没设、哪些账号值得逐个进去改,以及拿不回答案时如何走官方找回通道,而不是第三方「代找回」服务。

新一代系统开始提供「可搜索的屏幕历史」:每隔几秒保存一张屏幕快照,几年后还能按词找回你看过的画面。官方对这类功能做了默认关闭、本地加密、生物识别解锁等设计,但对电脑上进行过资产操作的人来说,它把「看过的画面」变成了可全文检索的档案。本文讲清这类屏幕历史功能的机制边界与官方防护设计,给出资产用户的开关检查、应用过滤与快照清理清单。

一封邮件显示已投递却不在收件箱里,很多时候不是被删了,而是在服务器之间就没真正送进去。本文用SMTP状态码与投递状态通知的结构,讲清临时失败与永久失败的区别、扩展状态码能补充什么信息,以及为什么收不到交易所确认邮件时应该先看回执再动账号设置,而不是急着改密码。

很多人以为别人一直在试密码就能试进交易所账号,实际上登录频控、失败计数锁定和分层验证机制把这条路的时间尺度推得很远。本文讲清频控和锁定通常按什么维度计数、临时锁定与风控锁定的差别、为什么锁定本身也可能是攻击手段,以及把重点从密码强度转向凭据回收防护的理由。

设备离线、关机或者电量耗尽之后,查找功能还能不能定位,取决于它是不是属于那套靠周围设备接力上报位置的离线网络。本文讲清最后已知位置与实时位置的区别、离线查找依赖的条件、丢失模式和远程抹掉各自拦什么、以及为什么定位能力不等于资产止损能力。

处理资产纠纷、提交工单材料时导出的表格、文档和截图,可能带着作者名、组织名、保存路径、修订记录甚至内嵌对象。本文讲清这些属性从哪来、为什么删除内容不等于删除痕迹、哪一类文件最容易漏,以及提交前的固定检查顺序。

SLIP-0013 定义了用确定性层级为网站、远程 shell 等服务生成登录密钥的方法:把服务 URI 和索引哈希后变成派生路径,用签名应答完成免密码登录。本文拆解服务身份构成、m/13 派生路径怎么算、挑战-应答流程的三个字段,以及服务端三种处理结果,并说明它与普通备份私钥的边界差异。

BIP-32 只管公私钥对,对称加密密钥长期没有统一派生标准。SLIP-0021 用 HMAC-SHA512 加"Symmetric key seed"盐造出对称密钥树:标签字符串代替下标,每个节点固定 256 位密钥。本文讲清主节点生成公式、ChildNode 递推、标签命名防撞规则,并用官方测试向量说明为什么密码管理和元数据加密都建立在它之上。

BitShares、Steem、EOS 等 Graphene 系链不用 UTXO,账户挂着 owner、active 等可修改角色。SLIP-0048 为此把 BIP-44 路径扩展出五层:purpose、network、role、account-index、key-index,角色层放在账户层之前使各角色子树互不干扰。本文拆解路径每层语义、注册网络与角色编号表、账户发现算法和 gap limit 5 的边界,以及冷热水分层在角色模型下的新写法。

SLIP-0014 公开了一颗用十二个 all 助记词固定的压力测试钱包:同一颗种子下预先列好了 BIP44、BIP49、BIP84、BIP86 四条派生路径的首批地址和全部私钥,专供钱包软件核对扫描与派生逻辑。本文拆解它的由来、四种格式怎么对照自检、测试网版本与指纹标注的读法,并强调所有私钥公开的边界:这类地址只能试软件,绝不能收真实资产。

CAIP-171 给"与钱包之间一次打开的会话"定义了一个跨实现通用的标识符:一个字符串,但必须同时满足唯一、可关闭、状态变化中不变、JSON 往返一致、至少 96 位熵五条硬性质。本文拆解它要解决的浏览器沙箱与 Topic 型协议各说各话的问题,逐条解释每条性质防的是什么故障,并说明 Draft 草案阶段对用户能期待什么。

CoinJoin 这类需要签署外部输入的场景里,攻击者可以把你的真实输入谎标为"别人的"来骗过硬件钱包显示金额。SLIP-0019 用 SLIP-0021 派生的保密身份密钥对 scriptPubKey 做 HMAC,生成一段第三方可验证的所有权证明。本文拆解证明体结构、确认标志位与承诺数据,并解释这种证明如何同时防显示欺骗与注册占位攻击。

SLIP-0022 为 HD 钱包类硬件密钥定义了一种可互操作的 FIDO2 credential ID 格式:四字节版本、十二字节初始向量、加密的凭证数据与十六字节认证标签,让设备近乎无状态地把注册记录托管给对方网站。本文拆解这四段结构、CBOR 编码的九个字段、默认算法 ES256 与 P-256,以及密钥派生路径 m/10022 怎么由认证标签反推。

SLIP-0025 为 CoinJoin 钱包定义了一条与普通账户刻意分开的派生层级 m/10025,脚本类型固定为 1、地址形态与 BIP-86 的 P2TR 相同,但 XPUB 释放必须逐层确认、内链地址不应展示。本文拆解六层路径各字段取值、为什么公开账户级 xpub 比常规场景风险更高,以及"链上看不出区别"这一设计目标的含义。

SLIP-0017 让确定性钱包按"服务 URI 加索引"派生专属密钥对,再用 ECDH 与对方算出会话共享秘密,备份沿用助记词那一套。本文拆解服务身份两元组、URI 哈希切成 m/17 派生路径的六步算法、GetECDHSessionKey 的调用逻辑,并说明它与登录用 SLIP-0013 的分工以及 ed25519 类曲线的限制。

LND v0.19.0-beta 的 getinfo 不止是节点名片。本文按 lnrpc 接口定义核对 synced_to_chain 与 synced_to_graph 各自管什么、通道与对端计数为何互不覆盖,以及把它当分流阀的排障顺序。

LND v0.19.0-beta 的 pendingchannels 记录通道生命周期里所有不活不死的等待:待开确认、强制关闭在途、等待结算。本文按接口定义核对 limbo balance、maturity height 与 recovered balance 的对账读法。

LND v0.19.0-beta 的 listinvoices 把节点签发的收款请求按索引摊开。本文按接口定义核对 OPEN、ACCEPTED、SETTLED、CANCELED 四态语义、签发序与结算序两套索引的成因,以及翻页过滤参数的组合陷阱。

开启双重验证时生成的那组恢复码,是第二道门打不开时的备用钥匙,却常被随手截图进相册或存进云笔记。本文讲清恢复码的权限与生命周期——它绕开的是第二因子、未使用的通常长期有效——解释为什么存在账号同一侧等于给两道门配同一把锁,并给出分开存放、用一条划一条、定期盘点三条纪律与换机场景的正确动作。

钱包与交易平台会正常升级,但任何要求你在新版里「先导入助记词或私钥才能迁移资产」的流程都不属于正规升级。本文拆解升级骗局的三段结构——伪造的停服通知、高仿新版安装包、迁移失败话术——说明正规升级与正规迁移在机制上长什么样,并给出升级前核验、装完后核对与已经导入之后的处置顺序。

一键冻结是账户失陷时最有效的止损动作,但它常被推到两个极端:该冻的时候犹豫,冻完之后以为万事大吉。本文以 OKX App 为例,说明官方给出的异常处置路径——修改密码、设备管理、授权管理、冻结入口——应该按什么顺序用;哪些信号值得立刻冻结;冻结之后仍需补齐的邮箱、链上授权与证据三块工作。

账号被接管后,收件箱常会收到一封「密码已修改,如非本人操作请点击恢复」的提醒——它可能不是平台发来的,而是攻击者为收尾剧本准备的诱饵。本文解释确认式钓鱼为什么利用人对安全通知的信任定势,给出区分真提醒与假确认的核验顺序、收到此类邮件后的标准排查动作,以及确认真的被改密时的处置流程。

iPhone 的被盗设备保护自 iOS 17.3 起提供两档强度,安卓阵营的对应功能则分散在「被盗时锁定」等多种开关里,两家的默认状态和保护范围并不相同。本文逐项列出一小时延迟档与生物识别档各拦哪些操作,说明 SIM 卡 PIN 这道老防线为什么在补办卡面前仍然有效,并给出抢盗发生后的处置顺序。

旧手机出手是加密用户最容易低估的泄露面:钱包应用、登录会话、云同步残留和输入法记录都可能跟着机器走。本文分卖方与买方两侧写清处置:卖方按「登出—撤授权—退出登录态—恢复出厂—复核备份链路」五步清扫并解释为什么出厂不等于数据即刻不可恢复;买方拿到二手机后先完成系统重置、渠道重装与账号体系重建,再考虑装钱包。

一些项目的「官网」其实是博客平台或页面托管服务上的站点,托管账号断更、欠费或被盗后,页面内容可能原样留在缓存与快照里,而域名控制权已经换手。本文解释这类第三方托管站点为什么比自建域名多一层「维护方断供」风险,给出识别托管层的三个检查动作,以及老项目停更期间用户该守住的三条纪律。

长期不登录的账户与长期不用的邮箱,各自都在缓慢变质:邮箱服务商可能回收地址、密码可能早已躺在泄露库里、绑定的验证方式可能已失效。本文讲清「休眠资产账号」的三条时间线——平台休眠政策、服务商回收周期、泄露库累积速度——以及重新登录之前该做的六项前置核验,避免你带着三年前的凭证走进今天的风险面。

想知道某条链上某个合约里的一份数据,过去每个应用各写各的地址方案。CAIP-373 把「哪条链、哪个合约、调哪个函数、查哪个区块」拼成一串可移植的引用文本,任何支持的工具都能照着它把数据取回来。本文逐项拆解这串引用的语法、示例和解析步骤,并说明它适合什么数据、不适合什么数据。

多链钱包里「同一个地址在所有 EVM 链」这句话一直没有标准写法。CAIP-363 把下划线 `_` 保留为通配符,让 eip155:_:0x… 这样的标识表示该命名空间下的所有链。本文拆解这条通配符的语法、它刻意不承诺的事情,以及不支持它的软件会怎样处理。

有些钱包 RPC 方法根本不需要用户动手,却仍要把用户从应用里拽回钱包确认一遍。CAIP-345 允许钱包在会话属性里登记一个 JSON-RPC 的 HTTP 端点,把这类方法改由端点直接应答。本文拆解这个 wallet service 属性的结构、缓存约定、失败回退要求,以及它为什么不收自定义请求头。

登录网站时既要记得钱包、又要记得地址,新用户记不住。CAIP-275 让域名持有者在域名 NFT 的文本记录里放一个 authenticator 字段,指向一份登录流程配置,应用照着配置依次尝试扩展、扫码、通用链接等连接方式。本文拆解这条查找链和配置文件结构,并说明它没有解决的问题。

链上信誉大多靠平台打分,换个平台就得重攒。CAIP-261 提出一套对等信任断言的数据框架:用可验证凭证声明「在某个维度、多大程度上信任某个地址」,正负皆可、附带理由,让信任图谱能跨系统流转。本文拆解它的标识方案、数据模型与取值范围,并说明评分计算为何被刻意留在范围之外。

同一个跨链资产在不同钱包里被当成几个不相干的币,是聚合资产视图老大难。CAIP-390 用一份最小 JSON 模式统一名称、精度、图标、链接,并用 locations 字段以 CAIP-19 标识登记同资产在各链的分身合约。本文逐项拆解字段约束、受控链接词汇与消费方必须自查的三件事。

网站登录时让你签的那条消息,装进什么容器传来传去?编号 74 的链无关协议给出 CACAO 能力对象:头部加负载的两层结构、did:pkh 签发者标识、按 EIP-191 或 EIP-1271 提示验签,再用 CBOR 与 CAR 做确定性序列化和传输。本文按原文拆解字段表、能力链回传机制与新旧头部兼容,并说明它当前的规范状态。

同一份钱包签名,怎么在离线校验、索引服务和多条链之间引用同一个标识?编号 380 的便携证明协议给了一个答案:把五个核心字段做确定性 JSON 序列化,用 SHAKE-256 算出 32 字节的 qHash 锚点,验证方离线验一次、到处引用。本文拆解规范子集字段、六行签名消息、五分钟时效窗口与 EIP-191 到 1271 再到 6492 的三级验签顺序,并明确它不是登录协议。

命令行脚本、部署机器人和 AI 代理要用钱包签名,浏览器那套多钱包发现机制在终端里没有对应物。一份尚未编号的 CLI Wallet Protocol 草案把 git 凭证助手的模式搬了过来:钱包厂商提供 PATH 上的可执行文件,操作走标准输入输出 JSON,配零到六号语义化退出码,再用带限额与限频策略的会话让代理在人类一次授权后自主操作。本文拆解操作约定、时间预算与会话边界。

交易哈希抄错一位就前功尽弃,于是有人提议直接报「区块高度加块内序号」的位置坐标。编号 136 的 TxRef 用 Bech32m 编码把比特币交易的位置写成人能抄的短串,但原文自己强调这是弱关联:重组时位置可能指向另一笔甚至空位。本文拆解 TxRef 的编码结构、六个确认数以下不得展示的显示纪律,以及把它换回交易哈希的交叉核对方法。

可验证凭证和 DID 讲清了链下身份的骨架,但钱包在这条链路上该暴露什么接口?编号 169 的草案给出一族 wallet_creds 前缀的方法:store 存、verify 验、issue 签发、present 出示、metadata 报能力,其中 issue 的方向特意反转——由钱包反过来调用应用。本文按原文拆五个方法的参数、错误码与出示交换用的表示交换数据模型,并交代它与特性发现流程的依赖关系。

钱包与网站建立会话时,除了约定「开放哪条链、哪几个账户、哪些方法」,还有两件常被默认拍板的事:RPC 接口以哪个版本文档为准,请求实际路由到哪些节点。编号 211 的草案把这两件事写进授权作用域里的 rpcDocuments 与 rpcEndpoints 两个有序数组,配 assumed、implicit、explicit 三层取值模型与冲突时按数组顺序定优先级的规则。本文拆解语法与安全考量。

闪电 channel_update 的 htlc_maximum_msat 是转发方的单边意愿上限,独立于通道容量。本文按 BOLT #7 拆解上下沿窗口、大于容量即拉黑的异常判定、两周未更新的剪枝建议,以及运营侧改参数的正确姿势。

BOLT #9 把 option_data_loss_protect 列为 ASSUMED:init 里可不协商,语义默认为存在。它的本体是 channel_reestablish 的序号与撤销密钥对账,记忆落后会被强制断链。本文拆解保护机制、与备份和 watchtower 的分工及不防的场景。

闪电节点重连后双方互发 channel_reestablish,用承诺序号、撤销序号与撤销密钥对账。本文按 BOLT #2 的重传规则拆解一致、重传、断链三种分支与撤销序号超前证明的机制,并说明为什么机关回滚通道数据库等于批量触雷。

比特币 P2P 实现给单条 getdata 消息的条目数卡了硬上限,Bitcoin Core v31.0 里这个编译常量是 1000。本文按 v31.0 源码核对该上限在区块下载与交易下载两条路径上的生效方式、它防的是什么,以及为什么日志里会看到多条较短的 getdata。

signmessagewithprivkey 把私钥作为参数直接签名一段任意消息,不需要钱包参与,注册在 util 类目。本文按 v31.0 源码核对它与 verifymessage 的配对实现、消息前缀防的是什么,以及它在 Taproot 地址与 BIP-322 面前的格式边界和密钥暴露风险。

不少用户把聊天软件里的加密提示当成了对方身份可信的证据。本文解释端到端加密真正保护的是传输管道而不是端点与身份,说明安全码与绿标提示的机制含义,拆解加密聊天环境下的三类冒充剧本,并给出跨渠道核对与端点卫生的防御清单。

交易所上新公告发布前后是钓鱼的高发窗口:预热页、假合约地址、扫码登记页会集中出现。本文拆解抢跑期剧本的两种主要形态,说明上新公告与合约地址的正确核验来源,并给出倒计时压力下先核验后操作的执行纪律。

U盘攻击不止是里面存了什么文件,还包括它声称自己是什么设备。本文解释键盘模拟类攻击为什么能被系统无条件信任、攻击链从插入到执行通常走哪几步,说明它与普通带毒文件攻击的差别,并给加密用户的资产设备一套可执行的介质纪律。

换收款地址类诈骗长期潜伏在正常业务往来里:先不露馅地等,再在转账当天用一封邮件或一条短信完成替换。本文拆解剧本的三幕结构与两种渗透路径,说明为什么链上转账没有撤回键,并给出回拨确认、读码核对、冷却期与小额试转的组合纪律。

在交易所或平台实名认证中没通过活体检测的人,会在各种渠道搜到「包过人脸」「技术手段过校验」的广告。本文讲清这类广告背后最常见的两种结局——纯骗钱与拿他人身份材料作案,活体检测机制的真实边界,以及认证反复失败时合法合规的正确解决路径。

项目方在即时通讯平台的官方机器人,正在被高仿:用户名只差一个字符、头像与简介全套照搬,在治理群和持群人聚集的群里主动点名,引导用户执行「连接」或「验证」指令。本文讲清机器人用户名可自由命名的机制如何支撑这类钓鱼、主动私信与主动@的风险信号,以及误执行指令之后的止损顺序。

针对开源仓库与包发布账号的接管,是供应链攻击里最省力的一条路径:不用投毒代码,只要拿到维护者的登录态或发布令牌,下一个正常发布的版本号里就可以夹带任何东西。本文从维护者视角讲清账号接管的常见入口、接管后的三种利用方式、个人开发者能落地的加固清单,以及作为使用方如何给自己的依赖装上哨卡。

多人共管的多签钱包把「单点失守」变成「多点同时失守」,但很多人只配置了门限数字,没审计过联署人这一侧。本文讲清多签风险的真正分布——签名人设备、账户与忠诚度的三本账,配置阶段该做的背景与设备核查,日常协作里的提案核验纪律,以及成员退出时从换地址到换门限的完整撤权顺序。

CAIP-312 是仍处于草案阶段的会话查询规范:它给钱包定义了 wallet_getSession 方法,让应用在重连、断线恢复或发现权限记忆不一致时,直接问钱包要当前会话的真实授权清单。本文逐项拆解该方法的参数规则、三种注定失败的情形、返回的 scopeScopes 结构怎么读,以及它和断线补查纪律如何配合。

CAIP-285 是仍在草案阶段的会话撤销规范:它定义了 wallet_revokeSession 方法,把"撤销这个会话的全部授权"变成应用可以发起的显式协议动作,并给出带编号与不带编号两种撤销路径、真/假两种结果和三个专用错误码。本文拆解它的规格、与钱包内手动断开的区别,以及它管不到的链上授权。

CAIP-311 为草案阶段的会话规范补上反向通道:wallet_sessionChanged 事件让钱包在用户于钱包端调整会话授权后,主动向应用推送全量更新后的授权清单;连接断裂错过事件时,应用应立即调用 wallet_getSession 补查。本文解释该事件的载荷结构、全量而非增量的设计取舍,以及多链场景下的用户核对要点。

CAIP-217 定义了应用与钱包之间授权作用域的标准写法:以链标识为键的作用域对象,内含方法、通知、账户等数组字段,是会话握手、命令路由等一批协议的公共积木。本文逐字段拆解 scopeObject 的语法规则、references 字段的条件约束,以及普通用户读授权弹窗时能借它核对什么。

CAIP-316 是一份信息性最佳实践文档,用生命周期对照表讲清带 sessionId 与不带 sessionId 两种会话形态在初始化、重连、查询、撤销各步骤的等价做法。本文沿对照表走一遍六个步骤,解释为什么放松编号要求能简化单会话通道,以及用户的连接管理动作该如何对号入座。

CAIP-319 为钱包向应用推送通知定义了统一方法 wallet_notify:每条通知必须挂在一条先前授权的链作用域下,可附会话编号,接收方处理前应先校验作用域与方法是否在授权清单内。本文拆解其请求结构、与账户变化事件的区别,以及多链并发连接下防止串话的设计。

让钱包登录网站,过去要走“先连接账户、再签一条验证消息”两个请求。编号 222 的链无关协议把这两步打包成一次 wallet_authenticate 调用:应用在还不知道你地址的情况下就能发起,钱包返回一个或多个带签名的 CACAO 能力对象。本文拆解这条方法的参数表、返回结构、两个错误码与域绑定要求,并说清它和登录签名、会话连接的关系。

链上付款常见体验要么手动转账容易错,要么来回弹窗四五次。编号 358 的链无关协议定义了 wallet_pay 方法:商家在一个请求里把所有可接受的币种、链、金额和授权方式列成选项,钱包按用户余额挑一个最合适的完成支付,同一订单号还规定了幂等规则与四个错误码。本文按版本一的规范逐项拆解请求字段、七种转账类型、凭据回执与它明确不管的事。

钱包登录网站时弹出一段英文文本让你签名,这段文本长什么样并不是各链随口定的:编号 122 的链无关协议定义了 SIWx 抽象数据模型,把域名、账户地址、URI、随机数、时间窗、资源清单等字段和必填边界统一规定,再把签名算法留给各命名空间自己定义。本文按规范原文拆这张字段表、消息示例,以及钱包必须执行的域名绑定防钓鱼规则。

CAIP-10 把账户写成「地址@链标识」两段式,机器友好但传输时仍是两个字段。编号 50 的多链账户标识提案用一串 base58 字符把命名空间、链号和地址编码进一个字符串,末尾再缀一个异或校验字节防抄错。本文拆它的字节构成、命名空间注册表、校验字节的局限,以及它和两段式账户标识在什么场景下各用武之地。

CAIP-2 用「命名空间:引用」给区块链发身份证,定稿多年被广泛采用之后,实践反而暴露出一些书面规范没覆盖的边角。编号 288 是一份信息性文档,没有新增任何语法,只记录三件事:称呼从链改为网络更准确、同一张网可能同时被多个命名空间标识、以及用一个特殊标识指代钱包本身而不是任何链。本文逐项解释这三条勘误对读配置、查数据的实际影响。

有些钱包以页面内嵌小框的形式出现在网站里,而不是浏览器扩展那样悬浮在页面外。这种形态下网页与钱包靠浏览器消息接口传话,编号 295 的链无关协议规定了这套对话的最小程序:双方启动时各自广播什么、用什么编号认出对方、握手和签名沿用哪几条既有协议。本文按规范拆解发现、握手、签名三步,以及它对每页独立标识的强制要求。

比特币核心钱包的 `sendtoaddress` 等命令接受 `estimate_mode` 参数,取值 economical 或 conservative,决定给定确认目标时取哪一档费率估计。本文按 v31.0 源码拆解两档模式在帮助文本与估算器里的真实分工、与 fee_rate 直给的优先级关系。

比特币核心的 -prune 取值 0、1 和不小于 550 的整数分别对应不修剪、仅允许 RPC 手动修剪、自动维持容量目标。本文按 v31 源码讲清三档语义、十万块高度门槛、与 txindex 互斥和不可回退的容量纪律。

标准性规则把 P2WSH 花费的见证栈限为 100 项、单项 80 字节、脚本 3600 字节,比共识线严一个量级。80 恰容纳一个签名,100 挡住把栈当数据通道的写法。本文按 v31 源码讲三条线与撞线读法。

热门硬件钱包的漫长等待期是“内部渠道”“加急排产”话术的投放窗口。本文按下单、等待、收货三个阶段给出官方渠道判断、进度类钓鱼的统一处理原则,以及收货当天的正品校验、初始化和小额试跑动作。

一键登录依赖蜂窝网络下与号码绑定的凭证,和短信验证码走的是不同链路、故障模式也不同。本文解释其前提条件与回退链路风险,并给出补第二步验证、回看登录方式、给临时号码划红线等可执行动作。

已故持有人资产匹配到你、紧急联系人确认、老账户残值待领取——遗产类剧本借用真实的继承难题做外壳。本文给出三种开场与共同落点、三件事现场核验法,以及证件泄露与签名之后的补救顺序。

挂着熟悉招牌、店员帮你注册领新人礼的线下门店,可能是信任密度最高的钓鱼现场。本文给出名单、电话回证、动作边界的三步真伪判断,以及人已在店里时的四条自处纪律与事后清理顺序。

钓鱼不一定来自邮件或链接,也可能来自网络设备本身:路由器被改过管理口令或解析地址后,同一串官网域名可能把你带到另一台服务器。本文讲家用网络设备被接管后的典型症状、逐项自查清单、重置与加固顺序,以及大额操作应该挪到哪些通道上。

浏览器扩展能读页面、改页面、跨标签页工作,权限远大于普通网页。本文讲钱包与相关扩展常见的几类权限分别意味着什么、如何把访问范围从全站收到单站、如何给签名类扩展设行为门槛,以及一次扩展供应链事故的处置顺序。

把闲置手机做成只盯盘、不签名、不持钥的看门设备,能显著减少主力设备的暴露面。本文讲只读盯盘设备的搭建前提、什么功能必须禁用、看门设备自己泄露的三条通道,以及它为什么不能替代助记词备份。

邀请码和内测资格天然带着稀缺与特权感,正被钓鱼剧本借用:假内测钱包、假白名单、假激活链接。本文拆解这类剧本的四段式结构、和普通钓鱼不同的三个心理杠杆、核验内测邀请真伪的可执行路径,以及填过信息之后的处置。

验证者的初始提款凭据是一把 BLS 公钥,改成执行层地址靠一笔 BLSToExecutionChange 消息,谁先上链谁生效。EIP-4736 在共识层之外提出一套可选的广播清单机制,让节点优先转发与存款地址可验证匹配的版本,帮助合法助记词持有者在与攻击者的抢跑中占优。本文按提案原文拆解它的触发场景、文件字段、边界,以及普通运行者现在能做的防御动作。

EIP-6189 提出把合约变成别名合约:账户 nonce 等于 2 的 64 次方减 1、代码只有 0x1 一个字节的合约,会把所有调用自动转发到其零号存储槽里登记的地址,调用者地址保持不变。它依赖 EIP-6188 预留的 nonce 顶格值,与 Verkle 兼容的 SELFDESTRUCT 提案配套。本文拆解别名合约的判定条件、转发与路径压缩规则、Gas 计费,以及这条从未激活的路线为什么停在 Stagnant。

EIP-6046 提议把 SELFDESTRUCT 改名为 DEACTIVATE:不再删除任何存储键,而是把账户 nonce 设到顶格 2 的 64 次方减 1 作为停用标记,余额照常转给目标地址,此后调用这个账户直接成功并返回空数据。它同时把普通 nonce 增长上限改到 2 的 64 次方减 2,让顶格值成为专用墓碑。本文拆解这套停用语义、复活规则的连锁后果,以及它与存储清理路线的分歧。

为每个用户部署一个代码完全相同的智能账户,最贵的一块是把同一份代码搬上链的数据费:一万个字节就要按每字节 200 Gas 付出两百万 Gas。EIP-5478 的 CREATE2COPY 允许新建合约时引用一个已有合约,代码逐字一致才放行,数据费替换成一次 EXTCODEHASH 式的访问费,冷 2600、热 100。本文拆解这笔账怎么省、失败怎么罚,以及它和 0xf6 号操作码槽的其他认领者的关系。

EIP-2997 提议一条 IMPERSONATECALL 操作码:合约调用目标时让被调方看到一个由调用者地址和盐值推导出来的假想主地址,CALLER 返回的是假想地址,转账也从假想账户出钱。地址推导套用 CREATE2 的公式但构造了不可能相撞的镜像。本文拆解这条 2020 年老提案的规格、价值与危险面,以及它和同槽提案 3074 的分野。

CALLCODE 从创世第一天就在 EVM 里,却因为设计目标落空而几乎从未被使用——它想同时借用别人的代码花自己的仓库,这个需求很快被 DELEGATECALL 更准确地实现。EIP-2488 提议让 CALLCODE 从某个区块起永远返回失败而非直接成为无效指令,给历史合约留一个可捕获的台阶。本文拆解这条退役路线的技术账、原文里自曝未验的兼容性声明,以及它与 EIP-7 的交接关系。

EIP-3338 曾提议把以太坊账户序号上限压到 2 的 52 次方,理由是证明优化与浮点兼容,最终作者撤回并并入更宽松的 EIP-2681(2 的 64 次方减一)。本文讲清两个提案的动机差异、为何 3338 选择让位,以及序号封顶与用户日常查序号、排查卡住的实操关系。

转账弹窗点确认后钱包并没有立刻把交易推上链,而是先在本地做一轮预检查。本文拆解余额门槛、Gas 门槛与链或合约层的额度门槛分别查什么、为什么会出现余额够却发不出去,并说明钱包用 RPC 节点估算、模拟与广播回执做校验的分工;EIP-7935 的区块 Gas 上限迁移和 ERC-20 的扣款顺序解释了两个常见误判,帮你在失败信息里定位是哪道门拦住了你。

EIP-7547 的 Inclusion List 给被审查交易一条强制上链通道:验证者广播包含列表,出块者必须按序纳入,参数是每份列表最多十六笔、整表 Gas 帽约二百零九万。本文讲清它如何防审查、与 FOCIL 的演进分工,以及它不能防止的延迟、数据隐藏与排序摩擦,帮你理解被卡交易何时该走这条路。

EVM 操作码单字节意味着最多二百五十六格,编号 4520 的提案提议把 0xEB 与 0xEC 保留为前缀字节,用双字节甚至三字节指令把空间扩出五百多格,未定义位置按 INVALID 处理。本文讲清单字节操作码的空间账、前缀方案的解析规则与向后兼容代价、它和 0xEF 保留字节的邻居关系,以及为什么这个提案停在 Stagnant。

闪电节点本地保存着所有已关闭通道的结关摘要,closedchannels 把它按协商关、本地强关、远端强关、违约关、资金取消与放弃六档归类。本文逐项解释每档的账务含义,以及 settled_balance 与 time_locked_balance 怎么用于对账。

LND 的 debuglevel 可以在不重启进程的前提下把日志详细程度粗调到全局、细调到子系统,裸调用还能看到每个子系统当前级别。本文讲它的两种形态、运行时改动与配置文件基线的关系,以及磁盘与脱敏的取证纪律。

LND 的 feereport 同时给出两半内容:每条通道现行的 base_fee_msat 与 fee_per_mil 报价,以及交换层过去一天、一周、一个月实收路由费三个累计值。本文讲清报价字段的小数口径、滚动窗口与自然日的差别,以及它和转发明细的分工。

LND 付款历史用索引而不是时间游标翻页:index_offset 排他、编号与个体付款绑定不随新记录漂移,first 与 last 两个游标支持双向续读。本文按接口定义讲这套分页语义、include_incomplete 与三本账的对账顺序。

闪电节点的钱分住两层:内置钱包的链上 UTXO 与通道的本地份额,LND 用 walletbalance 和 channelbalance 两个接口分别记账。本文拆完五个链上字段与四档通道字段,给出一条三分钟对账动线和单位纪律。

比特币核心的 getorphantxs 是一条实验性的隐藏 RPC,能把节点暂存的孤儿交易列出来。本文按 v31.0 源码拆它的三档 verbosity、返回字段、隐藏分类身份,以及排障时它和 mempool 查询、日志线索怎么配合。

比特币核心有一条藏在 hidden 分类里的 sendmsgtopeer,能向指定 peer 发送任意类型的原始 P2P 消息。本文按 v31.0 源码拆解它的三个参数、消息头自动拼装规则、滥用后的断连后果,以及它与集成测试的关系。

signrawtransactionwithkey 允许把 WIF 私钥作为参数直接传给节点签名。本文按 v31.0 源码拆解它的参数结构、prevtxs 为什么必须带全脚本与金额、签完的 hex 去哪了,以及同机进程与 shell 历史带来的泄密面。

ICANN对注册人联系方式有一套核验流程:新注册或改资料后的确认邮件逾期未处理,域名可能被注册商暂停解析,邮箱官网一起失联。本文讲真实流程、假邮件变体和暂停前后的正确动作。

证书有效期和颁发机构可以合法,站点仍可能是钓鱼站。Certificate Transparency把每张证书的签发写进公开日志,普通人可以用它查陌生域名的发证历史。本文讲日志机制、三种用法与它不能替你回答的问题。

通行密钥登录越来越普遍,但多数账号失守的钥匙不在登录端,而在登记环节:一次被诱导的新增确认,等于给攻击者配了一把长期钥匙。本文讲Passkey注册链路的设备绑定边界与账号内密钥清单的盘点方法。

HTTPS降级与首次访问劫持有其固定窗口期,HSTS让浏览器记住这个站点只走加密,预加载列表则把首次访问也保护上。本文讲这套机制的真实覆盖范围、它管不到的事,以及访问加密站点的最低核验纪律。

浏览器扩展改页、镜像站缓存、下载器被换文件,都会让“从官网下的”钱包安装包不再等于官方发布物。本文讲 SHA-256 核对能证明什么、PGP 多签核对补上哪一层,并给出可照抄的下载验证流程与记录纪律。

撤销授权同样要连接钱包并签名,这让用户在“做正确的事”时戒备最低。本文讲假授权管理面板的剧本结构,给出域名来源、签名弹窗内容、链上结果回查三层核验,并说明为什么撤销结果不能只信工具页的绿勾。

云手机、远端桌面和模拟器常被当作“更安全的环境”,但对钱包来说它们换掉了信任边界:设备不受你控制、镜像可能被复用、会话可能被记录。本文讲这类环境的形成机制、暴露面与适用边界,并给出风控失真的解释。

开源钓鱼模板加托管平台自动分配的子域名,让仿冒 DApp 页面几小时上线、随时更换地址。本文讲这条流水线怎么运转,给出主域名、部署痕迹、交互要求三层识别信号,以及看到新版仿站时的查询动作。

2018 年 7 月提交的 EIP-1352 提议把以太坊地址空间中前 18 个字节全为零、末两字节任意的 65536 个地址保留给预编译合约与系统合约,普通账户不应再获得这些地址。这份提案至今是 Stagnant 停摆状态,从未被正式纳入共识规则,却成了后续提案分配特殊地址时的默认可坐标系。本文按原文拆解保留区怎么划、为什么不加显式校验、它和地址投毒与助记词派生话题的边界,以及普通用户看到零头地址时该怎么判断。

2019 年 1 月,为给旧合约保住 2300 Gas 转账保护带来的隐含防重入假设,EIP-1706 提议在剩余 Gas 不超过 2300 时禁止 SSTORE 写存储。它最终被作者主动撤回,理由是更整体的 EIP-2200 取代了这条硬线。本文梳理 1283 净计费、彼得堡分叉回撤、伊斯坦布尔重新上线这条时间线,讲清 2300 这条保护线今天还在哪里起作用,以及一份被撤回的提案对读安全公告的人有什么用。

智能合约的传统重入锁要读写一个存储槽,而 2022 年 7 月提出的 EIP-5283 想在地址 0x0A 放一个叫信号量的预编译合约:只检查调用栈上有没有出现过同一个地址,完全不写存储,每次固定消耗 100 Gas。这份提案处于 Stagnant 停摆状态。本文讲清存储锁的工作原理、信号量方案的算法与账本、瞬态存储等三条竞争路线,以及普通用户从这场技术竞赛里能带走什么判断。

以太坊合约把存储槽从零写成非零,等于给全网节点的数据库新增一条记录,现行计价是单次 20000 Gas。2022 年 4 月的 EIP-5022 认为这笔入场费长期被低估,主张直接翻倍到 40000 Gas,理由是状态膨胀已成为提高 Gas 上限的最大阻力。这份提案处于 Stagnant 停摆状态。本文解释状态增长为什么贵、为什么只抬从零到非零这一档,以及它落地的话哪些操作会变贵,和状态租金等长期方案的分工。

2023 年 5 月提出的 EIP-6968 想把用户付的 Gas 费按五分之一拨给执行交易时真正跑了代码的智能合约,作为 Layer 2 上开发者的持续收入来源,称为 Contract Secured Revenue。提案用每笔交易临时维护的 Gas 用量账本按合约逐个分账,并提供 SETREVENUERECIPIENT 指令(草案占用操作码 0x49)设置收款地址。它处于 Stagnant 停摆状态,从未上线。本文按原文拆解账本规则、分账公式与它对开发者激励问题的回答,并说明用户侧目前没有可操作入口。

EIP-7702 用 0xef0100 前缀把普通地址的代码指向委托合约后,两份互不协调的草案来认领下一个号 0xef0101:2024 年 12 月的 EIP-7851 把它定义为"ECDSA 权限已永久关闭"的委托,2026 年 2 月的 EIP-8164 则把它定义为整段代码就是 ML-DSA-44 抗量子公钥的原生密钥账户。两者都是 Draft 草案、从未上链。本文以这个撞号切片解释命名空间分配规则与 7702 委托的现实边界——机制细节另见同日专栏,这里只回答"同一个前缀为什么会有两种互斥活法"。

以太坊的状态越来越冷:大量账户与存储槽被写入一次后再没被碰过,但改动它们的价格和改新数据一样。2026 年 6 月提出的 EIP-8296 用一条由社会共识选定的截止区块高度,把全部状态一次性分成活跃与非活跃两档,写旧状态要额外交 Gas,而冷集因为边界固定还能像 era 文件那样打包归档。该提案目前是 Draft。本文按原文拆解它的判定规则、逐项附加费清单与和账龄分期路线的分歧。

EIP-7702 让普通地址的代码字段写入一段以 0xef0100 开头的委托指示器,而 EOF 规范为禁止代码内省,把这段指示器对合约完全藏了起来。2025 年 2 月提出的 EIP-7880 想加一条 EXTCODEADDRESS 指令(0xea),让合约不必读原始字节就能问到某个地址最终委托给了谁。该提案处于 Review 状态。本文拆解它的取值规则、代理防护与防抢跑两个场景,以及对核对钱包授权的人来说意味着什么。

合约想验证「用户到底把哪些参数原样写进了交易」,过去只能偷看 tx.origin,而这套做法被账户抽象社区反复警告。2024 年 3 月提出的 EIP-7664 给了另一条路:ACCESS_KEY 指令(0x4B)直接读交易访问列表里为执行合约声明的存储键,把输入变成可静态验证的承诺。它后来以「小众场景、7702 实现更好」为由撤回。本文拆解它的设计、0x4B 槽位的三方竞争,以及撤回理由该怎么读。

以太坊虚拟机原生只会 secp256k1 和 alt_bn128 两条曲线的定点运算,验别的曲线只能靠 EVM 手搓,甚至出现过在 EVM 里算椭圆曲线比预编译还便宜的反常。2019 年 3 月提出的 EIP-1829 提议加一条预编译,输入曲线方程和一组点,一次算出整条线性组合。该提案处于 Stagnant。本文拆解它的接口、按点计费的 Gas 模型,以及为什么多倍乘比单倍乘更划算。

Gas 代付最尴尬的形态,是出块人为了帮用户跑一笔零 Gas 价交易,先给自己签一个毫无意义却要用 ecrecover 核一遍的空签名。2020 年 1 月提出的 EIP-2474 让出块人干脆不签名:以区块受益人身份直接在块首调合约,免签名、免 Gas 费,但被调合约一旦偷看 msg.sender 就当场失效。该提案处于 Stagnant。本文拆解它的规则、tx.origin 的陷阱升级,以及它为什么被新一代代付方案淘汰。

EOF 规范为了永久封死代码内省,把创建交易、CREATE、CREATE2 三条传统部署路径对 EOF 合约一律禁掉,于是 2025 年 1 月的 EIP-7873 补了一辆专车:新交易类型带上 initcodes 字段,配一条 TXCREATE 指令从交易数据里造合约。它选的类型字节 0x06 后来又被帧交易提案认领。该提案处于 Stagnant。本文拆解它补上缺口的形状、和 EOFCREATE 的分工,以及钱包合约部署会绕到哪些门。

共识规则只管交易别太大,标准政策却反过来管交易别太小:非见证部分低于 65 字节的交易默认不中继。本文拆开这条地板线的源码出处、它和尘埃规则的配合关系,以及为什么给交易设下限和保护 UTXO 集合是同一件事。

邻居发来一千条地址,节点并不照单全收,也不按来的顺序处理。本文按 v31.0 源码 net_processing 的 addr 分支逐步走一遍:条数违规、随机洗牌、限速令牌、服务位筛查、时间钳制、封禁名单、中继条件、可达网络过滤,最后才是带时间罚的分桶入库,每一步丢掉的地址去了哪里。

共识校验不看输入有多少条,反序列化却先把尺寸声明框死在约 3354 万以内,标准政策和权重预算再把现实数字砍到几千。本文拆开这条"没有条数上限的上限",按共识、协议、政策三层各自算一遍账,再讲巨型输入在 sigops 预算和手续费上的现实约束。

比特币交易必须花掉整个输入,多出的部分需要一个去处。本文解释找零地址的机制、复用收款地址在链上画像中付出的代价,以及普通用户立刻能改的三个习惯与一个常见误判。不构成投资建议。

加密平台发行的虚拟卡让海外订阅变方便,也让商户持续扣费多了一条暗渠。本文讲清卡内资金来源与循环扣费的授权结构,给出开卡限额、账单描述核对、到期关卡与退订的完整清单。不构成投资建议。

分层钱包不会无限扫描地址,而是按规范向前查看一段窗口。当收款落在窗口之外,就会出现链上有钱、界面没有的假性丢币。本文讲清成因,给出扩索引、重新扫描与恢复演练的正确顺序。不构成投资建议。

热钱包里的余额常是遗忘的沉积物而非设计值。本文讲余额上限的设定口径、归还时限、月度盘点与两个常见边界,把最坏损失钉死成一个主动选择的数字,只谈防御,不构成投资建议。

带着过时的一半信息去敲一个更新过的门,是休眠账户回场最危险的姿势。邮箱、密码、手机号、恢复码、新条款、设备会话——本文给出登录前后的完整检查顺序,只谈防御,不构成投资建议。

高仿号不碰技术闸门,直接借用你的信任关系收割。本文拆它的三条原料路线、三条识别信号,以及「永远在旧渠道验证新消息」的验证协议和被冒用后的止损动作,只谈防御,不构成投资建议。

群主被盗号后一键转让、治理事件的混乱窗口,攻击者买的是整群的信任基础设施。本文讲失守机制、平时的四项基建和第一个小时的处置顺序,只谈防御,不构成投资建议。

输入序号越界时旧实现返回常数 1 当待签消息,等于可复用图章。从 2012 年警告、SegWit v0 全零输出哈希到 Taproot 直接拒绝,看共识缺陷如何分层修补。

不启动节点也能对 wallet.dat 做结构体检:info 八个字段怎么读、salvage 只救 Berkeley DB 文件的边界、dump 含私钥明文的红线,以及 createfromdump 的适用场景。

以太坊在 2025 年 12 月出现了一份仍处于草案阶段的提案 EIP-8105,设想把加密内存池直接内置进协议,让交易在入块前对公众不可见,以对抗抢跑与夹子攻击。本文拆解它的密钥服务商注册表、加密与解密两种新交易类型、与 ePBS 的依赖关系,并说明普通钱包用户该怎么理解把交易藏到入块这件事的真实边界。

EIP-867 在 2018 年提出用统一格式规范以太坊的资金恢复提案,让无争议的丢币情形有机会通过一次可审阅、可复算的状态变更挽回,但至今停留在 Stagnant 状态,从未成为生效标准。本文讲清这套框架的零件、它卡住的原因,以及协议层找回这件事对钱包用户的真实边界与防御动作。

EIP-7980 曾在 2025 年 6 月提议给以太坊备用签名算法框架添加 Ed25519 支持,最终被作者撤回,撤回理由是为减少实现负担而选择 P256 作为测试算法。本文按原文拆解它的验证参数与地址派生方式,讲清 secp256k1、P256 与 Ed25519 三条曲线在以太坊语境里的分工,以及跨链钱包用户最容易踩的直觉平移坑。

EIP-7819 在 2024 年 11 月提议新增 SETDELEGATE 操作码,让合约工厂直接复用 EIP-7702 的委托指示器量产可升级账户实例,替代传统的克隆合约与代理合约。本文按原文拆解 0xf6 操作码的执行步骤、寻址公式与升级语义,给出钱包用户识别委托账户的核对方法与安全边界。

EIP-1702 在 2017 年底提议给以太坊账户状态增加一个版本字段,让不同版本的虚拟机在同一条链上长期并存,老合约保持原行为、新合约用新环境,属于 Stagnant 状态的未激活提案。本文按原文讲清五项账户状态与代码版本规则,对照以太坊实际采用的全局硬分叉兼容策略,并解释它对读懂升级公告的用处。

EIP-1559 的基础费公式默认出块节奏稳定,EIP-4396 在 2021 年 10 月提议把父区块的实际出块间隔引入目标 Gas 计算,让基础费对单位时间的吞吐负责,提案现为 Stagnant。本文逐项拆解修正后的公式、它想压制的两类价格失真、停留在草案区的原因,以及普通用户估费时可以借此建立的核对直觉。

以太坊上的合约只能看到直接调用自己的那一层数据,看不到整笔交易最初携带的 calldata。2021 年 4 月提出的 EIP-3508 想补上 ORIGINDATALOAD、ORIGINDATASIZE、ORIGINDATACOPY 三条指令,让调用链深处的合约直接读原始交易数据,省去逐层转传的 Gas 开销。该提案处于 Stagnant 停摆状态。本文解释多层调用下数据可见性的真实边界,以及普通用户从这一机制里能读出什么。

以太坊在 2019 年 1 月提出的 EIP-1681 想给交易加一个可选的 valid-until 字段,让过期后自动失效,解决交易在内存池排队数天仍被执行、以及将来清理尘埃账户时的重放问题。这份提案如今处于 Stagnant 停摆状态,从未进入主网。本文按原文拆解它的两阶段上线设计、为什么选择 UTC 墙钟时间而不是区块高度,以及普通用户如何理解这笔还没生效的设想。

2020 年 3 月提出的 EIP-3322 想给合约账户加一个可以存取Gas 的退款计数器,用 SELFGAS、STOREGAS、USEGAS 三条指令管理,让合约在便宜时预付、昂贵时支取,把 Gas 账单从即时消费变成可平滑的库存。提案停留在 Stagnant。更大的背景是 2021 年 8 月随伦敦升级生效的 EIP-3529 反其道而行,把退款上限砍到五分之一。本文用原文规格拆解这场「Gas 期货」的设想与现实之墙。

2542 想加两枚 Gas 上限操作码,2020 年提出、2026 年才正式标注撤回,撤回理由写着被 EIP-8141 取代;2330 与 2936 则在 0x5c 槽位上擦肩而过;最终 0x5c 随 2023 年坎昆升级给了 TLOAD。本文以 2026 年 1 月的帧交易提案为终点,串起 2019 到 2026 年间操作码编号的易主史,教你核查任何编号的当前真实语义。

验证者节点每轮都要用 BLS 私钥签名,可机器一旦联网就多一分风险。EIP-3030 给出的答案是把签名挪进独立服务:整套接口只有三个端点——查活、列钥匙、要签名,认证、密钥管理和传输加密全部交给实现者。提案停在 Stagnant,但它划出的边界至今仍是托管签名服务的通用形状。本文逐端点拆解这份 API,并说清它故意没规定什么。

布隆过滤器本是让轻客户端快速定位日志的捷径,可十年后的现实是:几乎所有查历史的 dapps 都绕开节点去用中心化索引服务。EIP-7668 干脆提议把区块与收据里的 logsBloom 全部置空,从协议里请这套机制离场。提案停在 Stagnant。本文解释日志过滤器当年解决什么问题、为什么慢、置空之后谁来接班,以及你手里的 RPC 返回什么时候会先变。

以太坊的地址空间有 2 的 160 次方格,EIP-1352 想把最开头的 65536 格——从 0x0000…0000 到 0x0000…ffff——整片划给预编译和系统合约,普通合约不许落在这里。提案 2018 年提出,停在 Stagnant,理由栏写着 N/A,兼容性一节只有一句当时这些地址上没有合约。本文讲这条设想的动机、它刻意不做的强制检查,以及今天这些低地址上实际住着什么。

账户只有一个 nonce,是所有并发场景的老账:同一地址同时发两笔就得排队。2026 年 4 月的 EIP-8250 想把帧交易里的单一序号换成一组 nonce key——0 号沿用老账户 nonce,非零 key 各自领一条独立序列,互不重叠就互不重放。提案仍是 Draft,挂在帧交易 EIP-8141 之下。本文拆解键控 nonce 的结构、与共享发件地址的隐私场景,以及它和排成一列的老队列的差别。

以太坊交易默认用 secp256k1 签名,验证一笔验一笔。EIP-7591 提议新增一种用 BLS 签名封装的交易类型:签名可以几十笔合并验证,代价是公钥更长、验证要走新的预编译路线。提案 2024 年初提出,停在 Stagnant。本文讲这笔签名换型的账:BLS 换来什么聚合收益、发送方要多背什么,以及它和 2537 那批预编译的依赖关系。

部署合约时如果目标地址上已经住了账户,该怎么办?黄皮书早年的读法是从空代码空 nonce 重新开始,各家客户端因此在测试里跑出不同结果。2017 年的 EIP-689 给出干脆答案:撞了就失败,等同部署代码自己跑崩。提案停在 Stagnant,但它的精神早已渗进共识测试的判定里。本文讲地址碰撞怎么发生、两种语义的分歧、以及为什么协议最终选择了宁可回滚也不覆盖。

应用锁、隐私保险柜、隐藏图标类工具常被当作钱包的第二道防线,但它们本身也是别人写的软件,还可能被伪造锁屏整套替掉。本文讲清第三方锁的权限面、假锁屏偷密码的原理,以及什么锁值得信、什么锁反而多开一个入口。不构成投资建议。

怀疑账号被人盯上时,交易所提供的账户冻结或锁定功能常被当作救命按钮。本文讲清冻结的真实作用边界:它挡的是平台侧的提币与改绑,挡不了链上授权继续划转、挡不了已登录会话的余温,并给出冻结前后各自该完成的动作顺序。不构成投资建议。

浏览器扩展商店里那些“提效神器”用户脚本,拥有改写页面上任何文字的权限——包括收款地址和签名确认框。本文讲清内容脚本的权限模型、它和扩展投毒的区别,以及给钱包相关页面做扩展与脚本减法的自查清单。不构成投资建议。

“上传一张证件照验证白名单”“手持身份证解锁额度”,这类要求正在从交易所流向各种小站和社群。本文区分持牌平台的法定留存与来路不明的收集,讲清证件照泄露后被拿去做活体破解和冒名注册的路径,给出一份可背下来的拒绝与降险清单。不构成投资建议。

浏览器密码自动填充在假网站上同样会填,因为它只认域名和表单结构的匹配,不认网站真假。本文讲清自动填充触发风险的机制、仿冒站怎么骗过它,以及登录前后的核验与设置动作。不构成投资建议。

家里、办公室或孩子上网课的设备,没有陌生面孔,也没有持久防御。本文拆解共用电脑上钱包插件残留、同步库、自动填充与会话cookie的泄露面,给出操作前的选择纪律与用后即清的清单。不构成投资建议。

钱包添加网络时要填的 RPC 地址,决定了余额、名称、历史这些链上信息怎么显示给你。本文解释 RPC 端点的角色边界、伪造显示的原理,以及给自定义网络建立锚点和添加前核验清单。不构成投资建议。

手续费飙升时的加速、取消、替代交易,本质都是“用同nonce的新交易覆盖旧交易”——而每一次重签,都给地址替换和显示脱节创造了机会。本文拆解这套机制的正确用法与安全边界,附高危话术清单。不构成投资建议。


比特币节点两份隐藏账本详解:地址库十五分钟落盘、重启读回与种子查询的触发条件,封禁名单的重建行为,v31.0源码。

地址刷屏的防御机制拆解:0.1条每秒的流速线、1000条桶深、getaddr一次性豁免与出向百分之二十三比例上限,v31.0源码常量。

EIP-2733 曾提议引入一种把多笔交易封装成“交易包裹”并按顺序串行执行的新交易类型,最终被作者主动撤回。本文讲清这个提案想解决什么问题、串行执行与结果传递如何设计、它与 EIP-3074 和 EIP-7702 的承接关系,以及普通钱包用户遇到批量操作需求时应当怎么理解和安全处理。

EIP-6493 为未来的原生 SSZ 编码交易定义签名方案:用 hash_tree_root 计算签名哈希,并把区分用途的域类型混入哈希,避免不同签名对象之间互相冒充。本文解释交易签名哈希为什么要做域分离、0x01000008 与 0x02000008 两个域类型分别管什么,以及它与 EIP-712 结构化签名的关系与区别。

以太坊黄皮书没有规定区块时间戳最多可以超前系统时间多少,2018 年的 EIP-1482 想把主流客户端通行做法——时间戳须大于前一区块且超前本地时钟不超过 15 秒——写进正式规范,现为 Stagnant 状态。本文解释区块时间戳的可信边界,以及用时间做链上查询、对账和防重放判断时的正确姿势。

EIP-4488 提议把交易 calldata 的每字节 Gas 成本降到 3,同时给每个区块的数据总量设上限,属于降低费用但控制风险的折中方案,现为 Stagnant 状态。本文解释 calldata 如何计价、降费和封顶为什么要成对出现,以及用户如何看懂自己交易里的数据费。

EIP-2930 的交易访问列表已随柏林升级生效,通过冷热存储访问差价影响 Gas 消耗;2021 年的 EIP-3584 曾提议把整个区块内各交易的访问列表汇总成区块级列表,并把指纹写入区块头,现为 Stagnant 状态。本文讲清访问列表机制本身、区块级汇总想换来什么,以及用户如何用收据与浏览器核对访问痕迹。

EIP-8202 于 2026 年提出,建议引入类型 0x05 的“方案敏捷交易”:共用 1559 费用头,用类型化的授权列表与扩展组件把签名算法、blob 数据等能力插槽化,避免每加一种能力就造一个新交易类型。本文解释这套组合式信封的动机、结构,以及钱包未来面对多算法签名要做的准备。

2021 年 4 月提交的 EIP-3455 想给以太坊加一条 SUDO 操作码,让任何人都能指定任意地址作为发送方发起调用,理由是找回卡死在零地址、误转和被盗的资产。提案的状态停在 Stagnant,而它的安全考虑一节原文只写了一句"It will be fine"。本文拆解这条"万能找回指令"的动机、设计与它暴露的问题,并说明它与资产追回骗局在技术事实上的分界。

合约里查"谁发起了这笔交易"有两个答案:tx.origin 给最初的点火者,CALLER 给直接调用者,钓鱼合约正是利用两者的落差骗过授权检查。2024 年 3 月的 EIP-7645 提议让 0x32 操作码永远返回与 0x33 相同的值,把这块运营了近十年的技术债直接抹平。本文讲清两个操作码的分工、钓鱼利用路径,以及这份 Stagnant 提案与账户抽象的关系。

以太坊每次引入签名方案变化都要 mint 一个新的交易类型,签名和交易体被焊在一起。2025 年 3 月的 EIP-8197 提出 CATX 格式,把交易体与若干带类型标签的签名拆开平铺,让抗量子迁移、多签聚合只需登记新的签名类型编号。本文拆解这份 Draft 提案的编码结构、链式签名哈希与它和签名注册表路线的配套关系。

SELFDESTRUCT 让合约可以销毁自身代码,也让依赖它的公共库存在被一纸调用连根拔起的风险。2020 年 9 月维塔利克提交的 EIP-2937 给合约一个选择权:执行 SET_INDESTRUCTIBLE 操作码后,本笔交易里谁也别想再销毁它。本文讲这份 Stagnant 提案怎么用交易级全局变量实现"不可毁承诺",它与整条禁用自毁路线的分歧,以及 2024 年后自毁语义收窄让它走向怎样的尾声。

以太坊的字段大多用任意精度整数定义,节点各写各的上限会积累一致性隐患。2018 年的 EIP-1985 给 Gas、区块高度、时间戳、地址、各类尺寸划出统一值域,2022 年的 EIP-4803 则提议把交易 gas 上限钉在 2 的 63 次方减一并自创世追溯适用。本文对照这两份都停在 Stagnant 的提案与已经生效的 nonce 封顶先例,讲清"数字边界"为什么是共识问题,以及它对钱包显示大数字的实际影响。

从创世起,每笔以太坊交易的固有成本都是固定的 21000 Gas,无论它是否创建新账户、是否写入存储。处于 Review 状态的 EIP-2780 把这块包价拆成签名恢复、账户访问、余额写入、状态增长等明码标价的资源项,普通转账维持 21000,创建账户的转账则按状态成本补交。本文拆解这份 2020 年提出、近年随状态费用提案重生的方案,以及它对钱包与 Gas 估算器的连锁影响。

2021 年的 EIP-3534 想把只认某段链、只给名单内出块者、过点自动作废这几类条件直接写进以太坊交易:四个上下文子类用前缀位组合,交易类型号占下 0x04。提案停在 Stagnant,而 0x04 后来被定稿生效的 EIP-7702 用掉。本文拆解四类条件的设计、组合规则,以及两个提案在同一编号上的交接。

2023 年 3 月的 EIP-6789 提议把以太坊的计量单位 gas 整体改名为 mana:三个操作码改名、四个调用类操作码的参数改名、三个 RPC 方法改名,连 Solidity 的 gasleft 都要变成 manaleft。提案理由与权益证明的环保叙事有关,状态停在 Stagnant。本文逐条列出改名清单、还原 2015 年的出处,并解释为什么改名比改协议更难。

2019 年的 EIP-2014 想在 0x09 地址放一个叫 ESO 的系统合约,让所有智能合约用标准函数调用去查询链号、区块哈希等扩展数据,以后再加新数据只扩接口不加操作码。它的第一个功能是 getCurrentChainId,与同期 EIP-1344 的 CHAINID 操作码路线相互竞争。CHAINID 定稿生效,ESO 停在 Stagnant,而 0x09 这个地址后来另有其主。本文拆解这份落选设计。

2020 年 10 月,EIP-3041、3044、3045、3046 四份近亲提案要把 EIP-1559 的区块基础费以 baseFee 字段加进 eth_getBlockByHash、eth_getBlockByNumber 等 RPC 响应。它们全部停在 Stagnant,而今天主流客户端在区块结果里暴露的字段实际叫 baseFeePerGas。本文讲清这场字段命名错位如何发生,以及查一个区块的基础费今天该看哪里。

以太坊链上回执至今用 cumulativeGasUsed 记录区块内从第一笔交易到本笔的累计 Gas 消耗,想知道单笔交易用了多少,得拿相邻两份回执做减法。2025 年 12 月 30 日提交的 EIP-8116 提议让新回执直接记单笔 gasUsed,并把 logIndex 从区块级序号改成回执内序号。本文拆解这个累计制设计的来龙去脉、验证成本与替换代价,状态为 Draft。

EIP-3155 定义了逐指令 JSON 追踪格式,节点调试交易时每一步打印一行。2024 年 8 月的 EIP-7756 想给这份格式补上对 EOF 容器合约的支持:新增 section、immediate、functionDepth 等字段,让容器合约与旧合约能在同一份追踪里被读通。提案停在 Stagnant,但字段改动精确暴露了 EOF 改变了什么。本文沿追踪格式这条线读一次合约执行结构。

浏览器替你记住了几乎所有账号密码,对加密用户来说这是一份隐形的钥匙位置清单。本文拆解本地存储、云同步与自动填充三条链路,给出可逐项执行的清理与导出纪律。

有人在链上给你多转了钱,要求退到另一个地址——可能是真实事故,也可能是资金清洗或三角骗局。本文讲无撤回机制下的三种情形、核实三要素,以及为什么退回必须原路原币、绝不转发。

手机是加密用户验证码与会话的载体,却总要离手。本文给出维修、代操作场景下离手前的清场清单、回手后查配置档案与登录痕迹的核对顺序,以及判定失陷后的重装纪律。

一键撸毛工具替你批量签名的同时,把私钥、浏览轨迹和全部交互行为交给陌生作者。本文拆解导入密钥、中转节点、规则资格三重暴露面,给出必须参与时的最小化清单与红旗信号。

装商店外的应用、绕开系统审核,看起来只是「玩机」,但在加密资产语境下,越狱和 Root 把风险从应用层拉到了系统层。本文讲清修改过的设备上钱包应用面对的三层暴露,以及该做的降险选择。

「不玩了,把账号注销了最干净」——这个直觉只对一半。注销顺序错了会留下在途资产和未到期权限,而反洗钱框架下的交易记录本来就不会随注销消失。本文给出退出前的处置顺序与合理预期。

手表抬腕付款、手环通知镜像,便利之外还有一圈容易被忽略的暴露面:通知内容外泄、配对链路和丢失后的残留在加密场景下都有具体风险。本文给一份非主力设备的边界清单。

「配合完成人脸核验」正在从 KYC 流程变成新的收割入口:仿冒页面采集生物特征、录制活体动作视频。本文拆解这类核验长什么样、真流程的边界在哪里,以及错过窗口期该做什么。

比特币核心的 -rpcwhitelist 给指定用户圈定可调用的 RPC 方法,而真正的杀招是配对开关 rpcwhitelistdefault:只要写过一条白名单,未登记用户默认全部吃 403。本文按 v31.0 源码拆解判定顺序、批量请求处理与部署清单。

比特币核心默认不把对端 IP 写进 debug.log,控制开关是 -logips。v31.0 源码显示其机制是"不拼接"而非"抹除"。本文拆解实现方式、排障时的正当用法、与 debug 类别的正交关系以及日志身份自查三步。

Bitcoin Core v31.0 的 GUI 把 createwallet、createwalletdescriptor、migratewallet 三条命令从调试控制台历史中过滤掉,因为它们暴露钱包名与含扩展公钥的描述符。本文分析这条隐私修正覆盖了什么、没覆盖什么。

比特币核心政策把交易费率计算的等效权重取为实际权重与签名成本乘以 bytespersigop 的较大值,v31.0 默认 DEFAULT_BYTES_PER_SIGOP 为 20。本文按 v31.0 源码拆解这本账与单笔签名成本上限的分工,以及为什么普通节点不该动它。

Bitcoin Core v31.0 的 getblock 在 verbosity 1、2、3 的返回里新增 coinbase_tx 对象,直接给出铸币交易的版本、locktime、序列号、coinbase 脚本与 witness,无需再拉全量交易。本文逐字段拆解用途与 BIP34 高度编码。

Bitcoin Core v31.0 把费率估算最低统计桶从 1 sat/vB 降到 0.1 sat/vB,与默认 minrelaytxfee 对齐,代价是重启后旧 fee_estimates.dat 估算作废、需要冷启动回填。本文讲分桶机制与长确认目标读数变化。

2017 年的以太坊账户只能用固定的 ECDSA 签名加账户序列号来保护。EIP-86 提出把这两样检查抽象出去,让账户合约自己决定安全规则。本文拆解它用特殊签名值打开的口子、NULL_SENDER 的角色、对部署碰撞的处置,以及这条线如何通到今天你手里的智能账户。

Parity 多签钱包依赖的公共库合约被意外自毁后,大量资产失去访问入口。EIP-999 提议用一次状态转换把补丁代码写回原地址,最终被撤回。本文还原提案的机制设计、它拒绝的替代路线,以及这次事故留给多签用户的依赖结构教训。

Ed25519 在链下世界被广泛采用,但以太坊智能合约至今没有原生的 Ed25519 验签预编译。2018 年的 EIP-665 提议以地址 0x9、2000 Gas 提供 ED25519VFY,停在 Stagnant。本文对照它的设计、与 ECRECOVER 的差异,以及今天各条曲线在链上被原生验证的现实版图。

钱包确认页显示转账给谁、转多少,靠的是把十六进制数据解码回人类可读形式。2020 年的 EIP-2566 走了一条直接却没走通的路:新增 RPC 方法,让 dApp 把函数 ABI 一并交给钱包。本文拆解它的设计与未解决的可信问题,并对照今天钱包靠什么拼出你看到的确认界面。

签名之外,钱包还能替你解密数据、签发 DID 凭证吗?2020 年的 EIP-2844 给 JSON-RPC 加了 did_authenticate、did_createJWS、did_decryptJWE 三个方法,让应用通过去中心化标识发现你的公钥。本文拆解这套 JOSE 语义与权限提示设计,并说明它为何停在 Stagnant。

审计报告里的 SWC-101、SWC-107 编号来自 EIP-1470 提出的智能合约弱点分类法,它仿照 CWE 给合约缺陷起名分门。本文讲这套分类的目标与注册表现状:EIP 停在 Stagnant,注册表 2020 年后不再新增条目,内容并入 EthTrust 等后继标准,以及钱包用户为什么要读得懂这些编号却不必依赖它们。

2020 年 9 月,维塔利克等五人提交 EIP-2938,主张不靠任何中间层,直接给以太坊加一种新交易类型,让合约账户自己付手续费、自己验证签名。它引入 PAYGAS 操作码和一个全 F 的入口常量,最终因内容严重过时被标记撤回。本文拆解这套协议层方案的设计与它停下的位置。

一台浏览器装两个钱包扩展,网页可能连到错误的那一个——因为所有钱包都往同一个全局对象上挤。2022 年的 EIP-5749 提出改用注册表式的 window.evmproviders,让每个钱包带名称、图标和唯一编号入驻,网页列出菜单由你选。本文拆解这份 Final 提案的结构、uuid 规则,以及它与 EIP-6963 的关系。

网页想知道链换了、账户换了,靠的是监听钱包事件。而"监听"这件事本身的接口,在 EIP-1193 里被直接规定为两个方法:on 与 removeListener,出处是一份更早的 Final 提案 EIP-2700。本文拆解这份只定义骨架、不管事件内容的提案,以及它为何把语义全部留给别人。

以太坊节点九成以上的读请求走 JSON-RPC,但 2019 年有一份 Final 之外的正式提案想把查询方式整体换成 GraphQL:你要什么字段,节点就只取什么数据,连跨重组的孤块都能点名去查。本文拆解 EIP-1767 的 schema 设计、8547 端口约定与它停在 Stagnant 的现实原因。

BALANCE 其实要写地址参数、SHA3 算的是 Keccak-256、NUMBER 指的是区块号——2017 年的 EIP-1803 给一批"名不副实"的以太坊操作码开出了改名清单,包括 KECCAK256、BLOCKNUMBER、GASLEFT。本文逐项拆解改名的理由、它只动汇编助记符不动数字编码的设计,以及哪些名字今天已经悄悄成真。

为什么规范写法是 Ethereum Mainnet 而不是 ethereum mainnet?2019 年的 EIP-2228 把链号 1 网络的正式名称钉成一个专有名词,连大小写都写进测试用例,还附了商标提示。本文拆解这份 Final 提案的动机、MetaMask 旧标签的故事,以及"网络叫什么"与"你在哪条链"两件事的分工。

TOTP 验证码失败的根因几乎都是两端时钟或绑定顺序不同步。本文给出从自动校时到换机双绑定的排查与迁移顺序,讲清恢复代码、陌生设备信号与官方申诉的边界。

中心化平台用共享地址加备注分账,漏填 Tag 或 Memo 的钱进公共池等待人工对账。本文讲机制、工单材料边界与含备注小额试转的预防做法。

一次工单截图经云同步和家庭相册扩散的路径比想象远。本文按复制半径给出发现后的处置顺序,以及截图脱敏、独立相册与退役设备登出的预防清单。

从审核中到已广播,每个状态对应平台侧或链上侧的不同动作。本文给出分诊方法、重复提款的触发条件与取消窗口,以及假处理中页面的识别边界。

BitLocker、FileVault、LUKS 类全盘加密把设备丢失与数据泄露隔开一层,但它的边界在运行状态、文件残留与恢复密钥三处。本文讲清机制边界,并给出恢复密钥保管与旧设备退役的正确顺序。

验证器卸载、手机号停机、密码遗忘对应不同的自助通道。本文按 OKX 帮助中心的公开说明梳理“能登录”与“不能登录”两条重置路径、更换后二十四小时提币冷却的机制含义,以及恢复访问当天的全景清理清单。

链上转账不存在协议层撤销,退回只可能由收款方主动发起。本文按私人、交易所、匿名三种收款方给出沟通与取证顺序,并解释转错后回看记录时最危险的地址投毒陷阱与事前试转纪律。

IDN 同形域名用字形几乎相同但码点不同的字符拼出肉眼难辨的官网,浏览器默认渲染又藏起了 punycode 破绽。本文讲国际化域名与形近拼接两个流派、浏览器做了什么取舍,给出书签入口、恢复与迁移通知的核验纪律。

比特币核心默认在数据目录写 bitcoind.pid,-pid 参数可改路径。本文依据 v31.0 源码说明相对路径如何按网络隔离、为什么它不承担防止重复启动的职责,以及多实例运维时脚本读 PID 文件的正确姿势。

比特币核心的 -capturemessages 开关把每条收发对等网络消息按对端分目录写入 message_capture 下的 dat 文件。本文依据 v31.0 源码说明落盘结构、写入时点选择、能回答的三类排障问题,以及磁盘与隐私两条纪律。

比特币核心描述符支持在 Taproot 脚本树内使用 multi_a 与 sortedmulti_a,把一条 OP_CHECKMULTISIG 拆成一串 OP_CHECKSIG 与 OP_CHECKSIGADD。本文依据描述符文档与源码说明两种写法差异、二十把钥匙上限的归属与迁移时的备份要点。

比特币核心 v31.0 源码参数表里的 -blockversion 是官方留给软分叉演练的调试开关。本文结合 BIP9 的版本位规则,说明区块版本字段为什么是投票开关表、如何在 regtest 私有链安全使用,以及它在主网的两条硬边界。

比特币核心自 23.0 版起支持 CJDNS 加密 IPv6 网络。本文依据 v31.0 官方文档与源码,说明 cjdnsreachable 如何改变地址语义、接入流程为什么在核心之外、以及官方对网络规模与匿名性的诚实边界。

比特币核心支持把节点、钱包与图形界面拆成独立进程:bitcoin -m 走拆分版二进制,进程间以 Cap'n Proto 通信。本文依据官方多进程文档说明隔离收益、-ipcconnect 挂接方式与不该期待的三件事。

EIP-2711 在 2020 年提出一种新交易类型:发送人签名之外可再加一个代付人签名,交易内可打包多笔子交易,还能带上到期时间。本文拆解它的四种子类型、双签名结构与最终被撤回的原因,并说明它和今天 ERC-4337 代付路线的分野。

钱包做交易替换后,dApp 往往还在按旧哈希轮询区块。EIP-2831 提出 tx_replacement、tx_speedup、tx_cancel 三个 Provider 事件来补上这段信息断层。本文逐项解释三类事件的判定条件与字段,并给出钱包没发事件时用户的自查顺序。

EIP-2242 给交易加了一个 postdata 字段:数据作为历史被记录在链上,却不进入 EVM、程序无法读取。本文拆解它相对 calldata 的"只为存储付费"思路、与侧链欺诈证明的配套关系,以及它为何最终停在 Stagnant。

EIP-2930 让交易有了访问列表,EIP-1559 又给交易换了双费用字段,类型一由此成了两头不靠的过渡形态。EIP-3709 建议钱包和服务商把用户提交的类型一自动升级成类型二。本文讲清这段类型演化史与提案规则,并教你查看自己交易的类型字节。

EIP-3416 提出把交易费拆成一个 fee cap 加按公式自动算出的优先费,全区块取加权中位数定价,并剔除上侧百分之五的离群值。本文拆解这套费用市场的算法、它针对 1559 小费波动的出发点,以及停留在草案的原因。

早期规则允许链号为 0 的交易跨链重放,EVM 侧链泛滥后这成了资金风险。EIP-3788 提出节点应拒绝链号与自身配置不一致的交易。本文解释 chainId=0 的历史由来、重放路径的成立条件,以及用户在跨链签名时的自查动作。

2016 年没有钱包扩展,网页直连节点 RPC 要么被浏览器拦住,要么开启 CORS 后任意解锁账户都可能被动用。EIP-107 提出由节点提供弹窗确认来补上同意环节。本文拆解这套 iframe 只读加弹窗确认的结构、密码解锁路径,以及它停在 Stagnant 的原因和留给今天的边界课。

网页与钱包之间缺少一个掉线通知,是众多转圈页面的病根。EIP-2786 给 Provider 定义 connect/disconnect 事件,被撤回后并入 EIP-1193 正式标准,错误码 4900 与 4901 也同源而来。本文讲清连接与断开的判定口径、两种错误码的分界,以及页面无反应时用户的排查顺序。

链上函数的返回值执行完就被丢弃,收据里只有成功与否一个布尔位。EIP-758 在 2017 年提出完成交易订阅,想把返回数据在落块后推给调用方。本文讲清 EIP-658 为何拒绝把返回值写进收据、completedTransaction 订阅的过滤字段设计,以及今天核对执行结果的正确姿势。

在 EVM 里给一个合约地址转 ETH,等于顺带执行了对方合约里的接收函数,重入风险由此而来。EIP-5065 提出一条只转账、不移交执行流的指令,连 Gas 数字都算好了。本文拆解它相对自毁转账技巧的成本账、与重入防御的关系,以及它停在 Stagnant 的原因。

零 ETH 的地址发不了交易,因为付不出小费。EIP-7768 提出不改任何客户端的旁路:把酬金以代币形式转进一个公共地址,由出块人自行认领,用试算与回滚保障双方。本文拆解这套流程、它与传统代付提案的分野,以及免 Gas 宣传里该核对的承担方。

以太坊想淘汰无类型的旧式交易,但旧签名的有效性关乎资金出路。EIP-2972 提出两种包装类型:把旧式交易的签名与载荷原样装进新封套,任何客户端都能自动升级。本文拆解它的双格式规格、被撤回的原因,以及类型字节 0x01 归属的后续反转。

U 盘丢在停车场、前台、打印机旁,是社工攻击里最古老也仍然有效的一招。本文讲这类外部存储设备的风险类型、现代系统默认替你挡掉了什么,以及资产电脑上碰到陌生 U 盘时的标准处置顺序。

“你订阅了每日行情简报,如非本人请退订”——退订类钓鱼把收割藏在你最放松的那一下点击里。本文讲这类邮件的两种收割分支、几个稳定可查的识别信号,以及在邮箱客户端里正确清除它的顺序。

到账通知是用户最不会设防的短信类型,因此也成了钓鱼的高发外壳。本文讲假到账短信的三种变体、运营商通道并不能替你证明内容真实的原因,以及收到后的标准核验顺序。

新安卓手机到手,很多人第一步就是把交易所 App 装回来。本文给出安装来源核验、四项高风险权限的自查、以及登录前后必须完成的恢复设置,覆盖新机与旧机转机的场景差异。

钓鱼链接越来越爱藏在正规平台的免费托管子域名里,域名主体干净得能过所有直觉检查。本文讲这种“借壳”手法的原理、三条子域名核验规则,以及可疑链接的安全探路方法。

邮件发错了想撤回,能不能撤干净取决于服务器、收件箱状态和中间环节。本文讲清邮件撤回的真实机制、哪些环节根本不受撤回控制、误发之后该做什么,以及为什么“撤回”这个词本身正在被钓鱼邮件利用。

设备故障要向厂商寄回,这条物流路上至少有三次被仿冒的机会。本文梳理寄修前后该走的官方核验动作、寄出前的资产处置判断,以及收端验货的最低清单。

恢复出厂设置不等于数据消失,退出登录也不等于会话终结。本文讲清二手或转送手机前,加密用户需要处理的三类残留:存储残影、账号会话与云端链路,并给出按顺序执行的退出清单。

从群红包到转发领奖,社交裂变玩法的奖励是真的,代价往往藏在授权、关注和信息收集里。本文按机制拆开四类产品:流量型红包、关注型抽奖、任务型领奖与授权门槛型活动,给出参与前的三问清单。

同一个“打不开”,背后是服务器故障、本地网络、地区访问限制与仿冒站四类完全不同的事。本文给出从直连测试到 DNS 核实的排查顺序,讲清官网之外的域名与镜像说法该如何核验,以及临时替代通道的使用边界。

rpcauth 用加盐 HMAC-SHA-256 哈希替代配置文件里的明文 RPC 口令,还支持多账户与 SENSITIVE 遮罩回显。本文讲生成流程、与 cookie 认证的分工、以及 rpcallowip 那道独立的门。

从旧备份恢复钱包后余额缺失,多数不是被盗,而是地址派生序号与扫描策略的错位。比特币核心密钥池默认 1000 并附带缩小风险警告,rescanblockchain 与描述符补扫才是第一救急动作。

节点启动报 Unable to parse -maxuploadtarget 时,日志会原样回显你写的值——多余字母 B、复制污染的全角空格、多文件冲突都在其中。按注释、纯数字、逐项恢复三步二分,不必碰链上数据。

加密货币安全交易app有什么特征?本文从官方来源可核验、储备证明披露、不索要助记词、权限最小化四个角度给出特征清单与风险信号,帮助你在下载和登录前完成安全检查。

加密货币钱包app怎么下载?本文给出官方渠道核验、下载安装、助记词备份、恢复演练与转账检查的完整步骤,并说明假钱包、仿冒应用、钓鱼与设备中毒的识别方法,帮助新手安全使用自托管钱包。

SafePal是什么?它是提供硬件钱包与软件钱包的产品系列,硬件端有 S1、S1 Pro、X1 与 Cypher,软件端有 App、浏览器扩展和 Telegram Mini App。本文梳理产品线、SFP 代币与自托管钱包的安全要点。

加密货币专业交易平台怎么识别?本文给出注册与监管核验、官方披露检查、安全功能与危险信号清单四步识别法,说明「专业」不等于「正规」,帮助用户在入金前完成防御性核验。

EIP-7377 提出一种只能用一次的迁移交易,让已有地址原地挂上合约代码,省去逐币搬运。拆解它的字段结构、一次性约束与和 EIP-7702 的分工,以及钱包面对这类交易为什么要格外谨慎。

链ID不是常量,硬分叉可能改写它。EIP-1959 与 EIP-1965 先后提出让合约查询链ID历史的操作码与预编译,解决链改名后旧签名集体失效的问题。拆解两者的差异、成本设计与双双搁浅的原因。

添加网络时那一栏"原生代币符号",今天是用户抄来的或钱包内置的。EIP-3014 提议加一个 eth_symbol 方法,让节点直接回答"这条链的钱叫什么"。拆解它无参数的设计、信任边界与停在 Stagnant 的原因。

ERC-2876 提出 28 字节存款地址:20 字节合约地址加 8 字节编号,最后一笔 ETH 转账就能带上线下区分身份。本文拆解字节结构、校验和算法、deposit 接口与它停下的原因,并给出 Memo 填错时的自查顺序。

同一台电脑装了三个验证者软件,密钥文件各写各的路径。ERC-2680 为钱包容器定了一套目录布局:基址按系统约定、容器与文件用 RFC 4122 UUID 命名、索引里禁止放公钥。本文按规范拆解四层结构、并发写入风险与换软件时的迁移顺序。

DAuth 把 OAuth 的思路搬进链上:grant 时写入函数名清单和到期时间戳,到期自动失效,revoke 一键删除,全程 Grant 与 Revoke 事件留痕。本文按规范拆解 AuthInfo 结构、verify 校验与双函数重载写法,并说明它与 approve 额度模型的分歧。

自定义链把 chainId 设得太大,钱包里的 JavaScript 会把它四舍五入,EIP-155 的乘法还会 uint64 溢出。EIP-2294 给出安全区间与上限区间:1 到 2^31-1 与约 9.2×10^18 的封顶值。本文推导两个边界的算法、翻车现场与添加自定义网络时的核对顺序。

账户 nonce 每发一笔加一,理论上有 2 的 64 次方那么多次机会。EIP-6188 提议把最顶上的 2^64-1 与 2^64-2 两个值从交易与 CREATE 递增中拿掉,为特殊合约留出用 nonce 标记身份的空间。本文解释它要保护什么、和别名合约提案的依赖关系,以及账户 nonce 的常识边界。

EIP-6810 设想一种交易类型,能把过去某笔已确认交易连同后续受影响状态整体回滚,费用预算补偿全链。这份 2023 年愚人节级提案从未进入任何升级议程,但它把不可逆性拆成了状态、依赖与成本三问,本文逐条对照现网机制给出正确的风险认知。

无需密码、点邮件里的链接就登录的魔法链接越来越常见。它把安全性整体转移到邮箱上。本文讲清机制、适合与不适合的场景、以及在共享设备和公司邮箱下的使用纪律。

云存储的监控录像、家人共享的实时画面、互相开着的定位,这些家庭智能设备在服务你的同时也在绘制你的生活规律。本文梳理加密持有者家庭环境的暴露面、排查清单与泄露处置。

助记词照片、钱包备份文件、截图,往往不是被你主动上传,而是被相册自动备份、桌面同步和文件助手悄悄带上云。本文梳理同步机制的泄露路径、逐项排查方法与清理后的边界认知。

交易所风控对新地址、新设备、异常时间的提币做延迟或拦截是常规机制。本文讲怎么判断处于哪一级处置、官方申诉需要哪些材料,以及等待期间不该做的四件事。

火灾、进水、字迹褪色、刻痕太浅、孩子涂鸦——物理备份的灾难远比想象中常见。本文讲残缺备份的判读方法、词表校验和能纠正多少错、以及在隔离环境里安全试恢复的边界。

"记住这台设备"勾下去之后,网站到底存了什么?本文解释设备信任的机制边界、网页端与 App 端设备管理的差异、陌生设备的判断信号,以及换机销号前的退出顺序。

上币是加密行业利益最集中的事件之一,围绕它有两条成熟的钓鱼流水线:向交易者卖假认购、假抢先入口,向项目方伪造交易所商务联系。本文拆解两边的剧本结构和核验方法。

发现交易所账号异常后,前几小时的取证质量直接影响冻结与追回的推进。本文给出按时间排列的证据采集清单、向平台报障时的信息结构,以及报案材料的常见要求。

v31.0 源码把区块未来时间上限写死为两小时,配合前序区块时间中位数构成时间戳的窄带约束。本文拆解 MAX_FUTURE_BLOCK_TIME 的两端逻辑,给出 timeoffset 异常与本机时钟漂移的定位顺序。

generateblock 与 generatetoaddress 在 v31.0 的注册表里被标为 hidden,却完整暴露了一个区块从 coinbase 到 nonce 的组装流程。本文按源码拆解指定交易入块、跳过内存池、process_new_block 导块三个能力的边界。


ERC-7806 让普通地址借 ERC-7702 挂载意图处理器,把批量执行、代付 Gas 装进一份 UserIntent:sender、standard、header、instructions、signatures 五个字段各管什么,解算者代执行的边界在哪。本文按草案原文逐项拆解。

ERC-8273 给代理行为设计链上认证登记:capability 与 actionDigest 两级授权口径、attestAndCall 的原子发证用证、瞬态存储交易结束自动清空。本文拆解草案里的记录字段、钱包侧查询接口与用户核对纪律。

ERC-2335 为 BLS 私钥定义模块化 keystore:KDF、checksum、cipher 三个模块各带 function、params、message,密码验证靠派生密钥加密文做 SHA256 比对。本文拆解字段、路径标签与备份纪律。

XMSS 每签一次消耗一个叶子,重签等于报废密钥。EIP-8310 用高水位线、权威状态、先落盘后签名五条纪律改造 keystore:version 5、导出必须带状态、恢复检测倒退拒签。本文拆解草案原文。

EIP-8182 提议在固定地址部署一个没有代理、没有管理员、只有硬分叉能改的隐私池系统合约:池证明管金额守恒与销毁器,认证证明交给用户自选的验证合约。本文拆解设计取舍、注册表隐患与没解决的部分。

EIP-8304 给日志与交易建可证明的索引表:五档表尺寸逐层合并,根哈希存进系统合约环形缓冲,查询方可验证服务商给的事件清单不缺不改。本文拆解草案参数、与收据归档查询的分工及对查账的实际意义。

静默签名想让钱包在一段时间内免掉逐笔人工确认。EIP-5345 用 until、chainId、contractAddress、allowedFunctions 四个字段限定权限范围,拆解这套提案的方法分工、权限边界与它至今停留在提案阶段的事实。

在注入与多播发现成为主流之前,EIP-7039 提出让网页挂一个指向 web+evm 协议的空窗口,由浏览器把请求转给注册了该协议的钱包。拆解 SHADOW 的连接五步、消息通道设计与它的安全盲区。

EIP-6051 提议用 ECIES 方式封装单把私钥,让它在两方之间转移而不暴露整句助记词。拆解临时密钥对、共享秘密派生、带外口令与收货核对四段流程,并划清它与账户迁移的边界。

攻击者用你的账号触发登录或找回流程,再冒充客服索要验证码。讲清验证码的归属机制、被动收到验证码时的处置顺序,以及哪些场景下验证码绝对不能出口。

冒充平台客服或客户经理,以账户升级、机构费率、专属通道为名引导操作。拆解这类升级式骗局的接触路径、话术特征与验证方法,给出用户侧的四个刹车点。

OKX 帮助中心提供了防钓鱼码、官方发件邮箱与设备管理三项核验点。本文按手机与电脑两端梳理设置路径与核验边界,说明哪些通知仍需要回官方 App 交叉确认。

社交平台上流传的照片和视频,可能被用于绕过平台人脸识别核验。讲清人脸核身机制的真实边界,给出个人侧的信号识别、被盗后的处置顺序与日常影像卫生清单。

动态广告位让老节目里的推荐链接名存实亡,主播口播不等于人工审核。本文拆解中插广告与口播脚本的信任转移链条,给出把广告内容与官方渠道分开的四条纪律。

生前定时释放与身后继承交接是两类不同问题。本文解释定时释放类服务的信任模型:心跳信号、托管拆分与多通道交接各自的失效方式,并给出服务停摆、条款变更和联系人失联三种场景下的预案清单。

桌面端钱包和配套工具可能在电脑上开启本地服务端口,方便调试与组件通信。本文用通用语言解释本地端口机制、它被网页或恶意程序利用的前提,并给出普通用户看得懂的排查与降险清单。

更换手机是账户安全的敏感窗口:旧设备没退出、验证器没迁移、通知通道没接管,都会让新机成为裸奔的第一现场。本文以欧易 OKX 为例给出换机当日的迁移顺序、两端差异与旧设备处置清单。

比特币钱包的找零输出用传统格式、隔离见证还是 Taproot,并不必然跟随收款地址类型。核心钱包参数 changetype 单独控制这一选择,官方默认规则只在收款类型为传统格式时才让找零跟随,其余情况交由实现权衡。本文拆解找零格式的手续费账、它对链上找零识别启发式的影响,以及何时值得手动设置。

把 wallet.dat 拷到第二台机器一起运行,官方文档的警告只有一句:钱包文件不得跨实例共享,因为实例之间没有同步机制。本文解释共享文件为什么导致地址复用与双花、数据库锁为什么让"共享"根本不成立,以及正确的多设备路径——从同一套描述符派生、各自记账、用重扫描补齐对方产生的交易。

把节点挂上代理不等于匿名:如果每条出站连接在代理侧用同一套凭证,代理就有把多条连接归并成一个人画像的便利。核心的 proxyrandomize 默认开启,为每个代理连接随机化凭证,在 Tor 上对应流隔离。本文拆解它切断的关联面、源码里的告警条件,以及它与隐藏服务、I2P 设定各管哪一头。

节点入站邻居长期为零,多数卡在网络地址转换的路由器上。核心的 natpmp 参数默认开启,先试 PCP 再落回 NAT-PMP 申请端口映射,但挂了代理或关闭监听时它会被静默降级。本文拆解映射、地址宣告、可达性探测这条入站链路,给出四步自助检查顺序,以及双层网络地址转换线路的真实上限。

闪电的路由公告若来一条转一条,带宽、算力都会被风暴吞掉。规范给出的解法是攒批:外发 gossip 每六十秒冲刷一次,同节点的新公告替换旧版本,天然形成限速、折叠与去重。本文拆解这套错峰广播的三个效果、它造成的地图收敛延迟,以及排查"公告没动静"和"离线补课"时的正确预期。

ERC-1775 提出按应用域名自动派生专用密钥,让不同应用使用不同链上账户。本文拆解它的派生算法、Persona 隔离、签名委托设计与停滞状态下的使用边界。

ecRecover 预编译今天无论验出什么地址都会原样返回,EIP-8151 提议只放行代码为空或带 EIP-7702 委托指示的地址,其余情况一律返回 32 个零字节。本文拆解检查规则、gas 变化与对用户签名的实际影响。

EIP-8130 给每个账户配一份链上配置:谁有权限、用哪种验证器、能做什么,全部登记在 Keystore 合约里,交易显式声明验证器让节点无需模拟即可过滤。本文拆解设计、gas 规则与和 keystore 文件的区别。

EIP-8072 给 eth_subscribe 增加 transactionInclusion 订阅类型,把发送交易与等待打包合并成一次调用。本文拆解草案里的两种订阅形状、includeReorgs 参数的边界,以及它和同步等待、轮询监控的分工。

从已随 Fusaka 上线的 EIP-7951 预编译到仍是草案的 EIP-8030,以太坊正在分层接入 secp256r1 曲线。本文拆解 P-256 验签的合约层与交易层分工、129 字节签名格式,以及 Passkey 钱包与链上验签的距离。

WalletConnect 二维码里 wc 开头的 URI 由 2018 年的 ERC-1328 定义:topic、版本号与 v1/v2 两组不同参数。本文逐项拆解字段含义、为什么用 URI 而非 JSON,以及扫码前能核对哪三件事。

ERC-7841 为跨链消息定义统一结构:源链目标链标识、会话号加序号,并建议每条链设同步与异步两座信箱合约。本文拆解六个字段的用途、协调协议留在规范外的含义,以及它和意图模型的衔接。

ERC-6662 给 ERC-4337 智能账户加一个 IAccountMetadata 接口,把认证器地址与请求格式登记到链上,让应用主动查询代替反复连接钱包。本文拆解三个字段、离在线两种认证器,以及登记上链要核对什么。

EIP-8209 给 EIP-8141 帧交易加 COMMIT 与 REVEAL 两个模式:前一块只记哈希承诺,后一块亮出载荷执行,用两秒揭示窗口挡住定向抢跑。本文拆解字段设计、常数代价与用户侧不变的安全纪律。

提币地址簿能减少手滑也少了当面核对的机会。本文拆解白名单与常用地址功能的工作机制、地址投毒如何利用它,以及录入、变更、轮换三个环节的防御动作。

手动把 Gas 设成 0 或过低,交易可能长期停在内存池里:既没上链也没失败。本文解释 pending 状态的成因、替代交易与加费追替换的处置顺序,以及找回原币的正确姿势。

项目官网、文档站甚至钱包服务的域名都可能因续费失误进入赎回期,被抢注后原样仿冒。本文讲域名到期时间线、可观测信号,以及持有人与用户两侧的处置办法。

「开盒」式骚扰先拼拼图再施压:手机号、历史邮箱、链上地址、社交图谱都是现成碎片。本文梳理常见聚合路径,给出从地址到身份的最小关联与清理顺序。

解释邮件伪造与转发的三种机制如何让发件域名看起来完全一致,给出普通人查认证结果、看代发邮件标记和降权处理的可操作路径。


同一串助记词在新设备上恢复出来的,是密钥而不是旧钱包。本文按描述符钱包时代的字段清单逐项核对:派生路径、脚本类型、标签、输出锁定状态各走哪条通道恢复,并给出一份可执行的验收清单与常见错误模式。

修复版发布很久之后漏洞细节才见天日,是比特币核心披露政策的刻意设计:低危两周后公开,中高危等最后一个受影响版本走到生命周期终点,严重级走个案程序。本文按官方安全公告页的四级定义拆解公告读法,并给出时差期内收款与运维的防御动作。

平台提币单里的一笔比特币,要穿过内部风控窗口、内存池排队与打包进块三段路才算真正到账。本文以提币单字段为线索,给出地址网络、费率定价、交易编号、确认数语义五个核对点,以及三种卡顿形态各自该走的处置路径。

ipfs dag export从单个根递归输出CARv1,但local-only会跳过本地缺失或不可读区块及其子树。本文从标准输出分流、缺块定位、在线与离线模式选择、导出后复导入验证四方面说明怎样避免得到看似成功却不完整的备份。

MetaMask Extension 13.44.0于2026年8月14日发布,带来受功能开关控制的Discover搜索,并修复Ledger卡住、重复的交易已确认通知和地址安全筛查问题。本文按升级前、灰度验证与异常回退整理可执行检查项。

ERC-7410 允许代币支出方主动下调或撤销别人给自己的授权额度。本文拆解这个扩展接口的规则、对多签与国库钱包的意义,以及普通用户现在能不能用到它。

EIP-7702 让普通地址接入智能账户逻辑后,钱包应用之间的迁移不再只靠一句助记词。ERC-7779 草案想用统一接口管住委托存储,避免换钱包导致锁户。本文讲清机制与用户核对点。

ERC-7803 草案给 EIP-712 typed data 签名补上 signingDomains 与 authMethods 两个可选字段,解决智能账户跨账户重放与验证方式不一致两件事。本文按弹窗视角拆解。

ERC-7769 为 ERC-4337 智能账户定义了 eth_ 与 debug_bundler_ 两组 JSON-RPC 方法。本文拆解六个正式方法的用途、debug 方法的生产环境边界,以及普通用户排障时能怎么用这张方法表。

ERC-7522 让 ERC-4337 智能账户接受 OIDC 登录凭证的链上零知识验证。本文拆解身份提供方、ZK 证明与验证合约的分工,以及换机、找回和身份账号被盗三种剧本下的风险边界。

ERC-7780 在 ERC-7579 之上新增策略、签名者、无状态验证器等模块类型。本文按类型编号讲清每种模块在验证流程中的位置,以及模块清单为什么就是你的权限清单。

把币押进一个合约就能预支现金,听起来是无需征信的快捷融资,实际暗藏三类收割:押品授权可转走、假借贷合约留有后门、脱离链外的口头协议无凭据。本文给出放款前逐项核对的合约清单与出事后的处置顺序。

二手机、渠道商、物流调包都可能让一台「全新」硬件钱包的助记词先生成过一次。本文给出预置设备的五种危险信号、到场验收步骤,以及一套把密钥生成锁在眼前的当场初始化仪式。

NFT出租听起来是无损赚租金,实际风险藏在机制里:到期归还要靠谁执行、封装合约的铸造权在谁手里、授权有没有越出那一张NFT。本文给出放款前核对清单与到期不还后的处置顺序。

线下面对面带来的信任感,会抵消平时养成的核验习惯。本文拆解加密活动现场高发的四类入口——证件二维码、扫码领取设备、会议WiFi和热心的「工作人员」——并给出会前、现场、会后的三段纪律。

选币出错、交易卡死、粉尘找上门时,钱包层面有两件趁手的工具:临时锁定输出一笔一笔冻结,放弃交易一笔勾销。本文依据 Bitcoin Core 29.0 RPC 文档拆解两个命令的确切语义、持久化边界与组合使用顺序。

2018 年与 2020 年,使用 Equihash 系算法的分叉币比特币金两次被租来的多数算力回滚交易、针对交易所实施双花。本文依据项目方官方声明与研究数据复盘事件时间线,并把教训翻译成普通用户看得懂的确认数逻辑。

lnd 的 RPC 不是用一个密码保护,而是用一组叫 macaroon 的令牌文件分级授权:admin 全权、readonly 只读、invoice 只管收款。本文按 lnd 官方文档拆解各令牌的权限表、保管边界,以及丢了或泄露了分别意味着什么。

闪电节点 lnd 的种子词表用的是和 BIP39 相同的 2048 个单词,却明确不兼容:24 个词编码的是 128 位随机数、钱包生日和版本号,而不是助记词校验和。本文按 lnd 官方安全文档拆解 aezeed 的编码结构,以及种子相同为何恢复结果完全不同。

把一笔还没签名的交易喂给钱包,让它回答这笔交易会对余额造成什么变化。Bitcoin Core 的 simulaterawtransaction 会报出钱包余额变化值,负数即净支出,帮助在签名前后多一道校验。本文拆解它算的是什么账、看不见的账有哪些,以及适合插入哪些流程。

Bitcoin Core的rescanblockchain可从指定高度扫描到链顶或指定终点。本文给出修剪节点预检、维护窗口、进度观察、中止与结果验收步骤,并解释扫描完成不等于私钥或全部历史已经恢复。

Bitcoin Core只允许放弃未确认且不在mempool的本地钱包交易,并会连同后代标记。本文说明余额恢复、网络重现和重发前检查,同时区分本地标记、RBF替换与全网撤销。

2013 年 Eyal 与 Sirer 指出,比特币选链规则下,藏起刚挖到的区块再视对手动向决定公开,可以让少数派矿工在长期收益上占便宜。本文拆解自私挖矿的博弈结构、领先-追平的策略树,以及它对诚实矿工收益的实际影响边界。

以 3 开头或 bc1q 长串的多签与脚本地址,锁定的不是公钥而是一段脚本的哈希:花的时候才把脚本原文亮出来,现场验证哈希对得上。本文讲清 P2SH 的锁定与花费结构、redeem script 序列化、它给多签和智能脚本带来的地址兼容红利。

ERC-7555 用一次带参数的网页跳转帮你找回非默认签名密钥创建的智能账户:auth 路由与 redirect_uri、chain_id 参数、CAIP-10 返回格式,以及找不到账户时的三种原因和跳转域名核对纪律。

ERC-7638 把多笔调用按 to、value、data 定长拼接压进一次确认:原子回滚为什么防住遗留授权、与 ERC-4337 代付并行的手续费玩法,以及批量签名弹窗的逐笔核对清单。

ERC-7738 在各链同址部署一个无许可脚本注册表:setScriptURI 任何人都能写、scriptURI 建议把 owner 条目排前、ScriptUpdate 事件可反查登记史,以及防抢注的四步信任检查。

ERC-7876 用统一 JSON 给 dApp 发布网络配置单:version 与 timestamp 顶层字段、networks 按链号组织、relations 表达测试网与 L2 关系、explorers 相对路径拼接,以及配置与 eth_chainId 现场核对的分工。

ERC-7856 用 cspr:// 链接一次说清链、收款方、金额与代币:CAIP-10 账户标识表达链归属、base64 代币地址或 native 保留字、on-success 回调的隐私面,以及钱包解析后逐项核对的四件事。

ERC-7965 给 ERC-7786 跨链消息加三个证明属性:route 多跳验证路径、inclusionProof 存储或事件证明、targetBlock 区块承诺,并用地址字段留白表达按链广播;看懂它就能区分证明型跨线与 multisig 型跨线的信任模型。

区块浏览器的地址标签、代币名和交易备注都可能被攻击者自行填写或伪造。本文解释这些展示信息的真实来源,给出把展示信息与链上原始数据分开核验的方法,以及收到验证转账时的处理纪律。

仿冒钱包和交易所安卓安装包依靠假下载站、改图标同名应用与第三方分发流传。本文从应用签名、Google Play Protect 与安装来源设置讲普通用户怎么验、怎么装、装错了怎么处置。

用谷歌账号一键登录省事,但一次授权可能留下长期有效的访问通道。本文解释 OAuth 授权与密码泄露的区别、授权记录藏在哪、怎么查怎么撤,以及邮箱被盯上后的止损顺序。

广告渠道是钓鱼入口里最沉默的一条:预算、关键词和落地页全由投放方填写。本文给出从广告标识、跳转链到落地域名的三段核验法,以及看到假客服广告后的举报路径。

寄到家里的快递、活动纪念品、随箱刮刮卡,都可能把钓鱼入口送进你最有戒心最低的场景。本文解释实体钓鱼如何利用信息泄露地址和线下心理盲区,给出扫码前核对、活动核实与处置的完整清单。

第三方量化与AI交易工具靠交易所API密钥干活,密钥权限怎么划决定了出事时的损失上限。本文讲清API密钥的权限分层、绑定IP与子账号的作用、话术红线,以及疑似泄露后的轮换顺序。

礼品卡本质是预付费加兑换链接,价格折扣越大越值得警惕。本文拆解礼品卡交易的三条收割路径——码已消耗、假兑换页、来源涉案,给出付款前核验与出事后的处置顺序。

链上托管合约被用来给场外交易和私下调换加上一层技术包装。本文讲清托管合约的真实结构与伪托管的四类控制后门——管理员提取权、可升级代理、假审计徽章与假站换皮,给出验证顺序与话术红线。

想让比特币节点只连指定的机器,有 -connect 配置项和 addnode 命令两套机制。本文按节点帮助文本与源码注释逐项对比:谁关闭自动发现、谁有独立限额、排障时怎么用,以及长期只连少数对端在隐私和日蚀风险上的代价。

装了 Tor 的比特币节点默认会自动创建一个 onion 服务,不需要公网 IP 和端口映射。本文拆解 -listenonion 的默认行为、它和 -listen 开关的冲突规则,以及 bind 地址加 onion 标记这条手工路线的差别。

离线签名、手动补播场景最后一步常是 sendrawtransaction。官方文档写明了两个要点:它会把交易无条件发给所有对端、重发会泄露交易起源;同时带默认 0.10 BTC/kvB 的费率上限。本文拆解这两个属性的成因与规避流程。


Bitcoin Core的avoid_reuse会跟踪地址重用相关的clean与dirty coins,并让getbalances和listunspent出现used、reused字段。本文给出开启前后验收方法。

getaddressesbylabel返回以地址为键、purpose为值的JSON对象,而不是简单数组。本文说明正确遍历、send与receive语义、抽样核验和迁移输出格式。

比特币核心的旧式钱包正在退出历史舞台,migratewallet 会把一个钱包文件拆成描述符主钱包与 watchonly 钱包。本文讲清迁移前后文件结构的变化、watchonly 拆分的由来、迁移后的验收清单,以及哪些旧钱包不该硬迁。

scantxoutset 直接在未花费输出集合上按脚本扫描,不依赖交易历史,因此找得到钱包看不见的裸 multisig 收款。本文讲解 scan、solvable、expand 三种模式的分工与校验和报错的含义,并指出未确认输出与已花费输出两个结果盲区。

同步卡住、重组回滚、验证孤块时,比特币核心的 getblockfrompeer 可以直接向指定对端点名单个区块。本文讲清它从哪个版本进入核心、返回成功只代表请求发出、修剪节点下单块也会被落盘的特性,以及配合 getblockchaininfo 与 getpeerinfo 的定位顺序。

比特币核心新钱包的存储引擎已是 SQLite,旧式 Berkeley DB 钱包靠 migratewallet 搬家。本文讲 getwalletinfo 里 format 与 descriptors 字段怎么读、两种引擎的备份语义差异、迁移验收单与回退姿势,以及老硬件钱包用户的不硬迁路线。

walletpassphrase 的第二个参数不是倒计时装饰,它决定钱包在多少秒后自动重新上锁。本文讲清加密钱包的锁定、解锁与超时回锁机制,解释为什么把窗口设得越长风险越大,以及多签与批量操作场景下的正确做法。

dumpwallet会把钱包里全部密钥以可读形式写进服务器端文件,dumpprivkey则把单枚私钥以WIF格式打印出来。本文讲清这两条命令各自会把密钥暴露到哪些位置、官方文档的说明原文是什么,以及为什么清理现场比导出本身更重要。

比特币核心的钱包文件有自己的版本号,upgradewallet 升级的是文件格式与内部特性,不是助记词也不是地址。本文讲清钱包版本与描述符钱包的关系,它与migratewallet的分工,以及升级前备份、升级后验收的完整清单。

全新或二手硬件钱包到手后该做哪些核验:设备认证与真伪核对、初始化时的助记词边界、小额试运行与恢复演练的固定顺序,以及验不过时的处置路径。

换设备后用助记词恢复钱包却发现余额为0的排查顺序:先查网络与地址、再查同步与扫描窗口,理解HD钱包地址发现间隙,避免反复导入助记词的二次风险。

用旧手机自制冷钱包的适用条件与风险清单:历史云备份排除、系统加密擦除能力、版本升级的双向取舍、锂电池维护节奏,以及何时不如买硬件钱包。

用同nonce重发顶替卡住交易的安全边界:同内容重签、取消交易与改字段替换三种做法的区别,多端同发的重复陷阱,以及每次签名前的核对纪律。

把助记词切成几份分别存放,能避免单点失守,也能造成永远拼不齐的资产。本文对比 Shamir 门限分片与 passphrase 隐藏钱包两种机制的失效点,并给出演练清单。

第三方客户端用应用专用密码登录邮箱后,不再受两步验证约束,也很少出现在常规登录记录里。本文解释这条通道为什么特殊,并给出排查与回收的具体路径。

家里那台常年开着的 NAS 可能同时接收手机照片、跑外网穿透、装第三方 Docker 镜像,是加密用户最容易被忽略的攻击面。本文给出从外网映射到备份内容的应用层排查清单。

把 API 密钥交给机器人、表格或记账工具之后,很多人忘了它还活着。本文讲清三种权限类型的差别、最小权限的绑定纪律,以及泄露或遗忘之后按优先级关闭资金通道的顺序。

网站只要拿到“允许通知”权限,就能把钓鱼链接伪装成系统提醒推到你的桌面和锁屏上。本文讲清网页通知的机制、识别方法和批量退订路径。

在别人或公司的电脑上登录钱包与交易账户,风险不来自“看起来干不干净”,而来自键盘记录、会话缓存和同步通道三个你无法目视检查的暴露面。

XRP 等链的交易所充值地址是多人共用的,靠 Memo/Tag 区分你的那一笔。漏填或填错时资金并非流向陌生人,但找回要依赖平台流程。本文讲机制、补救顺序与事前防线。

恶意扩展和诱导式安装会改写你的书签、主页与新标签页,让假官网成为你“自己存过”的老朋友。本文拆解污染路径,给出定期审计和重置信标的方法。

扫码登录把“输密码”换成了“在你信任的设备上确认一次”,确认即授权。本文讲清会话令牌的机制、二维码转发式攻击的形态,以及出事后的会话吊销顺序。

“输入助记词即可找回”是混淆钱包密码与助记词的骗局话术。本文把 App 密码、助记词、私钥三样东西的找回逻辑一次讲清,并给出被“找回服务”诈骗后的处置。

MetaMask 13.43.0新增代币Security and Trust信号,并修复硬件钱包卡死、安全中间页和费用估算问题。本文说明升级后的核验边界。

批量调用接口里通常是钱包替你签一整包操作。ERC-7836 反过来:应用先向钱包要一个待摘要,自己签好,再让钱包照着执行。本文按草案原文讲清 wallet_prepareCalls 与 wallet_sendPreparedCalls 的往返、密钥类型参数、钱包端必须做的核验,以及用户在这种新模式下应重点盯什么。

EIP-5792 的批量调用给人“要么全成要么全败”的印象,但提案 EIP-7867 提出 flowControl 能力,允许应用主动把批次从严格原子降级为宽松模式,并逐条设置失败后继续还是停止。本文按原文讲清 strict 与 loose 的差别、rollback、halt、continue 三个动作,以及降级后用户要多防什么。

交易里的 calldata 只是一串十六进制,钱包要把它显示成你看得懂的操作,靠的是合约 ABI。EIP-7896 提议让应用在批量调用请求里直接附上 ABI,钱包不必到处找接口。本文解释这条解码链路、接口附件的信任边界,以及看到模糊弹窗时该做什么。

草案 ERC-7946 提出 UWULink:应用把一批合约调用编进一个二维码或 NFC 标签,钱包扫开就原子执行,全程不建立连接、不暴露地址。本文按原文讲清单向通道的机制、静态与可编程两种模式、原子批处理要求,以及扫码发起交易时的核对纪律。

跨链操作过去每条链都要签一次名。草案 ERC-7964 的做法是从 EIP-712 域名中省略链标识字段,让同一枚签名在多链可验证,链相关内容改为按链分发的结构化数组。本文讲清这个省略带来的效率、展示变化和重放边界,以及用户在跨链签名弹窗前该核对什么。

ERC-8019 提议让钱包在本机维护一份自动登录策略:域名、地址前缀、链列表、资源清单全部精确匹配且未过期时,以太坊登录消息可自动签名。本文按草案原文拆五条匹配规则、只有钱包能管策略的设计,以及关掉这个开关前该检查什么。

扩展公钥前缀只是编码约定而非共识规则。本文解释 xpub/ypub/zpub 与路径的关系,以及恢复钱包、搭观察钱包时因前缀错配导致余额为空的成因与解法。

恢复钱包只显示部分余额,常因发现间隙限制。本文讲 BIP44 扫描窗口与 Core 地址预留池、导致地址排在窗口外的操作习惯,以及安全找回全部序号余额的方法。

闪电规范新增的对端通道存储让节点替对手方保管加密状态备份,上限 65531 字节,重连可校验。本文把它与本地数据库、静态通道备份摆在一起,讲清三层备份各防什么。

钱包文件坏损不等于币丢了。本文按 Core 版本分界梳理抢救路线:备份验证优先、bitcoin-wallet salvage 只对副本下手、描述符钱包改以种子与描述符为锚,并列出修复场景的防骗红线。

部分消耗一个地址下的 UTXO 会向全网暴露该地址的关联结构。本文讲清 avoidpartialspends 的默认策略与 maxapsfee 预算参数,以及何时值得为隐私多付手续费。

聊天工具内嵌钱包和迷你应用把签名入口做进了对话框,方便的同时也模糊了权限边界。本文讲清这类钱包的结构差异、五个高危信号、隔离与授权收回清单,以及失陷后的处置顺序。

和新协议、陌生合约打交道时,用一个隔离地址而不是主钱包,是最便宜的一层保险。本文讲清隔离钱包为什么必须独立生成、资金怎么注入、授权怎么收回,以及"用完即弃"之前的善后顺序。

质押、杠杆和封装协议会把原资产换成一种凭证代币,而代币的名称和符号都可以由任何人随便填写。本文讲清包装代币的合约原理、仿冒凭证的三种出现渠道,以及"地址才是身份证"的核验顺序。

批量撿空投的群聊里,"托管脚本""一键多号"看着省时省力。本文讲清这类工具的三条风险线:私钥集中、权限让渡与平台风控,并给出识别话术和"绝不交出私钥"的底线纪律。

Clear Signing通过ERC-7730描述符把合约调用转成人类可读确认信息,但显示正确仍依赖上下文绑定、schema版本、注册表审核和钱包信任源。本文逐层拆解。

Kubo内置ipfs update可下载并校验官方二进制、保留旧版本用于回退,但命令仍属实验性且安装前必须停daemon。本文给出升级前后验收清单与失败回滚方法。

区块浏览器的合约页允许直接调用函数:Read 查询不花钱,Write 会让你连钱包并广播一笔真实交易。本文按官方文档讲清读写两条通道的差别、代理合约入口怎么选、以及点发送之前必须核对的四件事。

部分钱包会在交易状态里显示 conflicted 或与当前历史冲突:同一笔输入被两笔交易竞争,只有一笔能活下来。本文讲清冲突交易的机制来源、区块重组与双花尝试的区别、以及收款方该按什么顺序核实。

比特币钱包的选币窗口能让你指定这笔交易花哪几枚 UTXO。本文按 Bitcoin Core 与 Electrum 的界面字段,讲清勾选、锁定、找零与费用的联动关系,以及哪些场景值得手动选、哪些场景反而多花钱。

钱包的修改密码按钮常被误解为给资产换一把钥匙。本文以 Bitcoin Core 的加密与改密命令为锚,讲清改密只重包本地加密锁、密钥与派生地址全程不变,以及改完必须重做备份、旧备份仍可解密这两条边界。

想知道某个日期收盘时地址里有多少钱,可以用流水累加还原。本文给出标准流程与字段口径,并逐项列出还原值与节点查询值对不上的常见原因:失败交易的手续费、内部转账、多腿交易、精度与分页边界。

以太坊有一项仍是草案阶段的提案 EIP-7999:用单一 max_fee 覆盖 gas、calldata 等多种资源,协议按各维度实际用量计价,上限内跨资源互通。本文按提案原文拆解它改什么、calldata 为什么打头阵、草案阶段该用什么心态读。

网页连接钱包过去要拆成好几步:先要地址,再可能要登录签名,再单独协商附加功能。ERC-7846 提出 wallet_connect 与 wallet_disconnect,把连接、登出和可选能力装进一次协商。本文按 ERC 原文讲清它连接口换法、返回什么、用户要多核对什么,并明确它仍是草案。

个人消息签名、结构化数据签名、带验证者的签名,过去各走各的 RPC 方法。ERC-7871 提出 wallet_sign,用 EIP-191 的版本字节区分三类请求,并接入能力协商。本文按 ERC 原文拆解参数结构、地址约束与现状边界,并说明用户侧核对方式不变。

无 Gas 体验背后是 paymaster 代付服务,过去每个服务商的接入口径各自为政。ERC-7677 为这类 web 服务定义了两个 JSON-RPC 方法与能力声明,还规定代付方名称展示的渲染安全。本文按原文拆解 stub 与 final 两步流程、isFinal 捷径与用户该核对什么。

有些钱包能动用的资金不止链上可查的那份:法币入金、多账户调度都可能补齐缺口。ERC-7682 定义 auxiliaryFunds 能力,让钱包在能力查询里声明这种额外资金来源。本文按原文拆解声明格式、requiredAssets 参数与对余额判断的实际影响。

网页与钱包之间的请求可能被注入脚本或恶意扩展中途篡改。ERC-7754 提出 TWIST:应用用域名绑定的私钥给请求签名,钱包经 DNS 清单取公钥验签后再处理。本文按原文拆解信任链、两小时缓存窗口与它挡不住什么。

加自定义网络时的 chainId 来自 GitHub 上的社区清单,名单被改或撞号都有现实风险。ERC-7785 提出把链标识改为由链名与部署参数哈希推导的 32 字节值,并用 ENS 做名字到标识的解析。本文按原文拆解推导公式、可复核性与对现网的影响边界。

ERC-20 转账有 Transfer 事件可扫,ETH 转账却常年没有日志,合约钱包入金容易被索引工具漏掉。EIP-7708 提议让每笔带值的调用都自动生成一条与 ERC-20 同形的日志。本文按提案文本讲清它补什么洞、目前处于什么阶段,以及现在查 ETH 流水该靠什么。

重组发生的那一刻,同一个区块高度可能对应两条链上的两个区块。EIP-1898 给六个常用查询方法加上了按区块哈希指定查询位置的写法,还能要求只认规范链。本文讲清对象参数怎么写、requireCanonical 的差别、哪些查询受益,以及历史区块的读取边界。

现在广播交易后,钱包或后端得反复轮询回执接口,链路慢且错误信息含糊。EIP-7966 提议一个同步发送方法:一个请求内等回执,超时报错还带回交易哈希或期望的 nonce。本文按草案文本拆解它的参数、错误码设计,以及为什么目前不能当现成功能用。

同一句助记词导入比特币、以太坊、Solana 钱包会派生出一批完全不同的私钥,这不是随机而是规范。SLIP-0010 用曲线名做哈希盐,让每种曲线各自长出独立的密钥树,还把 ed25519 系曲线限定为仅硬化派生。本文讲清机制与它带来的三个实际后果。

以太坊签名通常是 65 字节(r、s、v 三段),ERC-2098 把恢复标识折进 s 的最高位,压成 r 加 yParityAndS 两段共 64 字节。格式为 Final 且已用在类型 2 回执里。本文讲清两种表示怎么互相转换、哪里会遇到它,以及为什么安全强度没变。

免 Gas 交互常要求你连签多份 EIP-712 消息,每签一次都是一次核对与风险敞口。ERC-7920 提议把多条消息的哈希编进默克尔树,只签树根一条签名,同时保留每条消息独立可验证性。本文按草案说明机制与签批量消息前必须展开逐条看的纪律。

只存不演的助记词备份等于单腿走路。本文说明恢复演练的正确流程——隔离环境、临时钱包、只比地址不碰大额,以及演练频率、记录方式和常见翻车点。

蓝牙硬件钱包的常见焦虑是“无线是不是多了一道后门”。本文解释蓝牙在签名架构中的传输层定位、配对确认码的防中间人原理、配对关系的收回方法,以及关闭蓝牙改走有线的方式,并提醒以厂商官方文档核实自己机型的细节。

锁屏 PIN、指纹和面容挡的是顺手牵羊的机会型捡拾者,不替代钱包自身的加密层。本文分清设备锁与资产锁的层级,说明锁定与擦除策略、恢复/工程模式的边界,以及演示机与展示场景的隐藏泄露面。

整机备份、相册同步、剪贴板历史、浏览器同步会把密钥截图和钱包文件悄悄搬上云端。本文列出应主动排除的内容、无法验证“未同步”时的保守评估原则,以及换机与处置的顺序。

硬件钱包的 PIN 校验发生在设备本地,连错会触发递增惩罚直至自我重置;本文解释这一分层模型,给出日常 PIN 卫生、设备丢失时不慌的判断顺序,以及重新初始化的正确前置检查。

家庭平板、店铺收银机、工作室公用电脑属于「半公共设备」。本文说明在这类设备上处理加密账户的正确姿势:什么能做、什么不能做,以及一次被迫登录之后要收回哪些痕迹。

教程类内容是加密用户最信任的信息形态,也因此成为投放恶意脚本、假工具与钓鱼入口的高发载体。本文拆解假教程的典型结构与自查方法,给出照做之前核完即用的清单。

从 Layer 2 提回主链的等待机制常被骗子包装成「卡单—加急费—解冻」话术。本文讲清楚主流方案为什么要等、等待期资金在哪、以及所有「付费加速」话术的共同破绽。

误删钱包、删错转账、清空回收站之后,人在焦虑里最容易下载任何带「恢复」字样的软件。本文讲数字资产场景下恢复的真实边界,以及恢复类工具为何成为精准钓鱼入口。

把比特币核心的 walletbroadcast 设为 0,钱包会完成选币、构造、签名,却不把交易广播出去。本文讲清这个开关适用哪些离线签名与多签流程、签名未广播造成的余额错觉怎么处置,以及为什么它不是隐私工具。

按流量计费的服务器跑比特币节点,上行最先爆表。maxuploadtarget 以每 24 小时为窗口限制出站流量,逼近目标时先停供一周外的历史区块再停过滤区块。本文拆解削减顺序、144 区块推荐下限、白名单流量计入但不断线的细节,以及和修剪模式的搭配。

Kubo pin/verify能核验递归Pin完整性,并通过BadNodes指出异常CID与错误。本文区分verbose、quiet与修复动作,给出从只读取证到备份验证的安全处置顺序。

Bitcoin Core 31可用importmempool加载mempool.dat,但官方明确警告不可信文件及其元数据风险。本文提供隔离验证、参数选择、导入后抽样和回滚清单。

网站随手递来的 RPC 节点,钱包照单就连,是 EIP 文档里点名过的风险场景。ERC-5139 提出可校验、可版本化的服务商清单:链标识必填、无效清单禁止连接、多服务商交叉比对。本文按标准原文拆清单结构、校验闸门与普通人还能用上的纪律。

一串 64 位十六进制的交易哈希,不带链号、不带解码信息,接收方只能连蒙带猜。ERC-2400 给已提交交易的回执定义了带链标识与函数事件签名的 URI 格式,并规定了打开链接前必须做的比对。本文拆语法、校验语义与使用纪律。

区块头的布隆过滤器只会回答“肯定没有”和“可能有”,长区间查日志时几乎帮不上忙。EIP-7745 提议用一棵全局序号的索引树取而代之:假阳性恒定低、命中给出精确位置、还能带默克尔证明。本文按草案原文讲结构、对用户意味着什么、以及它还离落地多远。

ERC-7796 给私有发送通道加了一个方法:提交交易时同时声明存储状态、区块区间、时间区间与给打包者的最低支付这四类前提,条件不满足的进不了块,也就没有进块回滚那笔白烧的手续费。本文按标准文本拆参数、错误码与它省不掉的风险。

比特币核心的 listaddressgroupings 把因共同输入和找零而公开过共同所有权的地址归组列出。本文按官方命令描述拆输出格式、分组依赖的两条链上线索、值得跑一遍的三个场景,以及启发法与隐私的三条边界。

想让第三方确认两个地址属于同一方,靠截图和口头承诺都不可验证。ERC-8092 草案定义了一份双方共签的关联记录:跨链地址、生效窗口、密钥类型与撤销标记各有字段。本文拆记录本体、信封层与验证者的四步核验。

签名消息不上链、不扣费,却可能藏着 permit 授权这类真实资产风险。本文按 EIP-712 与 ERC-2612 拆解链下签名的成本结构、弹窗四查和事后撤销路径。

网页没弹连接框却显示你的地址,多半是钱包按 EIP-1193 与 EIP-2255 的权限记录放行了静默查询。本文讲清静默读取的通道、权限清单存放处和逐项清理的自查顺序。

网页请求钱包创建或跟踪一个子账户时该同意吗?本文按草案原文讲 ERC-7895 三种请求形态、与派生账户的区别,以及标准仍处 Draft 阶段的事实。

查一个地址的 first-seen 时间、第一笔入账来源和资金链条起点,是识别新造地址与沉睡苏醒地址的基本功。本文给出浏览器三步查法与溯源的三个边界。

ERC-6860 定义了把 URL 翻译成 EVM 调用的规则:域名解析、resolveMode 模式与参数拼接。本文讲机制、与 ERC-6821 的分工、草案现状和交互底线。

用平均出块时间换算区块区间会漏块。本文讲 12 秒与十分钟背后的概率本质、反查/脚本/公共源三种做法,和过滤区间双余量、时区切日的实操要点。

邮箱被盗后攻击者常常不立刻动手,而是先建自动转发和过滤规则,把交易所与钱包的安全邮件复制给自己或藏进隐蔽文件夹。本文讲怎么用几分钟排查规则、撤掉后门并重置信任链。

项目方续费失败后域名进入过期流转,被抢注方接手后挂上仿冒页面,用户书签里的老网址一夜变钓鱼入口。本文讲域名过期的流转机制、钓鱼利用方式和用户侧的多通道核验纪律。

长期不登录的老账号撞库后无人察觉,找回邮箱失效还会让账号被回收或永久旁落。本文给出僵尸账号的定义、风险信号、普查方法与归档或注销的决策顺序。

屏幕共享会同时暴露钱包弹窗、通知栏、地址栏和管理器窗口,会议场景的泄露往往只发生在无人留意的几十秒里。本文给出共享前的准备清单、会中纪律与事后检查顺序。

仿冒官方语音留言结合 AI 合成音色,让受害者按留言里的号码回拨或在语音菜单里读出验证码。本文讲语音信箱的默认可达面、AI 配音留言的识别信号与锁定与处置顺序。


Electrum 不下载整条区块链,而是连一组服务器查账。本文按官方文档拆它的信任模型:默克尔证明验了什么、未确认交易为何只能信服务器、批量订阅地址带来的隐私代价,以及自建服务器这条路。

Electrum 客户端可以连自己家的节点后端。本文讲 Electrs、Esplora 这类索引器如何在全节点之上建账本索引、自建能消掉哪些信任缺口、要付出什么同步与磁盘成本,以及验收清单。

同样是把币放钱包里,三种持有方式的信任分配完全不同。本文给出一张对照表:哪部分账本由你亲自验证、谁替你看住私钥、出问题时你手里还剩什么筹码。

家庭节点最怕的不是被攻击,而是停电。本文给出一份断电、断网、磁盘写满后的重启自查:同步进度、链尖、内存池恢复、钱包重新扫描的顺序,以及轻易重扫描全链这类禁忌。

WIF 是比特币对单个私钥的 Base58 编码格式,开头字母直接暴露它对应的网络和公钥形态。本文拆解它的编码规则、与助记词和扩展密钥的区别,以及导入与销毁时最容易犯的错。

Bitcoin Core getrawchangeaddress生成的是供原始交易使用的新找零地址,不是普通长期收款入口。本文比较自动找零和手工找零,说明地址类型、changepos回读与复用风险。

Kubo swarm addrs、listen、local与autonat分别描述已知peer地址、监听接口、对外公告和AutoNAT V2探测。本文用四集合模型定位NAT、公告与拨号问题。

交易哈希粘贴进搜索框之外,还有按固定路径拼网址直达详情页的用法。本文按 EIP-3091 提案原文讲清 tx、address、block、token 四条路径的形状、实测某家浏览器认不认的三步方法,以及域名必须自己敲的三条安全纪律。

页面协议是明文 HTTP 或功能区藏在内嵌框架里时,钱包注入的接口可能被设计为直接缺席。本文依据 EIP-5593 提案文本讲清安全上下文的门槛、第三方框架默认阻断的规则,并给出看地址栏、看框架层级、再常规排查的连接故障顺序。

同一个应用在不同钱包里弹窗字段不同,源头常是签名之前的一次能力问答。本文按 ERC-7902 草案文本讲清账户抽象场景下五项能力标识的含义、有效时间与代付参数在弹窗里的可见痕迹,并标明草案状态与实测边界。

手动抬高 Gas Limit 越过协议红线时交易连广播都进不去。本文按 EIP-7825 与 EIP-8123 提案原文讲清单笔交易gas协议上限、eth_txGasLimitCap 查询方法的返回语义,以及今天被拒时按估算基准、链规格、拆单三步处置的方法。

Safe 合约存储里只有一个递增计数器,全体签名人共享同一条序列。本文从合约源码出发解释交易为何严格排队、一笔搁置为何堵死后续、用相同序号替换旧交易的机制实质,并给出把序号变成协调纪律的清单。

personal_sign 类签名没说过自己给谁用,才会被挪去别的合约重放。本文按 EIP-7749 草案文本讲清 wallet_signIntendedValidatorData 的三个参数与零号信封的字节骨架、它补上的钓鱼面,以及验证者绑定管不住重放的边界。

Safe 类多签钱包的 execTransaction 带 safeTxGas、baseGas、gasPrice、gasToken、refundReceiver 五个费用字段,默认全零表示不报销,垫付方自担gas;本文按合约源码解释报销口径、失败也付费规则与执行前核对点。

扩展公钥前缀由 SLIP-0132 注册的版本字节编码而来,分别声明 P2PKH/P2SH、嵌套 SegWit 与原生 SegWit 的派生意图,但前缀不锁死软件能力。本文解释前缀来源、导入兼容故障与只读密钥的隐私边界。

ERC-1191 在 EIP-55 校验和里掺入链标识,让同一地址在不同链呈现不同大小写,但只有选择加入的链才启用,规范仍处于最后征集意见阶段。本文解释算法改动、可选性质与跨链地址事故的真实防线。

OP Stack 类 Rollup 的费用由二层基础费与优先费、覆盖数据发布到以太坊的 L1 数据费构成,Isthmus 升级后再加操作者费。本文用官方口径解释为什么主网拥堵会推高 L2 费用及三个常见困惑。

合约浏览器页上的 Contract Creator 和创建交易是什么,怎么顺创建交易看部署者与构造函数,代理合约与工厂部署的差异,以及部署者不等于当前管理员的边界

BIP-44 路径第三层 account 序号用硬化派生切分互不相干的身份,规范要求账户编号连续、软件在上一个账户无历史时阻止新建。本文解释新建账户与下一个地址的分工、跳号导致恢复漏账及备份序号地图。

按指定区块高度查询历史代币余额是怎么工作的,哪些查询需要归档节点支持,为什么会报旧数据或空结果,快照资格与争议取证时的正确姿势

交易回执里的 gasUsed 乘 effectiveGasPrice 才是真实手续费,EIP-1559 下基础费销毁、优先费归验证者、maxFee 只是上限三个数字怎么各归各位,失败交易为何照扣费

热门代币几十万条转账里怎么快速找到自己那笔:筛选参数的方向、区间、分页组合逻辑,网页版与API版口径差异,以及漏单错单三个常见坑


区块标签 latest、safe、finalized 各对应链上什么状态,钱包和浏览器默认用哪一条,历史查询参数换成不同标签时结果为何不一样

把助记词或私钥截图存进手机相册看似省事,云同步、换机迁移和相册共享会把它复制到许多你看不见的位置。本文梳理密钥截图的扩散路径、排查顺序与清理纪律。


以代收代付、代购代提为外壳的兼职,实质是借用普通人账户清洗诈骗资金。本文拆解这类剧本的结构特征、涉诈资金带来的冻卡与法律风险,以及自查与处置顺序。

协议或项目发布被攻击公告后,用户最容易被谣言和二次钓鱼带走。本文给出多通道验证公告真伪的方法、持续观察的信号清单,以及事件后常见的收割套路。

域名没改、解析没错,页面依旧可信的长相,第三方组件却可能被替换。本文解释前端供应链投毒的机制、普通用户可感知的信号,以及以最小授权为核心的防线设计。

录制钱包教程、分享操作截图时,桌面通知、书签栏、剪辑草稿和封面图都可能把地址与余额一并带出去。本文梳理内容创作场景的泄露面与录前脱敏纪律。

常开的监控脚本和交易机器人是攻击者眼中的第一目标。本文讲清监控机与签名机分离的架构、密钥在服务器上的暴露路径,以及被入侵后的吊销顺序。


清算事故多数输在通知链路而非行情本身。本文解释抵押率、清算阈值与健康度的正确读法,盘点五种通知失效方式,并拆解“清算救援”类二次收割。

社区门控的合法签名只是一段证明持有的一次性消息,不产生交易。本文区分消息签名与交易确认,拆解假频道、私聊伪装与验证后跳转三类剧本。

给比特币核心钱包设过密码之后想换口令,应该用哪个命令、会不会影响已有地址和备份。本文拆解 walletpassphrasechange 与 encryptwallet、walletpassphrase 的分工,说清改密码改的是哪一层、哪些东西不会变、什么时候必须重新备份。

比特币核心的 sendmany 用一笔交易覆盖多个收款人。本文从字节的账本出发,比较它与逐笔发送在输入选择、找零、隐私和费率上的真实差异,并说明 0.19 版本移除 minconf 参数之后调用方式发生了什么变化。

比特币核心的 createmultisig 不建钱包也能算出 N-of-M 多签地址与兑现脚本,适合先把地址放进审批流程、再决定谁来保管密钥的场景。本文拆解它生成什么、redeemScript 为什么要立刻归档,以及和 addmultisigaddress 的分工。

隔离见证为什么要求签名改算新哈希?本文按BIP-143规范逐项走一遍十段签名消息,说清hashPrevouts等预哈希如何把验证成本从平方降回线性,以及与可延展性修复的分工。

MuSig2(BIP-327)把多个公钥聚合成一个、多个签名拼成一个Schnorr签名,链上与单人花费无法区分;FROST则支持t-of-n门限。本文对比两者信任模型、密钥扰动细节与适用边界。

同一颗助记词为何能长出1、3、bc1q、bc1p四种地址?答案在派生路径m/后的purpose段。本文按年表梳理四个目的号对应的脚本模板、恢复扫树顺序与备份记录要点。

芬尼攻击要求攻击者预挖秘密链再双花,商家零确认交付是其成立前提。本文从2010年的原始讨论出发,划清它与抢双花、51%攻击的边界,并给出闪电惩罚窗口下的等价防御清单。

Kubo block/stat只描述一个原始IPFS块的CID与字节数。本文用四层大小口径图区分原始块、UnixFS文件、DAG逻辑量和节点仓库占用,并说明本地可见性的边界。

Kubo stats/dht返回节点DHT实例的统计,但WAN、LAN、客户端模式与单节点路由表不能混算。本文给出版本化采样、局部快照解释和内容可达性交叉验证。

把哈希粘进浏览器搜索框,为什么有时直达详情页、有时报找不到?本文讲搜索框的类型识别规则,拆解签名成功却查无此笔等五种查不到的原因,并给出域名核验加双源交叉的固定动作。

兑换与限时授权里常见的 deadline 字段比的是区块时间戳而非区块高度。本文用路由器与 ERC-2612 的实际判定式讲清填错单位、排队过期两类回滚的成因,并说明带到期语义的授权真实存在形式与三档替代做法。

从备份恢复后找不到记忆中的地址,或导入私钥后冒出一串陌生地址,多半是派生路径与扫描窗口的显示问题而非丢币。本文讲清地址序列、gap limit 与内外链找零的分工,给出把坐标对上的三步核对法。

不联网的设备不等于安全的助记词。本文讲清账户必须从冷设备内部全新生成的原因,拆解能过校验却可被穷举的人话词组与第三方来源熵两类隐患,给出设备内生成、恢复演练、编码纪律三个检查点。

标准词表前四个字母唯一锁定一词,是设计时留下的拼写保险。本文说明这层保险为什么护得住抄写的错法,而换序漏词、近形词与同音默写大多能顺利通过校验,并给出双向核对与首地址闭环的备份纪律。

同一笔交易的手续费为什么有估算值、上限值和回执值三个数字?本文按事前上限、事后回执、显示换算三段拆解各自口径与差因,给出固定对账顺序,并说明省费杠杆在优先费与时机而非调低 Gas 上限。

钱包解锁密码和网页账号不是一回事:它只在你这台设备上给数据加锁,官方也帮不了你找回。本文讲清密码、助记词、私钥三者分工,给出重置前必须完成的四步排查,以及重装导入时最容易踩的坑。

装了两个以上钱包扩展后,"点了没反应"或"弹窗是别家钱包"很常见。本文讲注入式入口为什么会打架、EIP-6963 的声明机制与 rdns 可仿冒的局限,并给出五步排查与移动端边界。

用蓝牙把硬件钱包接到手机上时,两边会各显示一串比对码。本文讲这串数字防的是哪种攻击、为什么无线链路搬不走私钥,以及配对失败、降级提示和日常使用里的正确停止点。

恢复钱包时怎么输,比备份存在哪更容易被忽略。本文对比三种输入面的风险差异、键盘记录与剪贴板路径、乱序输入的用意,以及公共设备上必须换路的判断与恢复后的验证动作。

自动锁定是钱包里最便宜的一道防线,也最容易被误当成万能锁。本文讲这个设置在哪里、共用与个人设备怎么取值、锁定与断开连接和撤销授权的分工,以及必须配合的系统层措施。

开通两步验证时,平台常会发一组备份或恢复码,它们的有效期和泄露面常被低估。本文解释恢复码的机制、与验证器验证码的区别、集中自查的方法和轮换时机。

酒店电脑、朋友笔记本、公司工位上登过一次交易所或邮箱,留下的不只是退出按钮能清掉的东西。本文列出会话令牌、浏览器保存的密码、钱包连接授权等同步残留,给出可执行的回收清单。

账号被撞开,多数不是因为密码被破解,而是别的网站泄露库里躺着同款密码。本文讲凭据填充攻击的来路、普通人可用的泄露监测方式、分级换码节奏与注册邮箱分层的防御组合。

合买会员、家庭群组、代充服务——共享账号的便利背后是登录态、支付绑定与设备授权流向他人的过程。本文分析共享账号的泄露路径、平台条款边界与安全使用原则。

手机号停用后运营商会把号码收回并重新投放市场,还绑着它的账号就成了隐患。本文解释二次放号的风险机制、注销号码前的解绑顺序,以及已经注销后如何补救。

生成式工具已能实时换脸、合成语音,仅凭视频画面确认身份正在失效。本文解释深度伪造来电的风险信号,给出家庭内部可落地的事前验证协议与转账冷却安排。

仿冒包名、维护者账号被劫持、安装钩子脚本是开源依赖最常见的三类信任断裂。本文面向钱包与交易工具开发者,给出锁定文件、版本固定、发布方核验与安装脚本审查的防御清单。

自托管资产最怕的不是黑客,而是保管人本人无法操作。本文讨论普通家庭如何设计应急访问:备份介质分工、恢复演练、说明书式文档与法律衔接的通用原则。

当家庭成员被高收益话术带回家庭,硬碰硬的劝阻往往适得其反。本文给出识别介入信号的清单、降低支付通道风险的实际动作,以及留证与报案的正确姿势。

BTCPay Server 把商家收款做成了自托管的开源方案:钱直接进自己的钱包,没有平台抽佣也没有托管方。本文拆解它的账单监听机制、全节点依赖、闪电接入方式,并说清“免费”换来的是哪些运维与安全风险。

校验和拦得住手滑,拦不住语法完美的错地址。广播之后钱只有三种去处:有主地址不可撤回、无主地址永久滞留、平台地址或有协商通道。本文给出留证据、查归属、走工单的事后流程,并解释为何“付费找回”承诺基本等同诈骗。

除了协议自动拉黑异常对端,比特币核心还允许运维手动封禁 IP 或网段:setban 加时长、listbanned 查现状、clearbanned 一键清空,规则持久化在数据目录的 banlist.dat。本文讲清手动封禁与自动封禁的分野与滥用风险。

Bitcoin Core裁剪模式释放区块文件空间,却不会让所有历史查询同时失效。本文围绕getblockchaininfo的pruned、pruneheight与磁盘口径,建立可查询、可能缺失和必须外部归档的边界表。

Kubo dag/stat用NumBlocks、Size、UniqueBlocks、SharedSize、TotalSize与Ratio描述DAG遍历中的块量和共享关系。本文解释逻辑总量、去重体量与本地可用性的区别。

网站请求添加网络时,确认页上的链名、RPC、货币符号都是网站方填写的声明。本文按 EIP-3085 与 EIP-155 拆解各字段的真实约束、十进制与十六进制链标识的分工,以及拒绝与事后补救。

余额变化不等于转账金额。本文拆解一笔交易对余额的多项影响、代币小数位与包装资产造成的口径差,并给出从权威节点取数、分资产建表、求和比对的完整对账步骤。

浏览器给每个扩展单设一档网站访问权限,决定扩展代码能在哪些页面运行。本文解释点击时(activeTab)、特定网站与所有网站三档的授权时机差异,给出 Chrome、Edge、Firefox 的收档路径与更新后的复查方法。

网页钱包没反应不一定是链或节点坏了。本文解释同源策略与 CORS 预检、HTTPS 页面调用明文接口被拦截、扩展与证书告警三类本地故障的机制,给出换参照物、看网络面板、对症下药的分诊顺序。

eth_signTypedData 弹窗里的 name、version、chainId、verifyingContract 不是装饰。本文按 EIP-712 拆解域分隔符如何把签名绑死在指定链和指定合约上,哪些行只是网站自称,签名前该核对哪三项。

往合约地址转账不是“换个长地址”那么简单:合约必须实现接收函数才收得到 ETH,转发路径还带固定 gas 上限。本文讲清楚转错进合约的 ETH 什么情况下能追回、为什么永远不要拿合约地址做小额测试。

导入助记词后余额全空,不一定是词错了,很可能只是词序错了。本文讲 BIP-39 校验和能抓住多少错误、抓不住哪些,以及从备份核对到离线试恢复的排查纪律。

钱包添加自定义代币时,弹窗三行元数据可能来自任何人维护的列表文件。本文按 TokenList 规范讲清图标与名称的可信边界,教你用合约地址、链上查询与已验证源码把三项逐条对上。

钱包余额来自链上状态查询,交易历史依赖索引与扫描,两者出处不同、故障也不同。本文解释为什么会出现“钱对得上、流水空白”,以及用哈希、内部交易和浏览器多源勾稽的排查顺序。

Shamir 秘密共享让助记词以多张分片卡片的形式分开存放,凑够门限数才能还原。本文按 SLIP-39 规范讲清分组与门限的计算、卡片怎么配对、少收一张会怎样,以及和纸质备份相比的取舍。

硬件钱包失踪不等于资产失踪。真正的分叉点是那句助记词(以及可能的 passphrase)是否也可能在别人手里。本文给出丢失后的判定路径、立即转移的三个信号、passphrase 的正确边界与转移后的收尾清单。

离线签名设备不通网,但文件要靠介质进出,攻击面就藏在进出环节。本文讲清存储介质的三类带入风险、一类伪装成输入设备的外设威胁,给出介质分工、系统设置与退役时机。

助记词是可复制的知识,交给任何第三方加工、保管或代办,等同于给他人留下一把可复刻的钥匙。本文分析三类外包服务的风险结构,给出只外包位置与流程的替代方案与年度验证机制。

丢手机后的慌乱操作常常把好走的退路堵死。本文把一台手机拆成支付 App、两步验证器和钱包相关软件三层,给出补卡挂失的优先顺序、每一层的判定标准与处置动作,以及事后必须补上的日常配置。

不用点链接也能中的招:日历邀请常直接弹出并同步到手机。本文讲清日历类邀请为什么比邮件更有效、会议链接钓鱼的标准剧本,以及邮箱自动转发规则这条常被忽视的持久化后门怎么查。

合约"带后门"不是玄学,而是几类写在明面上的特权:可改逻辑的升级权、凭空增发的铸造权、随时冻结的暂停权。本文给出普通用户入金前的最小核验清单,包括读合约、查权限归属与理解多签的可信边界。

即时通讯被盗常是加密账户失守的前一站:验证码即登录凭据。本文讲清"发个码给你"为什么等于发家门钥匙、云端聊天备份与两步验证的关系,并给出已登录设备巡检与被盗处置清单。

碎 UTXO 让交易更贵也更难选币,Bitcoin Core 的实验性 sendall 能把已确认余额与未确认找零一次花干净。本文说明 fee_rate、send_max 与地址复用标志的作用,分析归集的隐私代价,并给出一条小额试跑到低费窗口执行的稳妥流程。

Base58Check 的四字节摘要与 bech32 的编码校验能当场拦下手抄与截断粘贴类错误,但剪贴板劫持、相似前缀碰撞和调包二维码都不在防线的射程内。本文分三层讲拦截机制、三种事故形态和首尾核对、小额试转等真正能落地的防线。

比特币核心 v31 新增私有广播,让交易只经 Tor 或 I2P 送出以隐藏来源 IP;31.1 公告披露的 v2 握手回退却可能泄露对端真实地址。本文拆解机制收益、适用边界与稳健启用清单。

Bitcoin Core的listsinceblock同时返回增量交易、因重组离开主链的removed记录和下一轮lastblock游标。本文用可回滚账本说明游标提交、幂等更新、剪枝节点限制与异常恢复。

扫码或点开一条 ethereum 开头的支付链接,钱包就把转账表单预填好了。本文按 EIP-681 规范拆解地址、链标识、函数与金额参数各自写什么、缺省时听谁的,以及签名前的核对方法。

确认数不是协议承诺而是成本叠加:链尖会短暂重组,最终性机制各链不同。本文解释确认数的来源与金额、对手方规则、多源核对三个定线输入,并澄清三个常见误判。

插上硬件钱包却没反应,故障多半在通信链路上。本文按设备屏幕状态、数据线、WebUSB 与 Bridge 通道、浏览器授权四层给出排查顺序,并提醒驱动钓鱼与多程序抢占设备的边界。

公共 RPC 网关按账户限额,超出吞吐返回 429,用满当日额度则返回 402。本文按官方文档解释两种限额的区别、指数退避加随机抖动的重试节奏,以及普通用户与开发者各自的正确处置。

钱包出问题求助时,一张截图往往不够。本文给出工单证据五件套的组织方法、绝不能外传的凭证边界,以及提单前该先完成的三项链上自查。

EVM 链的手续费只收该链原生币,钱包里原生币为零时稳定币再多也发不出去。本文给出交易所提币、跨链转入、零售购入三条补 gas 路线,以及先演练后转真实金额的标准动作。

轻钱包开机秒见余额,靠的是背后的公共服务器网络。本文拆解同时连接的十几台服务器各管什么、SPV 能验证到哪一步、未确认交易和漏报的盲区,以及隐私与证书机制的自查方法。

Safe 类多签的持有人列表和阈值写在合约存储里,本地配置文件丢了钱不会丢。本文讲重建所需的最低材料、如何用链上真值核对配置,以及模块与 Guard 等容易漏掉的状态清单。

钱包给出的费用档位不是官方牌价,而是基于近期链上数据的估算。本文拆解 EVM 链基础费与小费的预估来源、比特币按目标块数的费率逻辑,以及快档仍可能卡单的几种原因。

连接钱包的授权会留存,代币授权更是不删不解。本文说明在哪里查看已连接站点清单、断开按钮实际停住什么、为什么断开后代币仍可能被转走,以及周期清账的顺序。

输入数据记录着这笔交易要求合约执行哪个函数、参数是什么。本文按 ABI 结构拆选择器和参数槽,讲已验证源码如何支撑解码显示,以及签名前对不可解码交易的风险判断方法。

一句助记词导入多条 EVM 链会得到同一地址,但每条链的账本完全独立。本文解释地址为何相同、余额与 nonce 为何互不相通,以及 chainId 如何把签名钉在一条链上防重放。

活动页让你往钱包里添加一个新网络时,弹窗本身不动资产,却决定你之后交易经过谁的节点、余额由谁解释。本文拆解链标识、RPC 与区块浏览器三个字段的核验顺序和假网络的真实风险。

公共充电桩的数据线路可能被篡改,但现代系统通常要求解锁后才建立数据连接。本文按机制讲清 Juice Jacking 能做什么、不能做什么,以及资产手机的充电防御清单。

端口映射、UPnP 和长期开启的远程桌面,会让互联网直连到你家的设备。本文给出家用网络暴露面的三本账审计法、资产操作的网络纪律和被入侵后的处置流程。

收款人的显示名称可以由对方自己填写,攻击者用同名账号配上相似地址,就能让转账页处处“眼熟”。本文讲清显示文字与地址的验证边界、三关纪律和被投毒后的处置。

自己编一句英文当助记词,绕过的恰恰是助记词标准设计的目的。本文按 BIP-39 的通用机制讲清熵、校验和的分工,以及翻译、换词表带来的种子偏移。

无痕窗口只清理这台设备的本地记录,挡不住网络侧、站点侧与扩展行为。本文讲清它适用的场景、与钱包扩展的组合风险,以及资产操作该用的隔离方式。

资产看板读你的数据,要么走只读地址、要么走只读 API、要么让你签名登录。本文比较三条通路的暴露面,给出绑定前检查清单与标签地址做法。

2014年OpenSSL心脏出血漏洞爆发时,比特币核心0.9.0及更早版本的内置加密库同样带病。本文按官方公告复盘影响面、处置动作,以及第三方依赖为何是钱包软件最容易被忽视的攻击面。

对端节点发来无效数据时,比特币核心如何记账、断连与冷却。本文梳理从早期积分封禁制到新版本一经违规即断开规则的演变,以及普通运维者该如何看待日志里的Misbehaving记录。

隔离见证文档披露过一个容易被忽略的攻击面:由多方共建的P2SH地址只受160位哈希保护,签名者之一可通过找碰撞私吞全部资金。本文解释攻击原理、成本量级,以及P2WSH与地址共建顺序带来的防御。

私钥、签名随机数、助记词,比特币安全的每一层都由随机性托底。本文复盘 2013 年 Android 随机数缺陷与 2026 年 Coldcard 固件熵缺陷两起真实事件,讲清弱熵如何被穷举、哪些细节决定钱包是否受累,以及个人可执行的防线清单。

2024 年 4 月,执法机构关闭了 Samourai Wallet 的协调服务,此后 Wasabi 官方协调者也主动停摆,比特币混币生态整体转向去中心化协调。本文复盘案件与后续格局,解释 xpub 泄露为何让部分链上混合失去保护,并给普通用户一份防御视角的清单。

街边的比特币提款机在部分地区仍可使用,但它把链上转账的全部风险压缩进几分钟的线下交互。本文讲清这类终端的存提币工作原理、明显偏高的费率与限额结构,拆解地址替换、假客服加急、设备侧录三类现场骗局,给出一张事前事后核对清单。

签名后广播被节点拒绝时,nonce too low、already known、replacement transaction underpriced 各指一条不同的路。本文按入池规则解释三句报错的成因、状态核对方法与不重复扣款的原因。

工资表、空投与批量发放背后是一笔同时面向许多地址的交易。本文讲清批量转账在各链上的形态、approve 与直转的风险差异、小额演练与工具信任边界的防御清单。

钱包显示的余额不等于可动用余额。本文把影响可转数量的四类机制逐层拆开:合约层锁定、所在链的手续费储备、比特币粉尘门槛与 Solana 账户存放押金,并给出核对顺序。

按 ENS 官方支持文档梳理 .eth 名字到期后的三段生命周期:宽限期内解析照常但操作受限、续费时间从原始到期日起算的陷阱、宽限期后任何人可参与的递减溢价注册窗口。

同一份持仓在不同界面换算出不同的法币数字。本文拆解钱包估值的四个偏差来源:价格服务不同、展示缓存滞后、合约地址与小数位换算错位、浅池即时成交价的瞬时偏移,并给出核对顺序。

零散 UTXO 推高每一笔转账的体积和手续费,但合并本身要付一笔不便宜的交易,还会暴露地址关联。本文按成本核算、依赖风险与隐私代价给出一份可执行的合并顺序。

交易入池后会被容量挤出或到期清理,掉队不等于丢币。本文按 go-ethereum 与 Bitcoin Core 的默认规则解释内存池淘汰机制、资金状态与重发核对步骤。

转账前查收款地址的链上历史是免费风控:出生时间、资金来源链条、标签交叉验证各说明什么,哪些现象只是正常现象。本文给出可执行的核查动作。

公共 RPC 超时、限流或同步落后都会伪装成钱包故障。本文讲换备用节点前后的三项核验、添加网络与换接口的区别,以及公共端点的限速脾气。

加密直播和语音房里的满屏感谢、中奖公告与到账截图,多数出自同一批小号之手。本文拆解直播间气氛组的运作方式、抽奖套路的几种变体,以及观众端的核验与处置动作。

在网吧、打印店、朋友电脑或租借设备上打开过一次钱包,威胁不一定发生在你操作的当下,而是留在设备里的尾巴。本文讲清公共设备操作的暴露面、当场能做的止血动作,和事后必须完成的恢复清单。

跨境出行时的手机和钱包是一类特殊行李:设备可能被要求配合检查,法律与操作规范因国家、口岸和情形差异极大。本文不涉及具体法条解读,只提供出行前的架构安排和口岸现场的自处原则。

“使用某账号登录”把身份验证外包给了第三方,密码泄露的风险换成了授权链条的风险。本文讲清第三方登录到底交出了什么、绑定时机与解绑路径,以及加密用户选择登录方式的判断顺序。

大多数人把注意力放在保管助记词上,却忽略了生成那一刻:如果随机数来源不合格,12 个单词可能是能被推算出来的。本文讲清助记词背后的随机性要求、哪些生成方式踩红线,以及一条安全的生成流程。

绕过你的私信防线之后,骗局改走“邀请”路线:官方治理群、内测白名单群、空投资格群。本文拆解入群链接、二维码与机器人验证这三层入口里的钓鱼点,以及判断社群真伪的核验动作。

换电脑、重装系统、把旧设备卖给同事——文件删了不等于密钥痕迹没了。本文盘点设备退役前散落在配置目录、浏览器、剪贴板历史与备份卷里的钱包残影,以及可执行的清扫与验证清单。

从交易所 App、钱包内置浏览器到社交软件打开的网页,内置浏览器省事的代价是看不见域名、装不了防护。本文讲清内置 WebView 相对独立浏览器的安全差异、高发事故场景,以及把敏感操作搬回明面的纪律。

2018 年 9 月,比特币核心披露了一个由重复输入引发的漏洞:轻则节点崩溃,重则让矿工凭空多算一份钱。本文按官方公告时间线复盘 CVE-2018-17144 的成因、受影响的 0.14 至 0.16.2 版本区间,以及它对今天运行节点者的三条现实教训。

闪电通道安全依赖你在惩罚窗口内保持在线。看门塔把惩罚交易加密托管给第三方代盯链。本文拆解加密预约机制为什么塔看不见你的余额、BOLT13 的草案状态、利他塔的现实形态,以及它不能替你解决的那几类风险。

v30 起 BDB 传统钱包不能再创建或加载,只能 migratewallet 迁移为描述符钱包。本文给出识别、备份、迁移与验证的完整顺序和三条红线。

钱包、DApp或交易平台功能关停时,最后一天集中提现最容易出错。本文用真实官方关停公告建立T-7到T+1迁移时间表,覆盖余额盘点、网络核验、小额测试、TxID留存和异常处理。

讲清 Safe 类多签钱包变更 Owner 名单的四条合约路径为什么必须走 Safe 自身交易、先算阈值再动名单,并用 AddedOwner、RemovedOwner、ChangedThreshold 事件核验变更是否真的生效。

解释硬件钱包等隔离签名设备用连续滚动的多帧二维码(Blockchain Commons 的 UR 统一资源格式与喷泉编码)向手机传大数据的原理:为什么不能扫一帧就收工、丢几帧为什么没关系、扫码过程中该防什么。

从 ERC-2645 派生路径讲清部分 ZK 类 Layer2 为何不直接用主网密钥交互:链上签名要用曲线不同的专用密钥,路径设计让同一助记词派生的密钥彼此域分离;并给出换机恢复后 L2 账户对不上的自查顺序。

解释USDT合约禁止授权额度从非零直接改为非零的机制、由此产生的竞态防御逻辑,以及查询额度、先归零、再设新值的正确顺序。

介绍EIP-747添加代币请求的工作方式,说明返回值含义、合约地址校验和与相似名称警告,并给出添加前核对地址、链与场景的方法。

以MetaMask支持文档为准,说明清除账户活动只影响本网络的本地历史与Nonce对齐,不删除密钥、不改变余额、不撤销授权、不取消链上待处理交易的边界。

解释桌面注入接口与移动深链、WalletConnect配对两条连接通道,说明应用内嵌环境缺少其一导致按钮无反应的原因,并给出切换到系统浏览器或扫码配对的安全做法。

浏览器推送通知一旦授权,网站无需打开标签页就能把消息弹到桌面,钓鱼团伙正是利用这一点绕过你的域名检查。本文讲清通知权限的申请机制、加密场景常见话术、权限审计路径和被点后进的正确处置顺序。

SLIP-39 用 Shamir 秘密共享把钱包种子拆成多份助记词拼图,达到门限才能恢复、差一份就什么都不知道。本文讲清它与 BIP-39 的差别、门限怎么选、拼图怎么存,以及哪些钱包和硬件支持这套方案。

登录浏览器账号换设备时,扩展、密码和会话会跟着你走,资产操作面也在无形中复制到每台登录设备。本文梳理浏览器同步的实际范围、共享与二手设备的风险,以及如何审计同步内容与在线设备清单。

资产专用手机防的不只是钓鱼网站,还有自动连接的网络、记忆中的配对设备和会镜像画面的投屏。本文把 Wi-Fi 自动加入、蓝牙配对、投屏镜像和文件共享四类无线入口逐条列出核对方法,并给出旅行与公共空间场景的操作纪律。

会话令牌是一种有时效的钥匙,信息窃取恶意软件和注入脚本能偷走它,绕过密码和验证码进入账户。本文给出异常登录信号清单、发现被登后的处置顺序,以及用设备绑定会话和通行密钥降低令界面值的预防做法。

锁图标只说明这条连接加了密,不说明对面是谁。证书体系可以为仿冒域名签发有效证书,加密交易的信任必须建立在域名核对和渠道溯源上。本文解释加密与认证的区别、混用警告的含义和可用的身份核验手段。

资产放在冷钱包或硬件钱包里不代表出了事你会第一时间知道。用只读地址、浏览器订阅和监控服务搭一层动账提醒,能在异常转出、陌生授权出现的最早窗口里开始处置。本文讲监控的搭建顺序、警报渠道的防伪和常见误区。

日常浏览、注册杂站和资产操作共用一个浏览器配置时,杂站带来的扩展、Cookie和会话会共享同一个信任池。本文讲用户配置的隔离边界在哪里、扩展登录态为什么会跨设备复制,以及怎么搭一个只做资产操作的浏览器画像。

手机系统分身、双开框架和第三方分身商店能复制应用,也能替换应用。本文解释副本的真实来源、重打包钱包的常见做法,以及资产用户该守住的安装纪律和手机丢失时的处置。

开源意味着代码可以被审计,不等于被审计过,更不等于你手机上跑的就是那份代码。本文把开源这个词拆成代码可读、构建可复现、审计与赏金、更新路径四件事,给出普通用户能实际执行的核验清单。

只凭扩展公钥就能派生全部收款地址、查看余额,却转不走一分钱。本文解释 BIP32 账户层导出、xpub 与 ypub zpub 前缀差异,以及泄露后的隐私代价与处置办法。

同一段助记词,抄在纸上、刻在金属上、加密成 BIP38 还是记在脑子里,失效模式完全不同。本文逐项给出故障方式、防护纪律与恢复验收方法。

自托管没有身后接口。本文梳理说明书加备份分置、绝对时间锁合约、多重签名与 SLIP-0039 分片四类机制的适用前提、日常代价与运维风险。

walletdisplayaddress可把Bitcoin Core钱包地址显示到外部签名器。本文给出电脑与硬件设备双屏核对流程,解释描述符、主指纹和xpub不匹配时为何应失败,并列出RPC成功仍不能覆盖的安全边界。

解释波场TRON网络上TRC-20转账的费用模型:带宽和能量两块资源表如何产生、按什么顺序被消耗、不足时为什么按固定速率燃烧TRX,以及普通用户转账USDT前该检查什么、在哪里核对当前参数。

拆解加密货币收款二维码的真实内容:纯地址文本、带金额与标签的支付URI、闪电网络发票各不相同;给出扫码后先解码核对全串地址、链别与金额的核对顺序,以及贴纸覆盖、屏幕替换等篡改手法的识别方法。

解释为什么同一套以太坊密钥在BSC、Polygon、Arbitrum等多条兼容链上得到一模一样的地址字符串,而各链余额却完全独立;给出跨链管理资产前必须核对的链ID、合约地址、原生币与nonce四项清单。

针对钱包显示的稳定币余额充足但转账反复失败的情况,给出五层排查顺序:原生币Gas不足、波场资源燃烧兜底、合约黑名单与冻结权限、卡住的待处理交易、假代币与小数位错配,并说明每层看什么证据。

解释把同一句助记词导入两台设备的真实效果:两个钱包是同一把钥匙的两个入口,地址与余额必然完全相同;说明同时签名时的交易序号冲突、比特币找零混乱与隐私聚类风险,并给出一主一备、单端签名的使用纪律。

辨析助记词、私钥、keystore三种载体的关系:助记词是可读编码的种子,派生出整棵密钥树;单个私钥只是一根分支。说明不同载体泄露时的损失边界、迁移时的正确动作,以及导入地址对不上时的排查方向。

讲清钱包App解锁码、设备密钥与助记词三层各自的权限边界:解锁码只锁本机、助记词才是资产的根、忘了密码没有官方找回通道,并给出设备丢失时的正确处置顺序。

解释资产在链上、密钥副本在设备的基本模型,区分卸载App、App内重置钱包、删除导入账户三个动作在有无备份前提下的不同后果,并给出删除前的核验顺序。

从系统层面审查与钱包关系最紧的三类权限:剪贴板读取关联地址投毒风险、通知读取暴露验证信息、安卓无障碍服务可被用于操控转账界面;给出最小授权检查动作与专用设备隔离建议。

链上转账不可撤回,但转错地址分三种情形,处置完全不同。本文讲清错链、休眠地址与对手方地址的区分方法、平台误转协助路径,以及防转错的三条纪律。

假贷款中介以资产证明为名诱导授权、签名或转币。本文拆开连接钱包验资、转币冻结与伪造流水三种手法,给出只读核验优先的判断逻辑和已签授权后的补救顺序。

助记词附加口令会推导出另一批地址,防泄露也怕弄丢。本文按 BIP-39 推导机制讲清口令与钱包密码的差别,给出两件套备份、恢复演练与继承交接的可执行清单。

助记词和私钥在哪些场景下永远不需要输入?本文列出九个常见骗局面孔——从客服验证到空投认领——并给出“任何要求键入完整密钥的流程默认是诈骗”的单一判断规则。

退出登录不等于清除,恢复出厂也可能留下可恢复的痕迹。本文按资产解绑、云端清理、系统抹除、凭证留存四个阶段,给出出售或转赠旧设备前的完整退出清单。

Keystore 文件把私钥加密存在文件里,靠一个密码守护,但它怕的不只是文件泄露。本文讲清离线暴力破解、密码与文件同处一地、备份云同步三类风险,以及与助记词备份的搭配方式。

以“安全认证、合规升级”为名的钓鱼索取登录凭据、验证码和证件影像。本文讲清正规实名认证的完成位置,给出入口、域名、流程与话术四层核验,以及分泄露程度的补救动作。

充币时地址抄对了、Memo 漏填,资金可能进了平台却认不出是谁的。本文解释 Memo/Tag 在交易所归集体系中的作用、误填的后果梯度,以及充币前的三查与出事后的正确姿势。

第三方在不掌握私钥的情况下改写未确认交易的TXID,曾是比特币早期最别扭的技术问题。本文拆解签名脚本可改造的来源、2014年交易所停提事件中的角色,以及隔离见证与WTXID如何把它关进笼子,并给出收款方的防御清单。

LNURL把每次生成交换式的收款流程搬到了HTTP上:商家只需贴一张不变的二维码。本文按协议消息顺序拆解payRequest的三步流程、bech32编码的真相,以及使用时该核对的域名、金额区间与描述哈希细节。

闪电通道余额只存在于双方的本地数据库里,链上没有余额表。本文解释承诺交易与撤销密钥如何让备份变成生死线,静默掉线、惩罚窗口错过的后果,以及静态通道备份能救回什么、救不回什么。

MetaMask 13.42.0修复Trezor连接卡住、资产深链接安全提示、旧Gas偏好和跨链状态过早确认等问题。本文按使用场景划分升级优先级,并给出版本、硬件签名、交易预览和目标链到账的升级后复核步骤。

Bitcoin Core 31的abortprivatebroadcast可以停止本节点继续私密广播并移出队列,但不能撤回已传播或已确认交易。本文说明txid与wtxid匹配、返回字段、执行前后核验,以及不同传播状态下的后续处置边界。
Bitcoin Core getbalances会分开trusted、untrusted_pending、immature、used和watchonly余额。本文从lastprocessedblock与扫描状态开始,说明如何下钻到listunspent明细,避免把总额当成可立即花费金额。
说明新硬件钱包到手后的核验顺序:核对购买来源、检查包装与附件是否为空白初始状态、拒绝任何预置助记词或 PIN,并在官方应用中完成设备真伪校验后再导入资产,覆盖翻新机与山寨设备的主要风险点。
拆解代币授权弹窗背后的合约调用:spender 地址是谁、allowance 额度怎么换算真实数量、无限授权的长期风险与撤销路径,帮助你在点击签名前用三四个字段判断这笔授权该不该批。
把钱包弹窗分成只读连接、消息签名、授权或转账三类,逐项说明各类操作是否上链、是否花 Gas、暴露什么信息、能否撤销,帮用户在面对站点弹窗时按操作类型而不是按钮样式做安全判断。

按 BIP-174 规范解释 PSBT 半成品交易的设计:创建、更新、签名、合并、终结、提取六个角色的分工,为什么离线签名方不需要联网就能安全签名,以及操作中最容易出错的变更地址与广播环节。
扫码连接钱包依赖配对与中继消息通道。本文按协议文档讲清配对的生命周期、会话能替你做什么、长期挂着的连接为何是风险,以及一份可执行的撤销与巡检清单。
DAO、工作室和家庭的共同资金常栽在单人权限与交接混乱上。本文讲多签与角色分离的取舍、密钥持有人名单管理,以及成员退出时的撤销顺序。
访问权限不会随合同结束自动失效。本文按“先盘点、再断供、后验证”的顺序,给出交易所账户、链上密钥、服务器与文档层的离职撤销清单。
代理模式让合约逻辑可以在部署后更换,这对开发修复是便利,对用户则是需要量化的信任项。本文讲清可升级结构的原理、普通用户的排查路径和限额纪律。
Bitcoin Core fundrawtransaction会为未签名交易补输入、找零和费用。本文按构造、注资、解码、签名四阶段说明fee_rate、changePosition、lockUnspents和减费输出的安全边界。

Bitcoin Core 31扩展gettxspendingprevout,可选择只查内存池或借助txospenderindex查询已确认花费,并返回花费交易。本文建立命中、未命中与未知三态判断。
解释大额链上转账前小额测试的适用边界与正确做法:先核对地址与网络,再发送可承受的测试金额,用交易哈希在区块浏览器验证最终到账,最后在同一操作日内复用核对结果完成正式转账。
把钱包授权拆成 ERC-20 花费额度、NFT 批量授权 setApprovalForAll 与 Permit 类离线签名三类,分别给出查询入口、核对字段与清理方式,说明为什么只看授权管理页会漏掉后两类。

解释自托管钱包保管的是密钥而资产记在链上账本这一机制,用它解释换机不丢币、同句助记词派生多地址、离线显示余额与转账本质四个常见现象,并给出对应的安全动作。

bech32 地址的 HRP 前缀、老 base58 地址的首字符,是钱包判断网络的第一眼依据。本文讲清三个测试网共用 tb 前缀的含义、地址字符串与输出脚本的关系、跨网转账的几种结局,以及测试币不可买卖的协议精神与自查清单。
Bitcoin Core 31的scantxoutset可用输出描述符扫描当前UTXO集。本文说明描述符与派生范围准备、start/status/abort生命周期、结果核对及它与钱包历史的边界。
解释Gas Limit的含义:它是你愿意为一次执行消耗的计算步数上限,不是单价。说明估低导致out of gas失败仍扣费、估高不会多扣钱的机制,给出钱包默认估算、合约交互加余量、用区块浏览器核对gas used的核对方法。
拆解EIP-1559定价模型中maxFeePerGas与maxPriorityFeePerGas两个字段:基础费被烧毁、优先费归验证者、实际成交价与最高费用的关系,说明默认值为什么通常够用,以及填错上限导致交易长期不打包的排查方法。
解释多签钱包的基本机制:资产存放在按阈值规则运行的小合约里,一笔支出要经历发起提议、收集签名、达到阈值后上链执行三个阶段。给出阈值与备份设计、成员变动流程、以及没执行与执行失败的区分排查方法。

按BIP-39标准解释助记词词数与随机源强度的对应关系,给出穷举难度量级与备份泄露、钓鱼才是现实主要威胁的判断,说明为什么不建议为词数迁移已有钱包,以及12词钱包值得做的备份改进。
“抵押不足、几分钟内强制清算,点击补仓”——清算提醒正被伪装成催命链接。本文讲清链上清算的自动执行机制、误判点,以及收到预警后的正确处置顺序。

以远程 Web3 岗位为幌子的任务式钓鱼,正利用求职焦虑收割普通用户。本文拆解 JD 包装、任务诱导与工具投毒的路径,给出求职场景的签名字与设备隔离清单。
用你的钱包、账户或银行卡“过一下账”的高佣金兼职,是洗钱链条的过桥材料,可能带来冻卡乃至刑事责任。本文解释链条结构、风险边界与已经参与后的处置。
闪电网络没有内存池,风险换了形态:对手持有的旧版承诺交易能否上链,取决于撤销密钥交换与惩罚交易的时序博弈。本文拆解状态翻篇机制与锚定输出加急,区分失联、恶意广播旧状态与关闭纠纷三类情形,并给出普通用户的监控与处置顺序。

点击 bitcoin: 链接就能唤起钱包,现行规范是 BIP321。本文拆解其语法、amount/label/message 的边界、req- 前缀不能静默忽略的硬规则,以及客户端不得未经用户授权付款这条总则对应的防钓鱼要点。
共同输入、脚本类型、整数金额——三条启发式让普通转账暴露钱包轮廓。BIP78 Payjoin 让收款方在同一笔交易里掺入自己的输入输出。本文讲清端点参数、PSBT 协商流程、不得降低绝对手续费与必须认证加密的红线,以及它隐藏与不隐藏什么。
Bitcoin Core 31 的 getdescriptoractivity 可按描述符和指定区块核对收款、花费及可选内存池事件。本文给出区块预筛、范围描述符和事件验收的完整流程。
从私钥存储位置、签名方式、被盗与丢失风险三个角度对比硬件钱包和热钱包,按资金规模与使用频率给出选择思路,并列出买回硬件钱包后容易漏掉的备份与小额试转步骤。
解释助记词、种子、派生路径和地址四层关系,说明为什么同一助记词在不同钱包里地址会不同、找回钱包时为什么要同时填对派生路径,并给出备份与逐项核对地址清单的方法。
说明授权为什么存在、无限授权的风险边界,以及取消授权本身为什么要花手续费且仍需链上生效。给出定期排查授权清单、优先撤销旧授权、警惕授权钓鱼页的防御流程。
区分个人地址、合约地址和交易所充值地址的用途,讲解地址格式校验的原理和常见陷阱:跨链混淆、相似字符、剪贴板劫持和测试网地址,给出转账前的三步核对流程。
逐项拆解区块浏览器里的状态、哈希、确认数、Gas 消耗和失败信息,说明 pending、failed 分别意味着什么、如何判断交易真正完成,以及浏览器数据为什么不等于盈亏结论。
拆解跨链转账最容易翻车的四个点:选错网络、用错最小单位、漏填 Memo 或备注、混淆原生币和代币版本。给出小额先行、双端核对、留存凭证的安全转账流程。

协议升级往往伴随新的签名类型和新按钮文案。本文讲清升级期钓鱼的运作方式:如何对照升级清单区分正常的新签名请求与「借升级之名」的收割,以及迁移前后该做的三步检查。

主流法币型稳定币的智能合约内置了冻结与黑名单功能,交易所与执法机构可以触发它。本文讲清这套机制的运作方式、普通用户被「殃及」的真实路径,以及大额收付款前后的自查纪律。

桥方一句「例行维护」可能只是暂停的开始。本文给出按信号分级的处置框架:哪些公告可以观察、哪些迹象值得提前减仓过桥、转移时的操作纪律,避免恐慌与麻木两端。

白名单 Mint 的签名请求往往不是转账而是消息,消息同样能授权划走 NFT。本文讲清 Mint 签名的三种形态、EIP-712 消息里的隐形授权,以及铸造前十五分钟的核验清单。
把私钥加密成 58 个字符的 Base58 串、再用口令解锁,是纸质比特币时代留下的方案 BIP38。本文拆解它的 scrypt 派生、两种加密模式,以及明文地址校验位和“一致不鼓励实现”的状态带来的现实风险。

不想公开地址、又想让别人反复给我打款?BIP47 用一个可公开的付款码生成一枚枚一次性地址,代价是付款前要多发一笔链上通知交易。本文拆解付款码结构、通知交易流程和与 BIP352 静默支付的差别。

getTokenAccountsByOwner 用于按所有者查找 SPL Token 账户。本文从 mint 与 programId 过滤、编码选择、原始整数余额到上下文 slot 给出可靠资产盘点方法。

Bitcoin Core migratewallet 会把传统钱包迁移为描述符钱包,并生成恢复备份。本文给出迁移前冻结、长请求保护、返回对象核对和恢复演练清单。
打开钱包历史记录挑一个「最近用过」的地址转账,却发现那笔交易根本不是自己做的——这就是地址投毒留下的钩子。本文讲清投毒攻击如何利用首尾相似的炫富地址污染你的转账历史,以及从复制到确认的完整防御纪律。
明明用正确的助记词恢复了钱包,余额却对不上、地址似曾相识又完全不同——多数时候不是被盗,而是派生路径设置错位。本文讲清一串助记词为什么能派生多个地址族、错位的常见原因、安全的排查顺序与恢复过程中的防伪要点。
手机验证器生成的六位数字,是你密码体系里第二把完整的钥匙,却几乎从不被纳入备份管理。本文讲清认证器在账号安全里的真实位置、备份恢复码的正确管理、换机迁移的纪律,以及实时转发式钓鱼的识别。
把行情分析、自动交易、一键交互交给 AI 助手越来越流行,而风险恰恰藏在「它能替你做哪一步」的模糊地带。本文用读、写、签三层权限模型,给出智能助手接入钱包生态的安全边界、防诱导设计与审计习惯。
手机失窃或遗失后的一小时是移动钱包的窗口期:每条时间线拖到事后都会多一道防线失守。本文给出丢失前的加固清单、丢失后按分钟计的处置顺序,以及找回设备与确认失窃两种结局的收尾动作。

以 Bitcoin Core v28.0 验证源码为范围,区分检查点的历史分支约束、assumevalid 的条件性脚本验证优化与数据下载缓存,说明同步成本、信任边界和运维核对方法。

比特币出块是独立随机事件,平均每十分一个与你等了很久没出块可以同时为真。本文用泊松分布算清等待焦虑的数字账,顺带拆解难度调整与体感偏差。

gethdkeys 能列出钱包中的 BIP32 扩展公钥、私钥持有状态及关联描述符。本文给出最小权限审计流程,说明 active_only、private、xpub 与 xprv 的安全边界。

descriptorprocesspsbt 可用输出描述符为 PSBT 补充 UTXO、派生信息并尝试签名。本文按参数、补全过程、complete 判断和协作签名边界给出可复现操作清单。

卸载 App 不会转移链上资产,只会销毁一份密钥副本。本文给出旧钱包退役的完整顺序:新建钱包、小额演练、全量迁移隐藏仓位,再到设备抹除与备份介质销毁的时间线安排。
极小额的尘埃入账像一枚带编号的染料,等你把它和大额输入同笔合并花费时,多个地址就被串成一张画像。本文讲清尘埃机制、选币花费纪律,以及代币世界空投尘埃的处置边界。
地址被替换的路径不止剪贴板管理器一条。本文梳理输入法云端候选、截图文字识别、扫码解析与跨设备同步这些容易被忽略的地址中转站,给出一条以设备端最终确认为核心的统一防御线。
很多人把「连接钱包」和「授权资产」混为一谈,于是该警惕的地方松懈、不必紧张的地方恐慌。本文把钱包与网站之间的权限拆成三层,讲清每一层签了什么、风险多大、如何查询与回收。
教程和脚本是加密社区的公共血脉,也是恶意代码最顺路的载体。本文讲清共享工具常见的藏险形态——从复制即运行的命令到带配置文件的机器人,以及普通用户能执行的最小核验清单。
白名单是交易所和钱包抵御误转与 SIM 换卡攻击的有效手段,但它防不住所有攻击。本文讲清白名单真实的防护边界、配置与复核的卫生纪律,以及它被绕过的三种常见路径。
设备送修、点了可疑链接、装了来路不明的软件之后,多数人卡在两个极端之间:要么彻夜睡不着乱阵脚,要么侥幸拖着不处理。本文给出确认泄露、疑似暴露、仅担忧三态的判断标准与各自的动作清单。
prune 只删老区块正文,不删 UTXO 与区块头,验证能力不打折。本文讲清修剪后磁盘上剩什么、哪些查询会失效、以及用 assumeutxo 和按块找回补齐历史数据的组合方案。

区块被抛弃不等于交易作废:孤块里的交易回到内存池重新排队,只有与胜者分支冲突的双花才会真正消失。本文给出确认数语义、依赖链搁置与重启对账的完整排查。

Bitcoin Core 的 simulaterawtransaction 只计算原始交易集合对当前钱包的合计余额变化。本文通过对照实验说明它与签名、策略接受、广播和确认之间的边界。

deriveaddresses 能从输出描述符批量派生地址,但 range、多路径返回结构、xpub隐私与钱包监控状态容易混淆。本文用验收单串起派生前后的安全检查。

手机级云备份可能把钱包应用数据、助记词照片与剪贴板文本一并带上云端,而云端的每一环都是额外攻击面。本文拆解三类最危险的同步行为,给出助记词与云备份相互隔离的正确分工、换机临时通道的关闭终点,以及触网后的泄露处置提醒。
钱包是一串编号地址的序列,收款换新地址与恢复后旧地址未出现都源于同一机制。本文解释外部链与内部链的派生规则、BIP-44 扫描间隔导致的地址发现盲区,给出找回未显示地址的确定性路径与接收地址三条使用纪律。
同一份种子经币种编号分叉为互不相交的密钥支线,EVM、比特币与 Solana 再把公钥包装成各自格式。本文拆解币种段(SLIP-0044)的安全边界作用,解释地址格式差异背后的两套世界,并给出多链钱包的三份保管纪律。

比特币核心客户端把私钥与元数据存在钱包文件里,它是快照不是活账本,旧副本恢复会丢新地址。本文讲清密钥池机制、加密口令与定期重备份的正确流程、恢复与迁移到助记词钱包的换锁做法,以及两类备份同构的保管纪律。
硬件钱包的安全周期不止于购买那一刻:固件不更新与被诱导更新的两侧都有风险,而从未演练过的恢复流程是更大的暗雷。本文给出设备生命周期的维护纪律:官方渠道更新、恢复演练节奏、以及设备退役的正确姿势。
Telegram Mini App 把钱包交互压缩到一次点击,方便的另一面是授权入口完全绕过了你的浏览习惯。本文讲清这类应用的安全模型差异、常见的授权与广告剧本,以及用隔离地址与授权体检来使用它们的正确姿势。

区块链「不可篡改」常被误解为「什么都删不掉」,真实图景要分层:链上事实、前端展示与第三方索引各有各的寿命。本文讲清哪些痕迹删得掉、哪些删不掉、哪些能抹掉入口,以及管理链上个人隐私的现实边界。
通过 ATM 或线下面对面把现金换成数字资产,会把所有线上防线换成一套装不进机器的风险。本文给出使用前、交易中、交易后的完整风险清单:费率结构、地址核验、胁迫场景与不可逆性的现实管理。

把十几个零散 UTXO 并成一大笔,是长期持有者最便宜的运维优化,也是最容易做错隐私取舍的一步。本文讲合并的收益账、低费率窗口选择、同源性范围与一次性合并的失败模式。
2025 年,Bitcoin Core 第三十版把沿用的默认 OP_RETURN 上限大幅放宽。本文按时间线复盘:83 字节的来历、它如何被见证时代绕开、开发者公开声明的立场,与争议双方的论据。

ERC-6492为尚未部署的合约账户包装工厂调用与原始签名。本文拆解魔术后缀、部署模拟、ERC-1271验证顺序、副作用隔离与审计证据,避免验证器执行不可信初始化。

ERC-5564通过元地址、临时公钥、view tag和Announcement事件帮助接收方扫描隐身收款。文章同时说明Gas来源、资金归集和链上关联仍可能暴露隐私。
Bitcoin Core listunspent可按确认数、地址和查询选项列出钱包UTXO。本文逐项解释safe、spendable、solvable、watch-only与选币锁定,避免把“可见”误当“可安全花费”。

Bitcoin Core的bumpfee直接生成替代交易,psbtbumpfee则保留离线签名流程。文章比较RBF条件、增量中继费、输出变化和广播验收。并提供bumpfee场景下可复查的操作记录与安全边界。

验证地址所有权靠的是消息签名与公开验证,全程不应出现私钥、助记词或转账动作。本文拆解发起文本、钱包签名、工具验证三步流程与 EVM、比特币、Solana 体系差异,给出验证工具选择清单,并列出登录签名被话术滥用的识别边界。

合约交易的输入数据是一串结构化字节:前四字节方法选择器决定做什么,后面的 32 字节段落依次是参数。本文讲解浏览器解码视图与 4byte 反查的用法,给出 approve、批量调用、异名合约三类高频核对场景,并演示解码失败时的手工拆分方法。
只读函数查询是浏览器最被低估的功能:点按钮即向合约提问,不上链不花钱。本文给出进入查询前的三步准备、五个最值得练的函数查询(balanceOf、allowance、owner 等),说明原始整数与地址参数报错的处理,并指出通往脚本轮询的进阶路线。

AI 换脸与合成语音已能支撑一段几分钟的视频通话,「看起来是本人」不再是充分证据。本文讲清深度伪造在加密诈骗中的实际形态、为什么熟人身份正在失效,以及一套不依赖感官的转账核验流程。

从税务保证金到风控解冻费,出金障碍骗局的核心是一套「先交钱再放钱」的倒置逻辑。本文拆解此类骗局的话术结构与正规平台的真实流程差异,给出从官方渠道到链上证据的核验与处置顺序。
审计报告是防御工具,不是保险单。本文从普通用户视角讲清审计报告能回答什么、不能回答什么——发现分级、审计范围与版本、修复核验、以及「已审计」三个字背后的真实信息,帮你把它放回恰当的位置。
旅途不是钱包的高危时刻,旅途叠加的设备、网络与紧迫感才是。本文给出出门前、路途中、异常时的三段式纪律清单:哪些操作值得推迟,哪些设备规则不变,哪些安检与网络环境需要把钱包降级为只读。

仪表盘说“最近一小时平均 7.4 分钟一块”,协议设计明明是十分钟——中间差的是什么?本文拆解区块时间戳的自由度、十一块中位数规则与 2016 块窗口的平滑统计,教你读懂出块速度数字的正确姿势。

逐项解释getdescriptorinfo返回的规范化描述符、checksum、isrange和hasprivatekeys,并给出私钥泄露停止线与导入前地址抽查流程。

用getSignaturesForAddress的before游标稳定翻页,处理空页、限流、历史裁剪与链头变化,再通过getTransaction补齐指令和余额证据。

说明Lightning Watchtower如何在节点离线时侦测旧承诺交易并广播惩罚交易,同时划清CSV窗口、备份、在线率与灾难恢复边界,附LND部署监控、费用设置和测试环境演练清单。

盯目标地址的出入账、等待到账或防旧授权异动,都可以用只读监控解决。本文对比浏览器提醒、监控平台与自建监听三类方案的边界,指出只盯入账、阈值过敏感、公开监控反被利用等常见误配,并明确正规监控绝不触碰密钥的只读底线。

仿冒浏览器用编造的查询结果给骗局背书,或在正常查询页面里埋授权陷阱。本文拆解展示欺诈与签名陷阱两种玩法,给出书签优先、逐字符域名核对、独立双源交叉的核验动作,以及浏览器连接钱包功能的三条正当特征。
地址由私钥本地推导,链上无需注册,因此生成零费用;链上首次出现只是第一笔收支的结果。本文解释地址的三种状态与合约地址的推算规则,对比波场账户激活模型的费用逻辑,并说明地址免费生成的真实代价在隐私暴露与地址管理。

公司电脑的监控代理、网吧的键盘记录、家人共用的浏览器插件,都可能让一次普通登录变成资产暴露的起点。本文讲清不可控设备上会发生什么,以及在必须使用时如何把暴露降到最低,用完之后又该做什么。
交易所账户被盗多始于别处的旧密码被拿来试,成于被接管的邮箱。本文给出账户安全的检查清单——独立密码、双重验证、防钓鱼码、提币白名单——以及发现异常登录后按分钟计的标准处置流程。

做任务攒积分、测试网体验拿奖励,是新手的第一堂链上实践课,也是最容易被习惯反噬的场景。本文给出任务型参与的安全边界:专用地址、网络确认、不授权任何带真实价值的合约,以及发现异常时的处置。

最坏的一类钓鱼,不是假网站,而是真域名的真网站上出现了恶意内容。本文讲清正规渠道被污染的发生方式、普通用户用什么信号识别「这次不对」,以及发现异常后的暂停、核验与止损顺序。

硬件钱包收款的安全价值,不是电脑生成了一个地址,而是设备能在隔离屏幕上独立显示自己控制的地址。只复制桌面端地址会留下剪贴板替换和恶意界面风险;只看设备地址又可能忽略选错网络。能依据一手来源判断Ledger设备端收款地址核对的真实状态,并按证据链处理异常。

多份备份解决的是单点丢失问题,但也引入阈值、位置和恢复顺序管理。恢复时最重要的不是“把所有份都找齐”,而是确认份属于同一备份、达到正确阈值,并始终只在受信设备上输入。能依据一手来源判断Trezor多份备份恢复的真实状态,并按证据链处理异常。

ERC-5792把多个walletcall放进一个请求,但“批量”不自动等于“原子”。应用要先读取钱包capabilities,再提交calls,最后用批次ID查询状态;任何一步都不能用单笔交易的假设代替。能依据一手来源判断ERC-5792批量钱包调用的真实状态,并按证

美国司法部2026年7月21日公告称,五项调查已扣押超过2500万美元加密资产并提交民事没收诉状。读者真正能带走的不是案件金额,而是骗局怎样建立信任、假投资页面怎样阻止提现,以及二次追损骗局如何再次收钱。能依据一手来源判断美国司法部加密骗局没收案的真实状态,并按证据链处

交易显示 Failed 却照样扣手续费,是链上执行与回滚机制的正常结果。本文给出在区块浏览器读取失败信息的入口、Out of Gas 与 Revert 等常见原因的对照表,以及重试前必须执行的两项确认,避免连续失败重复烧钱。

setApprovalForAll 允许合约处置你某系列的全部 NFT,包括将来才获得的藏品,是批量盗转的常见入口。本文对比它与单件 approve 的权限边界,给出签名前识别线索、链上查询方法与撤销操作步骤,以及资产分址存放的防护习惯。

钱包迁移的本质是资产访问路径的变更:备份是否有效、派生地址是否一致、旧设备是否仍有可用副本,每一步都可能留风险尾巴。本文按备份确认、新机导入、窗口期纪律、旧设备擦除四步给出完整清单,并说明移除账户与重置擦除的区别。

主流硬件钱包在 PIN 连续错误达到上限后会重置设备,密钥离开设备但资产仍在链上,恢复只依赖你的离线备份。本文解释锁定机制的设计逻辑、被锁后的标准恢复流程、PIN 遗忘与备份缺失两种情形的天壤之别,以及防解锁诈骗提醒。
假客服的剧本永远围绕一个认知差:真正的官方不会先私信你,也不会在私聊里处理账户问题。本文整理 Discord 徽章与工单系统的验真方法、Telegram 的身份核验要点,以及客服类骗局的标准话术。
授权在「取消全部」成为默认习惯之前不会过期。本文解释为什么停摆项目的合约授权仍可能被执行,给出排查沉睡授权、清理僵尸代币和降低历史遗留风险的完整顺序。
复制地址后粘贴前,中间那几秒是剪贴板劫持唯一的作案窗口。本文给出可直接执行的地址核对方法:和源对、对首尾、对全串,以及哪些软件和设备行为会让你的粘贴通道变得不干净。
不是所有钓鱼都造成即时损失,但一个被钓鱼站「验证过」的地址,未来可能持续被针对。本文讲清地址暴露的判定信号、该不该弃用、如何安全迁移,以及新地址起步期的降噪习惯。
矿机与矿池之间跑了十几年的 Stratum V1 协议正在被 V2 替换。本文拆解 V1 的三个结构性问题——明文 JSON、矿池控制出块模板、带宽浪费——以及 V2 用加密传输、作业声明和模板分发协议给出的答案。

清晰签名不是一个绿色安全标章,而是让硬件设备把待签内容翻译成人能读懂字段的展示能力。判断能否继续,关键在设备屏幕实际显示了什么,而不是桌面端是否出现漂亮的协议名称。

Trezor的passphrase更接近生成另一个钱包的附加输入,不能理解成可找回的登录密码。任何字符、空格或大小写不同,设备都会导出另一组有效地址,而且不会提示输入错误。

Trezor的CheckWalletBackup是在设备上完成的恢复词演练:它验证现有备份能否重建当前钱包,但不会把词语发送给网站,也不需要先清空设备。正确入口来自TrezorSuite,所有单词只在设备上输入。

SafeSpendingLimit让获授权账户在固定额度和周期内执行有限支出,不必每笔都收集完整阈值签名。它提高日常效率,也把风险集中到token、beneficiary、额度、重置周期和模块权限五个配置项。

MetaMask连接Ledger或Trezor时,私钥不会导入浏览器;扩展只读取硬件钱包导出的账户,并把待签数据交给设备。安全前提是账户路径、地址和设备屏幕三者一致。
钱包余额与对方显示不一致、转账数量差出10的幂,多半是代币 Decimals 元数据与显示换算的问题。本文解释链上整数余额与小数位换算机制,给出区块浏览器、钱包详情和 RPC 三种核对 decimals 的方法,以及大额转账前的核验习惯。
消息签名不上链、不扣费,却同样能被公开验证,风险常被低估。本文区分登录认证、EIP-712 结构化签名与原始数据签名三类请求,给出签名前五项核对清单、登录签名重放风险与签错之后的处置路径。
撤销授权的本质是把代币合约里的可代取额度改写为零,确认生效前旧授权依然存在。本文拆解批量撤销工具的两种实现、gas 成本与撤销优先级,并给出确认撤销真正上链的三重核验方法。
助记词接触联网设备的那一刻起风险就永久存在。本文对比纸质与钢板备份的正确做法,给出年度恢复演练清单、校验和无法补词的关键事实,以及备份损坏或缺词情形下安全补救的边界与防骗提醒。
很多人以为只有交易签名才动资产,但 Permit 类消息签名和各类授权签名同样可以授予转账能力。本文解释签名弹窗里的字段该怎么读,以及「免 Gas 领空投」话术为什么总在诱导你签消息。
被盗后的头三天决定了很多事:交易证据会不会丢、涉案资金会不会流入可冻结的渠道、你的陈述会不会前后矛盾。本文给出一份按小时计的处置清单,只讲能实际执行的动作,不承诺任何追回结果。
下载环节是供应链攻击最安静的一环:搜索广告、假官网、捆绑安装包,都能让你的「官方钱包」变成窃取工具。本文给出核对安装包完整性的方法与一条不可妥协的下载纪律。
单私钥结构下,一个人的失误、失联或胁迫就是全部资产的风险。本文用中立视角解释多签与时间锁各自解决什么问题、日常使用成本在哪,并给出一份不含具体产品推荐的数字资产继承自查框架。

闪电付款平时不上链,但关闭通道时要回到比特币主网,这笔链上手续费谁出、卡住了怎么办?本文讲清 Commitment 交易的费率预算、Anchor Outputs 锚定输出为什么只有几百聪却能救活一笔关闭交易,以及双方配合的前提。

本文依据两项一手资料,解释ERC-191签名消息前缀的版本字节表与签名验证流程,并提供专属字段表、数值或请求示例、操作清单和业务授权边界。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。

本文依据两项一手资料,解释ERC-2309连续转移事件的连续区间字段与索引器展开流程,并提供专属字段表、数值或请求示例、操作清单和创建期限制。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。

本文依据两项一手资料,解释BIP-84原生SegWit派生的五层路径与zpub版本,并提供专属字段表、数值或请求示例、操作清单和恢复扫描。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。

本文依据两项一手资料,解释txpool_content的pending与queued与同nonce替换,并提供专属字段表、数值或请求示例、操作清单和本地视图边界。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。

本文依据两项一手资料,解释Solana getTokenAccountBalance的余额响应字段与账户与钱包区别,并提供专属字段表、数值或请求示例、操作清单和状态边界。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。
本文解释交易为什么长期停留在 Pending:Nonce 顺序、Gas 出价过低、内存池拥堵与节点未广播四大原因,教你先在区块浏览器和钱包里定位卡点,再选择加速、替换或取消,并说明每种操作的成本与限制。
本文拆解钱包加速与取消功能的共同机制——同 Nonce 替换:为什么只有最早未确认的 Nonce 能被替换、为什么替换交易必须覆盖原交易的出价、以及替换为什么可能反噬(原交易与替换单双双生效以外的边角情形),帮你从原理层面用对这两个按钮。
本文解释钱包导出的 keystore(V3 keystore JSON)文件的结构:scrypt 参数、加密后的私钥密文和地址校验字段各自的作用,说明为什么它比裸私钥更适合日常备份、密码在这个体系里承担了唯一防线,以及导入时的常见故障。
本文对比 L1 与 Rollup 浏览器在数据构成上的差别:L2 浏览器查不到什么、充值为什么常出现「链上已扣、L2 还没到」、存款交易和 L2 内部交易该分别去哪张链查,并给出 Arbitrum、Optimism、Base 类网络的通用核对路径。

解释验证者存款从旧投票机制迁移到执行层请求的原因、字段与处理边界。能依据一手来源识别EIP-6110验证者存款的真实状态,避免只凭界面标签或二手摘要操作。本文依据两项一手资料,拆解EIP-6110验证者存款的核心字段、执行步骤、常见误判

解释ERC-1271嵌套签名、防御性重哈希、域分离与应用回退边界。能依据一手来源识别ERC-7739可读类型签名的真实状态,避免只凭界面标签或二手摘要操作。本文依据两项一手资料,拆解ERC-7739可读类型签名的核心字段、执行步骤、常见

说明Payjoin协商、原始PSBT、接收方提案和发送方安全检查清单。能依据一手来源识别BIP-78Payjoin的真实状态,避免只凭界面标签或二手摘要操作。本文依据两项一手资料,拆解BIP-78 Payjoin的核心字段、执行步骤、常

从初始化器、父合约调用、实现锁定和不安全操作建立升级前检查流程。能依据一手来源识别OpenZeppelin可升级合约初始化的真实状态,避免只凭界面标签或二手摘要操作。本文依据两项一手资料,拆解OpenZeppelin可升级合约初始化的核

说明奖励epoch、有效slot、奖励金额、佣金和奖励后余额的核对方法。能依据一手来源识别SolanagetInflationReward的真实状态,避免只凭界面标签或二手摘要操作。本文依据两项一手资料,拆解Solana getInfl

解释历史区块哈希系统合约、环形缓冲区和按区块号读取方式,说明它与BLOCKHASH操作码的查询窗口及信任边界差异。能依据一手来源识别EIP-2935历史区块哈希的真实状态,避免只凭界面标签或二手摘要操作。

解释delegate、delegates、getVotes和getPastVotes接口,说明检查点、时间点与ERC-6372时钟对治理提案快照的作用。能依据一手来源识别ERC-5805投票检查点的真实状态,避免只凭界面标签或二手摘要操

解释WalletPolicy的描述符模板、keyinformationvector与占位符,说明硬件钱包如何用受限策略减少复杂描述符的确认负担。能依据一手来源识别BIP-388钱包策略的真实状态,避免只凭界面标签或二手摘要操作。

给出按程序查询账户时组合dataSize与memcmp过滤器、限制返回数据片段和选择commitment的步骤,并说明结果量与RPC成本。能依据一手来源识别SolanagetProgramAccounts过滤的真实状态,避免只凭界面标签

拆解current与delinquent验证者、activatedStake、commission、lastVote与epochCredits字段,说明RPC快照不等于收益承诺。能依据一手来源识别SolanagetVoteAccount

解释namespacedstoragelayout、NatSpec标注和根槽计算规则,说明代理、模块化合约与库在升级时如何隔离存储区域。能依据一手来源识别ERC-7201命名空间存储的真实状态,避免只凭界面标签或二手摘要操作

比较最小多代币接口与ERC-1155,解释按tokenid的allowance、全局operator、取消强制回调和批处理后的取舍。能依据一手来源识别ERC-6909与ERC-1155的真实状态,避免只凭界面标签或二手摘要操

解释机会式加密、ElligatorSwift握手、ChaCha20Poly1305数据包与降级兼容,强调传输加密不等于默认身份认证。能依据一手来源识别BIP-324P2Pv2的真实状态,避免只凭界面标签或二手摘要操作。

说明在Token账户启用CPIGuard的步骤、被限制的转账与授权操作,以及它为何不能替代签名和程序权限检查。能依据一手来源识别Token-2022CPIGuard的真实状态,避免只凭界面标签或二手摘要操作。

解释secondsAgos、tickCumulatives和时间窗口平均tick,说明观察容量、取整、代币方向与现货操纵风险。能依据一手来源识别Uniswapv3observe与TWAP的真实状态,避免只凭界面标签或二手摘要

从EIP-712签名JSON入手,拆解domain separator、类型哈希和消息哈希,说明chainId、verifyingContract、nonce与deadline分别限制哪类重放。

拆解eth_estimateGas的本地模拟和上限搜索,解释状态变化、余额、区块Gas上限及条件分支为何让估算值偏差或发送后仍失败。同时给出发送前安全余量、pending状态依赖和revert data复现方法,避免用盲目提高gas limit掩盖业务错误。

Solana总费用由基础费与可选优先费组成。本文给出CU limit与micro-lamports价格公式、模拟定额方法及过高或过低的后果。同时区分CU上限与单价,说明模拟值、安全余量、近期账户竞争和blockhash过期对最终确认的影响。

Chainlink价格应从官方代理读取。本文逐项解释decimals、latestRoundData、updatedAt和answeredInRound,并给出陈旧值与升级检查。

ERC-2981的royaltyInfo返回版税接收方与建议金额,但不强制市场付款。本文解释salePrice单位、接口检测和动态版税边界。并说明ERC-165探测、动态接收方、订单计价单位、治理时间锁和市场执行策略之间的边界。

Solana普通交易会因recent blockhash过期,Durable Nonce则用链上Nonce Account为离线签名和多签协调延长提交窗口。本文解释账户、权限、首条推进指令以及nonce复用与延迟广播风险。

智能合约钱包没有普通私钥,不能只用ecrecover验签。ERC-1271定义isValidSignature与magic value,让Safe、多签和账户抽象钱包按链上规则确认签名,并允许有效性随状态变化。

Token-2022 Transfer Fee扩展按basis points和maximum fee扣费,接收方拿到净额,费用先暂存在接收Token账户,再汇集到Mint并由专门authority提取。本文解释计算、余额与权限。

比特币输出描述符把脚本类型、公钥来源、派生路径、地址范围和找零策略写成可校验表达式。本文说明描述符和助记词、私钥、地址列表的区别,如何判断它是否包含敏感密钥,以及导出、保管和恢复时最容易漏掉哪些信息。

恢复助记词后账户找不到,不一定是资产消失。本文从派生路径、账户序号、额外密码、单独导入私钥和硬件钱包五类来源拆解原因,说明哪些账户属于当前恢复短语、哪些必须回到原设备或独立密钥,并给出不泄露恢复短语的安全找回顺序。

Safe Module可以增加替代执行能力,Guard则在交易前后施加检查。本文比较两者如何改变标准多签路径、可能造成的资产或停摆风险,以及启用第三方扩展前后的复核方法。

多签钱包的 2/3、3/5 或全员签名并非数字越大越安全。本文从最小合谋人数、失联容错、成员独立性和紧急响应出发,给出 Safe Owner 与 Threshold 的设置和复核清单。
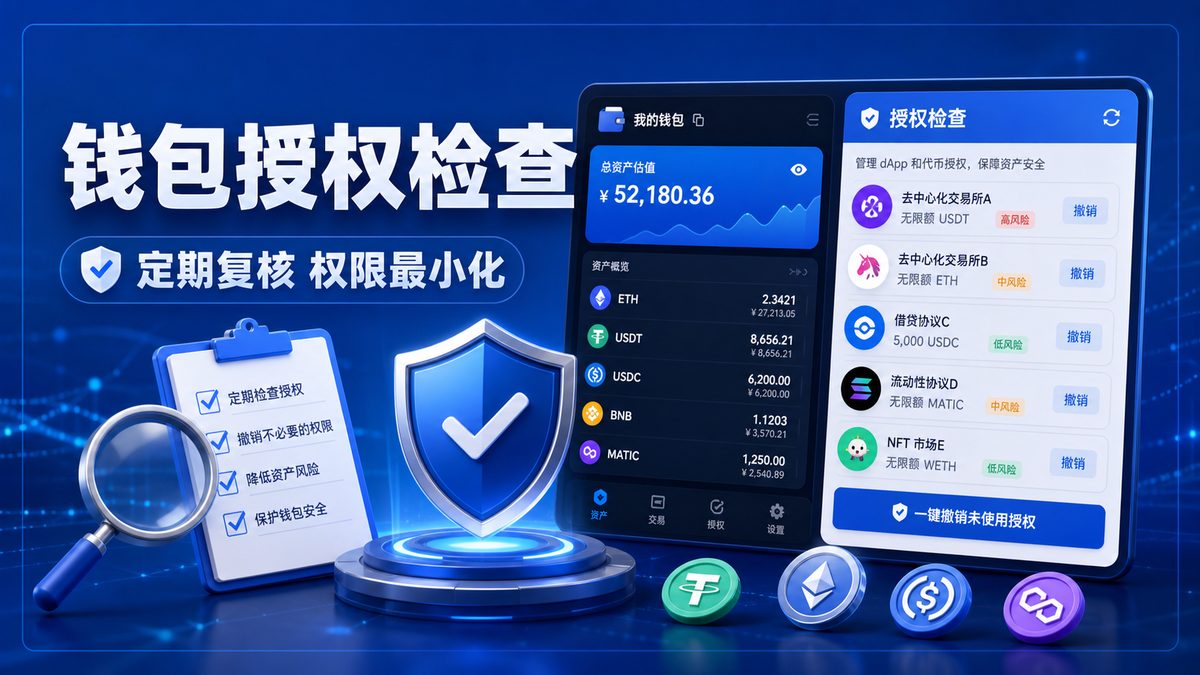
钱包授权检查不是只有被盗后才需要处理。本文解释 Token Approval 的含义、常见风险、撤销授权的核验路径,以及新手如何把连接、签名和小额测试做成固定习惯。
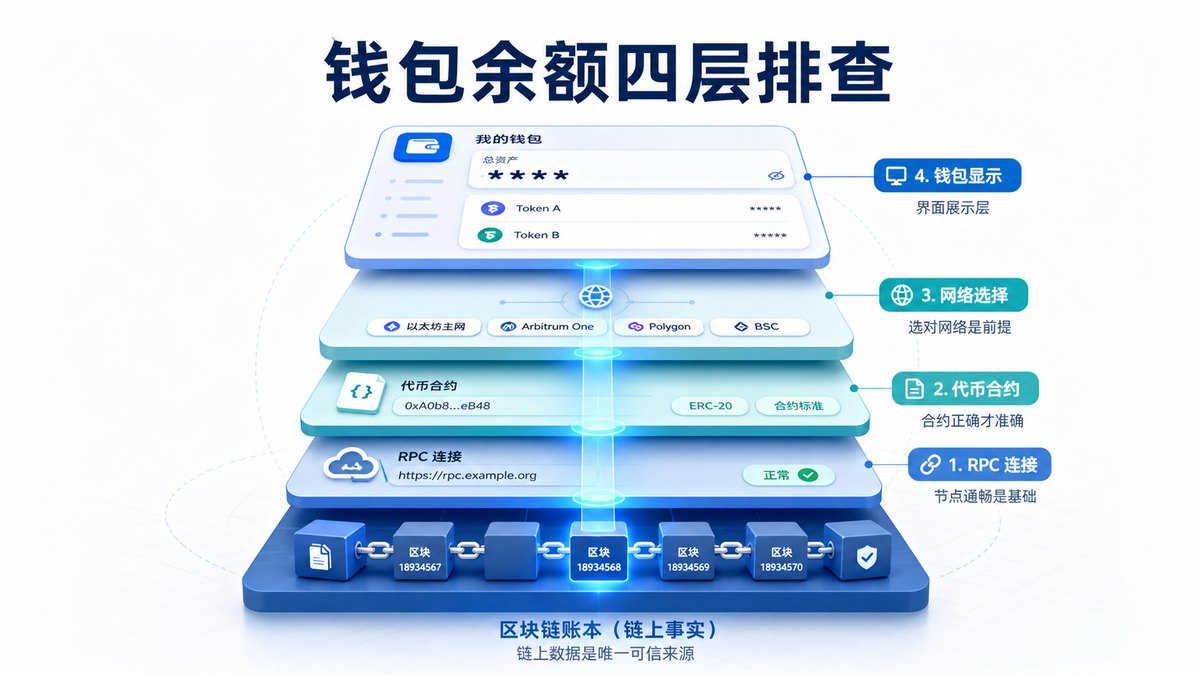
钱包余额不显示不一定代表资产丢失。本文从交易确认、网络选择、代币识别与 RPC 显示四层拆解,帮助你用区块浏览器判断链上真实余额,再决定是否重加代币或更换连接。
助记词备份是硬件钱包安全的核心环节。本文结合 Ledger、Trezor 与 Bitcoin.org 的公开资料,说明离线抄写、受控复核、分地保管和定期检查的实用方法。

钱包地址格式能帮助识别网络差异,但不能替代链名、币种标准和小额测试。本文用 0x、bc1、TRON、Solana 等地址线索说明转账前如何核对网络、代币标准与收款规则。

Passkey钱包把设备验证、公钥签名和智能账户组合起来,降低助记词管理门槛。本文说明它的工作方式、恢复边界、授权核验和合约权限风险,提醒用户不要把免助记词误解为零风险。
硬件钱包初始设置不能只看电量充足、界面漂亮就跳过核验步骤。本文从开箱防伪检查、初始化流程、助记词离线抄写、固件更新、地址验证到第一笔转账,给出普通用户可以照做的安全操作流程。
多签钱包指需要多把私钥共同签名才能执行交易的智能合约账户,常见配置如 2/3 或 3/5。本文用 Safe 等公开资料说明多签钱包的适用场景、操作流程、授权边界和常见风险,帮助用户判断是否真正需要以及如何正确使用。

多签钱包通过多个签名人和确认阈值共同控制链上资产,适合团队金库、项目合约权限和长期资金管理。本文说明多签钱包的工作方式、适用场景、设置要点和常见风险。

盲签风险来自用户无法清楚读懂钱包签名内容,可能误批转账、授权或合约交互。本文用四步说明签名前如何核对地址、金额、权限和来源,并提醒用户优先使用清晰签名、定期撤销旧授权。

智能账户是把钱包规则写进智能合约的账户形态。本文从账户抽象、社交恢复、Gas代付和权限控制解释它能解决什么问题,也提醒用户核对实现差异、恢复规则、合约升级权限和服务风险。

硬件钱包固件更新能修复问题并支持新功能,但也需要核验官方入口、版本说明和助记词备份。本文用三步说明固件更新前后的安全检查,帮助用户避免把私钥暴露给假页面、假应用或钓鱼客服。

助记词离线备份是保护钱包资产的基础步骤。本文结合 Ledger、MetaMask、Bitcoin.org 与 Ethereum.org 的官方资料,说明手写记录、顺序核对、分开存放和恢复演练的安全边界。

硬件钱包地址验证不能只看电脑或手机页面,还要核对设备屏幕、链名、地址字符和小额测试结果。本文梳理转账前检查清单,帮助降低地址被篡改、选错网络和假钱包风险,适合新手转账前复查。

ERC-4337账户抽象让智能账户在不改以太坊共识层的前提下支持批量操作、社交恢复、Paymaster代付Gas等体验。本文拆解UserOperation、Bundler、EntryPoint与智能账户的关系,并提示普通用户的钱包安全边界。

硬件钱包能保护私钥,但不能替用户看懂每一次签名。本文围绕盲签名、清晰签名、代币授权和撤销检查,结合 Ledger、Ethereum.org 与 MetaMask 资料,给出签名前的屏幕核对、隔离钱包和定期撤销清单。

EIP-7702让普通以太坊钱包可临时具备智能账户能力,但授权对象、委托合约和撤销路径都要核验。本文说明签名前如何识别委托、检查合约、确认撤销方式,并用三步清单控制账户授权风险。

Passkey钱包用通行密钥降低助记词暴露风险,但设备丢失、云同步、智能账户规则和恢复流程仍需核查。本文说明它和助记词钱包的区别、适合场景、安全检查要点,以及高价值资产不应忽视的恢复风险。

RPC节点是钱包连接区块链网络的查询与提交入口。本文解释自定义RPC、Chain ID、区块浏览器核对和小额测试,帮助用户识别错误网络与钓鱼配置风险。

MPC钱包通过多方计算和阈值签名把私钥控制拆成多个份额,降低单点泄露风险。本文解释MPC钱包是什么、与助记词和多签的区别,以及备份、权限和服务端依赖的核查要点。

冷钱包通过离线保管私钥降低联网被盗风险,但并不等于绝对安全。本文解释硬件钱包、助记词备份、地址核对、小额测试与防钓鱼要点,帮助新手理解冷钱包适用场景和主要风险。

智能账户和ERC-4337让钱包能支持批量操作、代付Gas、社交恢复和自定义签名规则,但也带来合约权限、Paymaster、Bundler和恢复设置风险。本文用普通用户视角解释检查清单。

Token授权额度决定合约可动用你钱包中多少代币。本文用EIP-20、MetaMask与Revoke.cash资料解释授权、无限授权、额度限制和撤销复查方法,帮助用户降低钱包交互风险。

Passkey钱包用设备验证和公钥认证降低密码泄露风险,但不等于资产无风险。本文结合WebAuthn、passkeys.dev、Google与OKX资料,说明登录、恢复、设备丢失和授权复查。

账户抽象让钱包从单一私钥签名扩展到智能账户、UserOperation、Paymaster等机制。本文结合ERC-4337、OpenZeppelin与Safe资料说明工作流程、使用场景和风险核查方法。


EIP-712签名能让钱包把待签名数据结构化展示,但它不等于绝对安全。本文结合登录、Permit与订单确认场景,解释域名、合约、链ID、权限和有效期的核对方法,帮助用户降低误签与过度授权风险。

仿冒域名靠的不是「像」,而是「在几秒扫视内像」。本文拆解六种高频的域名变体构造手法,并给出一套「五秒域名核对法」,让你在任何场景下都能快速识破仿冒入口。

邮箱是钓鱼的稳定渠道,因为邮件看起来正式、可存档、可转发。本文讲清发件人仿冒、链接跳转与假附件的识别方法,并给出一份「邮件里的 Web3 操作请求」的处置规则。

「免费 Mint、0 Gas、限量空投」是 NFT 场景的高频诱饵。本文拆解免费铸造页的授权收割结构,给出 Mint 前的合约检查清单,以及区分真空投铸造与假铸造的操作要点。

把一次典型的钓鱼攻击拆成时间线,能看清每个环节你本可以刹车的点。本文以通用场景还原钓鱼的完整链条,标注每步的可识别信号与可执行的刹车动作,形成一份可自查的「攻击时间线」。

私信是「一对一、带称呼、可追问」的强信任渠道,钓鱼效率极高。本文还原私信钓鱼的典型路径,给出「任何 DM 里的链接与授权请求都默认高危」的应对规则与核实方法。
智能账户钱包利用账户抽象把批量交易、Gas 代付、权限策略和恢复机制放进合约账户。本文解释 ERC-4337、EIP-7702 与使用风险,帮助新手安全理解智能账户。
硬件钱包能把私钥签名放在离线设备内完成,但不等于绝对安全。本文解释冷钱包、助记词、连接 MetaMask、授权和小额测试的核查方法,帮助新手理解硬件钱包安全边界。

很多人以为硬件钱包买了就一劳永逸,但误操作、假设备、错误使用都会让保护失效。本文澄清硬件钱包能防什么、不能防什么,给出从购买到日常使用的完整核对要点。

链上没有客服、没有重置、没有找回。理解地址与账号的本质区别,是所有安全习惯的认知基础。本文讲清「无主资产」的含义,并给出由此推导出的三条日常原则。

把同一套助记词用于多个钱包、多个项目甚至多个账户,看似方便,实则在放大每一次暴露的后果。本文讲清密钥复用的风险结构,并给出「一资产一钥匙」的替代方案。

「充 Gas 才能提币」是高频诈骗话术。本文讲清 Gas 的真实机制,帮你区分正常费用与钓鱼收费,并给出遇到「转不出」时的正确排查顺序。

本文介绍 Passkey 钱包、助记词钱包和硬件钱包的安全边界,说明登录、恢复、签名和授权检查的关键问题,帮助用户避免把免助记词误解为无风险,并建立分层使用思路。
本文解释 Token 授权、Allowance 与撤销授权的基本逻辑,介绍如何用钱包、区块浏览器和授权检查工具识别高风险权限,帮助用户降低误授权和长期无限授权风险。
很多「转错链」的事故,根源是没确认自己在哪条链。本文讲清 chainId 是什么、如何通过 RPC 与钱包界面核对当前链,以及为什么转账、部署合约前要强制做一次 chainId 校验,避免把资产打进错误网络。
当你拿到一个区块哈希(比如来自某笔交易的「所在块」),需要确认这个块的内容与状态时,就用到 eth_getBlockByHash。本文讲清它的用法、返回字段、是否附带交易列表的差异,以及如何用它核对区块是否真实存在于链上、是否被重组。
Nonce 决定了一笔交易能否被正确打包,nonce 错乱是「交易卡住、不更新」的常见原因。本文讲清 eth_getTransactionCount 的作用、latest 与 pending 两种取法的差异、如何用它诊断 nonce 卡住的问题,以及钱包里如何直观看到当前 nonce。
很多「地址对不对、数据有没有被改」的核对,本质上是对一段数据做 keccak256(SHA3)哈希再比对。本文讲清 web3_sha3 的用途、输入输出格式、如何用它核对数据完整性,以及它和普通 SHA-256 的区别,避免拿错算法导致「算得出不一样」。
拿到一个交易哈希后,如何在区块浏览器里快速找到它、读懂状态与金额、并判断它属于哪条链?本文带你走一遍「粘贴哈希 → 选对链 → 读状态/双方/金额/代币转账/费用/确认数」的完整流程,并说明查不到时最常见的三个原因。
钓鱼网站靠伪造域名、模仿官方页面来骗取私钥或诱导授权。本文总结了识别假官网、假交易界面、假合约地址的实用方法,并给出一个输入地址前的检查顺序,帮你把风险挡在连接钱包之前。
私钥和助记词一旦泄露,资产很难挽回。本文梳理私钥泄露的常见途径,给出从生成、记录、隔离到备份的保管清单,并说明发现泄露迹象后应如何快速止损与迁移资产。
假客服利用用户求助心理,用「帮你找回」「加白名单」等话术诱导交出私钥或转账。本文拆解社会工程的常见剧本,给出核实官方客服渠道、拒绝交密钥、及时止损的应对清单。
当某个协议或合约爆出漏洞、出现异常赎回或资金异常时,慌乱操作往往放大损失。本文给出事件发生后的判断顺序、资产保护动作和证据留存方法,帮助你在不确定中把风险降到最低。
把散落的安全习惯收敛成一份可执行的清单:从钱包结构、密钥保管、授权管理到事件后的止损与迁移。本文给出一套按顺序执行的动作,帮助你在日常和突发情况下都能把风险控制在可接受范围内。
跑一个比特币全节点后,很多人盯着进度条却不知道同步完成的标准。本文讲清全节点初始同步的机制、如何判断同步完成,以及链高度、区块哈希、检查点等验证区块链完整性的方法。
闪电通道的余额是双向的:本地余额决定你能发多少,对端余额决定你能收多少。本文讲清通道双向余额的机制,以及为什么会“发不出或收不到”,还有几种常见的流动性管理手段。
同一个比特币,放在交易所和放在自己的硬件钱包里,风险结构完全不同。本文对比托管与自托管在私钥位置、资产控制权、恢复机制上的差别,给出判断“我的私钥到底在哪”的清单。

本文解释硬件钱包、热钱包、助记词和私钥的关系,比较离线签名与联网钱包的安全边界,并给出设备来源、恢复词备份、固件更新、恢复演练和小额测试等实践,适合准备自托管资产的新手。
在往一个陌生代币地址打款前,本文给出四步排查法:核对官方渠道与合约地址、查看流通量与持仓分布、检查合约代码与权限风险、小额试投,帮助读者降低遇到假币、貔貅盘和无退出路径代币的概率。
把币打错地址、选错网络或漏填备注,是新手最常踩的坑。本文按「先确认交易状态、再判断属于哪种错、最后决定能做什么」的顺序,说明链上转账为何不可回滚、哪些情况还有补救空间,以及如何避免再犯和被假客服二次收割。
同样是 0x 开头的地址,有的是普通钱包(EOA),有的是智能合约。本文解释两者的区别,教你在 EVM 链上通过「是否有代码」与浏览器标注来分辨,说明把原生币打到合约地址会发生什么,并指出比特币地址在链上无法直接区分类型这一差异。
想在真金白银之前先试一遍流程?本文解释测试网与测试币是什么、和普通资产的区别,说明如何获取测试钱包与测试币、适合用来做什么,并提醒测试网里也要妥善保管密钥、不要把正式环境的助记词带进测试环境。
私钥一旦丢失,资产就没了,任何客服都重置不了。本文解释私钥与助记词的关系,给出「离线、物理、多地、不上传」的保管原则与具体做法,列出最常见的错误存放方式,并说明口令与硬件钱包在保管中的角色。
