

公链与 Layer2 已审核
Solana Token Extensions 是什么?先看转账费与兼容性 本文依据 Solana Token Extensions 与 SPL Token-2022 官方资料,解释转账费、转账钩子和代币配置可能怎样改变普通转账,并给出钱包、交易所和工具兼容性核对方法。
资深加密货币分析师
拥有多年数字资产研究经验,聚焦以太坊生态与 Layer2 扩容方案,擅长解读协议升级对用户的影响。
专长领域:以太坊、Layer2、扩容、智能合约
本文依据 Solana Token Extensions 与 SPL Token-2022 官方资料,解释转账费、转账钩子和代币配置可能怎样改变普通转账,并给出钱包、交易所和工具兼容性核对方法。

本文依据 Base 与 Ethereum 官方 Gas 文档,解释 Base 交易费用中 L2 执行、L1 数据发布、钱包估算和实际支付的区别,并给出发送前的网络、金额与费用核对步骤。

本文根据 Ethereum 官方路线图,解释 Glamsterdam 的时间窗口、原生 proposer-builder separation 与区块级访问列表方向,并明确哪些内容仍处于开发或待确认阶段。

本文按 Ethereum 官方 Gas 文档拆解 gas used、base fee、priority fee 与费用上限,说明钱包和区块浏览器中常见字段的关系,避免把估算值、上限和实际支出混为一谈。

本文按 Arbitrum Nitro 与 Ethereum JSON-RPC 资料,解释 L2 交易回执、日志和区块字段的阅读顺序,并区分 L2 执行成功与跨层消息或提现完成。

本文以 Ethereum 官方交易、Gas 和 JSON-RPC 文档为基础,拆解交易长期 pending 的常见状态,提供 nonce、网络、地址、费用和广播记录的只读排查顺序。

以太坊 Gas 费不是一个固定数字,而是计算量、基础费和优先费共同作用的结果。本文用 Ethereum 官方定义解释 gas limit、gwei、max fee 与实际费用的区别。

L2BEAT 总览中的 TVS、项目阶段和风险标签回答的是不同问题。本文提供一套带时间快照的阅读方法,避免把规模指标误读为收益或绝对安全证明。

本文围绕Layer2 手续费整理公开资料、核验步骤与风险边界,解释读者最容易混淆的字段、数据口径和操作限制,并标注来源与访问时间。

以太坊blob手续费与普通Gas不是一回事。本文用 Ethereum.org 与 EIP-4844 解释 blob、数据可用性、L2 成本和费用波动边界。


以太坊质押风险怎么核对需要回到官方来源和链上数据核验。本文结合Ethereum.org Staking、Ethereum.org Withdrawals,拆解关键字段、操作边界和风险提示,避免把快照、公告或媒体摘要误读成资产承诺。

L2BEAT风险页不只是 TVL 排名。本文解释排序器、数据可用性、状态验证和退出窗口这些风险口径,帮助读者比较 Layer2 时不只看便宜和快。

Blobscan可用于查看以太坊 blob、blob 交易和相关费用字段。本文解释普通 gas、blob gas 与 L2 数据成本的关系,说明查询时该看哪些字段和时间点。
本文围绕CCIP 速率限制,按官方来源核验关键事实,解释用户最容易误读的规则、风险边界和操作检查顺序,帮助中文读者在转账、授权或跨链前做出更稳妥的判断。
Polygon AggLayer风险在哪需要先看官方来源、权限边界和风险提示。本文基于Polygon AggLayer overview、Polygon CDK docs等资料,梳理核验步骤、常见误区和安全检查清单。
PeerDAS 是以太坊数据可用性扩容路线中的关键设计。本文解释它和 blob、rollup 数据发布、L2 费用预期及用户安全边界的关系。
OP Stack Fault Proofs 关系到 Layer2 提现、挑战机制和升级治理。本文从官方文档解释普通用户、桥和应用方应关注的边界。
Gas Limit 决定交易最多愿意消耗多少 gas,Gas Price 或 EIP-1559 费用参数影响愿意支付的单价。本文用以太坊官方文档解释手续费口径。
Solana 客户端升级说明影响验证者、RPC 服务和普通用户体验。本文以 Agave Release 为例,拆解版本、兼容、重启窗口和风险核验。
Arbitrum Stylus 让开发者用 Rust、C、C++ 等语言编写 WASM 合约并与 EVM 合约互操作。本文解释它对 L2 应用和用户风险的影响。
EIP-7702 会改变钱包授权吗 要先核验官方资料、链上记录和操作边界。本文用中文拆解判断顺序、常见误区、用户风险和执行前检查清单。
Optimistic Rollup 挑战期是什么 要先核验官方资料、链上记录和操作边界。本文用中文拆解判断顺序、常见误区、用户风险和执行前检查清单。
Base 网络费用和 L1 有什么关系 要先核验官方资料、链上记录和操作边界。本文用中文拆解判断顺序、常见误区、用户风险和执行前检查清单。

BIP324 加密通道跑起来后,Bitcoin Core v31.0 用三条常量护栏防内存滥用:握手垃圾不超 4095 字节、单包正文长度设天花板、接收缓冲相对已收字节最多预圈 256 KiB。对照 src/net.h 与 net.cpp 拆这套“对端数字不许指挥你分配内存”的设计。
Validium 和 Rollup 有什么区别 要先核验官方资料、链上记录和操作边界。本文用中文拆解判断顺序、常见误区、用户风险和执行前检查清单。
Celestia 数据可用性层是什么 要先核验官方资料、链上记录和操作边界。本文用中文拆解判断顺序、常见误区、用户风险和执行前检查清单。
Cosmos IBC 跨链包怎么理解 要先核验官方资料、链上记录和操作边界。本文用中文拆解判断顺序、常见误区、用户风险和执行前检查清单。

BIP-18 是 2012 年 P2SH 路线之争里最特别的一份:它不新增操作码,而是宣布 scriptSig 与 scriptPubKey 过时,改用 dataSig、scriptCheck、hashScriptCheck 三件套重述同一件事,还顺手给签名操作定下了按前缀计数的防滥用规则。这份提案标记为 Complete,却没有以文本原样部署——最终上线的 BIP-16 在协议层与它内容几乎一致。这篇讲清它改了什么、账怎么记,以及为什么名字之争也值得写进历史。

EVM 给合约调用设了 256 层深度上限,攻击者可以先用递归调用垫深栈底、再触发目标合约,让它的内部调用恰好撞上天花板而静默失败。2015 年底提出的 EIP-3 想让合约亲手摸到这个问题:新增 CALLDEPTH 指令返回剩余可用深度,把「栈攻击」防御从昂贵的实验性试跑变成一条廉价指令。提案最终撤回,但浅栈攻击作为合约安全教科书条目活了下来,防御手法也演化出别的形态。

以太坊每个区块的 Gas 上限是全网唯一的、由出块者单方面选择的共识参数,每块最多只能按上一块的千分之一点零二四缓步增减。2021 年 3 月的 EIP-3382 提出更激进的方案:直接把上限硬编码为一千两百五十万,出块者失去选择权。提案作者 Philippe Castonguay 的论点是——协议处处假设出块者自利而非善良,唯独这个参数假设了善良。提案最终撤回,作者转向了思路相反的同题材 EIP-3756。

2015 年 7 月,Pieter Wuille 提交了一份反直觉的扩容提案:不比今天该多大,而是把 1MB 上限换成一个随时间指数增长的函数——2017 年 1 月起每约 97 天增长 4.4%,年化合计约 17.7%,最多翻 11 倍到 2063 年。BIP-103 的理由写在动机部分:硬分叉是极强的工具,只该用于无争议变更,而区块大小之争有争议,所以把增长交给一个所有人都能提前算出的时间表。这份提案最终关闭,但它的时间函数、按中位时间取参、签名操作限制同比放大等细节,仍是一份完整的工程样本。

闪电网络用 HTLC 在比特币链上中转支付,而 2019 年 3 月领号的 BIP-197 把哈希时间锁合约改装成了一份跨链借贷合同:借款人在比特币链上锁定抵押品,贷款本金在另一条链上发放,还款凭「秘密揭示」驱动,违约则在清算、竞价、扣押三段时限里分配抵押品。作者来自 Atomic Loans 项目,脚本把拒绝放款、按期还款、清算与扣押四条路径全部编进了可自动执行的 P2SH 模板。本文逐段拆解可退抵押与可扣押两条脚本的分支结构,以及五把秘密哈希如何充当合同的事件信号。

2020 年 9 月 15 日定稿的 EIP-2982 是信标链的正式设计文档:由 Danny Ryan 与 Vitalik Buterin 署名,类型为 Informational、状态 Final。它解释了为什么以太坊 2.0 选择「先并行、后合并」的多阶段路线——Phase 0 建一条纯权益证明的信标链管理验证者注册与最终性,主网原封不动;并给出关键定案:发行量与质押总量走平方根曲线、以主网上的存款合约作为唯一入口、惩罚参数初期调轻至最终值的四分之一档。这份提案是读懂以太坊质押经济学的出生证明。

Arbitrum 官方文档记载的 PGA 排序政策:用标准 EIP-1559 优先费逐笔竞价,两阶段内存池加 125 毫秒轮次执行排序,反饿死加成只挪队列位置不动实收费用。本文按文档拆解其与 Timeboost 的取舍、gas 与 calldata 双重块边界和费用分配方案。

TON 的账单与事务执行阶段逐段对齐:存储、计算、动作与转发、import 费各有独立公式,单价由验证者投票写进链上配置。本文按官方文档拆解 cell 计价的去重规则、起步 gas 价结构、lumpPrice 与根格子豁免,以及入口合约必须替整条消息链预检附款的原因。

Celestia 官方文档里的 blob 交易计费口径:`MsgPayForBlobs` 的 65,000 gas 固定成本与按份额折算的动态成本、8 MiB 整笔交易上限、按 gas 价优先的内存池与节点本地门槛,以及 v1.0.0 起费用一次扣死不退还对估价的直接影响。

Sei 官方文档对 Giga 的架构描述:Autobahn 让每台验证者各流一条哈希链数据道、共识按切面一次敲定许多块,执行与状态证明退到关键路径之外于是最终性分成两档,并在 EVM 兼容性上点名 blob、`PREVRANDAO`、状态根、区块 gas 上限与费用机制这五处例外。

比特币核心把 RPC 参数入参检查设为无条件,返回值与文档的逐字段对账则挂在 rpcdoccheck 上:调试构建默认开、发行版默认关,触发时抛内部错误。两道检查各查什么、何时该开,以 v31.0 源码为准。

付给合约(P2C)把一条外部承诺藏进公钥里,花钱时签名设备必须知道那个承诺值,否则签不出有效签名。BIP-372 为 PSBT 增加专门字段,把原始密钥与 tweak 值的对应关系随交易一起分发。本文拆解它想解决的离线签名困境和字段设计思路。

传统合并挖矿要求矿工跑侧链全节点并以-alt币计酬。BIP-301 盲合并挖矿让侧链用户竞标、矿工只需在 coinbase 里背书一个区块哈希,费用以主链资产结算。本文讲解 BMM Accept 与 BMM Request 两条消息的互锁逻辑。

同一把钥匙同一句话,ECDSA 本来可以签出无数个合法签名,k 值泄露就是其中一条暗道。2026 年 8 月立项的 BIP-461 规定确定性签名算法:nonce 由 HMAC 链导出、低 r 打磨、低 s 归一,签名最长 70 字节。本文拆解它的算法与「可检测性」逻辑。

并非所有改变共识规则的决定都需要硬分叉。如果一条新约束在历史上从未被打破,支持与不支持的节点对同一条链的判断完全一致,它就可以追溯地视为自创世起生效。EIP-7675 尝试为这类规则立一份官方清单,本文拆解其判例逻辑、名单上的五条规则,以及这份元提案为何最终以撤回收场。

节点握手时多带一对字节,能在连上的一瞬间判断对方是不是同一条链、站在分叉的哪一侧。EIP-2364 定义了 eth/64:把 EIP-2124 定义的 forkid 正式写进状态消息,让不兼容节点在昂贵的区块交换之前分手。本文拆解这对字节的来历、握手新格式,以及它如何改变了以太坊节点网络的隔离方式。

把状态从节点硬盘搬进交易自带的见证数据,费用结构必须跟着换。EIP-4762 为 Verkle 时代的前一站设计了按见证事件计费的模型:分支一千九、分块二百、写入另立三档,读零到六十三号存储槽只收二百gas。本文拆解访问事件的概念、五档价格表,以及这份为数据库搬家画路线图的草案停在哪儿。

Algorand 把共识投票权拆成独立于账户私钥的参与密钥。本文按官方文档拆解 partkey 的按轮次密钥结构、密钥稀释参数、轮次区间上限与 320 轮生效延迟,以及离线注册为什么是网络义务。

NEAR 的燃气价由协议统一定价,加钱买不到优先。本文按官方文档拆解附着燃气的充值退款机制、多附着的费用与分片配额约束、烧掉燃气的 30% 合约分成,以及 0.007 建账户费的实际来源。

Hedera 把一笔交易的费用拆给三种收款方,费率以美元计价、按实时汇率折成 HBAR 支付,费用表存在链上系统文件。本文按官方文档拆解三段费用的算法差异、HIP-1261 基础费加额外模型与美元计价的后果。

旧版 IOTA Tangle 里一笔交易被确认当且仅当被协调器签名的里程碑引用。本文按官方 Coordicide 白皮书与 IOTA 2.0 研究规范拆解里程碑的四项职能、集中化的风险,以及替代协调器的 FPC、approval weight 与 Mana。

LND 的 bakemacaroon 支持实体动作与 uri 两种权限粒度、timeout 与 IP 等 caveat 条件、以及携带 root_key 的离线烤制。令牌自治验签、靠轮换根密钥吊销的机制,决定它的签发与轮换纪律怎么定。

networkinfo 返回图直径、平均出度、节点与通道总数、容量分布和僵尸边计数。这些数字从本地通道图现算而来,统计口径受 gossip 新鲜度与通道公开性影响,四个容易误读的坑逐项拆解。

LND 清扫器负责在截止期前把 HTLC、to_local 与锚定输出送链上。sweeper.maxfeerate 默认 1000 sat/vB 且校验区间 100 到 10000,nodeadlineconftarget 下限 144,budget 组按比例给各类输出分手续费——启动校验链与场景化调法逐项核对。

LND v0.19.0-beta 的 getdebuginfo 采集单份诊断读数,encryptdebugpackage 按默认三项加可选开关打包加密,decryptdebugpackage 只有私钥能还原。求助材料里各开关的暴露面与采集时点边界逐项核对。

LND 改钱包密码默认只重加密 macaroon 库、旧令牌全部存活;new_mac_root_key 才轮换根密钥吊销全部令牌,stateless_init 漏带会在文件系统重生成明文令牌。noseedbackup 节点的当前密码留空规则一并核对。

LND 链上交易台账命令默认含未确认取到链尖,高度区间倒写报错,max_transactions 默认零是不限而非零条,偏移量分页在活跃期会漂移。以 v0.19.0-beta 源码核对校验规则,并给出钉死 end_height 的月结对账姿势。

BIP-75 给 BIP-70 支付协议加了两封信:付款方签名的 InvoiceRequest 和加密回传的 EncryptedProtocolMessage,让收款地址可以按需协商、点对点加密、经存储转发服务器异步送达。本文拆解消息结构与三种 PKI 类型。

BIP-134 在 2016 年提议版本号为 4 的交易格式:用紧凑消息格式把每个字段变成带名字、类型和取值的令牌,砍掉恒为默认值的占位字段,顺带修复可延展性并演示可去除签名还能保住交易哈希。本文拆解这份比特币经典派系未遂的格式革命。

BIP-446 提议在 Tapscript 重定义 OP_SUCCESS206 为 OP_TEMPLATEHASH:把花掉这个输出的那笔交易的版本、锁时间、序列承诺、输出承诺等字段压成一个模板哈希压上栈,让预签名交易这种第二层拐杖可以被替代。本文拆解字段清单与 CTV 的差异。

BIP-52 在 2021 年提出光学工作量证明 oPoW:用光子处理器执行的 Hashcash 变体替代 SHA-256 挖矿,把挖矿成本结构从电费转向硬件资本开支,目标是降低能耗、让算力不随币价开关机。这份 Closed 提案给出了兼容过渡的迁移思路,也留下了围绕能耗叙事的技术争论。本文拆解 oPoW 的机制设计与它没有走通的原因。

EIP-3143 在 2020 年 12 月提出把以太坊工作量证明的出块奖励从 2 个以太重新上调到 5 个,叔块与侄块奖励按同一比例调整。提案的真实算盘不在补贴矿工,而是让矿工在过渡期攒够质押本金、自愿转向信标链验证者,并用通胀率与费率波动两本账为 5 这个数字辩护。这份如今状态 Stagnant 的提案,是理解 PoW 到 PoS 迁移激励设计的罕见标本。

EIP-1013 是一份 Meta 类提案,用一张清单定义了 2019 年以太坊君士坦丁堡硬分叉的收录范围:位运算移位(EIP-145)、CREATE2(EIP-1014)、EXTCODEHASH(EIP-1052)、难度炸弹推迟与奖励下调(EIP-1234)、SSTORE 净计量(EIP-1283),主网激活高度 7280000。本文解读元提案这种文档体裁的由来与作用,以及君士坦丁堡名单后来因 EIP-1283 漏洞被一周急停的经过。

Scroll 把 Layer2 数据分成区块、chunk、batch 三级:chunk 是证明单位,batch 是提交以太坊做数据承诺与验证的单位。本文按官方文档拆解 Commit 与 Finalize 两类交易分别提交什么、用户该在哪个状态台阶上验收。

NEAR 上被执行的单位是收据而非交易:交易转成收据、函数调用派生收据、链条末尾还有一张永远成功的退款收据。本文按官方文档拆解逐块推进的生命周期与 wait_until 六个等待档位的两条轴。

Rollup 不必都挂在以太坊。本文按 BNB Chain 官方文档拆解 opBNB:作为 BSC 之上基于 OP Stack bedrock 的二层,它如何把数据与承诺回传到 BSC、费用如何拆成二层执行与一层数据两段、换掉结算层又换掉了哪些安全边界。

AptosBFT 用两种机制压缩出块延迟。本文按 aptos-core 共识文档拆解乐观提议如何不等父块 QC 就抢先提议、order vote 如何把排序压到部分同步下 BFT 的理论最小三跳、没有 order vote 时的两链提交回退,以及 3f+1 容错与部分同步前提。

lncli state 读取 LND 的启动状态机快照,源码文档列出六个状态:WAITING_TO_START、NON_EXISTING、LOCKED、UNLOCKED、RPC_ACTIVE、SERVER_ACTIVE。它底层复用 SubscribeState 流式接口只取第一条即退出。本文按 v0.19.0-beta 命令源码核对每个状态的准确含义与排障用法。

零确认通道的base_scid与别名如何映射,ListAliases与GetChanInfo各回答哪类问题,编号漂移下的账本刷新与三步巡检脚本。

一笔交易的花费来源跨多个地址时,链上分析就有机会把地址关联到你身上。BIP-126 给这类混合输入交易定义标准形态与替代形态,本文解释它的四条规则、与coin selection的配合,以及它能挡住什么、挡不住什么。

BIP-332 提议新增 staletip 消息,让节点之间互相通报近期未上主链的有效区块头。本文解释孤块率为何是网络传播健康度的温度计、该消息的字段结构,以及它对重组加速和自私挖矿监测的意义。

BIP-442 提议给 tapscript 加入 OP_PAIRCOMMIT,用带标签的哈希把栈顶两个元素安全地绑成一个承诺。两个原语叠加就能承诺任意多个元素。本文解释它如何省字节、如何支撑闪电对称合约,以及它替代的关键梯方案贵在哪。

BIP-37 把 relay 标志作为可选字段塞进 version 消息,BIP-60 则主张把每个协议版本的消息恢复成固定字段数。本文解释可选字段为什么破坏反序列化纪律,以及 relay 布尔值最终长在哪两个字段之间。

BIP-122 定义了 blockchain: 前缀的 URI 方案,用链 ID、对象类型和哈希三段引用区块、交易与地址,让钱包和帖子链接把选择浏览器的权利留给用户。本文拆解它的语法、链 ID 的创世块定义与现状。

BIP-171 给行情服务定了四种 GET 请求模式 list/info/rate/history,货币对用 XBT 作基准单位,结果用 JSON 加换行分隔。本文复盘这份 2017 年提案的设计与它停摆的原因。

Sui 用检查点代替区块:先由证书定局交易,再把已执行的历史装订成册,前序摘要串链、委员会聚合签名背书。本文按官方参考文档拆解检查点字段、纪元内钉死的四项数据与全节点的状态构建路径。

Monad 的储备余额(Reserve Balance)用一笔十枚 MON 的预留线,让共识在只看到三个区块前账本时也能安全收录交易。本文按官方文档拆解执行侧与共识侧的双向规则、空仓交易例外与 EIP-7702 委托账户的边界。

Sui 官方桥的委员会由 Sui 活跃验证者组成,但用独立的三十三字节 ECDSA 桥公钥按万分比投票权为跨链消息签字,每个纪元随主网换班、支持链上黑名单。本文按 Move API 参考逐字段核对这套信任模型。

路由算法不肯听话时,BuildRoute 允许调用方逐个列节点公钥,由 LND 按图谱报价填好每跳费用与时间锁。本文按 LND v0.19.0-beta 的 routerrpc 定义拆解五个请求字段的语义、图谱校验与真实可付之间的差距。

listpayments 只读不删,删除出站付款记录要靠 DeletePayment 与 DeleteAllPayments。本文按 LND v0.19.0-beta 的接口定义与参数校验逻辑,拆解三个布尔开关的组合规则、在途付款保护线,以及删除后本地账本与链上事实的分界。

EIP-2384 用假块号给以太坊难度炸弹续命:把 bomb 基准相对家园分叉往后挪 400 万个区块,换算成当时约 13 秒的出块节奏大约 611 天。提案随缪尔冰川分叉在第 9200000 块激活,是难度炸弹家族里唯一一次赶在旧计划到期前完成的单独紧急分叉。本文拆它的延迟机制、算术口径与历史位置。

EIP-3978 针对 EVM 的一个记账细节:调用帧回滚时,此前写存储、发日志、建合约累积的 Gas 退款被整帧作废。提案给每个调用帧加一本 revert_gas_refund 分账,失败时按真实状态修改成本重新计回。提案 2021 年提出,处于停滞状态。本文讲这笔账的成因、分账公式与它没写完的部分。

EIP-6404 提出把以太坊交易从 RLP 序列化迁移到 SSZ,让交易获得与共识数据一致的默克尔化结构,用统一格式的树证明来索引和验证交易字段。提案 2023 年 1 月起草,仍是草案。本文解释两种序列化路线的分工、交易树化解锁的字段证明能力,以及为什么规范坚持可从树字节还原原始 RLP。

EIP-649 随拜占庭升级上线:不改难度公式本身,而是让客户端在计算指数难度时用一个减了三百万块的假块号,把难度炸弹往后推约一年半,同时把区块奖励从 5 个 ETH 降到 3 个来对冲增发。本文拆解这个假块号技巧与它想解决的节奏问题。

EIP-2378 记录了 EIP-Centric 升级模型里的候选清单:一份提案要经 All Core Devs 会议粗略共识标记为 Eligible for Inclusion,才算进入可写进客户端测试开关的通道。本文拆解这条流水线的每个阶段与这个状态真正传递的信号。

EIP-2584 想把以太坊的十六叉状态树换成二叉树,但不可能停链换算整棵状态。它设计了三阶段:区块头同时挂旧树根与新建的叠加二叉树根,新写入进叠加层;后台慢慢把六叉底树换算成二叉;最后把叠加层条目回填进新底树。本文拆解这套双写加回填的迁移骨架。

Monad 把执行从共识热路径挪进一条稍落后的泳道:投票时不需要当前状态根,执行用满整段出块时间,再靠三个块之前的延迟默克尔根查错。本文按 Monad 架构文档拆解异步执行的动机、延迟根校验、投机执行与预留余额配套。

Mithril 让不跑全节点的客户端验证 Cardano 链上数据:持权者按权益比例对快照签名,达到阈值的签名聚合成证书,任何人可离线校验。本文按官方设计文档拆解注册、签名、证书链与信任边界。

Sui 在 Mysticeti 之上加了一层针对独立交易的快速路径:验证者直接对交易摘要预提交,凑够阈值即出证书,走不通自动落回完整路径。本文按 Sui 文档拆解触发条件、轮次投票与回落行为。

Bitcoin Core v31.0 的 echo、echojson、echoipc 都只回显参数,但分别探 RPC 通道、客户端 JSON 类型转换与多进程 IPC 三段链路。本文按 v31.0 源码核对三者的服务端同源关系、client.cpp 转换表差异与 trigger_internal_bug 测试活门。

LND 的 updatechanstatus 用 enable、disable、auto 三个动作切换通道的网络公告状态。本文按 v0.19.0-beta 源码说明它不关闭通道的边界、手动禁用对自动逻辑的不对称压制,以及与 updatechanpolicy、closechannel、abandonchannel 的分界。

sendcoins 是 LND 内置钱包的链上出口:金额用聪、地址接受 base58 与 bech32,sweepall 开关把全部或指定 UTXO 一次扫进目标地址。本文按 v0.19.0-beta 源码核对 conf_target、min_confs 默认值、非终端环境默认跳确认的行为,以及归集前的隐私决策点。

listpeers 列出的每位对端带着一串读数:字节流、聪流量、ping 延迟、通道方向与图谱同步类型。本文按 LND v0.19.0-beta 源码与 lnrpc 定义拆解字段语义、list_errors 的两种形态,以及付款卡死、带宽异常、图谱落后三个排障场景的用法。

Bitcoin Core v31.0 的 getbalance 把余额压成一个数字,参数表里却留着 dummy 化石、弃用的 include watchonly 与 avoid reuse 过滤。本文按源码核对它的口径、与 getbalances 和 listunspent 的分工。

Bitcoin Core v31.0 的 abortrescan 只把一个原子标志置位,扫描线程在下一个检查点才真正停下。本文按源码核对返回 true 与 false 的语义、中止后未扫区间的漏账风险,以及三处强制要求先中止的操作。
BNB Chain Pasteur 硬分叉在 2026 年 8 月 25 日激活。本文用官方公告解释桥安全、验证者治理和节点升级边界。

EIP-3267 提出把一部分交易手续费长期锁定进一个由治理分配的合同,用于奖励公共物品生产者,相当于给未来的生态贡献者提前发工资。本文拆解这份 2021 年提案的参数骨架、它对供应量的设想、与二次方募资的对照,以及为什么它停在停滞状态。

预编译合同没有代码、没有状态,可每次通过静态调用访问它,都要按加载合约代码的标准收七百Gas基础费。EIP-2046 提议把预编译地址上的静态调用基础费从700降到40,并解释为什么这个价格差是当年防DoS改价的误伤。本文逐层拆开调用费、预编译与这段定价历史的来龙去脉。

大多数钱包与应用从少数几家RPC供应商拉数据,数据错了、漏了,用户无从察觉。EIP-7919 是一份元提案:把改造区块、交易与收据数据结构的若干改进捆在一起,目标是让RPC响应能附带正确性与完整性证明。本文拆解它点名的三个问题面与捆绑逻辑。

以太坊地址零号到七号住着一批协议预置的预编译合约,0x08号就是EIP-197在2017年拜占庭升级里放进来的配对检验函数:给它若干组曲线点,它回答这些点是否满足一个配对等式。这条等式正是SNARK验证的收尾一步。本文按提案原文讲清这个预编译输入输出的样子、为什么验一条证明需要配对、以及它和负责点运算的EIP-196怎么分工。

以太坊改进提案里引用的外部文献,不是想引谁就引谁。EIP-5757在2022年9月定下规矩:被引用的发布方必须能让每一版资源被唯一指认、有可靠的可得性履历、且访问不收费,不达标就从白名单除名。这份由仓库编辑者起草的Meta提案状态Final。本文讲清一个开源标准为什么要把'链接质量'当规范问题管起来,以及三条硬要求各防什么。

Sui 的系统状态在纪元边界执行 reconfiguration,advance_epoch 失败且无法修复时,链体会带着 safe_mode 标记继续运行而非停摆。本文按官方框架文档与验证者告警参考拆解降级模式的触发字段、能做什么不能做什么、以及退出条件与监控口径。

CIP-0140 提出的 Ouroboros Peras 给 Cardano 的 Praos 共识加了一层投票:委员会证书提升区块权重,使被背书区块的回滚概率快速衰减,并在对手力量过强时自动退回 Praos 行为。本文按 CIP 原文拆解证书结构、冷却期机制与两种结算概率的区分。

CometBFT v1.x 用 PBTS 替换了按投票权取时间中位数的 BFT Time:时间戳直接取自出块者本地时钟,再由 precision 与 message_delay 两道同步参数校验。本文按官方规范拆解判定规则、切换高度字段与已知边界。

Ergo 的花费条件不是先算布尔值再验签,而是被解释器归约成一条 Sigma 命题,再用 Fiat-Shamir 变换生成证明。本文按官方文档拆解承诺—挑战—响应骨架、AND/OR 与 k 取 n 组合,以及归约必须封顶的最大成本。

Bitcoin Core v31.0 的 debug.log 前缀由四个启动参数控制:时间戳默认开,微秒、线程名、源码位置默认关。本文按 logging 源码与发布说明核对默认值、拼装顺序、v31 把源码位置收敛为函数名的改动,以及 logging RPC 热开关的真实边界。

Bitcoin Core v31.0 的 -printpriority 默认关闭,打开后节点在把交易选进候选块的瞬间记录该笔交易调整后的费率与哈希。本文按 v31.0 源码核对该参数定义、modified fee 的含义、与 prioritisetransaction 和 getblocktemplate 的关系,以及长期开启的日志代价。

比特币节点默认按累计工作量选链,工作量相同的平局则由到达顺序决定。preciousblock 把指定块标记为视同更早收到,从而在本轮运行里改变这台节点的平局裁决。本文按 v31.0 源码核对该命令的三条语义承诺、与 invalidateblock 的分野,以及它为什么不能跨重启。
OP Stack fault proofs 关系到 L2 提现证明、状态挑战和信任边界。本文用官方文档解释它能降低什么风险,以及用户仍需核验哪些状态。

合约调用另一个合约后,返回数据不必提前猜长度也能完整取回,靠的是EIP-211加的两条指令:RETURNDATASIZE量尺寸、RETURNDATACOPY搬数据,数据存在一块每次调用后自动覆写的虚拟缓冲区里。本文讲清这套机制补上的坑、和calldata相似的记账方式,以及它如何让通用转发合约这类模式成为可能。

EVM的栈单元有256位宽,EIP-616的想法是把这32字节当作一条向量寄存器,切成八格四格这样的车道,一条指令同时算八个数。这条2017年的SIMD提案给哈希和椭圆曲线运算许诺了数倍加速,最终停在Stagnant。本文讲清它的双字节编码方案、提案里引用的加速数字,以及它没被采纳时预编译路线怎样赢下同一场竞赛。

在EIP-1559几乎一锤定音的2020年,Dan Finlay提交EIP-2593,把Agoric论文里的扶梯算法做成完整提案:交易不再一口价竞标,而是随时间自动抬价,价格永远跌向当前最高出价。本文讲清这套时间拍卖的价格曲线、它对照1559设计的三个区块场景,以及为什么效率更优的机制未必换来更小的改动面。

EIP-2718给交易加了类型字节,但块里放得下不等于节点之间传得出去。EIP-2976在2020年补上八卦协议这一环:交易消息直接装类型化交易的字节串,收到不认识类型的节点应当断开对端,升级前禁止广播新类型。这条Final提案解释了为什么新交易类型上线不需要再抬devp2p版本号。本文讲清规则文本、断开策略的缘由,以及它和交易哈希公告的配合关系。

在以太坊上调用哈希、配对这类预编译合约,除了预编译自身的定价,还要额外付一笔 CALL 指令的燃料费,导致任何预编译的实际使用成本都不低于七百 Gas。EIP-1109 为此设计了一条去掉通用 CALL 开销的专用指令。本文拆解这笔双重计费的来历、专用指令的参数差别,以及它为何停在 Stagnant。

信标节点同步时要靠存款合约的历史日志重建存款默克尔树,同步时间与链龄一起膨胀。EIP-4881 定义了一份压缩快照结构和标准接口端点,让新节点从弱主观性检查点直接复原存款树。本文拆开快照的五个字段、可剪枝的思想,以及它和质押入场合约的关系。

共识层数据每加一个字段,链上验证证明的智能合约和硬件钱包就可能跟着升级一次。EIP-7688 提议把信标链的核心数据结构批量换成渐进容器与渐进列表,让字段的增删不再撼动默克尔证明的坐标,运营上限也从类型定义挪进运行时检查。本文拆解这份 Review 状态提案的转换清单与边界。

XRP Ledger 用修正案机制升级协议:验证者在每 256 个账本的 flag ledger 投票,超过八成支持持续两周即永久启用,未升级节点进入 amendment blocked 退出共识。本文按官方文档拆解伪交易标记、两周计时、否决与退休规则。

EIP-7907 拟把合约代码上限从 24576 字节抬到 65536 字节,并对超出部分按每 32 字节字 2 gas 计费,账户元组追加 codesize 字段以免全量迁移。本文拆解计费公式、冷热代码账与它在 EIP 仓库中的草案状态。

使用 Rollkit 这类框架的主权 Rollup 把终局分成两级:排序器通过点对点网络公布区块即软确认,数据层确认包含后才永久不可逆。本文按 Rollkit 官方概念文档拆解两级终局各自担保什么、区块头与交易数据为什么分成两个命名空间、节点如何据此重建链。

Tezos 的出块与确认权按烘焙功率随机抽签生成,并提前两个周期公布,任何人可查未来某个高度由谁出块。本文按 Octez 与 Tezos 官方文档拆解烘焙功率算法、提前开奖的设计、委员会与轮次,以及解冻资金为何要跨越两个以上周期。

比特币核心在源码里预埋了静态用户态探针(USDT),配合 eBPF 脚本可以在不改动、几乎不拖慢运行中节点的前提下统计内部事件。本文按 doc/tracing.md 讲清探针的工作位置、开启方式与适用边界。

`submitblock` 把一份十六进制区块直接交给本节点验证并转发,实现留在 v31.0 源码 src/rpc/mining.cpp:第二个参数只是 BIP22 兼容占位,返回值有成功空、duplicate、inconclusive 与 BIP22 错误串几档。本文逐档拆语义。

比特币核心用 txrequest 为每个交易与对端的组合记 reqtime 与 expiry 两本账,配合 preferred 优先与候选随机抽签决定向谁发 getdata。本文按源码注释拆解五态状态机与反封锁概率。

v31 源码里 PROTOCOL_VERSION 为 70016、断连线 MIN_PEER_PROTO_VERSION 为 31800,且 v30 起未上调:数字门槛只挡远古实现,功能靠逐项协商降级。本文讲两套编号分工与 version 消息的三道检查。
Etherscan Gas Oracle 返回以太坊 gas 建议字段,但它只是网络快照。本文解释 SafeGasPrice、ProposeGasPrice、FastGasPrice 与钱包估算的区别。

账户树里不存在的地址绕过缓存,攻击者可以用它把节点的磁盘查询次数拉满。EIP-2583提出对命中不了任何账户的树查找加收罚金Gas。本文拆解幽灵地址攻击的原理、罚金的账,以及这份2020年提案停在哪里。

以太坊的历次升级有时按区块号生效,有时按epoch,有时按时间戳。EIP-6953把这套触发机制从工作量证明时代一路整理到合并后,并解释了为什么执行层后来必须改用时间戳。本文按这份信息性文件复盘触发方式的演化逻辑。

把状态树换成新结构之前,每个节点必须保存好自己产生过的哈希对应的原文,否则转换时无从对账。EIP-6873给执行层下达了一份限时保存原像的义务清单。本文解释原像是什么、为什么换树离不开它,以及这份文件挂在哪个升级计划下。

EVM的内存没有静态变量概念,合约里的每个变量访问都要先执行一次地址加法。EIP-3337提出引入帧指针:GETFP、SETFP和带偏移的存取指令,让编译器把变量放进可寻址范围后直接读。这份2021年的提案现在处于Stagnant,但它记录了EVM内存模型的一个真实痛点。

以太坊上的隐私协议和ZK应用都绕不开alt_bn128曲线的三条预编译指令,EIP-1108在2018年把它们的Gas价格大幅下调:加法从五百降到一百五,配对检查的固定成本砍掉近六成。这份Final提案的定价方法本身就是一次成本审计。

以太坊的升级长期随到随发,各方排期靠抢。EIP-1872在2018年提出把全年划成四个固定升级窗口,按路线图、紧急、危急三档分流。提案停在Stagnant,但它回答了升级治理的真问题,也解释了为什么理想排期斗不过紧急现实。

Jolt 把 RISC-V 程序执行化为查找表查询与内存检查论证,指令语义做成可复用表,验证靠 sum-check 与随机查询完成。本文按其开源仓库与引用论文拆解查找范式与传统算术化路线的差异和代价。

IBC 速率限制中间件包在 ICS-20 之上,按代币乘路径以通道价值百分比设出站入站净流量上限,窗口到期归零,超时与失败包回退配额。本文按官方文档拆解其字段、治理消息与白名单黑名单边界。

NEAR 用存储质押给链上状态标价:按字节锁定 NEAR,删除数据即解锁退还。本文按官方文档拆解 1E19 yoctoNEAR 每字节的定价、770 字节免租额度、删除操作的 gas 上限,以及它与一次性销毁路线的差异。

Cardano 交易费等于按字节的线性费加按 ExUnits 的脚本执行费,内存与 CPU 步数在提交前离线模拟、链上逐条对账,理论上没有预估与实付之差。本文按官方文档与协议参数记录拆解这套双轨成本模型及其抵押品规则。

combinerawtransaction 把同一笔交易的多份带签版本合并成一份,是 PSBT 普及之前的多方汇签收尾工具。本文按 v31.0 源码拆解它的合并逻辑、输入必须完全一致的前提、与 combinepsbt 的分界,以及今天还有哪些场景绕不开它。

converttopsbt 把 createrawtransaction 或 fundrawtransaction 产出的裸交易十六进制反向转换成 PSBT,方便继续走签名器流程。本文按 v31.0 源码讲清它为什么只适用于这两条来路、permitsigdata 开关撕掉签名的危险默认值,以及和 walletcreatefundedpsbt 的正路对比。

以太坊同步委员会为轻客户端提供跨周期签名,但成员为恶意消息签名目前不会触发罚没。EIP-7657提出给同步委员会消息定义 slashing 条件,针对的是可能骗过信任最小化桥的非规范终局头签名。本文解释攻击路径、为什么罚没只能事后生效,以及提案的适用范围边界。

Pectra之后的验证者合并队列在特定条件下可以被用来加速退出:让合并后的目标余额超过上限,多出部分直接进提款扫款。EIP-8071提出在协议层取消这类会使目标超限的合并请求。本文复盘这条技巧为什么可行、它利用了哪两条队列的速率差,以及修法的边界。

FOCIL要求构建者必须包含被列入的交易,但并非所有交易都便宜到能被核验遗漏。EIP-8369作为说明性文档定义了两种仅验证型部分无状态档案:覆盖常规交易的Profile 1与覆盖帧交易的Profile 2,并划清公共内存池与FOCIL资格的界限。本文拆解档案边界背后的验证成本逻辑。

EVM执行了十年只进不出的JUMP,没有真正的函数调用。EIP-7979用三条新操作码CALLSUB、CALLDEST、RETURNSUB给字节码加上调用与返回,靠一条返回栈记账,不依赖EOF容器格式。本文拆解三条指令的分工与异常规则。

以太坊最早的质押存款把提款地址写成BLS公钥哈希前缀0x00,多年后这批凭据成了迁移死角。草案EIP-8365提出用一条常驻规则让0x00凭据自动离场、新存款不再处理。本文拆解它为什么选退出作为退役手段,以及资金为何仍然可取回。

出资方与运行方分开时,一笔大额质押存款可能被运行方用旧式凭据抢跑占用。停滞提案EIP-7684提出:当存款落在已有验证者上且携带不同的执行层提款凭据时,这笔钱不进质押池而是退回。本文解释这个抢跑如何发生、提案的退回路径与遗留的挂起提款问题。

Chainweb 把多条工作量证明链在哈希层面编织:区块包含邻居链默克尔根抬高重写成本,跨链靠合约层两步 SPV 证明。本文拆解编织图、跨链等待的来源与它没有提供的原子性。

Dymension 把应用链拆成执行引擎与 dymint 出块模块,区块承诺提交给 Dymension 结算链,争议用欺诈证明处理。本文拆解这套 roll mint 分工、数据可用性安排与信任边界。

跨链后代币名变成 transfer/channel 前缀串不是故障:ICS-20 把来路编进名字,回程烧凭证还是解托管由前缀判定。本文拆解锁铸分工、多跳累积与格式硬边界。

Cosmos 链上有一类没有公钥却能铸币、销毁的账户。本文按官方模块文档拆解 ModuleAccount 的权限清单、模块间转账接口与被拉黑地址背后的守恒不变式。

十分钟不是数学推出来的常数,它是中本聪当年拍下的一个平衡点。本文核对白皮书与官方 FAQ 里能找到的原始说法,对照 v31.0 源码里 nPowTargetSpacing 的取值方式,解释传播延迟与孤块浪费两侧的成本账,以及为什么这个参数多年没人动。

入站槽位满了,新连接进来之前节点要先做一次淘汰赛。本文按 v31.0 源码 eviction.cpp 的执行顺序拆这份保护清单:免驱逐白名单、出站全保、四个网组位、八条低延迟、最近送交易的、最近送新区块的、按在线时长和弱势网络配比保护,最后才是同网组择优动手。

一条地址进了 addrman 之后时间戳不是写死的:在线判定、一小时与二十四小时的更新门槛、两小时来源罚时、自报免罚、成功连接后的二十分钟刷新。本文按 v31.0 源码 addrman.cpp 拆这套时间重写规则,解释本机时钟偏差怎么让邻居名单老化,以及用哪个 RPC 观察分桶状态。

用钱包免密码登录网站时,linkingKey 按域名经 m/138' 路径派生:换子域等于换账户、k1 缓存防重放、action 枚举的确认页语义,以及换设备后的登录故障定位。

LUD-03 用一次两跳 HTTP 对话替代粘贴 BOLT11 发票:k1 会话令牌、millisatoshi 金额边界、status OK 与实际到账的分界,以及四段排障法。

LUD-06 规定 metadata 必须以裸 JSON 字符串原样呈现、text/plain 必选,LUD-09 要求付款成功后立即展示 successAction 且 url 域名必须与 callback 一致——两条用户可验证的界面义务。

EIP-8075提议把状态创建从普通gas限额中拆出,用EIP-4844风格的费用市场动态调节每状态字节gas价,目标每日新增250MiB、单块最多上调价格0.1%。本文拆解excess_state_bytes机制与钱包适配。

EIP-8101提出把执行载荷拆成自包含的执行块,配合Chunk Access Lists实现乱序到达下的并行流式验证:第N块只要拿到零到N的CAL即可校验,坏块在第一处无效块即刻拒收。本文拆解CAL结构、常量与分叉原子性保证。

EIP-8120提议为EVM增加单字节读取指令MLOAD8与CALLDATALOAD8,替代CALLDATALOAD加PUSH加右移的三条指令组合,单次读取从9 gas降到3 gas、每处省约3字节部署码。本文拆解语义、边界与定价。

dapp替你发起切换网络的弹窗来自EIP-3326定义的wallet_switchEthereumChain。它只接受一个chainId参数,成功返回null,且预设钱包存在单一活动链概念。本文讲清它与添加链请求的分工、钱包必须拒绝的边界,以及为什么这条方法不携带任何链元数据。

以太坊从工作量证明切换到权益证明的那一下交接,在EIP-3675里只由两个参数定义:终末总难度阈值,以及作为备用开关的终末区块哈希与高度。本文拆解这两个参数的判定逻辑、客户端在阈值附近离线会发生什么,以及为什么规范允许重置阈值。

EVM代码执行到一半才炸栈上溢或下溢,是运行时错误里最常见也最浪费的一种。EOF系列改进中的EIP-5450把检查挪到部署时:对每个函数做一遍控制流分析,逐指令记录栈高度上下界,凡可能触界的代码直接拒绝部署。本文拆解它的两阶段验证、界值传递规则,以及省掉哪些运行时检查。

按 ICS-008 官方规范拆解 Wasm 轻客户端:为什么静态编译进节点二进制的轻客户端升级必须等全网硬分叉,Wasm 字节码如何把轻客户端变成可热插拔的代码,代理合约、代码上传与实例化分别发生什么,以及这种灵活性带来的信任边界变化。

按 Taiko 官方协议文档拆解 Contestable Validity Rollup:指定证明者的首笔转移与证明窗口、分档的 validity bond 与 contest bond、被质疑后换更高档证明重证时的资金流向,以及这笔经济账如何压低即时证明成本,同时说明该设计与经典乐观卷和纯 ZK 卷的差异和剩余风险。

按 aptos-core 官方仓库文档拆解 Aptos 的区块链流水线:共识排序、Block-STM 并行执行、签名认证与提交落盘四阶段如何跨区块重叠推进,网络、CPU 与磁盘三类资源如何错位利用,流水线结构对延迟与吞吐的实际含义,以及它与顺序执行链的取舍和该仓库文档给出的边界。

按 Sei 官方文档拆解 Twin Turbo:为什么它不是新共识算法而是对 Tendermint BFT 的工程提速,提案到达前的并发解码与写集估算在做什么,链上超时参数与带 Unsafe 字样的本地覆写是什么关系,即时最终性给开发者与节点运维各带来什么。

比特币核心负数错误码四大族逐项拆解:哪些该修调用方、哪些该等条件、哪些重试无意义,v31.0的rpc/protocol.h全表解读。

节点同步如何用block locator指数回跳定位分叉点:locator 101条、headers每批2000条、inv上限50000条、getdata批量1000条的咬合逻辑。

EIP-7761为EOF合约引入EXTCODETYPE指令,用0、1、2区分外部账户、遗留合约与EOF合约,替代靠代码前缀猜测的做法。本文解释判型规则、7702委托处理与计费方式。

EIP-3860给合约初始化代码设了49152字节上限,工厂模式一次部署多个合约时容易顶到天花板。EIP-7903提议只删体积上限、保留逐字节计费,本文解释两道关卡各防什么。

EIP-4844的点证明预编译一次只能验一个点,每换一个点就要重付一次固定开销。EIP-8149提议一个多点评证预编译,单次调用至多验128个点,本文拆解输入结构、计费与适用场景。

EIP-8184提出LUCID机制,让加密交易走公共包含通道,在排序决定锁定后才揭示内容,兼顾防抢跑与公共内存池的抗审查性。本文拆解密封交易、承诺先于揭示与密钥发布三步结构。

EIP-8202提出0x05类型的SchemedTransaction,用统一的1559费头加扁平授权与扩展列表组合功能,把签名方案、blob、set-code都做成可插拔组件,并预留Merkle承诺的一次性密钥与抗量子签名空间。

EIP-8272为EIP-8141帧交易增加canonical VERIFY帧,携带一至十六个来源、槽位、根三元组,调用recent root合约对照存储逐一核验,让隐私树根、钱包授权根在公共内存池验证阶段即可检查。

讲清 Conflux 如何把 PoW 产生的并发区块全部收进 Tree-Graph 图结构而不是当作孤块丢弃:父引用与裁判引用、枢轴链选择、GHAST 在活性攻击下把区块权重转成稀疏重块的自适应机制、鼓励互相引用的奖励设计,以及这套机制的安全边界。

解释 Nova 与 HyperNova 的折叠方案如何把每一步计算的验证压成一次多标量乘而不用把验证器装进电路:增量可验证计算的承诺与随机挑战结构、CCS 对 Plonkish、R1CS 与 AIR 的统一、曲线周期工程,以及折叠证明相对经典递归 SNARK 的取舍与限制。

拆解 Cosmos IBC 的跨链账户(Interchain Accounts)机制:宿主链与控制器链的角色、由 IBC 数据包而非私钥驱动的执行方式、控制器链上的认证模块、v6 之后原生账户与 v9 主动频道的变化,以及 SDK 模块默认互信带来的信任边界和排查思路。

解释 Tezos 协议自我修正(self-amendment)的链上流程:提案期、测试投票期、48 小时测试链分叉、升级投票期四个各 32768 块的阶段,赞成票超过八成就通过的超级多数与从 80% 起步按参与度衰减的法定人数公式,以及每周期按质押权重投票、失败回到提案期的设计逻辑。

bitcoin-cli -netinfo 在本地拼接 getpeerinfo 与 getnetworkinfo 两次请求渲染对端表,服务器端并不存在这个命令。本文按 v31.0 源码拆解 0 至 4 档的列差异、批量请求的非原子性与三条常见误读。

EIP-7686 提议给 EVM 内存立一条干净的界:内存展开改为每字 3 gas 的线性价,同时任何内存展开超过当前调用 gas 上限即回滚,两条规则合起来保证一笔 N gas 的交易最多消耗 N 字节内存。本文拆解现行二次方计价与 63/64 规则的复杂之处,以及为什么一条紧确的线性不变量对 ZK 证明器这类受限实现特别值钱。

同一个 tx hash 在不同 EVM 链上可能指向完全不同的交易——哈希本身不带链的上下文。ERC-7950 提议一个简单编码:0x + 链 ID 的十六进制 + 交易哈希,让交易引用字符串自带网络前缀,工具与钱包拿到引用就能知道去哪条链查证。本文讲清歧义事故的具体形状、编码规则与解析回退,以及与地址别名思路的对照。

EIP-2929 冷热价目表自 2021 年柏林分叉后基本未动,而以太坊状态早已大了一圈,状态访问操作相对变慢。EIP-8038(Review 阶段)把状态相关成本拆成访问、写入、建状态三个分量:冷账户访问从 2600 提到 3000,SSTORE 的写入附加费从等效 2800 提到 10000,EXTCODESIZE 与 EXTCODECOPY 为第二次数据库读取补价。本文逐项讲解这张新价目表与它背后的基准方法。

EIP-8188 在 2026 年 3 月提议给以太坊账户与存储槽的编码加一个 last_written_block 字段,记录这段状态最近一次被改写于哪个区块;写时更新、读时不动,也不改任何 Gas 价格。这份草案想回答一个一直没被直接回答的问题:哪些状态还活着、哪些已经沉睡了很多个区块。本文解释它为什么不翻历史就能知道写入时间、读取为什么不刷新它,以及这份元数据与状态创建成本提案(EIP-8037)怎么互相咬合。

以太坊节点今天校验一个区块,必须先把它带的交易全部执行一遍,才知道状态承诺对不对。EIP-7886 在 2025 年 2 月提出一个颠倒顺序的方案:延迟执行。区块先交上一个执行结果的承诺,节点用前一个状态做少量静态检查就能出证明,真正的执行推迟到之后的区块里完成。这份提案要求 EIP-1559、2930、4844、7623、7702 在前,目前状态是 Stagnant(停滞)。本文解释它想给谁来减负、预收费与快照在结构里扮演什么角色,以及为什么这条路长期停在图纸上。

对共识层客户端来说,SSZ 结构的哈希函数 hash_tree_root 是性能瓶颈:它把数据切成 32 字节块、两两递归 SHA-256 合并成树根。EIP-7797 观察到树哈希里每个输入块经填充后消息长度恒为 512 位,于是提出定制版的 SHA-256(SHA256-512):既然长度已知,就不必走通用实现的完整填充流程。这份 2024 年 10 月的提案目前状态是 Stagnant。本文解释树哈希为什么是瓶颈、定制哈希在什么条件下安全,以及性能路线为什么停在图纸上。

重影检测(Doppelganger Protection)在验证者客户端启动后先静默监听两三个纪元,抢在同一密钥的第二实例造成可罚没签名之前发现并停机。本文按 Lighthouse 官方文档拆解检测窗口、沉默代价、误判边界,以及它与本地签名保护库的分工。

OP Stack 的挑战期不是安静的等待:一条状态断言会开出一局故障争议对局,双方沿位置树逐层二分,先折输出根、再折执行轨迹,直到分歧落到相邻两步指令。本文对照 FaultDisputeGame 合约源码拆解棋盘结构、棋钟与阶梯保证金。

CometBFT 的内存池默认按到达顺序把交易递给提案者,合法性判断被收拢到应用层的 CheckTx,区块提交后再用复查清掉因状态变化失效的条目。本文对照以太坊按费用排序的本地策略,拆解这套分层设计的排队规则、容量闸门与用户体感差异。

比特币核心 v28.0 起,getblockchaininfo、getnetworkinfo、getmininginfo 的 warnings 字段返回全部生效告警的数组,不再只挑一条。本文按发布说明与源码梳理数组化理由、-deprecatedrpc=warnings 临时退路的两个陷阱,以及脚本改造三原则。

比特币核心把软分叉 BIP9 窗口的两个时间旋钮留给 regtest:vbparams 覆盖版本位部署的起止时间,testactivationheight 设定历史部署的激活高度。本文依据 v31.0 源码说明两者语义、剧本排练方法与不可操纵主网的三条纪律。

隔离见证激活僵局中,BIP91 用 bit 4、八成门槛、336 块窗口搭出一段只为撬锁存在的中间部署,且从未进入比特币核心正式发布。本文依据 BIP 原文与源码枚举复盘机制、历史走向与留给今天的三条遗产。

比特币节点主动发起的连接分成几个用途明确的池子:八个全中继出站连接、两个只听块不传交易的专用块中继连接、以及定期体检地址库的探测连接;入站连接填充总上限的剩余槽位,当前源码默认总连接数二百(早年默认一百二十五)。这套配额是同步速度、带宽与抗指纹攻击之间的工程折中。本文解释每类连接的作用与调参取舍。

EIP-7516 给以太坊加了一条 BLOBBASEFEE 操作码,让合约能在执行时直接读取当前块的 blob 基础费。它本身很小,却是二层定价自动化与费用市场观测的零件。本文解释 blob 费用的双池结构、为什么合约此前读不到这个数、这条指令的用途与它的边界。

比特币核心的 maxuploadtarget 给节点设定每日上传预算:接近上限时节点进入低服务姿态,只维持区块传播等关键转发。本文解释这个参数防的是什么、接近阈值时节点行为怎么变、与连接数和其他带宽设置的关系,以及家用节点的参考值推导。

EIP-8059 提议把所有 gas 参数与变量统一乘以 REBASE_FACTOR(1000),让纯计算操作未来可以按低于 1 的真实成本重新定价而不引入分数 gas。本文讲清整数计价的舍入误差、锚点与误差的算术对照,以及基础费递推与区块头编码的连带改写。

EIP-7808 把 EIP-2718 交易类型空间的 0x40 至 0x7f 段预留给 RIP 流程使用,让二层协议的新交易类型不与一层 EIP 撞号,EIP 流程由此免维护跨链类型登记表。本文讲清 2718 的类型字节设计、这半段地盘的划法与两个流程各自管辖的边界。

EIP-7997 提议把部署在 0x4e59b44847b379578588920cA78FbF26c0B4956C 的无密钥 CREATE2 工厂升格为每条 EVM 链的状态必选项,让多链同地址部署不再依赖各链历史巧合。本文讲清工厂代码的构成、四种 bootstrap 途径的失败史与规范化的收益。

EIP-7503 提出一条新交易类型:把 ETH 转入不可花费地址留下销毁记录,之后用零知识证明领回等量 ETH,全程不暴露销毁账户与取款账户的关联。本文拆解它的收据链定位、无效化器防双花与挖矿式防伪设计,并说清它与同名跨链桥毫无关系。

Starknet 的 L1 与 L2 消息机制既异步又不对称:L1 发往 L2 的消息由排序器自动触发 l1_handler 交易执行,L2 发往 L1 的消息只在核心合约登记哈希,需要接收方手动调用消费函数。本文按官方协议文档拆解两个方向的消息结构、手续费结算、防重放哈希与五天取消窗口,并给出充值迟迟不落地时的排查顺序。

OP Stack 的 L2 区块里固定住着一类特殊交易:由 L1 区块推导而来、不做签名验证、前缀为 0x7E 的充值交易。每个 L2 区块的第一笔必须是 L1 属性交易,用户充值则从 Portal 合约的事件里被推导进区块。本文按规范拆解这类交易的字段、与 withdrawals 的方向差异,以及查充值时该看哪些字段。

StarkEx 不在每条应用链上自建证明机器,而是把批处理执行轨迹交给共享证明服务 SHARP 出证明。本文按 StarkWare 官方文档拆解这条状态更新链路里证明与数据可用性的分工,以及用户侧的核验与强制提现边界。

Cosmos 系链的破坏性升级不靠默契:x/upgrade 模块把升级计划写成带区块高度的 Plan,老节点到达高度后各自确认软件过时并停机等待。本文按 Cosmos SDK 官方文档拆解 Plan 字段、停机触发点与存储迁移的用户自查点。

v31.0 源码里 blockfilterindex 默认值为 0,多数旧教程的说法已过时。开启它换来 scanblocks 快扫、节点供过滤器与 getblockfilter 应答,代价是一份独立磁盘数据库,本文按机制与故障场景逐项拆。

比特币核心的 zmqpubhashblock 到 zmqpubsequence 把区块与交易事件主动推送给后端,哈希类是指针、原始类是全文。高水位线暴露了尽力而为的本质,错过就要用 RPC 补洞。

Monad是什么?它是主打并行执行的高性能 EVM 兼容公链,官方设计目标为 1 万 TPS、300ms 出块与 600ms 最终性。本文解析其架构、主网状态与风险。

Moo Deng是什么?它是源自泰国动物园倭河马走红网络的 meme 币,运行在 Solana 上,总供应约 9.9 亿枚。本文解析其迷因来源、代币机制与风险。

EIP-7723 为每次以太坊网络升级定义了提案的收录流程:Proposed、Considered、Scheduled、Declined、Included 五个阶段,且每个阶段都按「单次升级」逐一判定。本文区分「提案自身状态」与「升级收录状态」两套标签,并说明这份处于 Last Call 阶段的流程文件如何改变「某提案进了哪个升级」这句话的含义。

在 EIP-684 之前,规范没有明确禁止在一个已有代码的地址再次执行合约创建。EIP-684 规定:创建目标地址只要已有非零 nonce 或非零代码,创建必须立即像首字节非法一样抛错,并追溯适用于所有既有区块。本文讲这个「部署碰撞回滚」规则的来龙去脉,以及它和后继提案 EIP-7610 的关系。

以太坊现行升级靠博客公告与客户端版本推进,激活本身没有链上投票。EIP-7848 提议在区块头 extraData 之后加一个参考实现哈希字段,让节点用出块为某个软件版本计票,达到阈值才切换行为。本文拆解这份 2024 年底草案的机制与未决参数。

合约调用合约时,EVM 会为每一次调用新开一个帧:各自的栈、各自的内存、共享的世界状态。CALL、DELEGATECALL、STATICCALL 的区别就在于新帧里『我是谁』和『用谁家的存储』怎么填。本文拆解调用帧的资源划分、gas 传递规则、返回数据缓冲区和 revert 如何在帧间传播。

验证大规模计算太贵怎么办?sum-check 协议把『证明所有格子加起来等于某个值』拆成一串轮流点名的小问题,验证者只用随机抽查。本文讲 LFKN 1992 年的原始构造、GKR 怎么拿它给电路验证装引擎、它如何长成现代证明系统的积木,以及随机性从哪来才诚实。

Chia 系的脚本系统 CLVM 是 LISP 家族的最小方言:程序和资金一起被执行,没有账户、没有全局状态、没有区块高度可查,输出是一份条件清单告诉节点这笔花费是否合法。本文讲它的求值哲学、条件系统与 EVM 的本质分野,以及 puzzle 加 solution 的花费模型。

比特币付款不是从余额里扣数,而是挑一堆未花费输出凑够金额、多出来的部分变成找零。挑得好不好决定手续费、隐私和未来余额的健康度。本文拆 Bitcoin Core 钱包的找币策略:BnB 追求无找零、CoinGrinder 做确定性整理、兜底的蓄水池式选择,以及尘埃输出与 UTXO 整理背后的长期账。

EIP-4788 让每个执行区块携带父信标区块根并写入固定系统合约,执行层合约从此可按时间戳查询共识层背书的数据。本文按规范拆解其携带方式、双环缓冲区设计与 8191 槽窗口边界。

EIP-2935 用系统合约的环缓冲区保存最近 8191 个区块哈希,BLOCKHASH 的 256 窗口语义不变。本文拆解合成地址来源、环写入位置、读取回退规则与无状态见证的关系。

类型三交易只携带版本化哈希,Blob 本体走侧车、EVM 不可见。本文按 EIP-4844 规范拆解 to 不得为空、max_fee_per_blob_gas、点求值预编译与约 18 天的保留窗口。

提案消息只带 BlockID 与 PartSetHeader,区块字节靠邻居间分片 gossip 补齐。本文按 CometBFT 规范拆解切块结构、两份默克尔根各自防什么、以及轮次升高与传块超时的关系。

Starknet 随证明提交 state diff,监听者据此重建当前状态。本文按官方文档拆解差异字段结构、v0.11.0 与 v0.13.1 的变化,以及重放交易与读差异之间的能力落差。

maxmempool 默认 300 MB、mempoolexpiry 默认 336 小时、blocksonly 下自动压到 5 MB,v31.0 把这三个默认值放进了内核头文件。本文拆解它们如何影响费用估算样本、低费交易滞留与钱包广播联动。

比特币核心的 RPC 端口先于子系统就绪开放,预热期所有命令统一返回负 28 号错误并附带实时初始化进度文本。本文按 v31.0 源码拆解 warmup 接线方式与监控脚本的正确等待姿势。


EIP-8025 提议引入可选的执行证明:一小部分节点为区块生成执行证明,其余节点凭证明完成无状态验证,不必再重放执行层交易。本文拆解这份草稿的分工、边界与前提。

blob 交易提价重发时,几百 KB 的数据侧车会被整批重新广播一遍。EIP-8094 提议让网络按内容哈希认领 blob,只重发元数据。本文拆解这份 eth/vhash 草稿。

新节点做快照同步时,修复状态要一轮轮追问零散节点数据。EIP-8189 提议把同步协议升到 snap/2:用区块访问清单一次性问全。本文拆解这份 Review 阶段草稿。

以太坊每加一个新能力就新增一种交易类型,字段语义成排重复。EIP-8175 提出一种带能力清单的可组合交易:类型不再膨胀,签名独立成列,fee_auth 字段还能让第三方代付 gas。本文拆解这份草稿。

信标链在单个时隙内给验证提交与聚合提交各设一条截止时间线。本文按共识规范拆解 ATTESTATION_DUE 与 AGGREGATE_DUE 两条线的常量、切分动机、错过后的权重与回报后果,以及验证者运维的排障读法。

信标链用四个证明位与两个检查点记录证明与最终化。本文按 weigh_justification_and_finalization 逐条拆解四种位模式判定规则、三分之二门槛的乘法判据、最短两纪元路径与不最终化排障读法。

SP1 等 zkVM 把执行轨迹切成多个分片各自出证明,再递归折叠成常数大小的提交物。本文按官方文档拆解分片证明的内部构成、Jagged PCS 承诺、从 core 到 compressed 再到 Groth16 包装的三级台阶与各自信任前提。

Narwhal 把交易传播交给流式 worker、共识只对承诺构成的 DAG 投票,Bullshark 再从图的引用关系里读出全序。本文按两篇论文拆解可用性证书、锚与支撑链、2f+1 交集论证和快速路径与慢速回退的分工。

比特币交易里有不少固定值、重复字段和永远为小数字的字段,BIP-337 设计了一套可选的压缩序列化,把这些冗余收拢,常规交易可压到原始大小的一半左右。本文拆解它的四种压缩手段、可逆性边界与现状。

比特币用 sigops 预算给每块的验签工作量设了天花板,但对处理栈数据的脚本操作没有等价的账本。BIP-440 提出 varops 预算:按操作数长度的最坏情况计费,让新脚本提案有一把统一的尺子,而不是各造各的限额。

EVM 里 ADD、SHA3 这些运算与预编译的 Gas 价目是按旧假设定的。EIP-7904 用统一吞吐目标在多家客户端上实测,结论出人意料:在启用块级访问列表带来的并行优化后,没有一条运算需要涨价。本文讲方法、数据口径与它对提升区块 Gas 上限争论的意义。

客户端存合约代码本来就只存一份,多个账户指向同一份代码。EIP-8058 用访问列表把这条事实变成 Gas 折扣:部署的字节码若与访问列表里某账户的代码哈希相同,免付代码存入费。本文解释为什么不能直接查数据库,以及折扣的确定性设计。

EIP-8363 提议在每个 epoch 按验证者实际承担的职责扣减一部分奖励并销毁,扣减比例随全网质押率线性上升、到饱和点达到全额。本文解释这套递减燃烧怎么改变质押的边际收益,以及它与现有发行模型的关系。

EIP-8115 提议把 EIP-1559 交易的小费记账从每笔交易立即执行,改为在区块处理末尾统一批量结算。本文解释逐笔小费转账为什么在并行执行时代成了瓶颈,以及集中结算改变了哪几步。

有些 ETH 余额变化不对应任何交易:出块者收的优先费、验证者提款、创世分配。EIP-7799 提议扩展 eth_getLogs,提供不与交易绑定的区块级系统日志。本文说明它补上哪个对账盲区,以及为什么需要改执行区块头。

以太坊信标链把未聚合的验证切进 64 条话题子网,按槽位与委员会索引轮转映射,节点长期订阅两条并每 256 个纪元换一次。本文按共识规范的 P2P 接口拆解子网映射、订阅时长、聚合分工与四类收不到验证的故障。

验证者的 BLS 密钥要签提议区块、验证、随机数声明、自愿退出等多类消息。本文按共识规范拆解 32 字节签名域的构成——4 字节用途编号加分叉数据根前 28 字节——以及签名根的两层哈希封装和分叉切换时的版本选取规则。

Aleo 不用账户余额表,私有资产是一枚枚加密的 record。本文按官方文档拆解 record 与 UTXO 的关系、五个转账函数的公私边界,以及私钥丢失与程序地址转入这两个不可逆坑。

Mina 把整条链的历史折进一条固定大小的递归 SNARK 证明。本文按官方白皮书与技术参考拆解证明怎么逐块折叠、snarked ledger 与 staged ledger 的分工,以及为保住固定大小对共识做的改造。

比特币核心能把某一刻的 UTXO 集合写成独立文件,也能读回这样的文件让新节点跳过逐块验史。本文按 31.0 RPC 文档拆解 dumptxoutset 的两种模式与六个返回字段、loadtxoutset 的全量重算校验,以及历史快照与普通备份的本质分界。

闪电节点暂停对外路由,靠的是 channel_update 里的一位开关。本文按 BOLT 7 拆解 disable 位的语义、时间戳单调规则与恢复路径,以及路由软件视角下的歇业通道与真正关闭通道的分界。

一条通道的余额和槽位挡不住大额付款。闪电网络的基础多部分支付把一笔钱拆成多个分支、以支付密文为铆钉拼合;AMP 变体更进一步,把秘密本身切成碎片。本文拆两种拆分路线的规则、防探测账本与失败回退。

BRC-20 不在比特币链上记余额,而是由链下索引器重读铭文 JSON 推导出来的账。定义切换、事件排序、重组回滚、版本漂移,任何一个环节理解不同,两份余额就会分叉。本文拆解 deploy、mint、transfer 三类铭文的有效性规则与余额分歧的四种来源。

在主网只会数聪的年代,人们尝试把别的资产搬进比特币账本:给聪挂属性的彩色币、在交易里挤数据的 Mastercoin、把痕迹藏进脚本花样的 Counterparty。三条路线都以链下解释层为共同地基,也共享同一份失败清单。本文做一段可核对的技术史梳理。

ipfs id可返回本地或指定远端节点的Peer ID、公钥、宣告地址、AgentVersion与ProtocolVersion。本文逐字段区分身份声明、软件指纹和真实连通性,并给出用swarm connect、swarm peers及ping交叉验证地址的排查流程。

格密码的核心运算是多项式乘法,而数论变换NTT能把它从平方级降到准线性。EIP-7885提议在EVM中加入NTT正逆变换等预编译合约,为抗量子签名和STARK验证提速。本文解释NTT在算什么、预编译方案怎么定价,以及草案阶段的不确定之处。

存储读写早就有净额计费,重复写同一槽位不重复付状态树的钱,但账户字段的多次写入至今每次全价。EIP-7973主张账户nonce、余额、代码哈希字段也该有同样的待遇。本文解释状态根为何是出块大头成本、账户写入与存储写入的不对称从哪来,以及热账户写入的省钱逻辑。

EVM里最便宜的加法指令也要收1 gas,对纯计算而言早已是粗糙的最小刻度。EIP-8053提议EVM内部改用千分之一gas的计数器记账,让便宜的运算可以标零点几的价格,而用户看到的Gas数字保持不变。本文拆解舍入误差从哪来、账本为何不能整体翻一千倍,以及向后兼容的风险点。

以太坊交易里附带的 calldata 按字节计费。EIP-2028 在 2020 年伊斯坦布尔升级中把非零字节的费用从 68 Gas 降到 16 Gas,让 Rollup 和链上数据发布的成本大幅下降。本文解释 calldata 计费结构、零字节与非零字节的区别,以及这笔降价对二层费用的连锁影响。

比特币节点的入站连接槽是稀缺资源,攻击者可以用海量假节点占满它。BIP-154 提出「工作量证明限速」:想要超出免费额度的入站连接,先解出一道防专用硬件的挑战题。本文讲这套 challenge/solution 消息的机制、为什么不能用双 SHA256 出题,以及提案为何止步于关闭状态。

EVM 的栈有 1024 格深,但 SWAP 和 DUP 指令只够得着顶部 16 个位置。EIP-663 提议三条新指令 SWAPN、DUPN、EXCHANGE,用操作数直接访问任意深度。本文讲这条限制怎么来的、三条指令怎么设计、为什么它必须等 EOF 一起上线。

闪电网络节点间的每一句话都是加密且经过身份认证的。BOLT 8 定义了这套传输层:基于 Noise 协议框架、用 secp256k1 密钥做认证握手、 ChaCha20-Poly1305 加密消息,并定期轮换密钥。本文讲握手过程、密钥分层和它与比特币 BIP324 的分工。

EIP-7623 为以 calldata 为主要内容的交易引入每字节 10 gas 的地板费用,压缩最坏情况区块体积。本文拆解双轨计费公式、随 Pectra 激活的版本事实,以及对钱包估算与 Layer2 数据通道选择的影响。

Fuel 把账本状态建成可显式消费的 UTXO 集合,交易签名时就声明全部读写集。本文按规范拆解输入输出类型、谓词脚本与合约状态根,并对照 Solana 与 Move 两条并行路线的取舍。

同一个验证者密钥被同时运行两次会触发罚没。本文拆解 Lighthouse 分身保护(Doppelganger Protection)的工作原理:启动后静默两到三个纪元监听重复实例、检测到分身立即停机,以及它为何只是最后一道防线而不是保险。

验证者进出信标链的速度由一组流失限制常量决定:总额除以固定商数、每纪元进出资金预算、退出后再等 256 个纪元才能提取。本文逐项拆解主网配置文件中从原始参数到 Electra、Gloas 的常量变化,以及读队列时常见的误读。

通道开了以后,链上手续费率涨了几倍怎么办?闪电协议把改价权交给了出资一方,另一方则被明确禁止发言。本文依据 BOLT 2 拆解 update_fee 消息的权限规则、单位陷阱与异常处置。

Solana getEpochSchedule返回slotsPerEpoch、warmup和首个正常epoch等字段。本文说明普通阶段边界公式、预热例外和壁钟时间误差。

Geth可在eth_call中用state override临时改写账户余额、nonce、代码或存储。本文说明参数位置、state与stateDiff差异及模拟结果边界。

Beacon API节点健康端点用HTTP 200表示就绪,206覆盖同步中、执行层乐观或离线,503表示未初始化或其它问题。本文给出存活、就绪、负载均衡和告警分层方案。

circom 是一种给零知识证明写电路的语言:信号连成约束,编译器生成 R1CS 与 wasm witness 计算器。本文拆解它的信号与约束语法、编译器产物如何接进 Groth16 或 PLONK 证明系统,以及电路开发为什么和普通编程是两种活。

EIP-5806 设想一种新交易类型:让外部账户以类委托调用方式执行一段合约逻辑,一次签名完成批量操作。本文拆解它的交易结构、与 4337 和 7702 的差异,以及签名对象是交易而非授权这句话在安全模型上的含义。

比特币核心仓库内置了一整套模糊测试脚手架:用 libFuzzer 向网络处理等入口灌畸形字节,靠覆盖率反馈进化种子,一旦触发崩溃就固化进语料库。本文拆解它的运行方式、输出日志怎么读,以及模糊测试在协议安全里替谁站岗。

Tornado Cash 用固定面额池、承诺登记和零知识证明,让一笔提款在密码学上无法对应到任何一笔存款。它的机制简单,命运却复杂:合约开源、前端被查封、创始人受审,是隐私工具法律边界最刺眼的样本。本文只讲机制与合规事实。

EIP-7938 设想让以太坊客户端按一条指数时间表默认投票上调 Gas 上限:大约每两年翻十倍、四年累计一百倍,到期再议。本文解释它想解决的投票协调问题、时间表怎么算、为什么至今只是未采纳的提案,以及它与现行出块者投票机制的关系。

eth_getLogs 是应用最常用的事件查询接口,但它的回复来自 RPC 节点,本身不带可验证性。EIP-7792 提议让每条日志按地址、主题等维度累积进一个专用合约的存储,使查询结果可以被密码学证明。本文拆解其存储布局思路、与 EIP-6466 的依赖,以及为什么现在还停在搁置状态。

EIP-7791 提议在 EVM 里加一条 GAS2ETH 指令:合约执行消耗的 Gas 可按交易gas价折算成 ETH,直接打给指定地址,且不动区块奖励账本。本文拆解它的预算机制、想解决的合约变现难题,以及草案阶段就要面对的博弈。

EIP-7937 提议给 EVM 增加一套以 C0 为前缀的 64 位模式指令:只用 64 位宽度做算术、比较和位运算,省掉 256 位引擎的空转。本文解释为什么大量合约计算用不满 256 位、多字节前缀指令怎么避免挤占指令空间,以及它的 little endian 姊妹提案 7958。

Avalanche Snowball 用重复随机抽样替代领导者选举:本文拆解 k、α、β 参数的含义、置信计数器与决策树的组织方式,以及 Snowman 如何把二元决策串成全链排序,并给出接入前该核对的安全边界。

Celestia 把共识网络与数据可用性网络分开,节点也因此分成桥节点、全存储节点和轻节点等角色。本文按搬运、存储与抽样三个职责讲清各类节点做什么、信任什么、坏了影响谁,并给出选型前的三问。

OP Stack 的存款交易类型 0x7E 不做签名验证,授权来自 L1 日志。本文拆解 sourceHash 防重放设计、L1 属性交易与用户存款的排布规则,以及 gas 在 L1 侧购买不退还的原因。

OP Stack 用 Superchain Version Signaling 让节点自读 L1 上的 ProtocolVersions 合约:recommended 提前预警、required 划出停线。本文拆解版本编码、轮询转告与升级列车的激活分工。

闪电网络节点之间的连接在发出第一条业务消息之前,就已经完成了一次基于 Noise 框架的加密认证握手。本文拆解 BOLT8 使用的 Noise_XK 模式、三条握手消息的结构、为什么收方身份可以不暴露,以及密钥轮换的意义。

从 2008 年 10 月那封邮件到 2009 年 1 月 3 日的第 0 号区块,比特币的起点没有发布会、没有代币预售,只有一份九页 PDF 和一行报纸标题。本文按可核验的时间线梳理 genesis 前后几周内留下的证据链。

核心项目官方承诺大约六个月一个主版本,维护版本只修 bug、不加功能,但共识规则变化例外。本文按官方生命周期与发布流程文档,拆解版本号的解耦设计,以及一次发布背后那些与钱包和节点用户有关的例行维护动作。

getreceivedbyaddress返回钱包内某地址达到确认门槛的累计收款,即使币后来已花出也不会回退。本文用水表与水库模型对照当前UTXO和钱包余额。

EIP-7667主张把keccak256等哈希类操作码与预编译的gas价格整体上调约十倍,理由是哈希与gas的比例长期偏离其他计算。本文按提案原文拆解价目表、十倍的来历、对默克尔证明类应用的影响测算,以及它停在Stagnant的处境。

比特币脚本验签长期只能针对当前交易。BIP-348提出OP_CHECKSIGFROMSTACK:签名仍按BIP-340验证,但被签的消息从栈上取。它与CTV组合可构造闪电对称通道,也能表达时间化委托。本文拆解规则、软分叉方式与提案生态位。

MuSig2聚合签名要交换公钥、两轮临时nonce和分片签名,传统PSBT字段装不下这套多轮数据。BIP-373给PSBTv0与PSBTv2各加了参与方公钥、临时公钥、分片签名三个输入字段与一个输出字段。本文逐字段拆解其结构与用途。

以太坊验证者退出受每纪元churn上限限速,历史上按总质押除以2的16次方计算。EIP-7922提出动态退出速率:按256纪元为一个周期,把过去16个周期没用完的退出额度补给当下,同时守住任意两周窗口内的总退出量不变。本文拆解其安全推理与参数设计。

以太坊合约不会自己醒来,定时任务今天全靠链外 Keeper 敲门。EIP-7833 提出 OFFERCALL 操作码,让合约向出块者竞价、把函数排进下一个块。本文按提案原文拆解它的调度规则、烧 ETH 的设计动机与目前的停滞状态。

静默支付要求收方用 sender info 推导出一次性地址,而 PSBT 的标准字段里原本没有地方传这份信息。BIP-375 为 PSBTv2 定义输入与输出级的 silent_payments 字段,让钱包、混合器与签名设备能在不泄露协议细节的前提下协作。本文拆解字段结构与各角色的职责变化。

EIP-7906 设想一枚新操作码,让合约在执行中读取本次交易结束时的账户状态差异,并据此提前中止。钱包与协议可以给一次授权立字据:只接受某种状态变化,否则整笔撤销。本文拆解机制、用途与草案阶段的争议。

以太坊节点同步的最后一段是逐个回放历史区块,Era 格式的目标是把这段活直接变成"下载加验证证明"。本文讲清 Era 想解决什么问题、文件与证明的关系,以及它对节点盘位与同步时间的现实影响。

EIP-7942 给以太坊分叉选择加一道稳定性门槛:区块要带得住上一时隙至少三分之一验证者的证明才算稳定块,链的选择改沿稳定块推进。本文按草案拆解这条规则的三部分改动、它针对的重建攻击分类与离落地还差的路。

Arbitrum 官方文档把确认拆成软确认、safe 与 finalized 三档:第一档是排序器 feed 的承诺,后两档跟随以太坊。本文拆解三档各自的形成机制、嵌套链含义与集成方的排障要点。

Hyperliquid 把永续与现货订单簿直接写进 L1 状态机:撮合由共识节点共同执行,官方文档称共识为受 HotStuff 启发的自研 HyperBFT,订单敲定不跨块。本文拆解 HyperCore 与 HyperEVM 两个执行仓室的分工、单块最终性与通用合约共享容量的取舍。

OP Stack 把 L2 定义为从 L1 数据推导的链。本文拆解 op-batcher 从轮询区块、压缩成通道、切帧发到 Batch Inbox 的工作流,以及 calldata 与 blob 的选择、排序窗口与 safe 头的关系。

Arbitrum 早期争议协议是一对一锦标赛,攻击者可以靠不断开新局拖住确认。BoLD 把博弈改成多方轮转、债券分层,并给争议时长装上常数上限。本文拆解其结构、时间账与一步证明裁判。

Stratum V2 的声明作业子协议让矿工从模板自行组装区块,矿池退到份额记账与奖励分配的位置。本文拆解 JDC 与 JDS 的职责、作业令牌与模板分发协议的配合、全模板与纯模板两种模式,以及模板延迟如何换算成矿工的算力风险。

闪电节点的通道与节点公告要靠 gossip 扩散才找得到付款路径。本文拆解公告落盘的 gossip_store 文件、查询与应答消息的分块限速,以及节点停机后用 gossip_timestamp_filter 时间窗订阅补收新公告的机制与不可回放边界。

BOLT 12 把一次性的闪电发票拆成静态的 offer 与按次生成的 invoice。本文拆解 offer 里的收款密钥、金额、描述、过期与介绍节点字段,lno 前缀 bech32m 编码对长度的放大,以及静态收款码落地时的隐私与实现差异提醒。

区块浏览器里那一长串十六进制脚本是什么锁,decodescript 可以把它拆成 asm、type、address、p2sh 等字段。本文讲清每个字段的含义、隔离见证脚本的双重地址身份、reqSigs字段的历史去向,以及这份体检报告为什么不能替代签名验证。

闪电网络规范里单通道资金额默认有个2的24次方聪的上限,放宽它的机制社区称为wumbo,对应BOLT9的特性位option_support_large_channel。本文讲清这个上限的来历、特性位如何声明、路由软件为什么过滤大通道,以及大额支付更稳妥的思路。

同一笔闪电付款,小钱秒到、大钱却报临时通道故障,问题常出在channel_update通告的htlc_maximum_msat上。本文讲清这个字段与最小金额、在途总额上限的分工,它如何随通道余额漂移,以及付款方和节点运营者各自的排查顺序。

闪电协商关闭时资金地址默认由关闭那一刻的私钥决定,upfront shutdown script把这个决定提前到开通道谈判阶段。本文讲清option_upfront_shutdown_script特性位的协商位置、预锁定地址的价值,以及它防不住强制关闭的边界。

Solana getProgramAccounts可按dataSize与memcmp筛选程序账户,但偏移必须匹配真实账户布局。本文说明过滤、编码、withContext和抽样验收边界。

信标链上的验证者退出后,ETH 经由 EIP-4895 定义的 withdrawal 操作进入执行层,2023 年 4 月上海升级生效。它不是用户交易,而是每个区块头里的系统级操作清单。本文讲清 push 与 pull 两种架构的差别、为什么用操作而不是新交易类型,以及它如何被后来的部分提取复用。

2015 年的一份提案 BIP-131 想给比特币加一种交易:不逐个列碎inputs,而是声明一个脚本、把链上所有同脚本的旧输出合并花掉,专治收款地址攒出的粉尘堆。提案状态是 Closed,从未进协议。本文讲这个方案的设计、为什么当时不成立,以及它牵出的 UTXO 膨胀问题后来走了别的出路。

治理项目里各家投票合约接口不同,第三方工具难以通用。ERC-1417 在 2018 年 9 月提出一套 Poll 标准:vote、revokeVote、canVote、getVoteTally、winningProposal 等函数加 CastVote、RevokedVote、TriedToVote 三个事件,用 ERC-165 声明身份。该标准现处 Stagnant 状态。本文讲这套接口想统一什么、为什么没能统一。

分叉后同一笔交易可能在两条链上都有效,账户余额被两边同时花掉。卢克·多什 2016 年提出 BIP-115,设计 OP_CHECKBLOCKATHEIGHT 操作码,把交易绑定到特定链上某个高度的区块哈希末段。提案最终关闭从未部署。本文拆解这条锁的机制、五万块回看窗口的取舍与它想解决的双击找回难题。

ERC-165 让合约自报支持哪些接口,但普通钱包地址不是合约,没法应答。ERC-1820 用无人持钥的账户部署一张全局注册表,任何地址可为自己登记接口实现者合约。本文讲这张地址全链一致的注册表如何运作、无人持有的部署账户与 ERC777 回调依赖,以及它踩过的坑。

EVM 的跳转长期只有按栈上绝对地址跳的 JUMP,编译器为此付出跳表与校验成本。EIP-4200 为 EOF 格式设计 RJUMP、RJUMPI、RJUMPV 三条相对跳转,偏移量编成指令自带的有符号立即数。本文讲这三条指令的编码、对旧字节码的无效化处理与它随 EOF 一起停滞的现状。

CometBFT 与 Cosmos SDK 技术栈用应用哈希锚定每个高度的世界状态,背后是版本化的 IAVL 树。本文按 cosmos/iavl 与 SDK 官方文档拆解这棵可版本化 AVL+ 树的哈希结构、版本与区块高度的对应关系,以及 default、everything、nothing、custom 四种裁剪策略各删什么、留什么。

Arbitrum 链上基础费不靠投标也不靠撮合,而由 gas 目标线加积压池的反馈算法决定。本文按官方文档拆解积压如何随用量增减、从九秒到一整天的多档目标窗口各吸收什么时间尺度的需求、价格地板与 L1 数据费这条暗账轨,以及用户如何据此区分瞬时尖峰与趋势性上涨。

CometBFT 在交易进内存池前调用 CheckTx 做轻量准入校验,打包后再由 FinalizeBlock 真正执行。两道检查强度不同,解释了为什么被节点接受的交易仍可能上链失败。

OP_CAT 等被禁操作码在新软分叉提案中被重新定义为恒真门闩。本文讲禁用史、OP_SUCCESS 类设计的向后兼容逻辑与对普通用户的激活期注意事项。

节点高度长时间不动可能是全网安静、时钟漂移、网络隔离或磁盘异常。本文给出区块头先行、时间合理性参数与四类病因的排查顺序。

可复现构建让多位构建者从同一源码产出逐字节相同的安装包。本文讲 Guix 构建与哈希核对的分层信任模型,以及普通用户现实可行的验证动作。

Solana getBlocksWithLimit返回最多limit个已确认区块slot,而不是连续slot区间。本文给出游标、去重、空洞分类、minContextSlot和历史回补的采集合同。

Solana getBalance返回的是lamports整数与context.slot,不是无上下文的SOL小数。本文说明commitment、minContextSlot、整数换算、零余额和多节点对账方法。

PHANTOM 论文把中本聪共识从单条链推广到区块有向无环图:先承认并发区块都是图的节点,再用一个聚类规则选出蓝块集合决定排序。理想解 NP-hard,工程上落地的是多项式时间的 GHOSTDAG。本文拆解区块图为什么能同时吃掉孤块并提高吞吐,以及排序规则与最长链规则的关系。

Yul 是 Solidity 家族的低级中间语言:功能式语法贴近栈机,既是内联汇编的书写格式,也是基于 IR 的新代码生成路径的落地目标。本文讲它和 Solidity、十六进制字节码的三层关系,为什么中间表示让优化与跨方言复用成为可能,以及内联汇编块里哪些护栏依然存在。

两条账户抽象路线在 Pectra 之后同时在线:ERC-4337 用 UserOperation、独立验证与 EntryPoint 合约搭了一条普通交易之外的旁路;EIP-7702 让原私钥地址临时挂上一段合约代码,交易仍走普通通道。本文按交易形态、验证入口、升级路径和撤销方式四项对比,给出选型的判断线。

以太坊虚拟机给执行栈设了 1024 项上限,每项 32 字节;调用不是复用同一张栈而是新开栈帧,配合 EIP-150 留下的每层最多带走 63/64 剩余 Gas 的规则,共同约束递归与嵌套深度。本文讲这张栈的结构、越界会发生什么,以及它和比特币脚本一千项栈上限的设计对照。

EIP-1474 曾在 2018 年尝试给以太坊节点的 RPC 方法立法,统一 Quantity 与 Data 的编码规则,最终以 Stagnant 收场。真正接管这件事的是 execution-apis 仓库的活文档与跨客户端一致性测试。本文讲清立法失败的细节、eth_call 等方法为何跨客户端一致,以及 WebSocket 订阅与 trace 家族这些法外之地。

BLOCKHASH 只能查最近 256 个区块,实现上长期是绕开状态的特例路径。EIP-7709 草案让这个操作码改从 EIP-2935 系统合约的存储里解析区块哈希,gas 随之按状态访问冷热计价。本文讲清窗口与底仓的区别,以及统一 witness 机制对可验证执行的长尾影响。

以太坊每槽提议者提前公示,换来的是可被顺次打击的靶子。EIP-7441 的 Whisk 方案让 16384 个可重随机承诺在一天的 8192 个槽里被持续搅拌,每次只动 128 个并附零知识证明,最终名单除本人外无人先知。本文拆解 tracker 承诺、RANDAO 冷却期与匿名集大小的工程取舍。

Cosmos IBC 的安全锚点是链上轻客户端。本文按 ibc-go 官方文档与源码拆解作恶的两类定义——同高度冲突区块头与时间戳时序违规,检出的判定顺序、冻结的具体后果,以及为什么恢复只能靠治理提案换替代客户端,并写明超过三分之二算力时的检测盲区。

FRI 是 STARK 体系的多项式承诺方案。本文按 Haböck 综述与原始论文路径解释它为什么只需要抽查取值:随机挑战下的逐轮折叠、次数几何衰减、轮间一致性查询与参数选择,以及无需配对与可信设置给 Rollup 带来什么。

Arbitrum Stylus 在 Nitro 栈上加了一台与 EVM 并列的 WASM 虚拟机。本文按官方文档拆解合约如何共享同一棵状态树、部署后为何必须激活、内存按页计费与栈上限、cargo stylus 的可复现验证,以及计算密集型任务 Gas 更低的真实边界。

开通闪电通道时,htlc_minimum_msat、max_htlc_value_in_flight_msat 和 max_accepted_htlcs 三个参数共同决定你能接多少、多大的单。本文依据 BOLT 2 拆解这三个字段的原文语义、483 与 114 两个条数上限的来由,以及给自建节点的建议读法。

闪电开通道卡住时,钱到底在哪个环节?本文按消息顺序拆解开通三回合:参数协商、出资确认与身份敲定、channel_ready 开门,并给出卡在确认数、卡签名、卡在出资加急禁用等常见故障的定位方法。

闪电节点收不到图谱更新,多半是没设 gossip_timestamp_filter:BOLT 7 规定节点不发这条订阅消息就收不到任何转发公告。本文拆解链哈希加起始时间戳加时间跨度的三字段语义、默认沉默规则、两周修剪与心跳噪声,以及图谱停更的排障顺序。

闪电发票就是一串以 bc1 或 lnbcbc 前缀打头的长字符串,内部藏金额、支付哈希、时间戳、备注、过期时间、特性位等一组标签字段,末尾还带 bech32 校验位。本文逐段拆读结构,并说明哪些字段缺失时的协议默认值。

闪电网络里每条被广播的通道靠一个叫 Short Channel ID 的编号寻址,写法像 539268x845x1。它由通道资金交易在链上的位置折叠而来,三个字段各占三字节、三字节、两字节。本文解释编码方法、它如何塑造了公告与查询机制,以及编号随重组失效的边界。

闪电通道的容量过去只能关掉重开才能调整。Splicing 让两端在通道继续工作时用一笔链上交易换掉资金输出,一次链上操作替代两笔。本文拆解静默期与拼接消息流程,并按版本记录各实现的落地状态。

Solana minimumLedgerSlot与getFirstAvailableBlock都返回较早slot,却分别描述本地账本保留和完整区块可提供范围。本文给出历史查询前的三步探测与归档节点判断法。

Solana getRecentPerformanceSamples同时提供总交易、非投票交易、slot数量和样本秒数。本文说明两种TPS的复算公式、空值处理、窗口聚合与节点差异。

哈希进曲线看似小事:取个哈希当坐标,大多数时候根本不落在曲线上。RFC 9380 给出一套标准化的“哈希映射到椭圆曲线”方法,杜绝随机取点、坐标重试这类危险取巧。本文解释为什么曲线点不能靠哈希直接拼出来、SVDW 等映射族怎么工作、和 BLS 签名以及零知识协议的关系。

混淆电路是 Yao 在 1980 年代提出的多方计算原语:把函数翻译成电路,输入一方把每根导线加密打乱,另一方凭密钥逐门求解却看不到中间值。本文解释门表加密与标签乱序怎么做保密,为什么它长期被当作“理论能行、跑不动”,以及近年来工程上把它拉回可用的几项优化。

以太坊每个执行层区块都带一个 20 字节的 feeRecipient 地址,决定这一块的优先费和 MEV 收益打给谁;它由验证者本人事先声明、由区块构建者填进提案,填错不会让区块失效,只会让收益进别人口袋。本文拆解字段归属、声明与填充的两段链路、常见翻车场景与自查方法。

比特币核心把节点学到的对端地址记进内存地址管理器并周期性落盘到数据目录的 peers.dat,重启后优先从验证过的 tried 表重连。本文拆解 new 与 tried 两级结构、网段分桶防污染、文件损坏与陈旧的表现,以及它和封禁名单、DNS 种子的分工。

go-ethereum 的 syncmode 有 snap 与 full 两档,默认值是 snap。快照同步不再逐块重放历史交易,而是向网络索取一段段连续的状态数据,在本地重建默克尔树,只在接近链尖时才回退到逐块执行。本文拆解两种模式的成本结构、快照为什么必须先造一次、以及节点停在快照阶段时的排查顺序。

节点发 getdata 点货,对端手里没有对应数据时回一条 notfound,把"在路上了"和"根本拿不到"区分开。比特币核心源码 protocol.h 定义该消息类型,net_processing.cpp 在处理 getdata 时把取不到的条目攒进 vNotFound 回给请求方。本文拆解它出现的位置、与孤儿交易等待和区块补洞的配合,以及误读它导致的排障弯路。

Superchain Registry 用一份 GitHub 仓库集中登记每条 OP Stack 链的链 ID、创世配置与 L1 合约地址,供 op-geth、op-node 和官方地址页共同引用。本文按官方文档拆解它管什么、怎么用来自查假网络与错地址,以及它不覆盖的安全评级边界。

Solana 官方文档把 Proof of History 描述为出块前后的时间戳证明:一条持续自串的哈希链,交易被混入哈希,先后关系因此被密码学固定。本文拆解条目的三项字段、验证方式,以及它与时钟、共识和可验证延迟函数的分工边界。

跑 MEV-Boost 的以太坊出块者在一个时隙里要走完注册、拉取盲区块头、签名解盲、确认付款四步。本文按 Flashbots 官方文档拆解构建者如何出价与付款、回退本地区块的触发条件,以及审查依赖与地址配置这三层代价。

同一把验证者密钥被同时跑在两个进程是罚没的高发入口。Lighthouse 的分身探测让验证者启动后静默两到三个纪元,监听网络里是否已有同名实例在签名。本文拆解其不完美边界、静默期代价、开启方式与和罚保数据库的分工。

Bitcoin Knots 是比特币核心的增强分支,由早期贡献者 Luke Dashjr 长期维护。它和核心在共识层判定完全一致的区块有效性,差别集中在中继策略、默认配置和功能项。本文讲清两者的分层关系与选型思路。

比特币一度有一套带证书认证的「支付请求」协议 BIP70,钱包扫一下就能核对收款方身份、退款地址与备注。比特币核心在 0.20 版把它彻底移出,同一版本还告别了 OpenSSL。本文还原这套协议的工作方式与退场方式。

闪电网络同样不止一种实现:Go 写的 LND、C 写的 Core Lightning、Scala 写的 Eclair、Rust 写的 LDK,共同遵守 BOLT 规范。本文用官方仓库描述与规范文本,讲清实现多样性的意义与各自的生态分工。

Kubo repo gc会回收未被本地pin保护的块,但释放空间不等于业务数据完整。本文从pin清单、关键CID抽样、执行错误流到GC后回读,给出安全运行闭环。

Chainalysis宣布自动覆盖Cronos上的ERC-20与ERC-721等新代币。本文区分自动发现、交易解析、实体归因和风险告警,并给出新合约的样本验收方法。

同一句助记词在不同钱包里给出不同地址,往往不是 bug,而是两家钱包用了不同的随机数源或不同的派生方案。本文从分层确定性钱包的派生链条出发,拆解密钥树、路径与索引偏移这三层可变因素,解释“同种子不同地址”的成因与找回方法,并说明为什么重新派生必须从同一种熵出发。

信标链验证者的投票曾必须在固定三十二个时隙内被打包进区块,网络拥塞时会整批作废。EIP-7045 把包含窗口从滚动三十二格改为被投票所在纪元之后的下一个纪元末尾,随 Deneb 分叉于 2024 年 3 月生效。本文拆解旧窗口的失效模式、新窗口的确切边界与它对安全性论证的意义。

Fedimint 让一群人共同托管比特币、向成员发行隐私电子现金,并把闪电网络接进来对外收付。本文拆解其核心零件——守护者的多签与门限盲签、eCash 本票的签发与赎回、闪电网关的换币经济学,以及“守护者知道什么、不知道什么”的隐私边界。

比特币核心把共识校验逻辑从网络、存储、钱包服务中抽离成独立内核库,v24.0 源码树中对应 src/kernel 目录与演示程序 bitcoin-chainstate。本文说明这个实验性重构解决什么、它处于哪个阶段,以及它与操作系统内核的区别。

比特币核心用链尖时间戳与本地时钟的差距判断节点是否还在初始块下载,阈值默认 24 小时,由隐藏参数 maxtipage 控制。本文解释这条阈值在节点状态机里的位置、它如何解释假同步与重启追块,以及为什么它不是调优按钮。

Filecoin 用密封过程把原始数据加工成带矿工指纹的唯一副本,并以复制证明(PoRep)断言数据完整、副本独特、时间绑定。本文按 Filecoin 规范解释这道入册关与后续时空证明的分工,以及三个高频术语的边界。

同步背书下平行链区块只能每 12 秒跟一班中继链班车,异步背书把背书与纳入叠成流水线:候选块每 6 秒纳入一个、执行窗口放宽、允许多个未纳入候选排队重提议。本文按 Polkadot 官方维基拆解背书、纳入两步分工与参数对比,并说明它没改变什么。

把门罗币的默认匿名拆开看是三层机制:环签名模糊付款人,一次性地址模糊收款人,RingCT 把金额封进可验证的承诺。本文按官方 Moneropedia 的记载梳理三层各自的攻防目标与 2017 年的强制化时间线,并逐项画出它挡不住的攻击面与合规边界。

投票扩展允许 Cosmos 验证者在预提交投票上附加任意字节,属 ABCI 2.0,自 CometBFT v0.38 与 Cosmos SDK v0.50 起可用。本文按官方文档拆解 ExtendVote、VerifyVoteExtension 两个钩子与高度错位传播规则,并说明提议者注入数据的信任边界与自查方法。

Nitro 把 Arbitrum 的交易路径拆成排序器入口、实时喂送软确认、批次打包、Brotli 压缩与 EIP-4844 blob 或 calldata 发布几段。本文按官方文档走一遍旅程,并说明延迟收件箱在抗审查上的作用。

Bridge Hub 是承载轻客户端与桥接消息队列的系统平行链:两端各跑对面的 GRANDPA 轻客户端,消息按车道有序收发,中继者无需许可、由发送链付酬。本文按官方文档拆解组件分工、DOT 与 KSM 互桥的信任模型与可核验的健康信号。

比特币核心的 joinpsbts 能把多个 PSBT 合并成一份,用来把各方分别准备的输入输出拼成同一笔协作交易。本文按源码行为讲清它的合并规则:输入不许重叠、版本取最高、locktime 取最低,以及它和 CoinJoin 类协议的真实关系与隐私局限。

静默支付用一个sp1q地址长期收款,无需BIP-47式通知交易,链上输出与普通Taproot无法区分。本文拆解扫描钥与花费钥分工、DH一次性输出推导、收款侧扫描代价与部署边界。

SIGHASH_ALL之外,NONE、SINGLE、ANYONECANPAY各让签名者放弃哪些承诺?本文按老算法、BIP-143清单与Taproot规则三层拆解签名哈希标志,并给出PSBT场景的自查要点。

Kubo routing/findprovs用于查找CID的提供者记录,但无结果、找到Peer却连不上、连接后仍取不到块属于不同故障层。本文给出双节点复现和逐层停止条件。

Kubo 0.43的实验性provide/stat可观察提供队列、调度、网络、worker与操作统计。本文按CID提供生命周期设计指标和告警,并区分Sweep与Legacy provider。

CISA(跨输入签名聚合)想让一笔交易无论有多少个输入,都只带一份聚合签名。本文讲清这项研究的技术路径(MuSig式聚合与半聚合)、能省多少字节的现实账本、与适配器签名的冲突为何让它止步不前,以及Taproot为何明确宣布不含CISA。

以太坊为什么给被并入主链的叔块发奖励?本文从GHOST规则讲起:只奖励胜出区块的体系里,输掉竞争的矿工有动机分裂网络;叔块激励让孤块被主链引用并给予部分奖励,把做私链的收益压到低于老实挖矿。同时讲清叔块的引用规则与这个机制的代价。

比特币节点曾在你发送被拒的东西时回一条 reject 说明原因,这个礼貌的设计最终因隐私与探测风险被默认关闭并从代码中移除。本文按版本时间线讲清 reject 的引入、限流、可配置停用与删除,以及今天排障该看哪里。

ProgPoW是什么:2018年前后为以太坊设计的一套硬件中立挖矿算法提案,试图让通用显卡与专业矿机成本接近。本文还原这场算法更替之争:为什么改一道算术题牵动矿工、开发者与社区三方,为何测试网验证后主网仍未切换,以及合并转PoS之后这场争论为何失去对象。

闪电通道支持在建通道那一刻锁定未来 cooperative close 的资金出口。本文讲清 upfront_shutdown_script 的协商规则、规范允许与拒绝的脚本形态、它防的劫持场景,以及节点升级地址格式时这条预设遗嘱的双面性。

EVM 里连压一个常数零都要 PUSH1 占两字节,合约因此发明了用 PC、CALLDATASIZE 等指令偷零的生存智慧。EIP-3855 用一条 PUSH0 指令终结这场字节游戏。本文讲清它的前因、2 燃气与单字节编码的账,以及它对部署成本的实际影响。

以太坊区块容量不是硬分叉专属参数:提议者每块都能小步挪动上限,EIP-1559 的弹性规则把每块变动限制在很小的比例内。本文拆解上限漂移的三个推动力量——客户端默认值、运营者配置、builder 竞价,并说明 EIP-7938、EIP-7935、EIP-8261 等提案截至各自文档发布时点的状态与争议。

以太坊约每十二秒一个时隙,这个节拍牵动截止期限、委员会、最终性等一整套参数。EIP-7782 提议把时隙减半到六秒以压缩延迟、摊平带宽。本文说明提案动了哪些齿轮、谁受益谁付成本,并给出区分提案与主网激活状态的核验方法。

RPC 查询压得太重时,验证者可能跟不上网络。Anza 文档给出的解法是 Geyser 插件:在验证者运行时旁边开一道出水口,把账户、时隙、区块、交易事件实时推给外部数据库或流服务。本文说明四类回调与两段式交易通知、is_startup 标志的用途,以及它与 gRPC 订阅通道和承诺档位之间的关系。

Mysticeti 取消了每轮一位领导者的节拍:验证者并行出块、互相引用,共识从 DAG 的模式里读出来——观察足够的引用形状即视为隐式证书,待定槽位负责刹车保安全。本文依据协议论文与 Sui 官方文档拆解三轮提交、跳过宕机槽位、快路径搭车投票的设计,以及它对确认延迟意味着什么。

比特币的验签核心为什么不是 OpenSSL 这样的大库,而是一个只有几千行的专用项目?本文梳理从早期签名解析乱象、BIP66 补课,到 2013 年从零建库、2015 与 2016 分阶段接管钱包签名和共识验签的完整脉络,并解释常量时间与侧信道防御。

开了挖矿选项的比特币节点,用 getblocktemplate 从内存池挑交易组块,挑选策略由两个参数塑形:区块权重上限 blockmaxweight 和入场最低费率 blockmintxfee。本文拆解这两个阀门如何决定你的块里装了什么。

Kubo swarm/peers列出当前开放的libp2p连接,并可附带Latency、Direction、Streams和Identify。本文把连接存在、协议协商、实际流量与内容可用性拆成四层健康检查。

getRecentPrioritizationFees只是Solana估费器的输入。本页聚焦采集批次、账户集合、CU预算、发送归因、历史回放与灰度回滚,构建可解释的优先费反馈闭环。

门罗币钱包地址公开挂着一个账本和一个查看钥,链上出现的却是每笔交易临时生成的一次性公钥。这层由 Diffie-Hellman 共享秘密搭起来的伪装如何工作,收款方又怎么在一堆输出里认出自己的钱。

以太坊节点之间靠三样东西互相定位:签过名的节点记录 ENR、Kademlia 式发现协议 discv4 与 discv5,以及写在记录里的能力宣告。EIP-778 与 devp2p 规范里的 discv5 怎么协作,又和 RLPx 传输层怎么分层。

为什么说比特币匿名是误传:假名(pseudonymity)的准确含义、白皮书里的隐私设计、钱包聚类与地址复用如何在公开账本上还原画像,以及哪些机制真正在改变暴露面。

2014年提出的BIP 62试图用一次软分叉从共识规则层面消灭交易可延展性,最终状态停在Closed、从未部署。它输给了更严格的DER规则和隔离见证,这段历史解释了比特币为什么坚持给交易编号保留改名自由。

闪电节点断线重连后不知道错过了哪些通道更新,靠query_channel_range按区块区间盘点邻居、回带时间戳或校验和、缺什么补什么。这套对账机制决定了图谱同步的速度与流量。

闪电通道合作关闭时,关闭交易的手续费没有默认答案:出资方先按自己的估计报一个价,对方再报自己认可的价,反复互换直到一致才共同签名。消息里还藏着一个min与max的费率区间字段。

两个以太坊节点建立一条加密连接要跑几步ECIES加密的认证握手,随后所有流量被切成带序号和校验的帧,多路子协议共用一条管道。RLPx的名字来自RLP序列化,规范版本目前是5。

同为配对型零知识证明体系,Groth16 按电路单独做可信初始化、证明紧凑,PLONK 用可复用的通用字符串、电路改动更灵活。本文从初始化负担、证明体积与适用场景对比两条路线,并给出普通用户的核验问题清单。

EIP-2124 用创世哈希与已生效分叉区块号的 CRC32 校验和加下一分叉高度构成 forkid,让以太坊节点在握手阶段拒绝规则集不同的对端。本文拆解指纹的生成与四条校验规则,并给出硬分叉后连不上节点时的排查思路。

合并之后,一个以太坊客户端由共识层与执行层两半组成,Engine API 是它们之间的内部接口:forkchoiceUpdated 启动构建、getPayload 取回区块、newPayload 验证候选区块,整套通道用 JWT 认证。本文讲清三个方法的分工、接口保护的是什么、攻击面在哪里,以及普通节点运维者最容易踩的配置坑。

区块和投票要传遍全网,逐边重复转发会让带宽先崩。Gossipsub 让每个节点只在随机组成的网格里直接转发,再以定期传话消息把「最近见过什么」讲给网格外的邻居,缺货的邻居再点名取货。本文讲这张网格怎么组建、怎么靠心跳维持、坏邻居如何被降分,以及以太坊共识层为什么把广播流量交给它处理。

2025 年 1 月发布于 ethresear.ch 的一篇提案提出 EXECUTE 预编译:让 L1 验证者直接裁决一批交易的状态转换,把 EVM 等价 Rollup 的验证合约塌缩成极少代码,从而摆脱安全委员会。它与把排序交给 L1 的基于 Rollup 是两个正交概念。本文按提案原文讲清动机、与基于 Rollup 和执行分片的边界,以及 gas 定价与回退担保等尚未收敛的分歧。

持有型发票让付款 HTLC 到达后保持挂起,收款方在超时窗口内选择结算或取消,把闪电付款变成两阶段提交。本文以 LND 的 invoices 子服务为例说明接口与状态机,覆盖原子互换、条件交付等用法,以及状态持久化与超时兜底的运维要点。

KeySend 把期值哈希放进洋葱自定义字段,跳过发票往返直接向已知节点付款,适合换仓与自动分账。本文逐项对照发票被绕开后损失的安全属性:在线要求、无金额承诺、私有载荷格式,并划清它与静默支付、LNURL 的边界。

从 TCP 连上到第一块数据落地,比特币节点先互发版本消息声明能力,再用验证消息确认,在短暂窗口里协商见证编号中继,然后区块头先行、清单喊话、地址互赠。本文按协议文档复原这条时间线,并给出连接异常时的分层排查顺序。

比特币核心 v30 把孤儿交易库从数量上限改为按输入数与总权重双账管理,maxorphantx 退役。本文拆解新计量逻辑、对交易卡住排障与收单系统运维的实际影响。

比特币核心 v30 给单交易 legacy 签名操作设下 2500 上限,为 BIP54 铺路。本文拆解计数口径、历史成因、可能受影响的极端脚本与政策演进节奏的读法。

Kubo的bitswap/stat提供收发块、字节、重复数据、消息、peer和wantlist等累计指标。本文用双快照差值与CID实测把“取块慢”拆成连接、供应、重复传输和本地接口问题。

Kubo repo/stat中的RepoSize与StorageMax描述仓库使用和配置上限,却不等于主机磁盘剩余空间。本文用三层容量计、增长斜率、pin与GC核对表设计安全预警。

EIP-7825 规定单笔交易最多消耗 2 的 24 次方即 16777216 Gas,随 Fusaka 升级在 2025 年 12 月 3 日激活。它不动区块 Gas 上限,只为单笔交易设顶。本文讲清这条规则的来龙去脉、受影响的操作,以及它与并行执行研究的关系。

EIP-7939 给以太坊虚拟机加入了 CLZ 操作码,用来数一个 256 位数值的二进制前导零个数,随 Fusaka 升级激活。这条看似冷门的指令,服务的是链上数学库和底层算法。本文用直觉方式讲清它数的是什么、为什么值得为它花一个操作码名额。

EIP-7951 给以太坊加入 secp256r1(P-256)曲线的 ECDSA 验签预编译,随 Fusaka 升级在主网激活。这条曲线正是苹果安全隔区、安卓密钥库和 FIDO2 通行密钥背后的数学。本文解释为什么此前主网验不了这种签名、L2 的过渡方案 RIP-7212 与它的关系,以及这对钱包意味着什么。

EIP-7934 给以太坊执行层区块引入了协议级体积上限:RLP 编码后的区块体积被框在十兆字节的总包裹之内,其中为共识层开销预留约两兆余量。这条规则随 2025 年 12 月的 Fusaka 升级激活。本文讲清体积上限与 Gas 上限的分工,以及为什么传播边界需要一条字节线。

EIP-7917 让信标链在每个纪元开始时预先算好下一纪元的提案者名单,随 2025 年 12 月的 Fusaka 升级激活。在此之前,部分边界情况会让下一轮排班到最后一刻才确定。本文讲清这份排班表为什么此前做不到完全确定,以及确定之后哪些应用因此变得简单。

EIP-7549 在 2025 年 5 月的 Pectra 升级中随主网生效:把委员会编号从验证者签名的投票数据里挪到外层结构,让内容相同的投票得以聚合,降低链上验证投票的成本。本文讲清投票结构里一个编号的位置,如何影响区块容量与轻验证路线。

比特币交易头部的版本字段不只是标签:节点的中继政策只接受版本 1 到 3 的交易,超出的会被标为不标准而拒转。本文拆解版本字段的双重角色、两步放行的部署传统,以及它和共识规则的关系。

全新的闪电节点不认识任何人,它要先找到几台已联网的节点才能展开图同步。BOLT 10 用 DNS 承担这份工作:按条件过滤的查询、通配符与定点两种模式、SRV 记录里的地址与端口。本文拆解这套引导与辅助定位机制。

Taproot 用带名字为 taproot、占用版本第 2 位的改良版 BIP9 部署:主网阈值从 95% 降到 90%,95% 会拖垮升级的超时窗口照常保留,另加 min_activation_height 参数把激活钉在区块 709632。本文逐项拆解这套部署参数的由来与效果。

乐观与 ZK 的二分法装不下 Validium、Optimium、Volition。本文把二层方案拆到两条独立轴上——交易数据放在哪里、状态正确性由谁担保——再解释四个格子对应的提款路径、等待时间与信任假设差异。

钱包说成功、浏览器说入库、交易所说到账,常发生在三个时刻。本文拆解二层交易的三层时间尺度,给出判断卡在哪一层的链上查询顺序,并解释挑战窗口与证明延迟为何让入账策略显得更慢。

ERC-4337 让智能合约钱包在不动以太坊协议的前提下发起链上操作。本文拆解 UserOperation、打包器、EntryPoint 与代付方四个角色的分工,讲清它和元交易方案的区别,以及使用智能账户时值得核查的安全边界。

EIP-7702 随 Pectra 升级于 2025 年 5 月 7 日在以太坊主网激活,允许普通私钥地址临时委托一段合约代码执行自己的交易。本文解释授权如何生效与撤销、它与 ERC-4337 的分工差异,以及授权签名带来的新钓鱼面。

从乐观 Rollup 经标准桥提现回以太坊要经历发起、证明、最终化三段,官方文档记载主网挑战期为七天。本文区分交易确认与提款到账两种概念,解释等待期防的是什么风险,并对比第三方快速桥的信任差异。

比特币脚本引擎靠一组常量挡住资源耗尽攻击:一万字节脚本上限、两百零一条非推送操作码、单元素五百二十字节、千层栈、二十把公钥的多签。本文讲这些数字各自防什么,以及Tapscript为何拆掉了其中两道。

Blockstream卫星网络全天候向全球免费广播比特币区块链。本文说明这套系统能做什么、不能做什么:如何靠接收设备完整同步链,交易发送为什么仍需上行通道,以及对节点连通性有何意义。

比特币名字让付款像发邮件一样输入用户名加域名就能完成。本文拆解 BIP353 如何用 DNSSEC 签名的 DNS TXT 记录承载收款指令,硬件钱包为何偏好这套方案,以及域名到期、缓存过期与仿冒字符带来的风险边界。

OP_CHECKTEMPLATEVERIFY 是近十年离主网激活最近的合约原语提案,其激活客户端已给出明确的信号窗口与阈值。本文解释承诺(covenant)的概念、CTV 与非递归设计的取舍、各派方案的现状,并给出不依赖任何人结论的链上信号自查方法。

隔离见证从提案到激活拖了近两年,最终由节点与用户用拒绝区块的威胁打破僵局。本文按时间线复盘 2016 年信号窗口、2017 年 8 月 1 日 BIP148 的触发条件、矿工转向锁定,以及 481824 块正式激活的结果,讲清软分叉里谁说了算的真实答案。

Base上的交易从排序器接收、L2区块确认、批次提交到以太坊最终确定,代表不同安全层级。本文用四段时间轴说明钱包显示成功后还要核对什么,以及充值、跨链和大额结算如何设置等待门槛。

x402把HTTP 402响应、支付要求、客户端签名和facilitator结算串成一次机器支付。本文逐步拆解握手状态、三个关键响应头、网络与资产核对,并给出失败时从协议层到链上层的排查顺序。

以太坊Electra状态中的pending_consolidations只是验证者合并队列项,不代表source余额已经并入target。本文按请求进入、source退出、队列处理和余额合并四阶段解释监控口径。

钱包和节点对话的 JSON-RPC 返回里,error 对象里的 code 字段自带分层惯例:负三万二千七百六十八到负三万二千段是协议预定义错误,负三万二千到负三万二千零九十九留给服务端自定。本文按 JSON-RPC 2.0 规范拆解错误分层的语义,再对照以太坊类节点里交易被拒、nonce 过低这类常见报错该去哪层查。

跑一个以太坊全节点,硬盘上那几十到几百 GB 并非一整坨数据库:区块体、区块头与索引、状态树、密钥与节点身份各占专区,底层存储引擎的批量写还会制造短时的空间脉冲。本文以主流客户端公开的目录结构为线索,解释每类文件回答什么问题、为什么删错目录等于报废节点,以及清理磁盘为什么不能靠手动挑文件。

以太坊的验证者入场和离场都不是即时的:每个时间段能处理的质押变动量由总活跃余额除以一个固定常数算出,再被上下限修剪。本文拆解这个限速闸门的公式、每时段新增与离开的共同上限,以及两个放宽闸门的改进提案为什么还在纸面上。

2016 年,几笔精心构造的交易就让以太坊全网节点疲于奔命。EIP-150 随 Tangerine Whistle 硬分叉把读状态类操作的价格大幅上调,并引入留下六十四分之一燃料的调用规则。本文复盘这次升级的来龙去脉。

闪电通道过去改余额只能关了重开,Splice 把这件事变成对双方现有通道做一笔链上修改交易:加钱、减钱、拆分都可以在不中断在途支付的前提下进行。本文按闪电规范的 splice 消息流拆解机制与边界。

DELEGATECALL 让合约 A 拿自己的存储去跑合约 B 的代码,返回后数据仍记在 A 名下。这条指令是可升级合约与代理模式的基石,也让一次调用的信任边界变得微妙。本文按 EIP-7 的规范讲清语义、用途和陷阱。

EIP-3074 曾让外部账户授权合约代自己签名发起操作,因权限过宽、上下文串扰等争议在 2024 年以被 EIP-7702 取代为由撤回。本文讲清 AUTH 与 AUTHCALL 的设计、撤回理由,以及它和账户抽象路线的关系。

一个地址写进白皮书再也不会变,背后的逻辑却换了三版——这是代理合约模式。本文拆解代理、实现、存储三层的职责切分,讲清转发方式、插槽约定和升级权限的查看路径。

同一笔交易里第一次访问的存储槽和账户按冷价收,碰过的按暖价收。EIP-2929 用这套两轨定价给状态访问重新标价。本文拆解冷热判定、2100 与 100 的差距从何而来,以及它对交易 Gas 估算的实际影响。

清空合约存储槽的 Gas 退款曾激励状态卫生,也被玩成囤退款的燃气电池。EIP-3529 取消自毁退款、把清槽退款基准砍到 4800、把单笔退款上限从用量的一半压到五分之一。本文梳理规则演变与用户影响。

无状态客户端不存状态库,只凭区块自带的见证就能验证。路线图上 Verkle 树负责把见证压小,但截至 2026 年 9 月查阅官方文档,它仍处于测试网与草案阶段。本文按官方口径拆解见证的作用、尺寸瓶颈和这条路线的现状。

lnbc 开头的发票字符串是一份结构化合同:payment_hash、payment_secret、expiry、fallback 地址各管一段安全语义。本文按 BOLT11 规范清单拆解每个字段防什么、缺省时落到什么默认值。

优先费只管进门后的排队次序,交易可能先死在封块生产者的网络入口。SWQoS 把入口带宽与质押挂钩:约八成容量按权益加权分给质押转发流量,公共 RPC 共享余量。本文讲清它与优先费的分工及不保障什么。

比特币节点现在靠洪泛广播未确认交易,带宽随连接数线性增长。Erlay 提出用集合对账替代逐笔广告,官方编号 BIP330。本文讲清它的最小草图机制、实测带宽收益,以及比特币核心 v29.0 中默认关闭、实验性质的当前状态。

闪电节点灾难性故障后,静态通道备份让你不必遗忘每一条通道。本文说明 SCB 里到底存了什么、没存什么:为什么它能帮你强制关回资金,却救不回余额状态,以及开新通道不更新备份的隐性代价。

比特币节点默认按 IP 前缀分桶选邻居,同一个云厂商的大量 IP 会被误认为多样。asmap 把 IP 映射到自治系统号,让分桶按“谁控制网络”进行。本文讲清它的用途、v29.0 中默认关闭的状态与自定义文件的安全边界。

每张闪电发票必须携带 256 位 payment_secret。本文解释它如何阻断中间节点对收款终点的探测,又如何在多部分付款里充当碎片拼接的胶水。

AI代理支付协议可能产生海量测试调用,交易笔数并不等于真实商业支付。本文依据Visa公开研究,拆分调整金额、交易数、对手方和结算轨道,并解释如何剔除测试与刷量。

比特币和以太坊用 secp256k1,而 Solana、Polkadot 们偏爱 Ed25519。同是椭圆曲线签名,差别在曲线设计、随机数处理和签名长度。本文讲清 Ed25519 的来历、它把哪些坑直接焊死在设计里,以及选签名算法到底在选择什么。

区块奖励每 21 万个区块减半:50、25、12.5、6.25、3.125……每次减半都是整数除法,把所有区间累加起来,总发行量收敛到一个略低于 2100 万的数字。本文用一段可以手算的算术讲清发行曲线、取整留下的误差,以及第 33 次减半归零前那条极细的尾巴。

比特币的账本是一串交易,以太坊的账本是一张“现在一切是什么”的快照——世界状态。每个区块头里的 state root 就是这张快照的指纹,任何人重放交易都能算出同一个哈希。本文讲清世界状态的定义、四字段账户、默克尔证明怎么用,以及它会膨胀到哪里去。

GRANDPA 是 Polkadot 使用的最终性部件:它不负责出块,只对区块生产器交来的链投票,并且投的不是某个区块而是“我认为的最佳链前缀”,于是一轮能同时最终化一个到数千个区块。本文讲清最终性部件与共识协议分工、前缀投票的数学口径和它接受的弱同步假设。

同一句“这个系统需要可信设置吗”,在不同证明系统里有三种答案:Groth16 要求每套电路单独办一次仪式,PLONK 用一次生成、处处复用的通用参考字符串,Halo2 与 STARK 则干脆不需要任何秘密随机数。本文对比三类方案的信任假设、运维成本与被攻破的后果。

哈希基签名不依赖大数分解或离散对数,只用哈希函数就能签名字,因而被公认为最抗量子的签名路线。从 1979 年 Merkle 的一次性方案,到标准 XMSS、再到 2024 年 NIST 标准化的无状态 SLH-DSA,本文讲清一次性密钥为何致命、树结构怎么把它们拼成公钥,以及“有状态”为什么是运维地雷。

EIP-7864 提议把六叉 Merkle Patricia 树换成统一二叉状态树,账户、代码与存储进同一棵树,哈希函数仍未定稿。本文按 EIP 原文拆解设计动机、代码切块与两阶段迁移路径。

EIP-7823 把模幂预编译的三个长度字段限制在 8192 位以内,越界即耗尽 gas,随 2025 年 12 月的 Fusaka 在主网生效。本文按 EIP 原文拆解输入封顶、与 EIP-7883 涨价的分工及影响面。

ZK Rollup 的排序器、证明者与聚合器是三种可以分离的角色。本文按 ethereum.org 文档拆解聚合器怎么把多个区块证明递归折叠成一个最终证明、证明延迟从哪里来、以及聚合服务中心化带来的边界。

共享排序器把多条 Rollup 的交易排序职能交给同一个去中心化网络。本文按 Espresso 等公开设计文档拆解它改善跨链原子性与排序中心化的原理,以及在数据可用性、退出权和执行侧上仍未解决的边界。

发票过期、没有路由、接收容量不足、HTLC 槽位或金额上限,四种高频失败原因现象相似处理不同。本文给出从发票到节点日志的排障顺序。

通道发不出也收不到,多半是余额失衡。本文对比链上关闭重开与链上链下互换两条调平路径的机制、费用构成、时间窗口与各自适用的场景。

闪电路由费更像一门小生意的仪表盘。本文解释通道双向余量、付款成功率与链上成本摊销三组指标,以及适合与不适合长期跑节点的人。

Beacon pending_deposits接口返回Electra状态中的待处理存款队列,并带有version、execution_optimistic和finalized。本文解释pubkey、提款凭证、金额、签名与slot字段,以及入队、具备激活资格和开始履职的差异。

Solana getBlockHeight返回节点在指定commitment下看到的区块高度,并支持minContextSlot。本文用双轴时间线解释block height与slot为何不一一相等,以及跨节点监控和交易过期判断应固定哪些口径。

新节点连上网络的第一步不是同步区块,而是“找人”。本文拆解以太坊发现协议 discv4/discv5 的 Kademlia 思路:节点 ID 之间的距离度量、桶状路由表怎么逐级逼近、以及它和 DNS 种子节点的分工。

2013 年 Greg Maxwell 同时提出 CoinJoin 与 CoinSwap:前者让大家合拼一笔交易,后者干脆让两笔资金在链上毫无交集。本文讲 CoinSwap 的哈希锁+时间锁合约结构、为什么链上看起来像两笔普通转账、实现难点,以及与混币在合规叙事上的差别。

为什么理性人会在没人监督时老实出块?激励相容(incentive compatibility)是机制设计理论搬进区块链的一行要求:说真话、守规矩恰好是每个人的最优策略。本文从机制设计讲起,拆解 PoW 的罚没替代、PoS 的双花罚与可用性惩罚,以及它如何解释 51% 攻击的“自毁”逻辑。

闪电通道靠惩罚交易威慑对手不敢把旧状态广播上链,代价是双方都必须守护历史数据。eltoo 提出另一条路:用可更新的一次性密钥和 SIGHASH_ANYPREVOUT,让旧状态即使泄露也兑换不了任何钱。本文讲清这条升级路线的机制支柱、它依赖的尚未激活的软分叉,以及通道工厂这个延伸应用。

2020 年 9 月,SushiSwap 把 Uniswap 上被质押的 LP 头寸换成自己池子里的资产,一夜之间迁移了约八成流动性,给了这种打法名字。本文讲清吸血鬼挖矿依赖的两块地基——开源分叉与可组合头寸——以及迁移交易在链上到底怎么发生。

费用狙击设想大矿工故意重挖上一个区块吞掉高费交易。比特币钱包用 nLockTime 把交易钉在“下一个区块及以后”生效,让重挖者抢不到这些费。本文拆解狙击的算盘、nLockTime 反制的实现、随机化回拨的隐私考量,以及为什么补贴退坡让这个老话题重新变热。

DLC 让两人在比特币上押注一个外部结果,链上只看到一笔普通的联合输出,预言机签名时被拆成无数结果点,事后它永远举不出自己撒过谎。本文拆解预言机承诺、适配器签名结算与欺诈证明,并交代兼容 ECDSA 的版本与互操作规范的现状。

单槽终局性研究让区块在提出的同一时隙完成最终化,取代现在约十五分钟的等待。本文按官方路线图的三角权衡拆解委员会、超级委员会与分叉选择的连锁变化,并划清研究阶段与已上线方案的边界。

官方文档写明 blob 在约 4096 个纪元后被自动删除,Rollup 的提款安全并不依赖十八天后的原始数据,但历史重放与审计责任随之移交给归档方。本文拆解到期删除的原理、谁在长期保存数据,以及机构用户该补的存证功课。

Rollup 把手续费大头的数据费压缩成批次问题上链。本文以 Arbitrum Nitro 白皮书与文档记载的 Brotli 压缩、批次触发与逐笔分摊逻辑为例,讲清 L1 数据账单怎么形成,并划清压缩只改成本账、不改安全模型的边界。

Solana 的交易总费用由按签名收取、半数销毁的基础费与全额归验证者的优先费构成,失败交易同样收费。本文按官方费用文档拆解计算式,并解释拥堵为何只挤在写锁冲突的局部通道。

同一份工作量证明可以同时被比特币和另一条链承认。本文拆解 AuxPoW 的结构:子链区块哈希如何塞进 coinbase 脚本、默克尔分支怎么自证、链槽位算法存在什么已知缺陷,以及参与者该留意哪些安全边界。

每笔跨节点闪电付款的过路费由转发方自定:一笔固定基础费加上按金额抽成的百万分比费。本文用规范原文公式解释fee_base_msat与fee_proportional_millionths如何相加、毫秒聪在哪里被截断,以及小额付款为何常常反而更贵。

闪电网络的老式发票会直接暴露收款节点的公钥,私密通道也会被路由提示抖出来。路由模糊技术用ECDH派生假名节点与加密数据链,把收款方藏进引入节点之后的迷雾里。本文拆解其构造、能力边界与已知的探测风险。

Beacon validator liveness返回的是某个Beacon节点在指定epoch是否观察到验证者活动。false可能来自节点刚启动、网络分区或观测窗口不足。本文提供批量查询、多节点复核、职责完成和链上收录组成的告警证据矩阵。

共识协议要同时守住两条底线:不产生矛盾历史(安全性),和不停止生长(活性)。权益证明网络里,验证者掉线是常态而不是事故——协议用跳过空槽、漏票扣奖励和无活性稀释这些机制,保证少数甚至部分多数验证者失联时链仍在推进。本文拆解这套活性机制的层次与代价。

同样是“私钥不离开硬件”,一类设备把钥匙锁进独立认证的安全芯片,另一类跑在通用处理器扩展出的可信执行环境里,还有公开阵营干脆不依赖任何黑盒芯片。本文比较三条路线的信任模型:攻击面在哪里、认证声称了什么、供应链风险由谁承担,帮读者看懂评测里的“SE”“TEE”缩写背后的真实差异。

把交易金额藏进承诺,只剩一个问题:如何向全网证明藏起来的数是正常正数、不是负一万亿?这就是范围证明。本文从“承诺的代数会骗人”讲起,解释位分解式证明的思路与体积困境,再看 Bulletproofs 如何把体积压到对数级,以及隐私链和比特币改善方案为何都收敛到同一个构件。

难度炸弹是以太坊早期协议里随区块高度增长的难度项:客户端长期不升级,出块会越来越慢直至链近乎冻结。本文讲清它的设计动机、历次升级中的推迟记录,以及它为什么在合并之后退出历史舞台。

nonce 是“只用一次的数字”的缩写,但在挖矿、交易序列、闪电通道里各指不同的东西:区块头 nonce 是矿机用来凑哈希的搜索变量,账户 nonce 是防重放的计数器。本文把这几个 nonce 一次分清楚。

2016 年 The DAO 被利用重入漏洞抽走上千万 ETH,以太坊以硬分叉回滚资金,拒绝回滚的原链继续运行成为以太坊经典。本文按时间线讲清事件、分叉的技术性质,以及它留下的“代码即法律”之争。

L2BEAT 的 Stages 框架用三档衡量 Rollup 的去中心化成熟度:Stage 0 由少数实体控制,Stage 2 由代码控制,Stage 1 居中。本文拆解三档各自的硬性要求——数据上 L1、开源重构软件、可用的证明系统、外部挑战者数量、安全理事会与 7 天或 30 天退出窗口——并说明这套评级衡量的是控制权而非绝对安全。

PeerDAS 是随 Fusaka 升级于 2025 年 12 月 3 日在以太坊主网激活的数据可用性采样方案:blob 被扩展成二维纠删码矩阵并按列分片到 gossip 子网,节点只托管固定列、抽查其他列,拿到一半列即可还原全部数据。本文拆解其列采样、托管集与单元证明机制,并说明它和 EIP-4844、Danksharding 终局的关系。

侧链有自己的共识和验证者,只靠双向桥与以太坊连接;Rollup 把数据放上 L1,由 L1 裁决状态对错。本文按数据与证明的去向排出安全谱,给出评估侧链的通用核验维度。

TVS 由规范桥接价值、外部桥接价值和本链原生铸造价值相加得到,衡量有多少资产在目标链记账。本文按官方口径拆解三段构成、它与 DeFiLlama TVL 的口径差异,以及三类常见误读。

eth_chainId和net_version都会返回链或网络识别值,但编码、签名用途与安全含义不同。本文结合EIP-155与EIP-695,说明多链钱包和RPC网关如何在签名前核对端点,避免连错链。

validator_balances返回指定Beacon状态下以Gwei计的验证者余额。本文给出state_id基准、64个ID限制、无序响应对齐、差分计算和“余额不等于收益”的监控口径。
以太坊状态里只存在两种账户:靠私钥控制的外部账户和靠代码运行的合约账户。本文从账户对象的四个字段出发,对照两者的 nonce 含义、代码存放、调用方式与创建规则,并说明 2025 年 Pectra 升级中 EIP-7702 给外部账户增加委托标记后,两分法是否仍然成立。

以太坊对部署到链上的合约代码设了一条上限:24576 字节,由 EIP-170 在 2016 年 11 月的 Spurious Dragon 升级中引入。本文讲这条限制防的是什么攻击、为什么在创建时检查、大型项目如何用库和代理模式绕开限制,以及这个上限至今没有大幅上调的原因。
以太坊信标链每 12 秒一个 Slot,绝大多数时候都有区块,但总有一小部分 Slot 安静地空过去。本文讲清一个 Slot 为什么会没有区块、节点状态里空槽如何被记录、看门人掉线与网络分区分别造成什么,以及为什么漏块率上升是健康信号而不是链要出事。

智能合约运行时访问的“内存”并非持久存储,而是一块执行结束即蒸发的临时工作区,且其计费采用先贵后廉的二次方扩张模型。本文从字节码指令、Gas 计费公式和实际影响三方面讲清 EVM 内存模型,并说明它和存储(storage)在费用与生命周期上的天壤之别。

适配器签名是一类改造过的数字签名:签名本身不完整,必须连同某个隐藏值一起才能补全,谁补全谁就暴露秘密。这套构造让原子交换、多方支付结算在密码学层面一步完成。本文讲清其工作原理(以 schnorr 家族的改造为例)、它与闪电网络历史方案的关系,以及为什么相关设计至今停留在提案与研究状态。
Solana 把所有链上状态存成键值对:32 字节地址对应一个含 lamports、data、owner、executable、rent_epoch 五个字段的账户。本文讲清谁能改数据、押金随数据体积怎么算、程序账户与数据账户怎么区分,以及与以太坊账户模型的本质差别。
Arbitrum 的一笔手续费在钱包里是一个数字,在协议里拆成数据补偿、执行费和拥堵加价几个分量。本文讲确定性定价难题怎么催生估算加自适应的算法、四个分量各归谁,以及用户能优化哪一段。
同样是多人共管资金,BIP342 把门槛写在链上,BIP327 把签名聚合成一个。本文对比两条路线的链上足迹与隐私差异,解释密钥抵消攻击为何迫使 MuSig2 采用两轮交互,并强调 n-of-n 聚合本身不含门槛语义,适用边界与组合用法各自成立。
为什么普通电脑也能挖 Testnet?二十分钟低难度例外规则如何酿成 Testnet3 块风暴,BIP94 为何把难度基准改取周期首块并限制时间戳倒退,signet 又为何干脆关掉低难度规则改用签名出块。本文按共识源码与 BIP 文本梳理测试网难度的机制差异。

两周调整周期里,Bitcoin Core 先把实际耗时裁剪到四分之一到四倍区间再套公式,验证代码还在周期边界独立复核。本文拆解这套保险丝如何抑制出块节奏操纵与时间戳作弊,以及 powLimit 地板线和几个流传甚广的误解。

Beacon API的finality_checkpoints返回previous/current justified与finalized三个检查点,并附带乐观执行和最终状态。本文给出滞后计算、告警状态机与业务确认分层。
Zcash 同时维护比特币式的透明余额和零知识证明保护的屏蔽池。资金进出屏蔽池的那两笔边界交易,才是实际隐私的瓶颈。本文讲两种池子在链上各留下什么、搬家为何关键,以及默认设置替你做了哪些隐私决定。
FLP 定理常被引用成“分布式共识不可能”,实际它证明的是:纯异步网络里容一个崩溃故障时,终止性与一致性不可兼得。比特币的暂时分歧、PoS 的宁可停滞,都是在这条边界上选择让步位置的工程答案。
以太坊路线图常用 Surge、Verge、Purge、Splurge 四个代号分组描述后续升级。本文按官方路线图口径拆解每个代号覆盖的目标、代表性机制与阅读方法,并说明代号与研究状态的边界。
Cosmos 链间安全(Interchain Security)让 Cosmos Hub 的验证者同时验证消费者链,消费者链按治理流程上线并分享收入。本文拆解 Top-N 与 Opt-In、部分集安全、双签与离线惩罚的传导规则。
cltv_expiry_delta 以区块数为单位,既影响支付能否被路由,也决定发现欺诈后抢占退款的时间窗口;发票未声明时付款方末跳至少要留 18 个区块。本文解释这个参数对成功率与惩罚窗口的双向影响、路由节点如何评估它,以及测试网验证与排查思路。
超过单通道额度的闪电支付可拆成多条 HTLC 并发送达:同一 payment_hash、total_msat 声明总额、payment_secret 归组,收款端所有或全无。本文讲清 BOLT4 的 HTLC 集合规则、两倍金额上界、约 60 秒 mpp_timeout 超时语义、能力协商与普通用户的对账要点。

EIP-7928提出在区块中承诺区块级访问列表,记录账户与存储的读取、写入和变化。本文对比EIP-2930,拆解字段、共识验证价值、并行执行条件与当前提案状态。

执行层的区块和交易用 RLP 编码,信标链的验证者与证明数据却换成 SSZ 加默克尔化。本文解释两套编码的分工由来:RLP 只负责把结构压成字节,SSZ 额外提供确定性的哈希树根与字段证明,让共识层可以为单个字段出证明。

白皮书讲愿景,EIP 记变更,黄皮书负责第三种工作:用形式化记号把以太坊状态机写成可推导的规范。本文讲它的由来(2014 年 Gavin Wood 起草)、内容结构(状态转移函数 U)、与白皮书和客户端代码的分工,以及合并后它的覆盖边界。

同一枚签名最怕换个场景被复用。EIP-712 用域分隔符把合约地址、链 ID、应用名版本焊进签名摘要,使 Permit 授权在别的地方的账本上自动作废。本文拆解域字段的拼装规则、nonce 与 deadline 的第二道防线,以及验证侧的对账清单。

伦敦升级引入 EIP-2929 后,SLOAD 与状态访问类指令按冷热分价:账户本轮第一次访问的槽位收冷价,重复访问只收热价。本文拆解这套定价与无状态化的关系、访问列表如何预加热、以及智能合约存储布局的省钱设计。
TON 的无限分片范式让分片随交易量超阈值一分为二、低于阈值再合并,账户按地址前缀归属分片,消息经超立方体路由跨片。本文讲清这套机制与异步执行模型对用户的影响。
ERC-2771 让用户链下签名、由受信任转发器上链代付 gas,并在 calldata 尾部附上真实发起者地址。本文拆解四个角色分工、信任边界与账户抽象的分界线。
已经开好的闪电通道想加钱或取出一部分,传统做法是关通道重开。Splicing 允许通道双方在不停用的情况下改变通道余额。本文讲清 splice in 与 splice out 的链上构造、静默期协议的作用,以及它与链上互换方案的差别和各实现的推进状态。

Geth debug_traceCall 可在指定区块状态中追踪一次调用,并支持状态、区块和交易位置覆盖。本文设计可复现基线实验、opcode读取、因果定位和响应瘦身流程。

静默支付(BIP352)让收款地址在链上不可关联,但钱包必须扫描交易输出才能找到入账。本文拆解逐块试算的成本曲线、日常增量扫描与历史补扫的分工,以及错过最新区块时的找回思路。

多个钱包扩展同时注入 window.ethereum 时,网页看到的“默认钱包”取决于加载顺序。EIP-6963 用事件广播让网页枚举所有可用钱包并按用户意图选择。本文拆解注入冲突的历史、发现协议的交互流程与对连接安全的影响。

比特币私钥在不同工具里有不同写法:256 位原始数字、WIF、十六进制文本。本文拆解这些格式的差异、压缩标志带来的地址差异,以及导入私钥时最容易出错的三个点。

传统闪电通道由一方出全部资金,另一方靠出资换流动性;双出资(dual funding)允许双方共同入金开通道,开通即双向可路由。本文拆解它的流程差异、对流动性失衡的缓解,以及实现支持度上的现状差异。
Volition 让同一 Layer2 内的每笔交易自选数据存放轨道:链上轨道由以太坊保障数据可用性,链下轨道交给数据可用性委员会。本文拆解 StarkWare 提出的这套架构怎么选、买到什么、放弃什么。
ZK 协处理器把复杂计算放到链下执行,再用零知识证明让合约只花一笔验证成本就敢采纳结果。本文拆解完整流程,并给出它与预言机、索引器的分工判断线。
区块哈希来自八十字节区块头的双 SHA256。本文拆解六个字段与字节顺序,说明哈希小于等于目标的条件、额外 nonce 的作用,以及模板改变为什么不要求 nonce 必须清零。

eth_simulateV1 能在共享的模拟状态上连续执行多个区块调用,并支持区块与状态覆盖。本文解释请求结构、结果字段、验证模式,以及模拟成功为何不等于真实上链成功。

eth_getBlockReceipts 可一次取得整块交易回执,适合索引器批量核对。本文说明区块标识、回执数组、交易顺序、日志与状态字段,并给出处理 null、链重组和客户端差异的方法。

闪电节点的通道状态文件一旦丢失,旧的余额承诺可能被对手用来侵占资金,静态通道备份与数据丢失保护机制正是为此设计。本文讲风险来源、SCB 的原理与局限、以及恢复的正确姿势。

节点判断哪条链更重时看的不是谁更高,而是累计工作量。本文解释 chainwork 的定义、它与难度和确认数的换算关系,以及为什么它是重组与攻击成本的度量语言。
Censorship 抵抗的最新一层设计让验证者先投票承诺一个交易清单、后续区块必须包含其中交易。本文以 Inclusion List 类提案为样本,讲抗审查如何从矿工激励升级为共识层义务。

当以太坊遭遇大规模断连、既无法完成最终性也无法恢复时,inactivity leak 会逐步稀释不活跃验证者的权重,让留守多数重新凑够最终性门槛。本文讲它何时启动、怎么加权、代价是什么。
本文解释分布式验证者技术:BLS 可加签名与 Shamir 秘密共享如何支撑门限签名、主流实现的密钥切分与网络形态差异、宕机与合谋阈值的新旧风险交换,以及给质押者的五问尽调清单。
本文解释状态通道:共签资金池加递增序列号余额表的机制、挑战期与旧表抢先的攻防、与闪电网络和侧链的谱系分界,以及流动性死锁、开闸成本与状态局限三条公开权衡和适用判据。
2100 万是几何级数的极限值。本文用协议源码里的整数右移规则推演真实发行曲线:为什么永远到不了上限、补贴何时变成 1 聪、第 693 万块之后矿工靠什么活着。

旧式多签交易的解锁脚本里必须垫一个空值,它是早期实现栈操作差一位留下的化石。本文讲这个占位符的由来、为什么永不修复、以及在脚本包装演进中的位置。

getClusterNodes 会同时返回节点公钥、Gossip、RPC、TPU、版本和可为空的端点字段。本文设计一张节点身份证,区分网络身份、投票账户和托管RPC后端。

scanblocks 借助 blockfilterindex 按描述符寻找可能相关的区块。本文按前置检查、启动、进度、假阳性处理和裁剪节点边界组织一套可恢复的扫描流程。

getindexinfo 同时给出索引是否同步和最佳区块高度。本文用联合判定表区分“已配置、正在构建、追到旧链头、当前可用”四种状态,并给出业务探针与交接记录模板。
OP_RETURN 让比特币交易携带一小段“永久可查、不可花费”的数据。本文讲它的设计初衷、随 Bitcoin Core 版本演进的数据上限策略,以及为什么节点会拒绝更大的输出。

VDF 把计算钉在一条串行轨道上,让并行硬件难以大幅缩短出结果的墙钟时间。本文讲它与哈希时间锁、可验证随机数的关系,以及在出块错峰、彩票防操纵里的用途。

节点对“可接受”有两道闸门:共识规则与标准性规则。本文讲 standardness 的来龙去脉、哪些脚本与费用会触发 nonstandard 报错,以及它为何是可升级的软政策。

BLS 签名利用双射运算把成千上万个独立签名合成一个常量大小的聚合签名,是 PoS 验证者证明与无状态客户端的压缩引擎。本文讲原理、与 MuSig 的差别、身份偷换攻击与密钥证明。
本文解释以太坊状态过期设计:按租金与按时间两种过期模型、分时代状态树与复活冲突、地址空间扩展的配套议题,以及它与历史过期、无状态三条路线的分工;研究阶段判断以官方路线图文档标注为准。
本文对比 Layer2 数据可用性的三条路线:交易数据回写以太坊的信任与费用、DAC 委员会签名与自动回落的交换、Validium 的诚实运营假设,给出费用、信任、退出三本账的核对方法。

签名不只证明身份,还承诺“被签的是什么”。本文讲清 sighash 各类型让签名锁定交易的哪些部分:ANYONECANPAY 放开输入合并、NONE 放开输出改写、SINGLE 连带锁定序列号语义,以及合约场景中“最小承诺”的双刃剑。

ERC-7201用命名空间ID和固定槽位公式隔离升级合约状态。本文拆解公式、NatSpec标记、布局差异检查与初始化边界,帮助开发者判断“采用标准”和“升级安全”之间还缺哪些证据。
ERC-6093为ERC-20、ERC-721和ERC-1155约定可解码的标准错误。本文整理选择器、参数语义、钱包展示和兼容回退,帮助定位余额、额度、所有权与接收方失败。

EIP-5656新增MCOPY操作码,并规定源目标重叠时采用memmove语义。文章用内存区间、按字计费和扩展成本解释正确实现及基准测试方法。并提供EIP-5656场景下可复查的操作记录与安全边界。

IBC通道升级保留channel标识,但双方必须进入FLUSHING并处理旧参数下的在途包。本文梳理七步握手、超时、取消和恢复原配置的证据链。并提供IBC通道升级场景下可复查的操作记录与安全边界。

Packet Forward Middleware用memo驱动IBC多跳转发,并在下一跳回执或超时后向上一跳结算。本文按A到B到C时序解释在途包、denom trace、重试和退款。
比特币交易其实全网可见,隐私币正是针对这一暴露面而生的品类。本文对比环签名、隐身地址与零知识屏蔽池的原理,说明隐私币的可互换性优势,以及它在合规与交易所上币方面持续面对的压力。
“6 个确认”“32 个 slot 最终性”说的其实是同一件事的两种语言。本文拆解概率式最终性与确定性最终性的来源、重组窗口如何计算,以及不同链上“到账标准”应该怎么定。
从 2013 年的嘲讽玩笑,到依托莱特币合并挖矿、社区赞助刷屏的支付链,狗狗币的剧本和大多数“ meme 币”不同。本文梳理它的发行机制、与比特币的技术血缘,以及社区文化如何反过来塑造这条链的升级节奏。
本文解释 Solana 的区块广播协议 Turbine:shred 切分与 Reed-Solomon 纠删批、按质押加权且逐 shred 洗牌的多层接力树、每节点扇出与丢包叠加的权衡、repair 兜底机制,以及它将如何被 Alpenglow 的 Rotor 单跳广播替换。
本文按岗位拆解 Rollup 运营谱系:排序器、批投递者、断言者与证明者各自的职责、失职后果与补救通道,乐观栈看塔人与 ZK 栈共享证明器的差异,以及用岗位表读任何 L2 风险画像的三步法。

“区块限制 1MB 还是 4MB”的争论从未停过,因为答案取决于用哪把尺。本文把区块限制的历史坐标一次讲清:一兆字节时代、隔离见证的权重折中、四百万权重单位如何换算成你熟悉的 vB,以及“块多大”为什么是共识参数。

解释IBC轻客户端为何因trusting period过期、替代客户端必须满足哪些条件,以及治理恢复后哪些通道和超时数据包仍需单独处理,文中附双向失效与数据包验收清单。

用unsafe、safe、finalized三级安全状态解释OP Stack互操作消息的延迟取舍,并给出过期判断、resendMessage重发和幂等验收,同时区分协议重发与重复业务动作。

拆解Arbitrum AnyTrust如何用数据可用性委员会和DACert替代完整L1数据发布,说明N减1签名、至少两名诚实成员与回退边界,帮助读者把低手续费与新增信任条件放在同一张表里。

合约从 Solidity 文件变成链上地址要经历哪些步骤?本文讲解编译产物、部署交易、构造器参数、Gas 成本构成、地址可预测性与开源验证,以及部署后哪些属性永远不会变。

钱包频繁报 429 或请求排队,多半撞上了 RPC 限流。本文解释节点服务的配额模型、429/503 的语义差别、退避重试与请求合并策略,以及家庭自建节点的现实边界。
跨链桥被盗案反复呈现少数几种结构缺陷。本文按信任假设给桥分类,拆解多签验证被渗透、验证合约带漏洞、浏览器信任链失守三类模式,并给出普通用户的桥前检查清单。

升级公告里反复出现的 BIP-341、EIP-7702 编号到底是什么文档?本文解释改进提案类文档的编号体系、从草稿到激活的生命周期、BFT 与软分叉信号的关系,以及普通用户读提案的姿势。
本文拆解公链协议升级的完整流水线:开发网集成与范围冻结、多测试网串行演练、按预定 epoch/槽自动激活的机制,以及老客户端掉线、升级延期与用户侧要不要动手的判定方法,附 Fusaka 升级实例与四步状态核验清单。
本文拆解 MEV 中继的角色:如何连接 builder 与 proposer、头负载交付时序中的三重权力(信息、兜底、审查开关)、对应的风险面与公开核验路径,以及 ePBS 如何把它从必选信任点降为可选通道。

比特币的升级为什么常被认为“慢”?因为一个 BIP 要先后跑完文档流程与部署流程两套状态机。本文拆解 BIP 类型划分、BIP9 版本比特的四态生命周期、矿工信号窗口与激活阈值,以及 getdeploymentinfo 的读法。

IBC的源链交易成功,只能证明packet被写入发送侧状态。完整流程还包括目标链接收、写acknowledgement、回执返回,或者超过条件后的timeout。把这四段混成一个“跨链成功”,会让排障和退款判断同时失真。能依据一手来源判断IBC数据包回执与超时的真实状态

弱主观性回答了一个PoS节点特有问题:长期离线后,单靠历史签名可能无法自动辨认哪条长程链是社区认可的链。节点需要一个足够近期、从可信渠道取得的检查点,再从那里继续客观验证。能依据一手来源判断以太坊弱主观性检查点的真实状态,并按证据链处理异常。

OPStack的充值与提款方向相反,安全等待也不同:L1→L2deposit由L1数据派生进L2,L2→L1withdrawal则要证明并等待可最终化。排障前先确认方向,否则会拿错误的状态词和合约查一整天。能依据一手来源判断OPStack跨域消息的真实状态,并按证据链处

以太坊上每个节点都在并行重放同一套计算。本文解释 EVM 的栈式结构、账户与存储模型、GAS 计量和确定性设计,以及 EVM 兼容链意味着遵守哪些约定。

本文解释包含列表机制 EIP-7805 FOCIL:委员会如何逐槽生成必须入块的清单、验证者如何用投票强制兑现、1/N 诚实假设的强度与边界,并核验其 2026 年 7 月的落地状态(Fusaka 与 Glamsterdam 均未包含)。
本文界定侧链与 Layer2 的分界:独立共识、不回传数据、只靠双向桥与以太坊关联的链为何不能声称继承 L1 安全;锁铸桥的三类风险核验清单,以及高吞吐场景下自营安全值得选择的理由。
难度 80 T 这样的数字常被误读成“全网算力”。本文讲清难度只是目标阈值的显示刻度:区块头 nBits 怎么编码目标,矿机为什么要反复哈希,难度如何在 2016 个块窗口里被重算。

Optimism的FaultProofs让状态根可以被挑战,但不会把L2提款变成即时到账。提款仍要经过L2发起、L1证明、挑战窗口和L1最终执行;交易成功只说明其中一个阶段完成。

XCM转账失败不能只查源链extrinsic。一次跨共识消息至少跨过源链执行、消息队列、目标链执行和资产记账四层;任意一层失败,前端都可能只显示处理中。本文结合多地点资产描述、费用与Weight和跨链事件链,给出核验步骤、失败分支与操作边界。

核验ChainlinkCCIP通道时,两条链都支持还不够。真正决定消息能否安全传递的是source和destinationchainselector、Router、OnRamp、OffRamp与版本配置是否属于同一条官方lane。

ArbitrumBoLD的核心变化是把争议验证设计为无许可参与,并用确定的时间界限推进挑战。它解决的是谁能挑战、争议如何收敛,不是让普通用户手工发起一次争议就自动获得资金补偿。

Cardano官方把vanRossem作为协议演进中的一次硬分叉升级说明;媒体报道可帮助理解背景,但不能替代官方页面判断启用状态。本文只整理截至2026-07-21已有来源明确写出的内容,不推测未确认日期。
同一笔转账在确认前后出现两个不同的交易哈希,是链出问题了吗?本文解释交易可变更性(malleability)的原理、SegWit 如何消除它对比特币的影响,以及对二次交易和对账的实际风险。
审计报告封面上的 Logo 不等于安全保证。本文教你按范围、日期、版本对应关系、漏洞分级与剩余风险逐项阅读审计报告,并识别报告只审了部分代码或过期版本的常见坑。
本文讲清 Plasma 子链的机制:只把默克尔根锚定到以太坊、交易在链下执行,以及退出博弈、挑战期如何应对运营者作恶;并对比它与 Rollup 在数据回传与退出路径上的根本差异,解释这条路线为何没能成为主流。
本文解释以太坊区块 gas 上限的形成机制:gas 与 gas 价格和总量闸门的区分、验证者提名加缓坡漂移的规则、EIP-1559 目标线如何驱动费用非线性波动,以及三条常见误读与链上自助核验方法。

每次收款都发给同一个地址,链上会发生什么?本文从 UTXO 聚类分析的角度解释地址复用为什么会让你的全部资金“被看穿”,HD 钱包为什么默认每笔收款换新地址,以及兑换不同地址类型时的注意事项。
一台家用矿机对着全球算力,究竟多久能出一个块?本文用比特币难度调整规则(每 2016 个区块、两周目标)推导单个算力在全网中的出块概率,解释为什么 solo 挖矿是“彩票”而不是“工资”,以及矿工收入为什么长期向手续费倾斜。

本文依据两项一手资料,解释RIP-7212 P-256预编译的160字节输入图与Passkey使用边界,并提供专属字段表、数值或请求示例、操作清单和RIP与EIP部署对照。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。

本文依据两项一手资料,解释BIP-125 RBF替换规则的RBF信号与替换集合限制,并提供专属字段表、数值或请求示例、操作清单和节点策略边界。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。

本文依据两项一手资料,解释Bitcoin Core importdescriptors的请求字段表与观察钱包步骤,并提供专属字段表、数值或请求示例、操作清单和失败与恢复。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。

本文依据两项一手资料,解释Solana性能采样的响应字段与滚动窗口,并提供专属字段表、数值或请求示例、操作清单和指标边界。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。

本文依据两项一手资料,解释Solana getTransaction的请求配置与余额日志对照,并提供专属字段表、数值或请求示例、操作清单和null结果排查。适合开发者与普通用户在实际接入前复核,避免把格式正确、节点返回或模拟成功误写成最终结果。

DPoS 让持币者投票选出少数代表节点轮流记账,用代表制换取更高吞吐。本文拆解 DPoS 的投票与出块流程、它和 PoS 的区别,以及票数集中带来的治理问题。
原子交换用哈希时间锁合约让两条互不相通的链完成“要么都成交、要么都不成交”的直接兑换。本文拆解 HTLC 的锁币与取币步骤、退款保护逻辑,以及为什么现实中用得少。
本文解释 EIP-4444 历史过期(History Expiry)提案的机制:为什么历史区块与收据不参与新区块验证、一年修剪线如何设定、弱主观性检查点如何支撑轻量启动,以及它对全节点、归档节点和历史数据服务的影响。
本文解释 Rollup 的派生(Derivation)机制:节点如何把 L1 上的批次、帧与存款事件确定性地重放成 L2 区块,unsafe、safe、finalized 三个头如何随派生推进,以及 L1 重组时这条流水线如何回退与恢复。

以RPC取证方式读取ERC-1967的implementation、admin与beacon槽,区分Transparent、UUPS和Beacon代理,并核对真实升级控制权。

Bech32用于SegWit v0,Bech32m用于v1至v16。本文从HRP、见证版本、程序长度和校验常量给出bc1地址的完整验证流程。还会核对主网与测试网HRP、见证程序长度和地址大小写规则,避免只凭bc1前缀判断地址有效性。

Token-2022 Transfer Hook在转账末尾调用自定义程序。本文说明ExtraAccountMetaList PDA、额外账户解析、权限降级与钱包兼容步骤。

SIWE把域名、地址、URI、chain ID、nonce和时间写进标准登录消息。本文给出服务端逐项验证、一次性nonce与会话绑定流程。同时覆盖EOA与ERC-1271合约钱包的不同验签路径,以及cookie、并发nonce和代理头等传统Web安全边界。

以太坊浏览器里的Type 0、1、2、3、4对应Legacy、访问列表、EIP-1559、Blob和EIP-7702 set-code交易。本文以EIP-2718信封为主线,对照各类型的费用字段、用途和核验重点。

Cancun后的SELFDESTRUCT通常只转移余额,不再删除合约代码和存储;只有同一笔交易中创建又销毁才保留旧行为。本文拆解EIP-6780语义、历史区块和升级迁移风险。

以太坊JSON-RPC的latest指当前链头,safe指已获得较强共识保证的安全头,finalized则代表已完成最终性。本文比较延迟、重组风险和余额、索引器、交易所入账的选择。

ERC-20 decimals只规定整数余额如何显示为代币数量,不决定市场价格或预言机小数位。本文从raw balance、transfer整数、价格报价与授权额度入手,说明前端缩放和舍入防错。

用户把stETH或wstETH提交Lido提款后,会收到代表领取权的unstETH NFT;请求还要经历排队、Oracle批量最终化和领取。本文解释requestId、owner、isFinalized、isClaimed和claimable amount,并说明为什么等待时间不能固定承诺。

以太坊验证者的0x01与0x02提款凭证决定奖励是自动划转还是可在验证者中保留更多有效余额,也影响部分提款、合并与余额上限。本文比较两类凭证、签名密钥与提款地址的职责,说明从0x01转换到0x02为何不可逆,并给出操作前按当前协议规则核验的步骤。

以太坊验证者存款后要经过激活队列,退出后还要等待可提款和扫描。本文结合带时间戳的公开快照,解释entry queue、exit queue、churn与到账时间为何不能混为一谈。
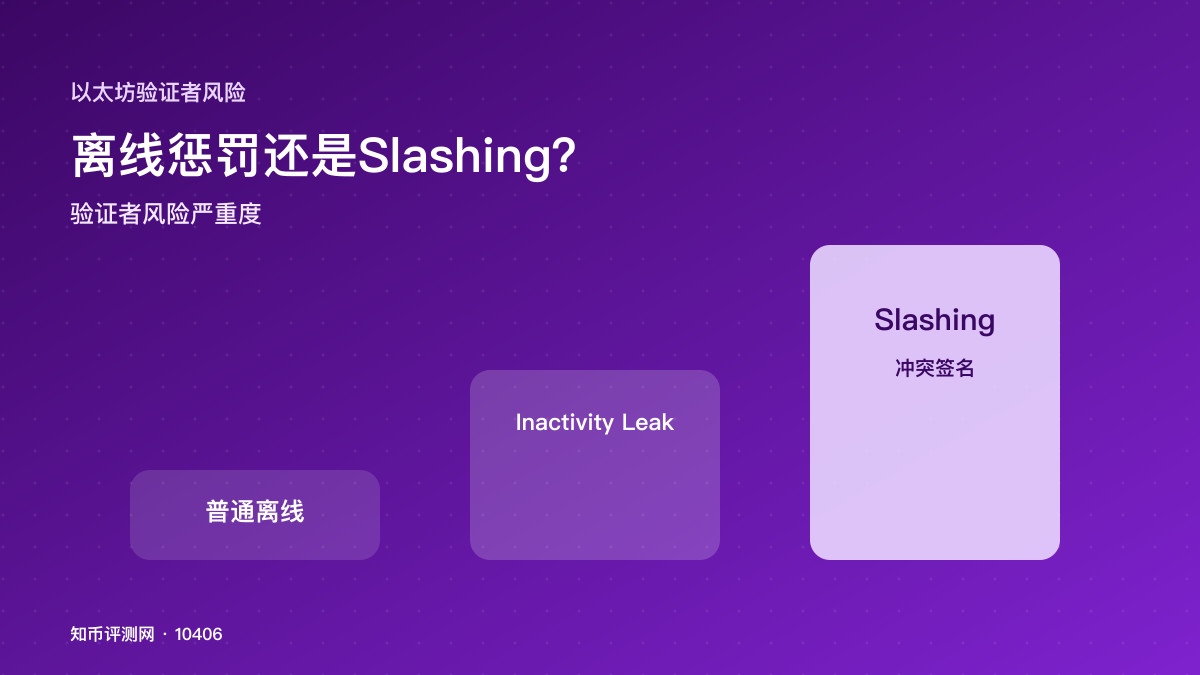
以太坊验证者短暂离线、网络无法最终确定时的 Inactivity Leak,以及双重提议或冲突投票触发的 Slashing,严重度和原因完全不同。本文用对比方式解释三类惩罚。

Solana Firedancer是Jump Crypto推进的独立验证者客户端,核心价值在于提高客户端多样性、吞吐能力与网络韧性。本文说明它与Agave、Jito的关系,以及普通用户核验风险的路径。
以太坊最终性决定一笔交易在共识层被确认后是否难以回滚。本文解释slot、epoch、验证者投票、checkpoint与回滚成本,帮助读者理解等待确认和风险边界。

Layer2 锁定价值大不等于去中心化成熟,Stage 较高也不代表没有技术或治理风险。本文用 L2BEAT 的规模入口与 Stage 框架,建立规模、验证、升级和退出能力的二维阅读方法。

ETH 总供应不是固定值,而是由 PoS 验证者发行增加与 EIP-1559 基础费用销毁共同决定。本文用净变化公式解释通胀、通缩读数为什么会随网络活动和观察窗口改变。

EIP-7702 让普通以太坊账户在一次交易中临时具备智能账户能力,改善批量操作、费用代付和授权体验。本文解释它与账户抽象的关系、使用场景和授权风险,帮助用户看懂钱包确认页。

以太坊Gas费由用量、基础费和优先费共同决定。本文用新手能理解的方式说明base fee、priority fee、gas limit和交易拥堵的关系,并给出签名前的风险核验清单。
Base链是 Coinbase 孵化的以太坊 Layer2,适合低成本链上转账、DeFi 和应用体验。本文梳理 Base 的定位、使用步骤、桥接注意事项与主要风险。

ZK Rollup 是以太坊扩容中常见的 Layer2 方案,核心是把大量链下交易打包执行,再把零知识证明和必要数据提交到主网验证。本文解释它的流程、优势、限制与使用风险。
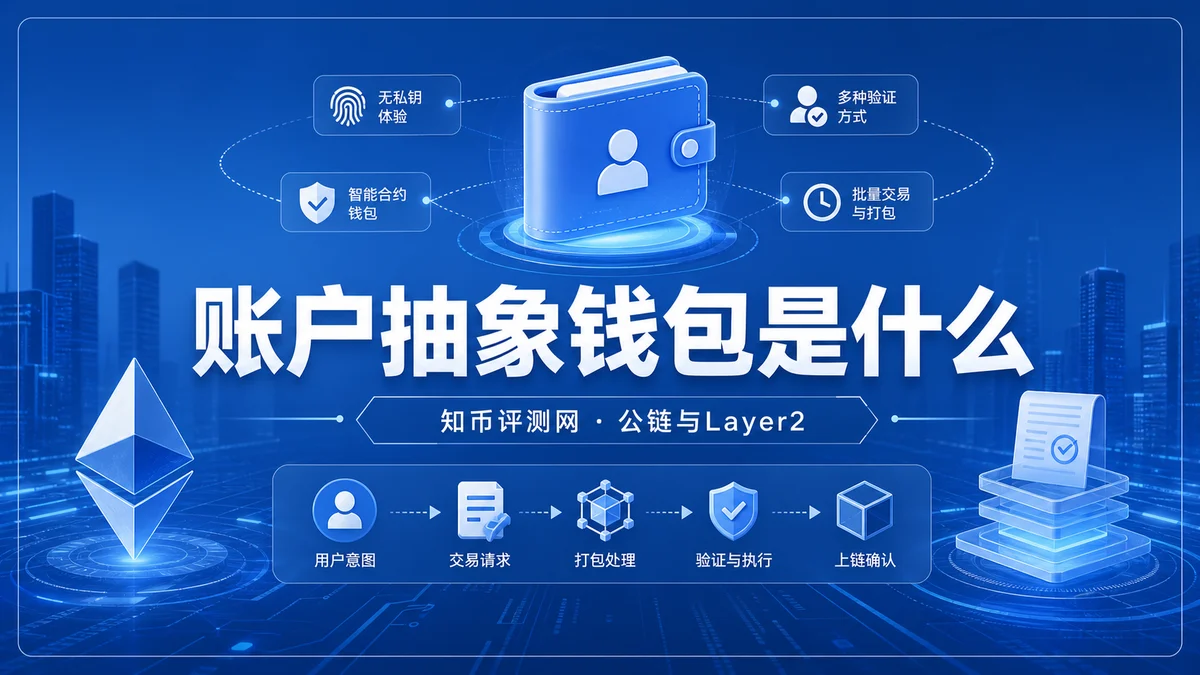
账户抽象钱包通过智能合约账户、自定义验证、打包器和代付机制改善以太坊钱包体验,适合理解无助记词、批量交易、代币付费和权限核验的真实边界,并提醒用户关注签名与合约风险。

Base手续费通常由 L2 执行费和 L1 数据费组成,会随交易复杂度、网络拥堵和以太坊数据成本变化。本文用用户视角解释钱包预估、实际扣费和风险边界。

Base链是什么?它是基于以太坊生态的Layer2网络,目标是降低链上交互成本并承接应用场景。本文结合Base官方文档、以太坊扩容资料和L2BEAT风险页,说明使用前要核验的入口、桥接、Gas和退出风险。

Blob交易是什么,为什么以太坊 EIP-4844 后 Layer2 费用结构发生变化?本文用通俗方式解释临时数据、数据可用性、排序器与主网结算,帮助新手理解费用波动和风险。
不同Layer2 Rollup的提现机制决定了用户从L2撤回以太坊主网需要等多久——Optimistic Rollup依靠5到7天挑战窗口,ZK Rollup借助有效性证明可做到数分钟内完成。本文从机制原理对比两种方案的提现流程、安全假设、费用结构和用户影响。
MEV(最大可提取价值)让区块生产者和搜索者通过重新排列交易获利,PBS(提议者-构建者分离)则重构了以太坊的交易排序市场。本文用三层角色拆解PBS运作机制,解释三明治攻击的形成方式,并给普通用户提供可操作的防护建议。

本文用中文解释以太坊 Pectra 升级的核心变化:EIP-7702 钱包授权、EIP-7251 验证者余额上限、Blob 吞吐提升,以及普通用户和质押参与者需要注意的风险。

本文用 Rollup 排序器解释 L2 交易从提交、排序打包到上链结算的过程,说明为什么排序器会影响确认速度、费用体验和停机风险,并给出普通用户核验与退出的安全要点。

Firedancer是什么?它是Jump Crypto从底层重写的Solana验证器客户端,重点在性能、安全沙箱与客户端多样性。本文解释它和Agave、Jito-Solana的关系及潜在风险。

Gas费是什么?它是以太坊等网络为执行交易和智能合约支付的计算成本。本文解释基础费、优先费、拥堵、失败交易与Layer2降费逻辑,帮助新手在转账前看懂钱包报价。

Blob数据是以太坊Dencun升级后服务Layer2扩容的重要数据承载方式。本文解释Blob、EIP-4844、数据可用性与L2费用波动的关系,并提示使用跨链和L2转账时应关注的风险。

Superchain 是 OP Stack 多条 Layer2 共享工具、标准与互操作路线的生态概念。本文解释其与以太坊 Layer2、OP Stack、跨链消息和排序器风险的关系,帮助新手理解使用前应核对哪些风险。

Solana优先费是网络拥堵时影响交易排序的一类可选费用,和基础费、计算单元、钱包预估都有关。本文用 Solana 官方文档拆解费用结构、拥堵时的判断方法,以及普通用户需要注意的失败、延迟和滑点风险。

EIP-7702 是以太坊 Pectra 升级中的账户改进方案,可让普通 EOA 设置持久委托代码,获得更接近智能钱包的执行方式。本文解释它的工作方式、与 ERC-4337 的关系、可带来的批量交易和 Gas 代付体验,以及签名授权风险。

Base Beryl 升级后,标准单证明提现最终确认窗口从 7 天缩短到约 5 天,双证明快路径目标约 1 天。本文解释 OP Stack 机制、桥路径差异和操作前核查要点。

Base排序器风险主要来自交易排序、网络升级、L1数据提交、RPC状态和提现等待等环节。本文结合Base官方文档、BaseScan、L2BEAT与状态页,说明普通用户使用Base链前如何检查Layer2运行状态、区块浏览器记录、合约授权和资金安排,降低误操作风险。

Arbitrum Orbit可用于定制L2或L3链,但排序器、数据可用性、跨链桥和运维权限会带来新风险。本文用官方资料解释它的定位、运行逻辑、用户核查清单和常见误区。
本文解释 Patricia Trie(前缀树/Merkle 结构)如何组织以太坊的状态、存储、收据三棵树:键值如何编码路径、修改如何局部化、以及“状态根”为什么能担保全部数据。
本文解释 calldata 的角色与成本逻辑:它装什么、为什么 gas 定价高于普通计算、EIP-2 把 calldata 成本降下来的原因、以及“数据上链”的三种路径(calldata/状态/blob)怎么选型。
本文拆解合约部署的完整流程:编译产物(字节码 + ABI)、部署交易的结构(data = 字节码 + 构造函数参数)、部署成本为什么高、验证/源代码发布的作用,以及工厂模式的意义。
本文解释创世块(genesis block)的角色:它“无父块”的特殊性、创世文件如何定义初始状态、“创世参数”为什么决定一条链的身份、以及分叉/硬分叉如何产生“新的创世语义”。
本文解释预言机的角色:链上合约为什么读不到外部数据、预言机如何获取聚合上报链上、以及“预言机难题”为什么是 DeFi 架构里的关键信任环节。
本文以 Chainlink 为代表的节点式预言机网络:节点如何取数、提交、质押,报告如何聚合上链,以及节点的激励(费用、罚没)如何对齐诚实行为。
本文解释 equivocation(同一槽位签名两个冲突对象)的检测与惩罚流程:为什么它是 PoS 里最严重的违规、罚没如何执行、以及它与“离线/掉线”的本质区别。
本文分析验证者质押比例(活跃质押占可质押总量)的两个方向风险:过高时的集中度/攻击成本问题、过低时的活性冗余问题,以及如何解读这个指标。

Base链是以太坊Layer2生态的重要网络,用户关注的不只是手续费低,还包括排序器、跨链桥、数据可用性、证明机制和生态应用风险。本文用公开来源解释Base链机制与使用前核查要点。
本文解释独立数据可用层的定位:它只承诺数据可用不执行交易、与以太坊 blob 提供 DA 的差异、以及选择不同 DA 底座对 Rollup 风险和成本的影响。
本文解释数据可用性委员会的机制:多节点共同持有数据、联合签名担保可用性、与链上 DA 的信任差异,以及 Validium 如何依赖这种模型和它的风险形态。
本文区分数据可用性(提交时刻的担保)与数据归档(长期可获取):节点修剪策略如何影响历史数据、归档节点生态的角色、以及 L2 用户退出为什么只依赖前者而研究依赖后者。
本文区分数据审查(censorship)与数据不可用:交易被拒绝、数据被扣留、选择性广播的不同形态,以及公链/DAS/排序器各自对审查的防护与残余空间。

OP Stack 是 Optimism 生态常见的 Layer2 技术栈。本文用中文梳理它的组件、交易流程、与普通用户相关的排序器、提款、跨链桥和故障证明风险。
本文解释抢跑(frontrunning)与跑后(backrunning)的定义差异:都基于观察未确认交易获利,但一个在目标之前执行、一个在目标之后执行,套利与攻击的边界在哪里。
本文解释私有交易通道(private transaction flow)的机制:交易如何绕过公开内存池直达验证者/builder、它能防住什么防不住什么、以及使用时的信任转移问题。
本文为普通用户整理一份 MEV 防御清单:按交易类型(DEX、转账、授权、铸造)给出具体操作建议,以及“什么时候该紧张、什么时候可以放松”的判断标准。

ZK Rollup通过批量交易和有效性证明提升以太坊扩容效率,但用户仍需理解证明、排序器、桥合约、提现延迟和项目成熟度等风险,避免把低手续费误读为低风险。

Based Rollup把Layer2排序权尽量交给以太坊等L1,能减少中心化排序器依赖,但预确认、MEV、桥接和证明风险仍需核查。本文用普通用户视角解释机制、差异和风险清单。

数据可用性决定 Layer2 用户能否重新验证交易数据。本文解释以太坊 Blob、Rollup 与 Celestia 数据可用性抽样的关系,并给出普通用户核查 L2 风险的清单。
本文解释 Avalanche 的 Snow 共识协议:子网投票、反复抽样、概率性收敛的工作原理,与传统 BFT 的差异,以及 Avalanche C-Chain、子网(subnet)的架构与风险点。
本文解释 Sui 的架构特色:Move 语言的对象模型(每个对象有唯一 ID 和所有者)、对象级并行执行如何提升吞吐、对象所有权如何减少锁竞争,以及“按对象付费”的费用逻辑。
本文给出读公链代币经济的实用框架:总量与发行方式、解锁计划、价值捕获机制、通胀与销毁、费用结构,以及五个最常见的设计红旗。
本文解释再质押的机制:已质押的 ETH(及 LST)如何二次抵押为其它协议提供安全、AVS 是什么、收益与风险的叠加结构,以及“ slashing 相关性”这个核心概念。

模块化区块链把执行、结算、共识和数据可用性等能力拆开组合,常见于Layer2和新公链设计。本文解释它与传统单体链的区别、数据可用性为什么重要,以及用户评估费用、桥接和安全风险时应看哪些要点。
本文解释客户端集中度的风险:单一客户端的共识 bug 如何放大成全网事件、市场份额为什么是安全指标、以及验证者和运营者如何实际参与多样性。
本文解释区块链 P2P 网络的基础:节点如何发现彼此(创世节点、DHT、 gossip)、交易和区块如何传播、为什么去中心化的网络仍然需要“入口点”,以及网络层对确认速度的影响。
本文解释以太坊共识层的两级时间单位:slot(约 12 秒的出块槽位)和 epoch(32 个 slot 的纪元),它们如何驱动提议者轮换、attestation 投票、委员会洗牌和最终化判断。
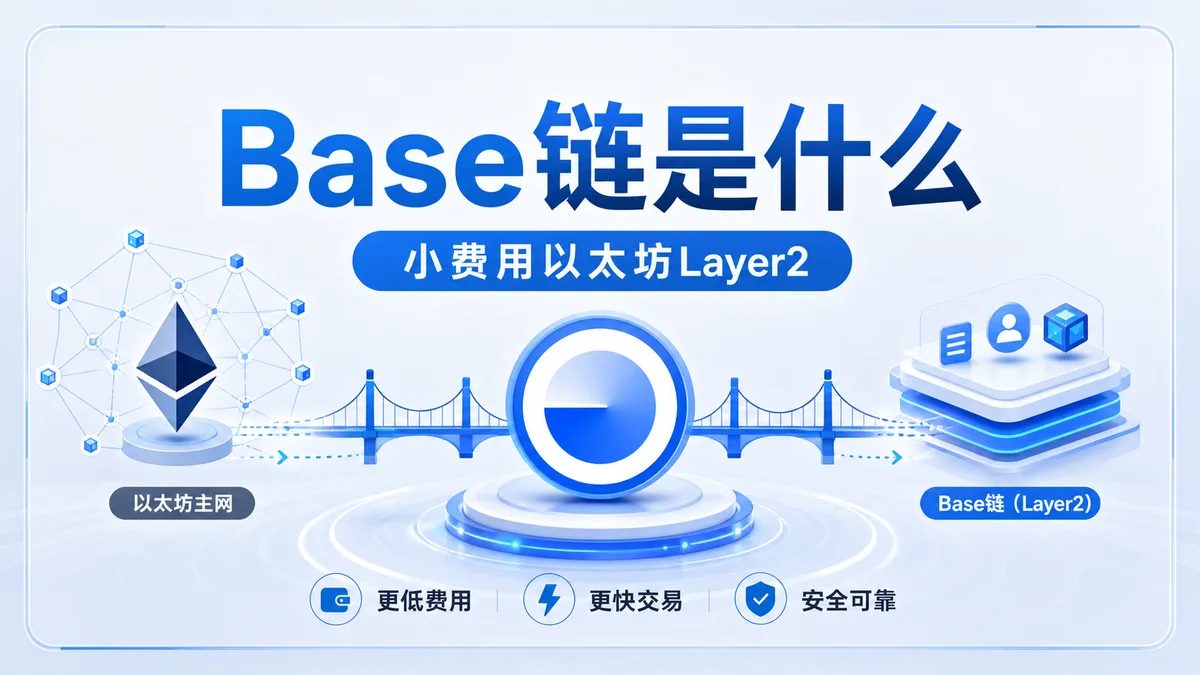
Base链是 Coinbase 孵化的以太坊 Layer2,主打低费用、EVM 兼容和应用生态。本文解释 Base 的运行逻辑、桥接流程、排序器与退出期风险,帮助新手判断使用前该核查什么。

Pectra 升级已在以太坊主网激活,涉及 EIP-7702 钱包授权、EIP-7251 质押整合和 blob 容量提升。本文说明用户、验证者与 Layer2 需要关注的风险边界。
本文介绍 Arbitrum 的网络定位:基于 Optimistic Rollup 的以太坊 L2,解释其执行环境、欺诈证明流程、数据提交方式,以及排序器与升级权限等需要核实的风险点。
本文介绍 Starknet 的架构特点:基于 STARK 的无需可信初始化、Cairo 语言与约束系统、EVM 兼容层(SNIP-11)的现状,以及使用 STARK 路线链时的特有注意事项。
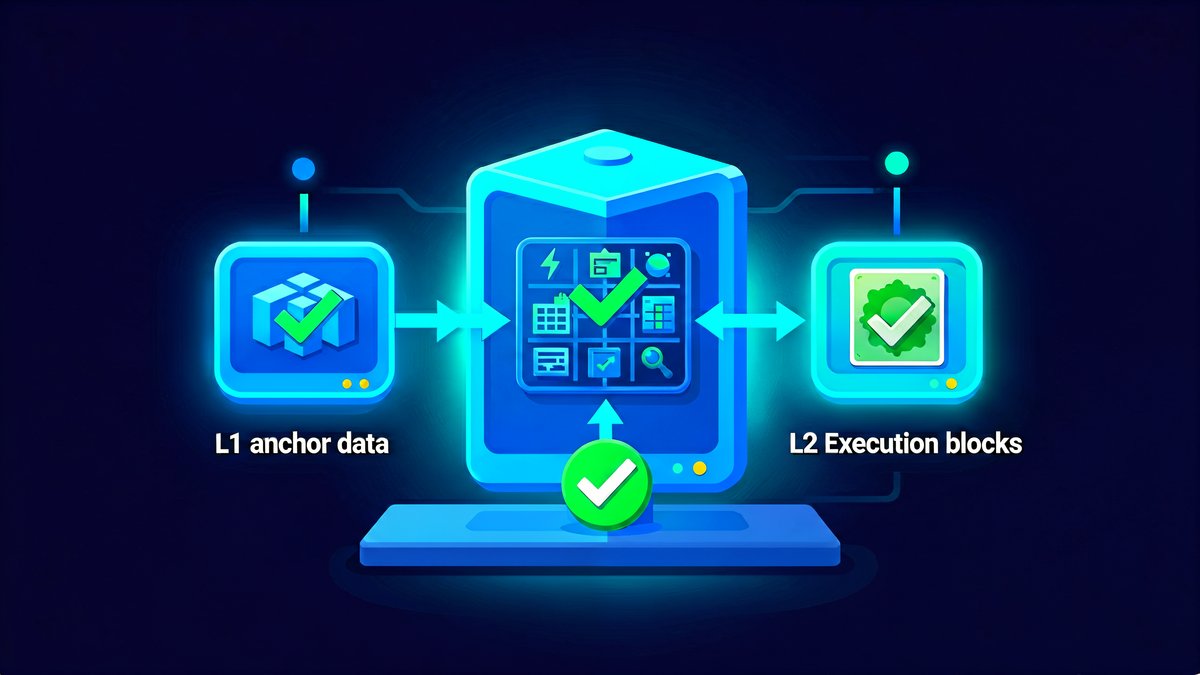
本文解释 Rollup 全节点的角色:它下载哪些数据(L1 锚定、L2 执行数据、状态)、如何独立验证 L2 状态、与排序器/证明者的分工,以及运行全节点对生态安全的具体意义。
本文解释运行以太坊验证者的完整准备:32 ETH 门槛、客户端选择、硬件与网络要求、自托管与委托质押的取舍,以及离线、slashing 和退出队列等实际风险。
本文解释 EIP-7702 与以太坊账户抽象的关系,梳理 delegation code、智能账户、批量交易、Gas 赞助和撤销风险,帮助用户理解钱包体验变化及核查重点。
本文用中文解释以太坊 Blob、EIP-4844 与 Layer2 费用变化的关系,说明 Blob 数据可用性、约18天剪枝、普通用户如何核查费用,并提醒费用下降不等于无风险。
本文用以太坊质押和验证者风险为关键词,解释质押、验证者、奖励、罚没、退出等待和第三方服务托管之间的关系,帮助新手理解参与前应核查的技术与资金风险。
区块链并不总是“只有一条”:节点之间会短暂出现分叉。本文解释重组(reorg)的触发条件、孤儿块与陈旧块的区别,以及为什么确认数越深、被重组掉的概率越低。
女巫攻击指一个攻击者伪造出成百上千个“独立”身份,伪装成多个节点来操纵投票、算力或权重。本文解释它的原理、在 PoW/PoS 下为何难实施,以及在轻节点、DHT、社交类应用里为什么依然危险。
Tendermint 是 BFT 共识的代表实现,用“提议-预投票-投票”两轮投票在 2f+1 多数下达成确定性最终性。本文拆解它的投票结构、为什么 1/3 作恶是临界点,以及它被哪些公链采用。
矿池把算力汇总后,需要一种规则把区块奖励分给矿工:PPS(按算力即时付)与 PPLNS(按有效算力分摊近期收益)是两大主流。本文讲清两者的计算差异、风险归属,以及矿工该怎么选。
本文从零知识证明的三个性质讲起,用洞穴寓言解释证明如何完成而不泄露信息,说明算术电路如何把问题压缩成可验证的短证明,以及它在 L2、隐私和身份场景的用途与风险边界。
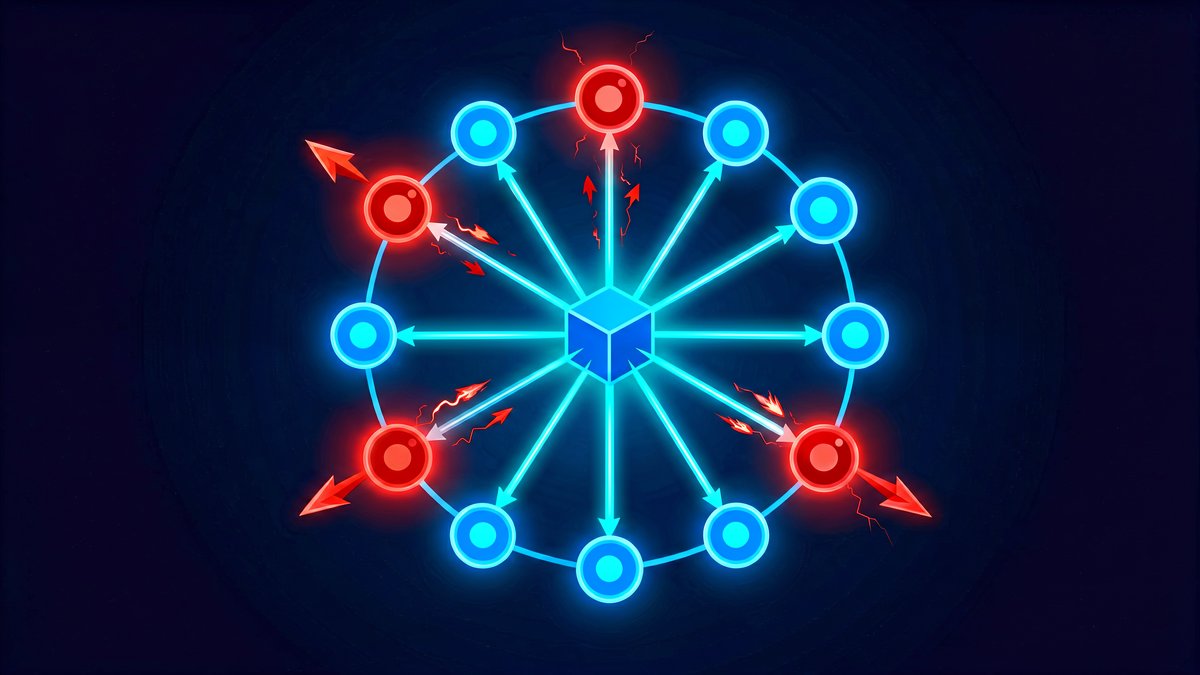
本文解释拜占庭容错(BFT)的起源与核心思想:为什么“三分之一容错”是理论上限、消息传递如何达成一致、以及 BFT 思想如何演化成公链共识的骨架,并说明延迟与通信代价的权衡。
本文解释从私钥到公钥再到地址的推导链条:椭圆曲线乘法如何工作、为什么地址是公钥的哈希前 20 字节、单向性意味着什么,以及 HD 钱包派生和地址使用中的常见风险。
本文解释以太坊二层架构中信标链的职责:共识、质押、随机性与协调四大功能,它如何与执行层交换信息(状态根、存款/提款请求),验证者在两层中分别做什么,以及最终性在信标链上如何形成。
比特币的最小单位 satoshi 本身没有身份,Ordinals 却给每个 sat 定义了唯一序号。本文讲清 sat point 如何定位一个 sat、UTXO 内的先后顺序怎么确定,以及铭文序号为什么从创世区块的 coinbase 开始数。
比特币资产的所有权最终由一对密钥决定:私钥是 256 位随机数,公钥由椭圆曲线运算得出,地址又是公钥的哈希。本文串起这条单向链条,讲清每一步在做什么、为什么不可逆。

本文介绍 Base 作为以太坊 Layer2 的定位、OP Stack 关系、排序器、跨链桥和退出路径风险,帮助用户在使用 Base 网络前理解手续费、资产桥接、安全边界和小额测试要点。
哈希函数是加密货币安全体系的底层支撑。本文用通俗语言讲清 SHA-256 与 Keccak 的工作原理,说明它如何保护私钥、交易签名与区块结构,并列出常见误区,帮助新手建立对区块链安全的直觉认知。
各条公链是彼此独立的账本,资产无法直接互通。本文解释跨链桥的两大实现方式:锁仓铸造与销毁发行,说明跨链为何成为攻击高发区,以及转账前应检查的桥安全模型、退出期、Gas 与币种类型四个要点。
智能合约是部署在链上、按预设规则自动执行的程序。本文讲清代码与状态、部署、调用与回滚的完整生命周期,解释为什么 DEX 和借贷协议敢让陌生人互相转账,并列出四类核心风险。
ERC-20 是以太坊上最通用的可替代代币标准,规定了一套钱包和交易所只需实现一次就能支持所有代币的接口。本文讲清 approve 与 transferFrom 两步授权设计、与 ERC-721/1155 的区别及常见授权风险。
本文讲清 Rollup 的核心分工:交易在 L2 执行、数据回传 L1 锚定,再解释欺诈证明与 ZK 证明两种安全模型、排序器与升级权限风险,帮助理解 L2 费用为何更低、提现为何要等。
本文解释分片的基本原理:把一条链的验证与数据存储任务拆到多个并行分片,说明分片与扩容的关系、数据可用性采样的作用,以及分片落地过程中的阶段性变化与不确定性。
本文解释默克尔树与默克尔证明的工作原理:区块头只存根哈希,任何一条交易的真实性都可以用一条短证明路径验证,并说明它如何支撑轻客户端、区块浏览器和 L2 状态验证。
本文拆解主流跨链桥的底层模型:锁铸(lock-and-mint)、轻客户端验证、中继与意图模式的运作方式与信任假设差异,说明为什么桥是攻击重灾区,以及核验一条桥的实用清单。

讲解以太坊 Layer2 的作用与原理,对比 Arbitrum、Optimism 和 Base 的定位、生态与使用注意事项。